#1
 ylca0/idalib-cli
IDA Pro IDALib को स्टेटलेस, JSON-आउटपुट बाइनरी विश्लेषण के लिए रैप करने वाला एजेंट-नेटिव CLI: डिसअसेम्बली, Hex-Rays डीकंपाइलेशन, CFG, xrefs, strings,…
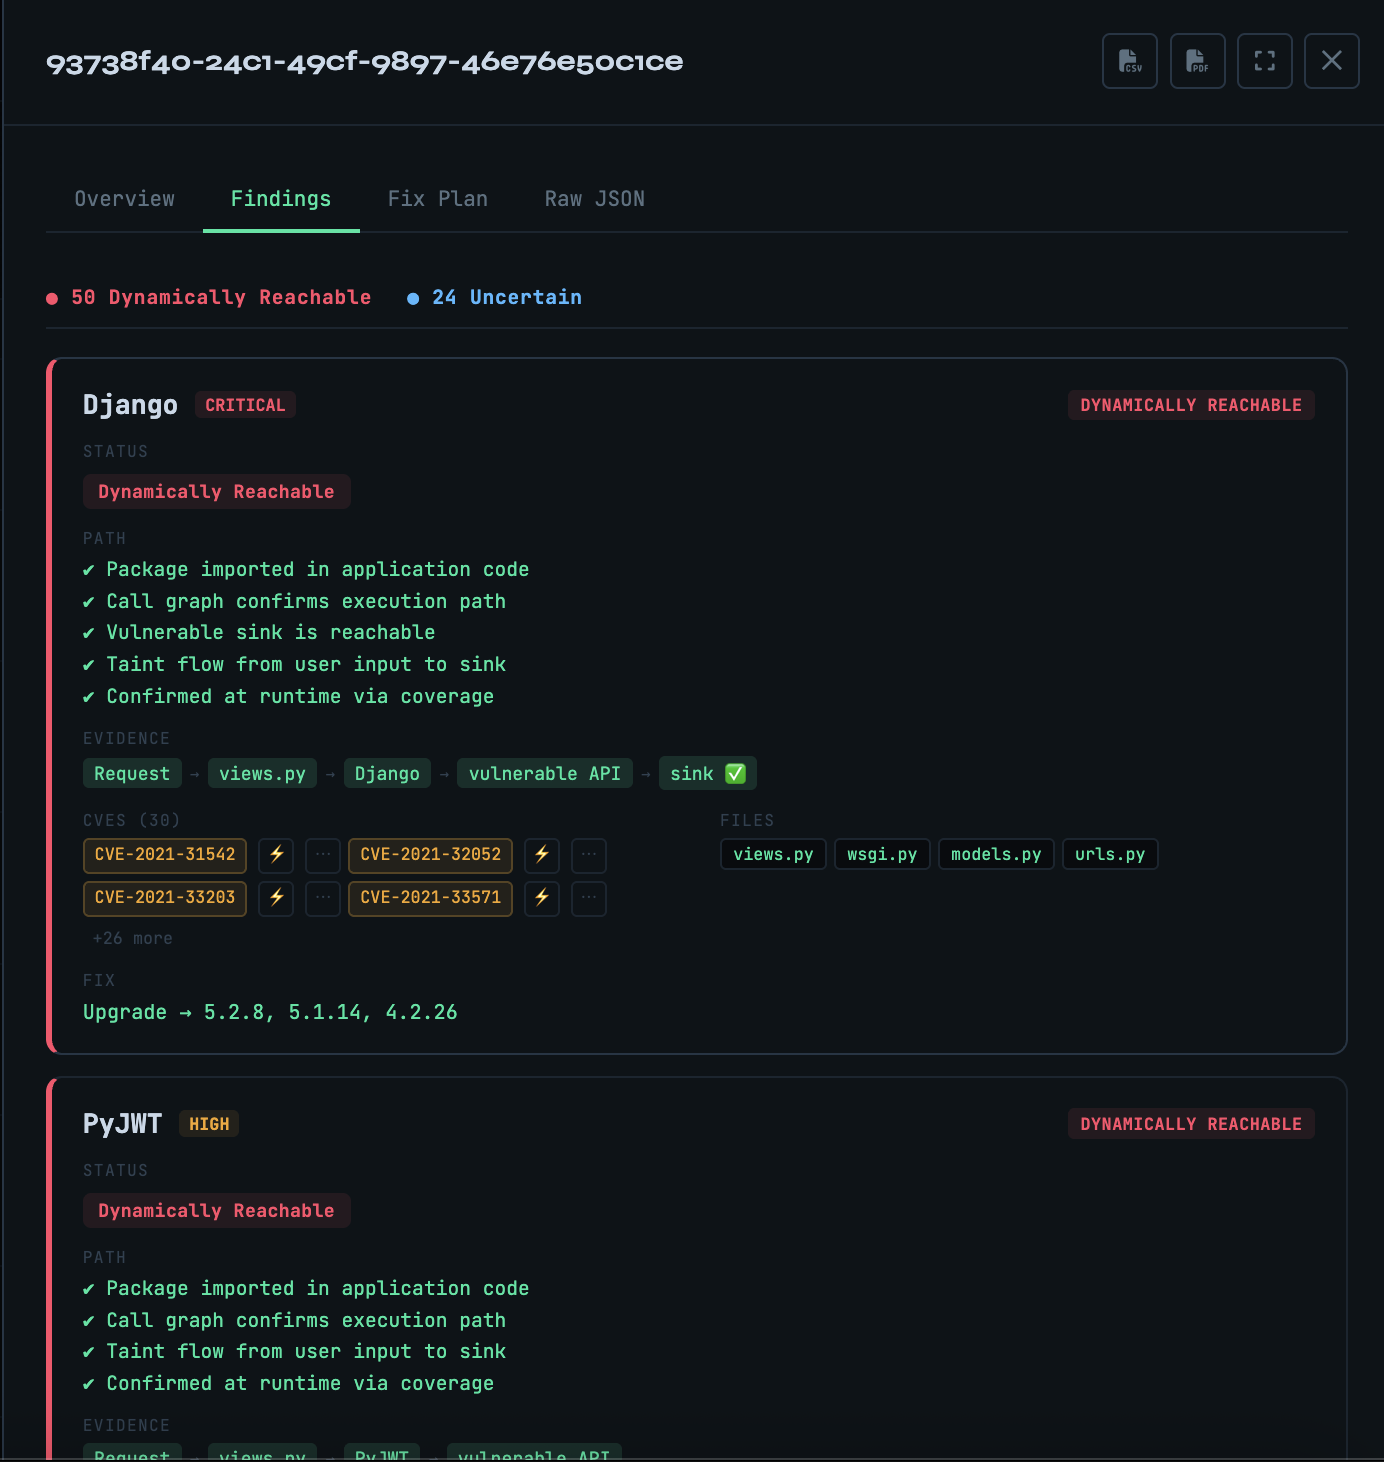 owasp/vulnreach
रनटाइम-जागरूक SCA — यह साबित करता है कि कौन से CVE वास्तव में पहुंच योग्य हैं, न कि केवल इंस्टॉल किए गए हैं।
 assassinukg/cve-2021-22204
CVE-2021-22204 के लिए शोषण स्क्रिप्ट, दुर्भावनापूर्ण DjVu फ़ाइलों के माध्यम से एक ExifTool RCE, मैन्युअल शोषण चरणों और रिवर्स शेल पेलोड के साथ।
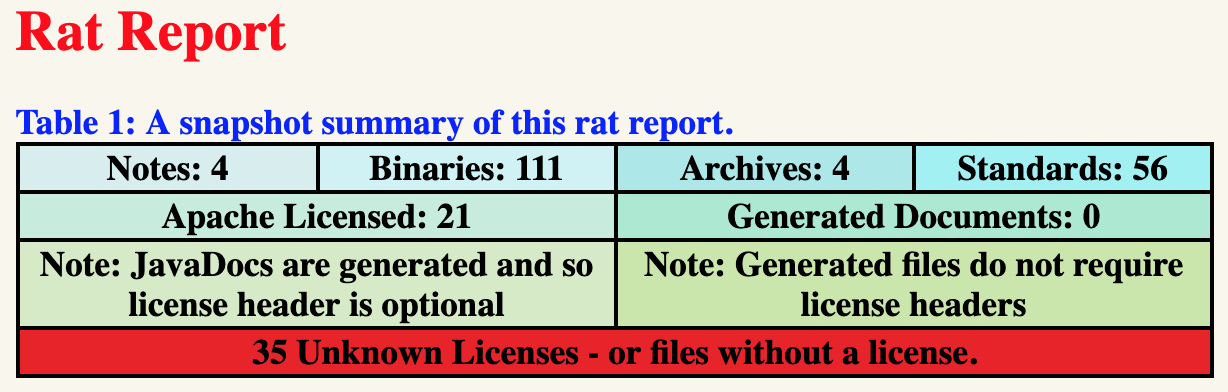 eskatos/creadur-rat-gradle
Apache RAT (रिलीज़ ऑडिट टूल) Gradle प्लगइन
 neargle/go-get-rce-cve-2018-6574-poc
CVE-2018-6574 POC : golang 'go get' सोर्स कोड बिल्ड के दौरान रिमोट कमांड निष्पादन
 jas502n/cve-2019-10392
Jackson डिसीरियलाइज़ेशन भेद्यता (CVE-2019-10392) के माध्यम से Jenkins Git Client Plugin 2.8.2 के लिए प्रमाणित दूरस्थ कोड निष्पादन एक्सप्लॉइट।
 owasp/fiasse
एप्लिकेशन सुरक्षा को सॉफ्टवेयर इंजीनियरिंग में एकीकृत करने के लिए एक फ्रेमवर्क (FIASSE) जो सिक्योरेबल सॉफ्टवेयर इंजीनियरिंग मॉडल (SSEM) का उपयोग करता…
 owasp/wrongsecrets-binaries
OWASP WrongSecrets के बाइनरी के लिए स्रोत कोड
 safeagent-beihang/clawguard
एंटरप्राइज़ AI एजेंट सुरक्षा टूलकिट जो SKILL.md-संचालित मॉड्यूल के माध्यम से प्री-फ्लाइट ऑडिटिंग, कॉन्फ़िगरेशन हार्डनिंग, रनटाइम खतरे का पता लगाना,…
 fairyming/cve-2020-9548
CVE-2020-9548:FasterXML/jackson-databind दूरस्थ कोड निष्पादन भेद्यता
 agentsid-dev/agentsid-scanner
MCP सर्वरों के लिए सुरक्षा स्कैनर। प्रमाणीकरण, अनुमतियाँ, इंजेक्शन जोखिम और उपकरण सुरक्षा का मूल्यांकन करता है। एजेंट सुरक्षा का लाइटहाउस।
 mattijsmoens/intentshield
AI एजेंटों के लिए निष्पादन-पूर्व आशय सत्यापन। आपका AI जो करने वाला है, उसका ऑडिट करता है, न कि वह जो कहता है। शून्य निर्भरताएँ, नियतात्मक, हैश-सील्ड।
 ntanwir10/guardscan
100% मुफ्त और ओपन सोर्स • गोपनीयता-प्रथम सुरक्षा स्कैनिंग और AI कोड समीक्षा CLI
 brut-security/cve-2024-4879
CVE-2024-4879 - ServiceNow में जेली टेम्पलेट इंजेक्शन कमजोरी
 bauh0lz/cve-2023-0297_pre-auth_rce_in_pyload
CVE-2023-0297: pyLoad में Pre-auth RCE खोजने की कहानी
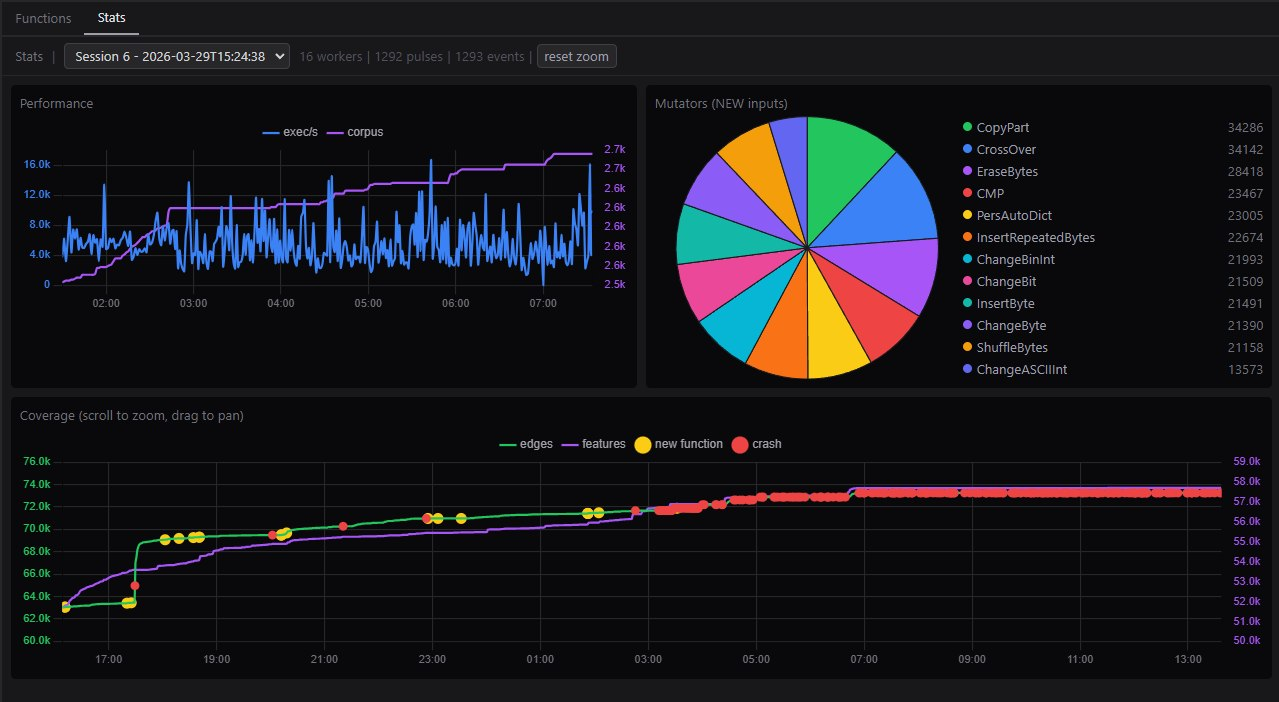 0xbigshaq/apatchy
Apache HTTPD सर्वर में मॉड्यूल्स के लिए फ़ज़िंग फ्रेमवर्क
 0p4n1k/noctyra
AST-आधारित Python कोड रूपांतरण एवं डीओबफस्केशन फ्रेमवर्क