
 #1
क्लाउड वातावरण (AWS, Azure, GCP) और उनकी सेवाओं का मूल्यांकन करने, परीक्षण करने और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
 denuitt1/mhr-cfw
एक Domain-Fronting Relay जो GAS (Google Apps Script) के माध्यम से ट्रैफ़िक को रूट करता है और इसे Cloudflare Workers पर अग्रेषित करता है। DPI को…
 microsoft/mxc
नीति-संचालित, स्तरित अलगाव और रोकथाम
 salesforce/cloudsplaining
Cloudsplaining एक AWS IAM सुरक्षा मूल्यांकन उपकरण है जो न्यूनतम विशेषाधिकार के उल्लंघनों की पहचान करता है और जोखिम-प्राथमिकता वाली रिपोर्ट उत्पन्न…
 owasp/threat-dragon
An open source threat modeling tool from OWASP
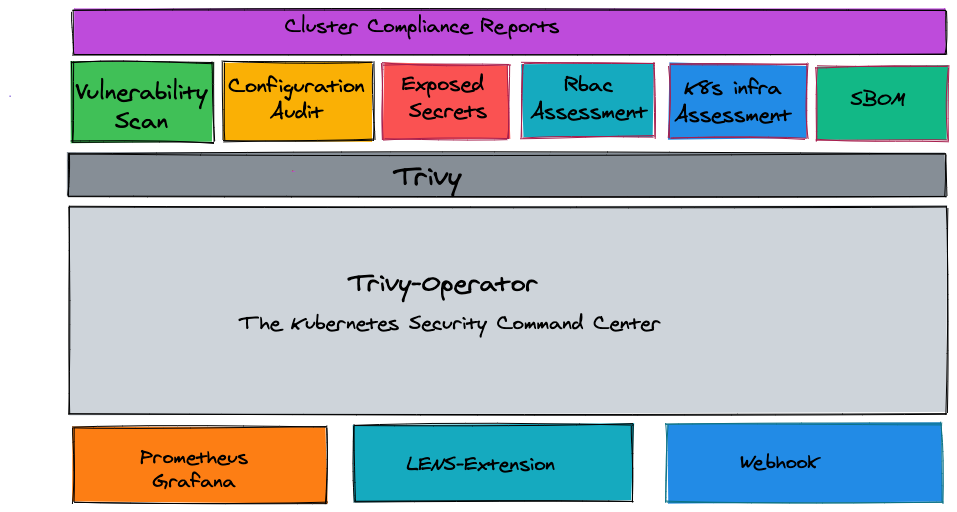 aquasecurity/trivy-operator
कुबरनेट्स-नेटिव सुरक्षा ऑपरेटर जो Trivy का उपयोग करके भेद्यता स्कैनिंग, कॉन्फ़िगरेशन ऑडिटिंग, सीक्रेट डिटेक्शन, RBAC विश्लेषण और अनुपालन रिपोर्टिंग…
 beelzebub-labs/beelzebub
एक सुरक्षित लो-कोड डिसेप्शन रनटाइम फ्रेमवर्क, जो सिस्टम वर्चुअलाइज़ेशन के लिए AI का लाभ उठाता है।
 owasp/wrongsecrets
कमजोर ऐप जिसमें उदाहरण हैं जो दिखाते हैं कि रहस्यों का उपयोग कैसे न करें
 cujanovic/ssrf-testing
SSRF (Server Side Request Forgery) परीक्षण संसाधन
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | रेड/ब्लू टीम वातावरण स्वचालन परिनियोजन उपकरण
 initstring/cloud_enum
मल्टी-क्लाउड OSINT टूल। AWS, Azure और Google Cloud में सार्वजनिक संसाधनों की गणना करें।
 tom0li/collection-document
गुणवत्ता वाले सुरक्षा लेखों का संग्रह। शानदार लेख।
 sw33tlie/bbscope
HackerOne, Bugcrowd, Intigriti, YesWeHack, और Immunefi के लिए स्कोप एकत्रीकरण उपकरण!
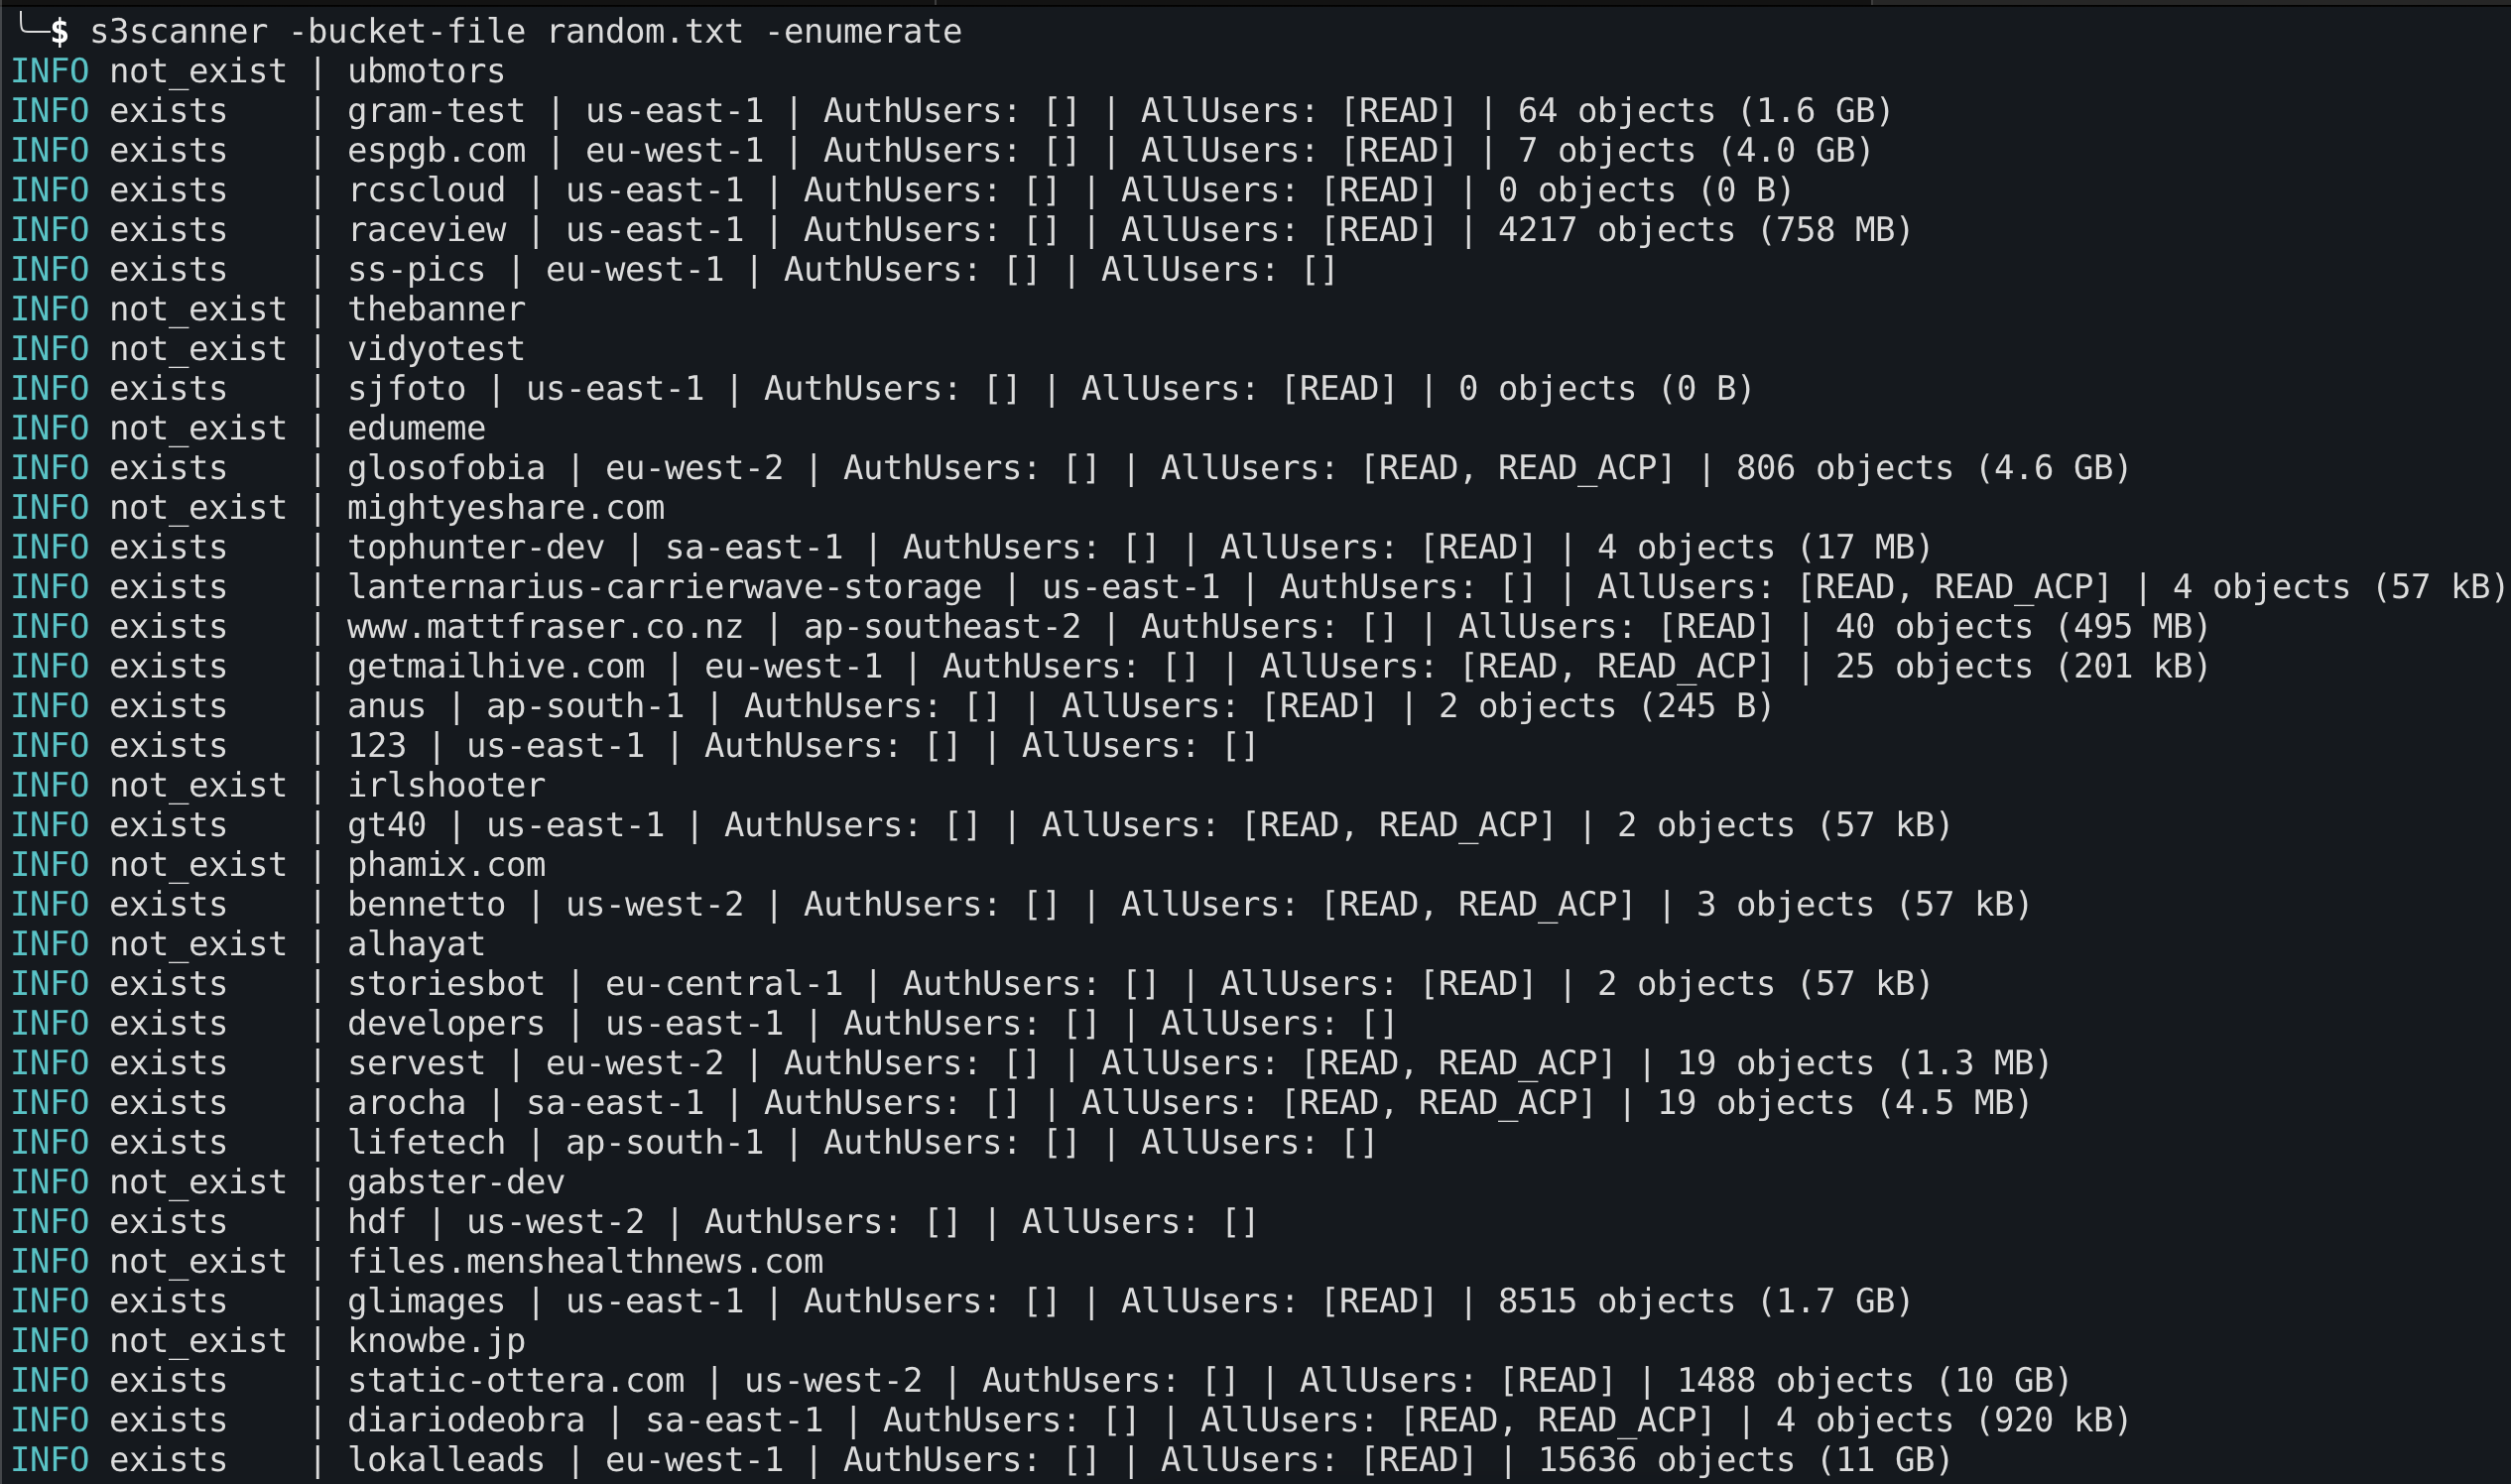 sa7mon/s3scanner
गलत कॉन्फ़िगर किए गए S3 बकेट्स को S3-संगत API पर स्कैन करें!
 aquasecurity/trivy-action
आपके Docker कंटेनर इमेज में भेद्यताओं की जाँच के लिए Trivy को GitHub action के रूप में चलाता है।
 cr0hn/dockerscan
सबसे व्यापक डॉकर सुरक्षा स्कैनर
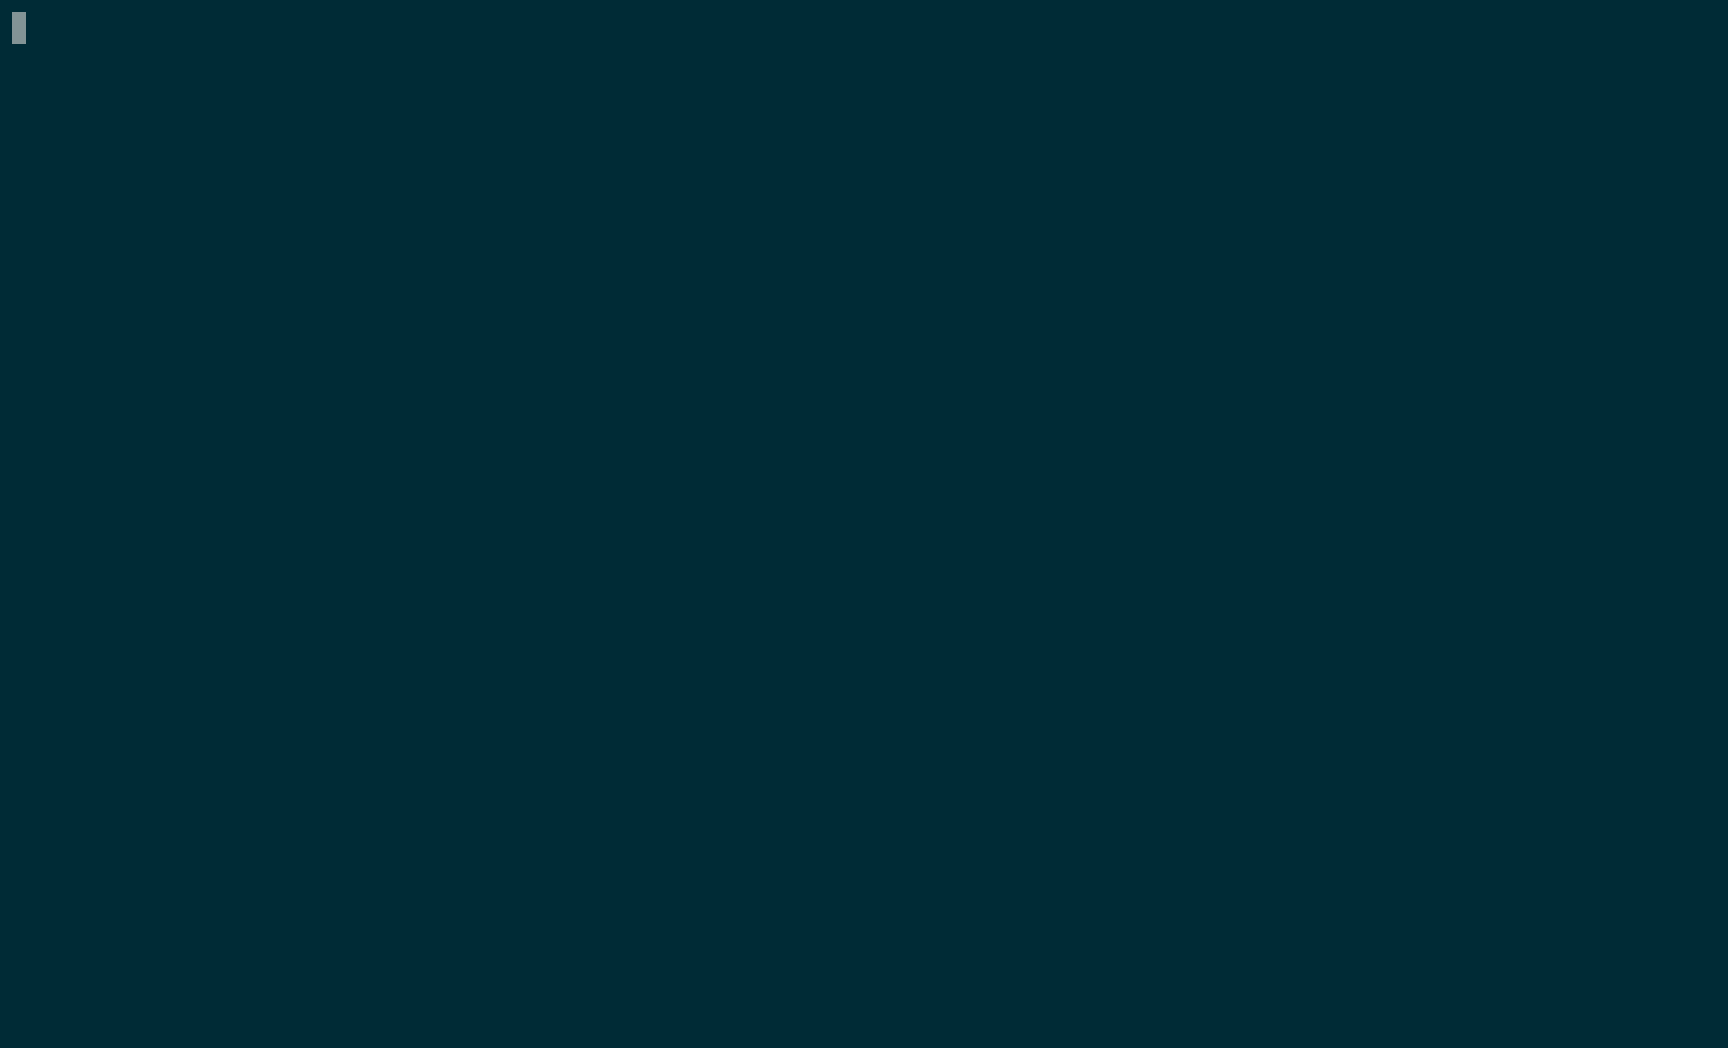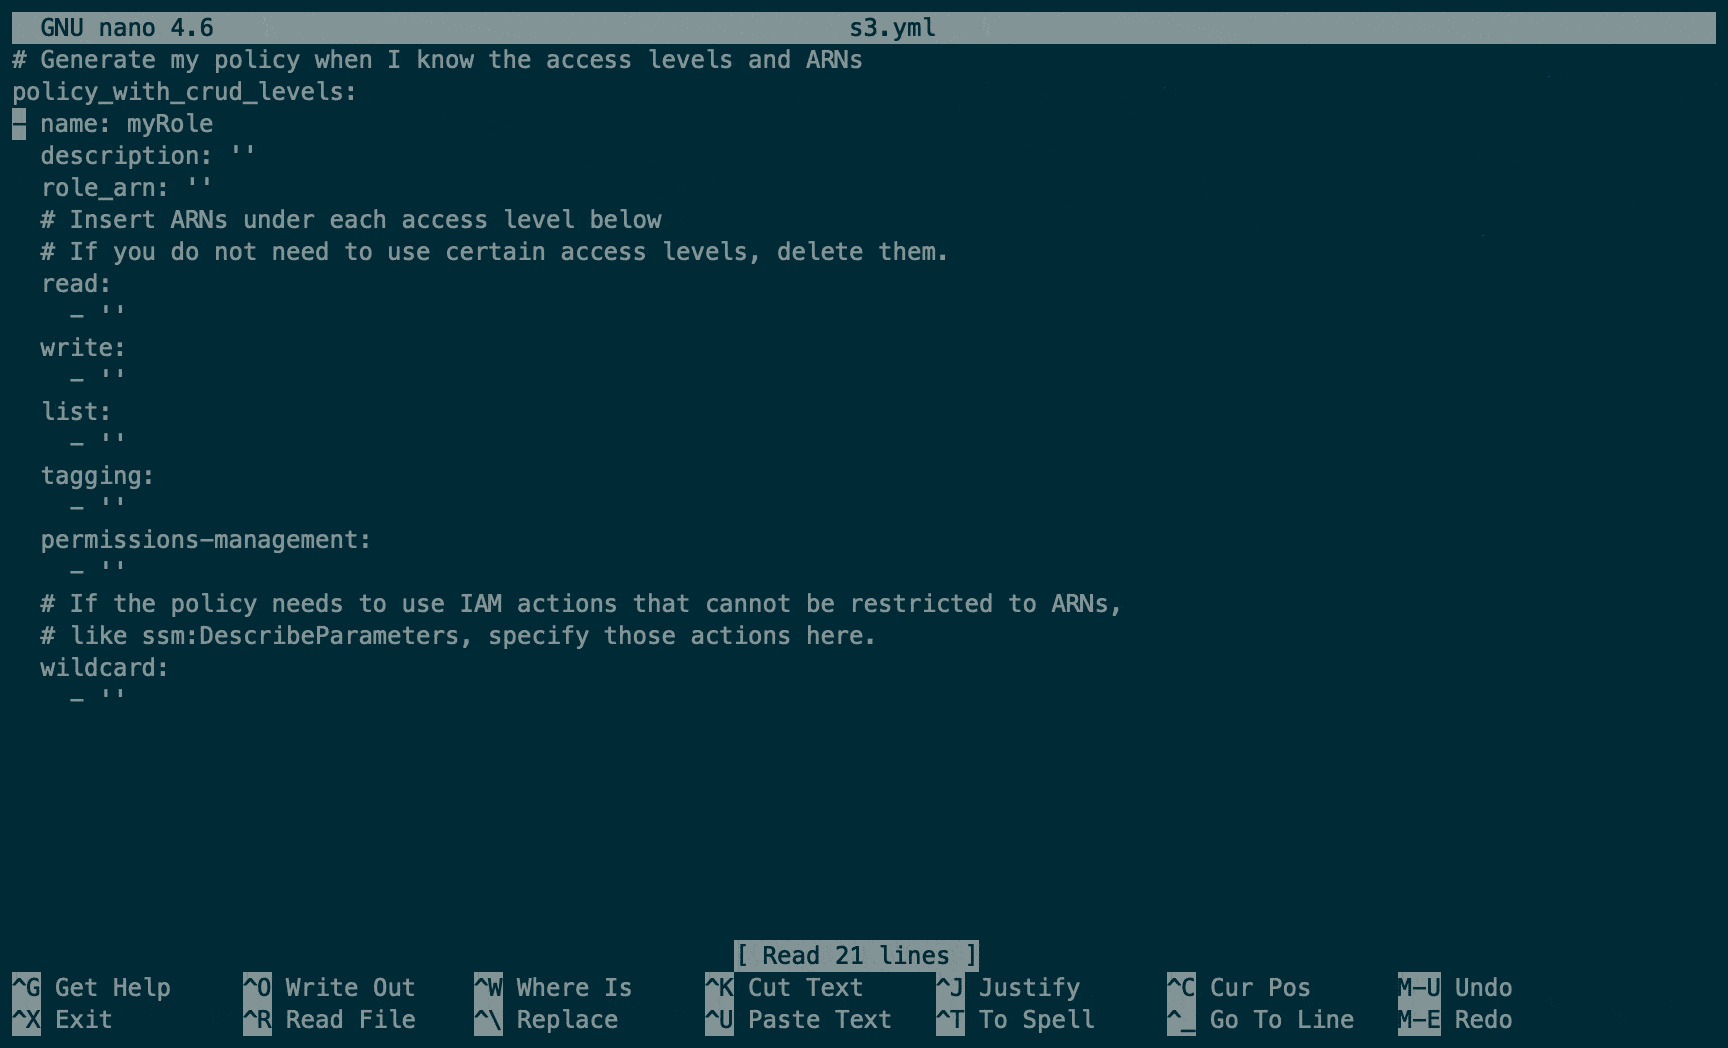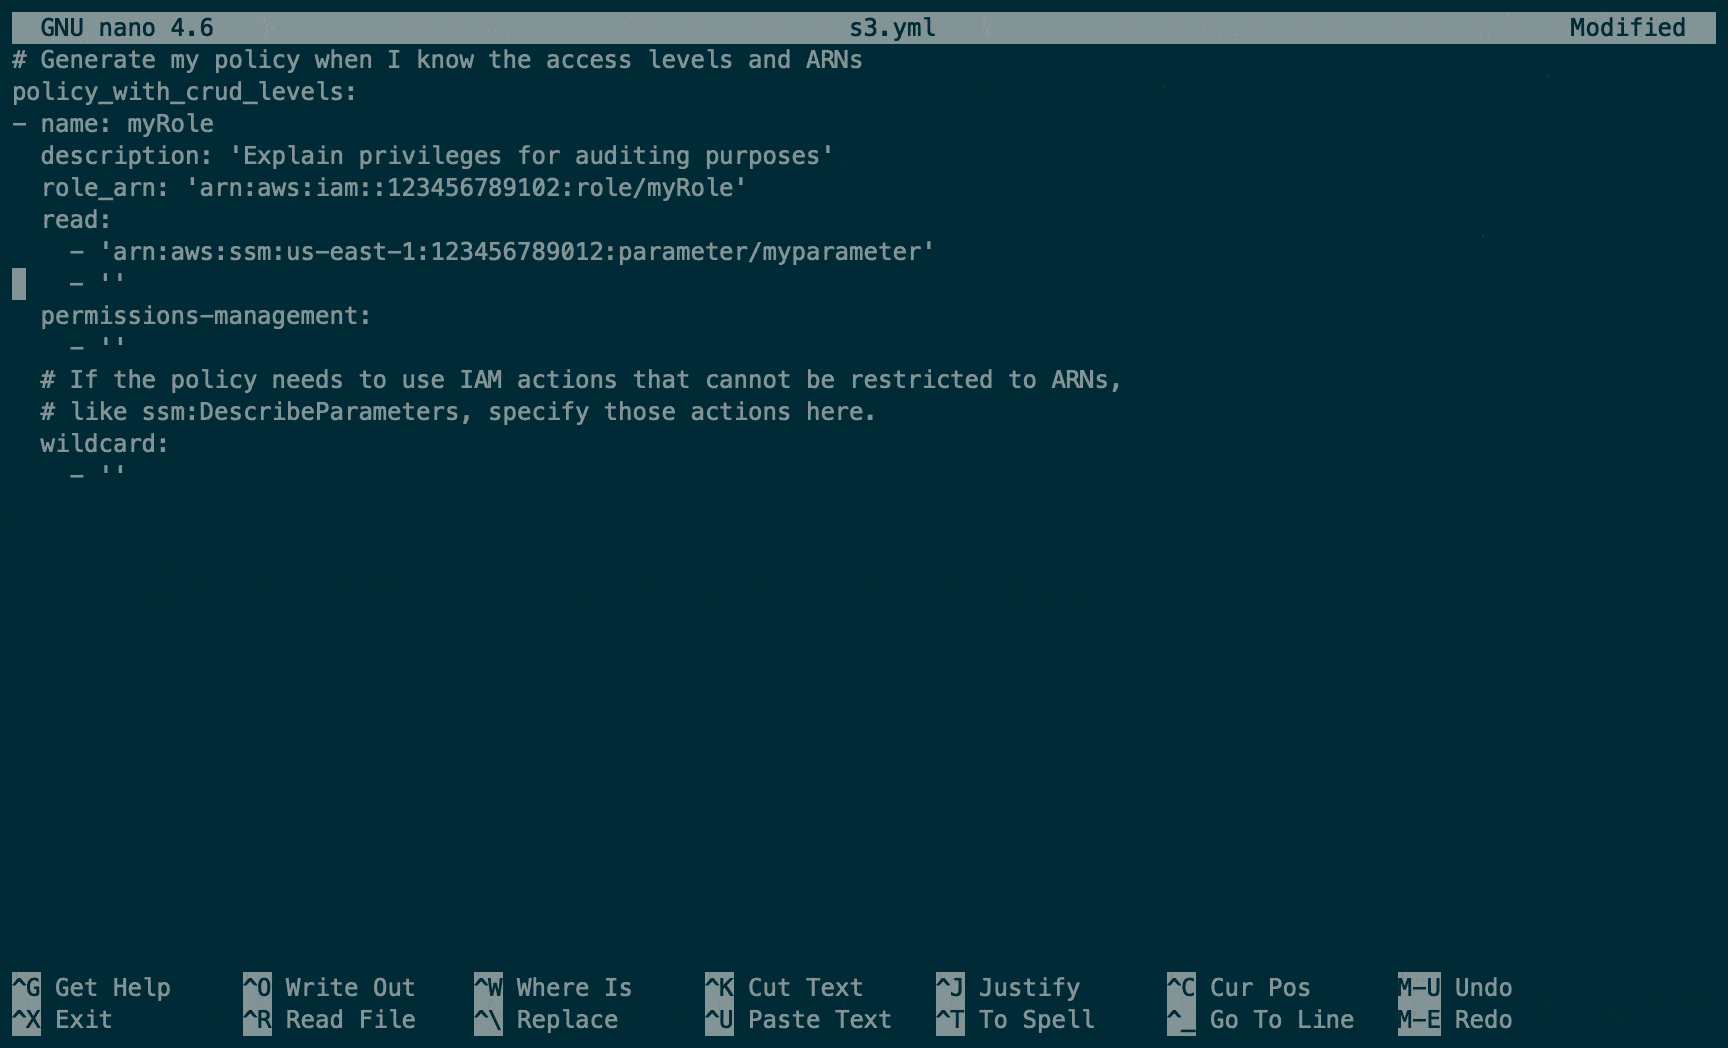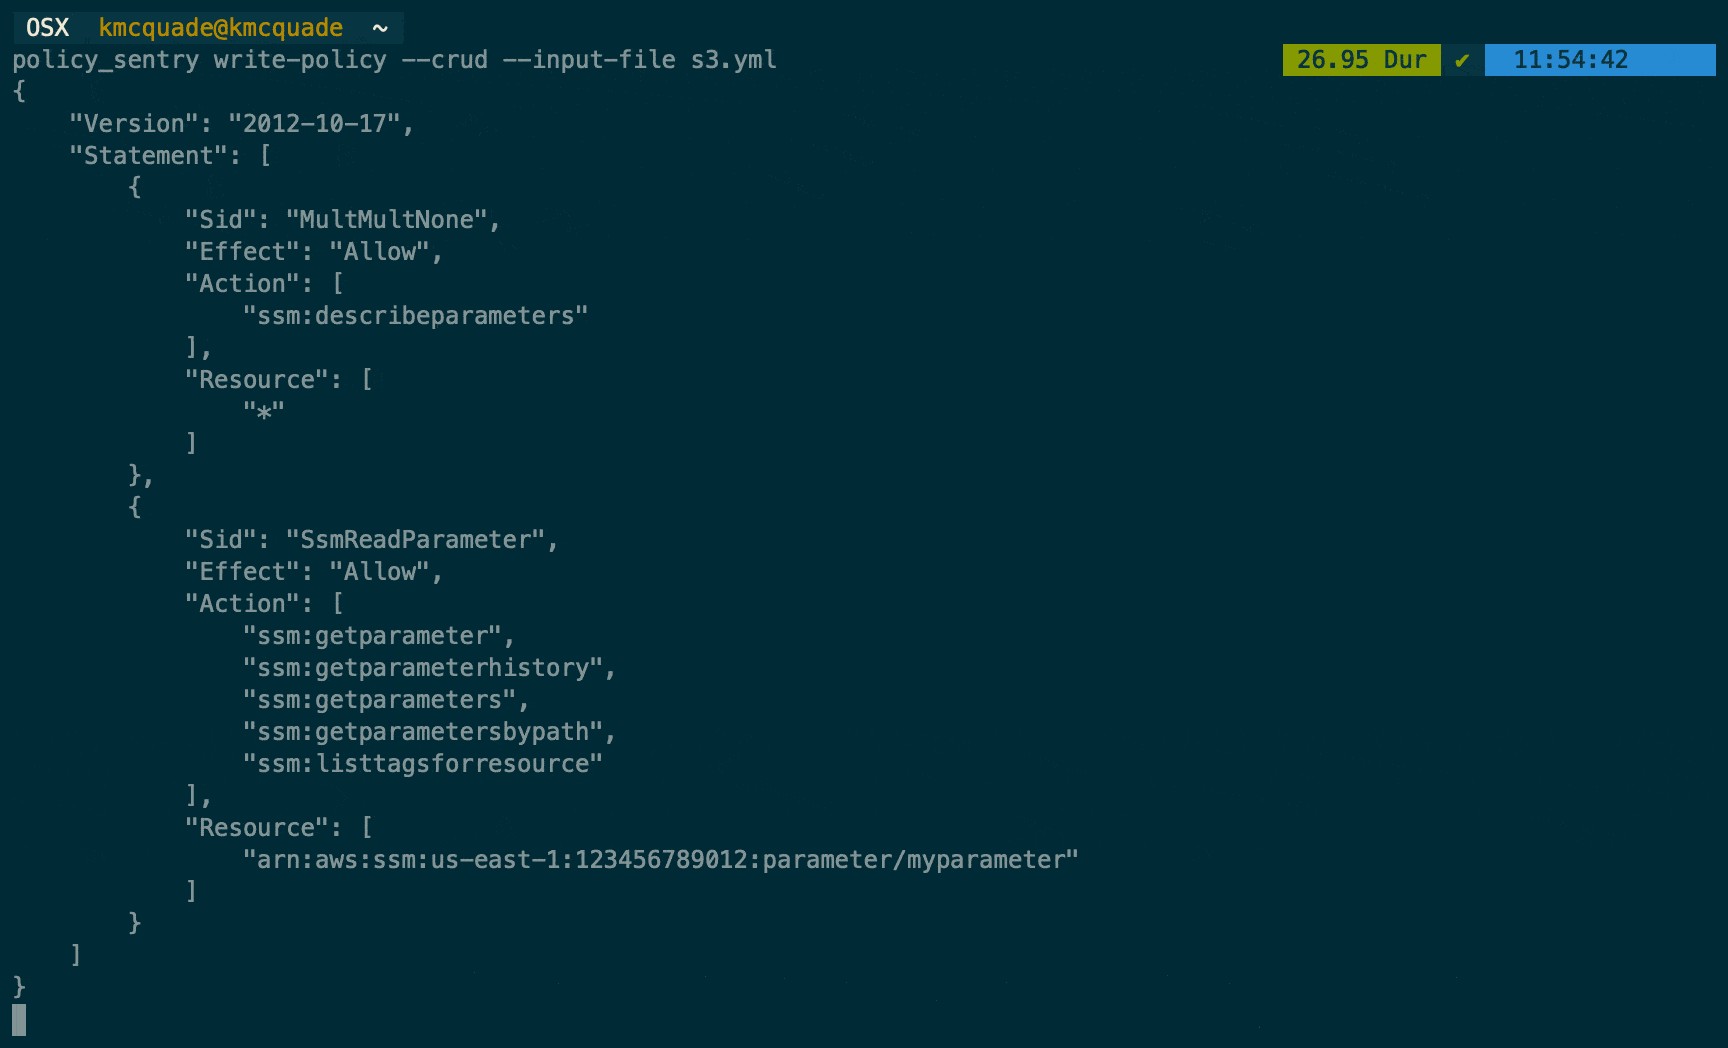 salesforce/policy_sentry
न्यूनतम विशेषाधिकार वाली AWS IAM नीतियाँ संसाधन ARNs और पहुँच स्तरों के आधार पर उत्पन्न करता है, क्लाउड बुनियादी ढाँचे के लिए सुरक्षित नीति निर्माण…
 0xsteph/pentest-ai
ओपन-सोर्स AI पेंटेस्टर जो हर निष्कर्ष को प्रमाणित करता है। मशीन ओरेकल प्रत्येक एक्सप्लॉइट को दोबारा चलाते हैं; सत्यापित बग एक प्रूफ कैप्सूल के साथ…
 bytedance/elkeid
Elkeid एक ओपन सोर्स समाधान है जो विभिन्न कार्यभारों जैसे होस्ट, कंटेनर, K8s और सर्वरलेस की सुरक्षा आवश्यकताओं को पूरा कर सकता है। यह ByteDance के…







