

 0xsteph/pentest-ai
ओपन-सोर्स AI पेंटेस्टर जो हर निष्कर्ष को प्रमाणित करता है। मशीन ओरेकल प्रत्येक एक्सप्लॉइट को दोबारा चलाते हैं; सत्यापित बग एक प्रूफ कैप्सूल के साथ आते हैं जिसे आप स्वयं रीप्ले कर सकते हैं।

वेबसाइट · त्वरित शुरुआत · बग बाउंटी · सत्यापन · दस्तावेज़ीकरण · Issues
Pentest-AI एक ओपन-सोर्स AI पेनिट्रेशन टेस्टिंग और बग-बाउंटी टूल है जो हर निष्कर्ष को सिद्ध करता है। यह किसी AI क्लाइंट या मॉडल को वास्तविक पेनटेस्ट वर्कफ़्लो से जोड़ता है — वेब एप्लिकेशन की जाँच करना, कमज़ोरियों की खोज और पुनरुत्पादन करना, और मशीन ओरेकल का उपयोग करके यह सत्यापित करना कि कोई एक्सप्लॉइट वास्तव में काम करता है या नहीं। प्रमाण नहीं, तो निष्कर्ष नहीं: सत्यापित परिणामों के साथ ऐसे साक्ष्य होते हैं जिन्हें आप स्वयं दोबारा चला सकते हैं।
इसका उपयोग MCP (Claude Code, Codex, Cursor, VS Code) के माध्यम से, CLI से, या CI/CD में करें। मॉडल जाँच को संचालित करता है; एक स्वतंत्र ओरेकल यह तय करता है कि कोई निष्कर्ष सत्यापित निर्णय का हक़दार है या नहीं — इसलिए आउटपुट सार्थक संकेत होता है, AI का कचरा नहीं।
अधिकृत बग बाउंटी के लिए बनाया गया: किसी प्रोग्राम का स्कोप (HackerOne, Bugcrowd, Intigriti, YesWeHack) आयात करें, स्कोप-प्रवर्तित एंगेजमेंट चलाएँ, और प्रत्येक सत्यापित निष्कर्ष को प्लेटफ़ॉर्म-तैयार सबमिशन में बदलें। बग-बाउंटी वर्कफ़्लो पर जाएँ →
केवल उन्हीं सिस्टमों का परीक्षण करें जिनके आप स्वामी हैं या जिनका मूल्यांकन करने के लिए आपके पास स्पष्ट अधिकार है। एंगेजमेंट चलाने से पहले स्वीकार्य-उपयोग नीति और शर्तें पढ़ें।
Python 3.10–3.14 का उपयोग करें और पहले pipx इंस्टॉल करें। pipx ensurepath चलाएँ और यदि आवश्यक हो तो अपना टर्मिनल फिर से खोलें। pipx, Pentest-AI की निर्भरताओं को अलग रखता है और इसके कमांड्स को सभी फ़ोल्डरों में उपलब्ध कराता है।
pipx install ptai
ptai setup --mcp
पहले अपने AI क्लाइंट का CLI इंस्टॉल करें। सेटअप सभी पहचाने गए समर्थित क्लाइंट्स को जोड़ने से पहले पूछता है, जिसमें इंस्टॉल होने पर Codex और Claude Code दोनों शामिल हैं। यह मौजूदा रजिस्ट्रेशन को सुरक्षित रखता है। इसके बाद अपने क्लाइंट को पुनः आरंभ करें।
विज़ार्ड उपयोगकर्ता-व्यापी सेटिंग्स का उपयोग करता है। यह क्लाइंट इंस्टॉल नहीं करता, आपको साइन इन नहीं कराता, मॉडल डाउनलोड नहीं करता या Ollama कॉन्फ़िगर नहीं करता। मॉडल आपका AI क्लाइंट प्रदान करता है; MCP सर्वर को किसी अलग मॉडल API कुंजी की आवश्यकता नहीं होती। परिवर्तनों का पूर्वावलोकन करने के लिए ptai setup --mcp --dry-run का उपयोग करें। Codex .codex/config.toml और Claude Code .mcp.json निर्देशों के लिए एकल-क्लाइंट और प्रति-रिपॉज़िटरी सेटअप देखें।
अपग्रेड के लिए pipx upgrade ptai का उपयोग करें। किसी मौजूदा सक्रिय वर्चुअल एनवायरनमेंट में, python -m pip install --upgrade ptai भी समर्थित है; उस एनवायरनमेंट को अपने AI क्लाइंट के साथ रजिस्टर करने के बाद उपलब्ध रखें।
Pentest-AI को ऊपर बताए अनुसार इंस्टॉल करें, लेकिन इस मार्ग के लिए MCP सेटअप छोड़ दें। Ollama इंस्टॉल करें और शुरू करें, फिर टूल-कॉलिंग समर्थन वाला मॉडल पुल करें। इसका सटीक इंस्टॉल किया गया नाम जानने के लिए ollama list का उपयोग करें।
export PENTEST_AI_LLM_PROVIDER=ollama
export PENTEST_AI_MODEL="your-installed-model"
ptai start https://your-authorized-target.example --no-sync
PowerShell में:
$env:PENTEST_AI_LLM_PROVIDER = "ollama"
$env:PENTEST_AI_MODEL = "your-installed-model"
ptai start https://your-authorized-target.example --no-sync
चलाने से पहले प्लेसहोल्डर बदलें। स्थानीय मॉडल को किसी क्लाउड API कुंजी की आवश्यकता नहीं होती। मॉडल की गुणवत्ता और उपलब्ध मेमोरी परिणामों को प्रभावित करती है। एंडपॉइंट कॉन्फ़िगरेशन के लिए मॉडल गाइड देखें।
किसी API कुंजी या बाहरी लक्ष्य की आवश्यकता नहीं।
pipx install ptai
ptai demo
डेमो एक बंडल किए गए कमज़ोर एप्लिकेशन का परीक्षण करता है, उसके प्रूफ कैप्सूल से एक निष्कर्ष दोबारा चलाता है, और हार्डन किए गए रूट्स की जाँच करता है। वास्तविक एंगेजमेंट कॉन्फ़िगर करने से पहले साक्ष्य वर्कफ़्लो का निरीक्षण करें।
स्टैंडअलोन क्लाउड मॉडल और वैकल्पिक स्कैनर निर्भरताओं के लिए, इंस्टॉलेशन गाइड और प्रदाता गाइड देखें। API कुंजियों को सोर्स कंट्रोल से बाहर रखें।
Pentest-AI को अधिकृत बग-बाउंटी कार्य के लिए डिज़ाइन किया गया है, जहाँ स्कोप में बने रहना और केवल पुनरुत्पादनीय निष्कर्ष जमा करना ही मायने रखता है।
# 1. Import the program's scope (HackerOne / Bugcrowd / Intigriti / YesWeHack)
ptai bounty import --platform hackerone --file scope.json --out program.scope

# 2. Run a scope-enforced engagement (a preflight shows exactly what will be
#    touched and asks you to confirm — nothing out of scope is ever hit)
ptai start acme.com --scope-file program.scope --intensity stealth

# 3. Turn verified findings into platform-ready submissions
ptai bounty report <engagement-id> --platform hackerone --out submissions/
curl, CVSS/CWE, प्रभाव, उपचार, और पुनः चलाने योग्य प्रूफ कैप्सूल के साथ मशीन निर्णय शामिल होता है।ptai playbook run bug-bounty-web -i target=acme.com --execute.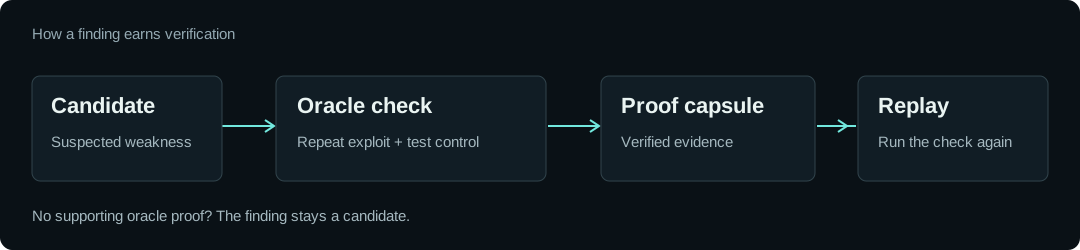
ptai replay का उपयोग करें।उदाहरण के लिए, एक ट्रस्टेड-हेडर बायपास को अटैक हेडर के साथ विशेषाधिकार प्राप्त सामग्री लौटानी चाहिए और उसके बिना पहुँच से इनकार करना चाहिए। ऐसा सर्वर जो हर अनुरोध का उत्तर HTTP 200 से देता है, पर्याप्त साक्ष्य नहीं है।
मॉडल सत्यापित निर्णय नहीं दे सकता। तीसरे पक्ष के स्कैनर का आउटपुट तब तक असत्यापित रहता है जब तक कोई ओरेकल स्वतंत्र रूप से इसे सिद्ध न कर दे। समर्थित सत्यापन रेसिपी के बिना निष्कर्ष उम्मीदवार बने रहते हैं।
एक सत्यापित निर्णय परीक्षण की गई शर्तों पर लागू होता है। इसका अर्थ यह नहीं है कि पूरा एप्लिकेशन सुरक्षित है। प्रूफ कैप्सूल अहस्ताक्षरित होते हैं; जाँच को दोबारा चलाना ही विश्वास का तंत्र है।

