
 #1
क्लाउड प्लेटफ़ॉर्म (IaaS, PaaS) में कॉन्फ़िगरेशन, अनुमतियों और सेवाओं का ऑडिट करने के उपकरण।
Kitploit अनुशंसित
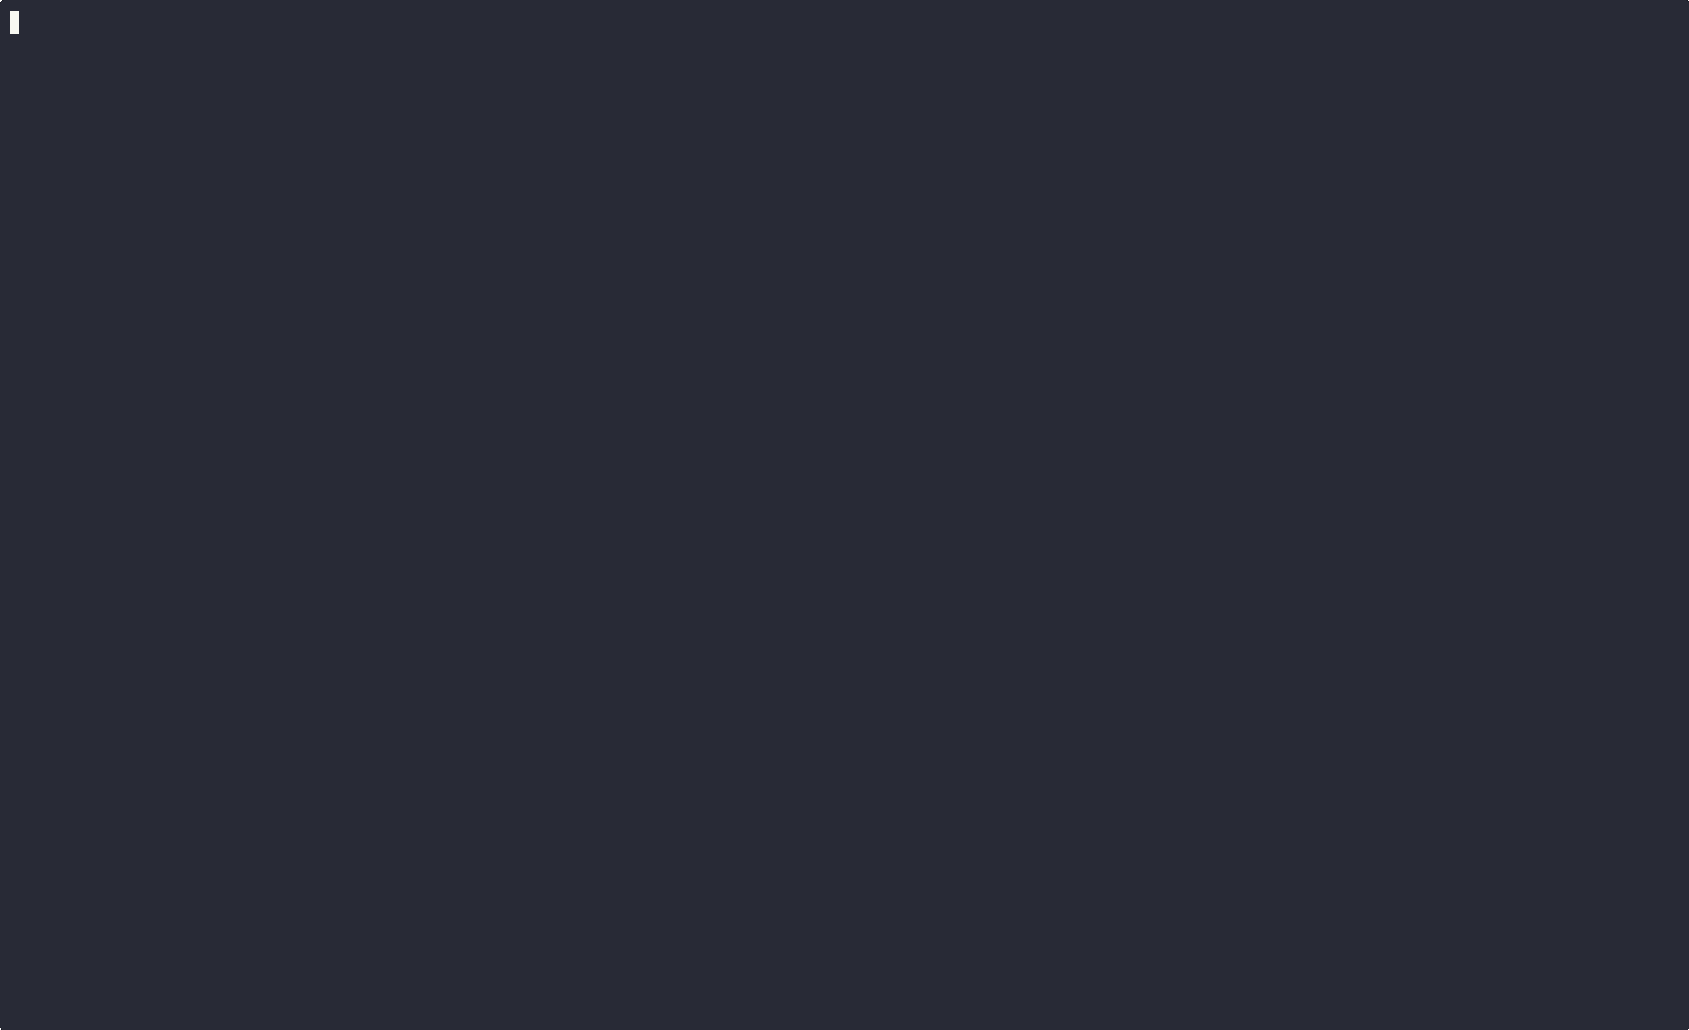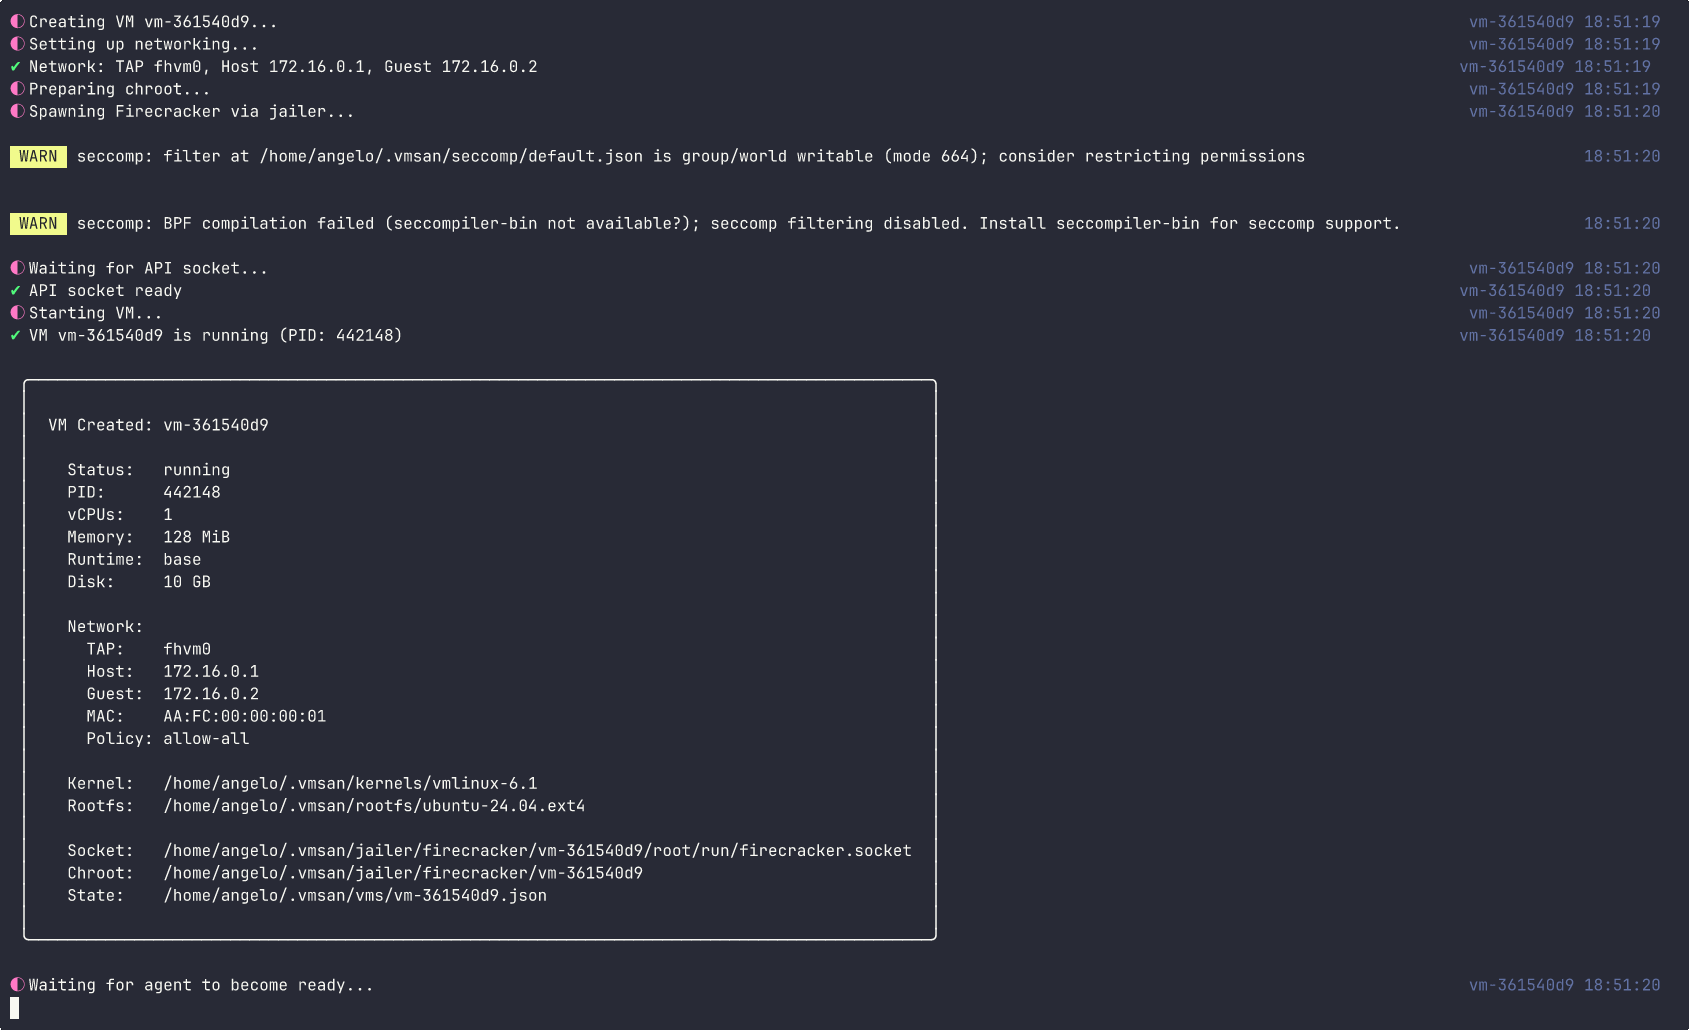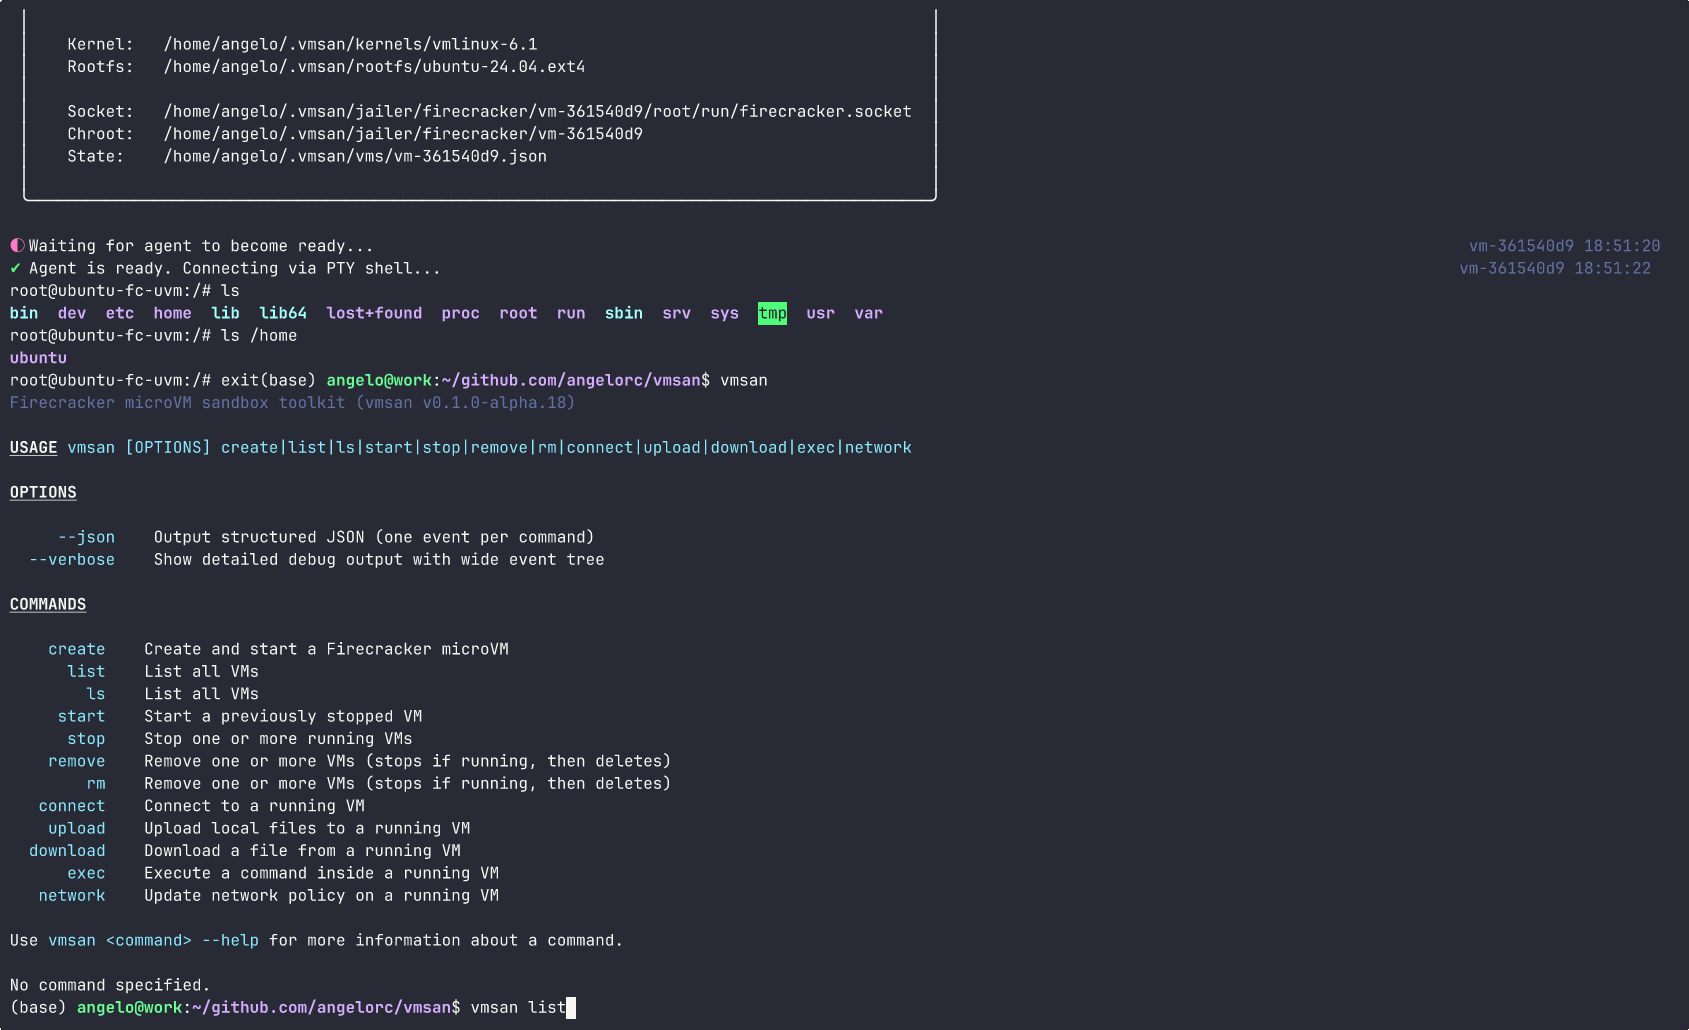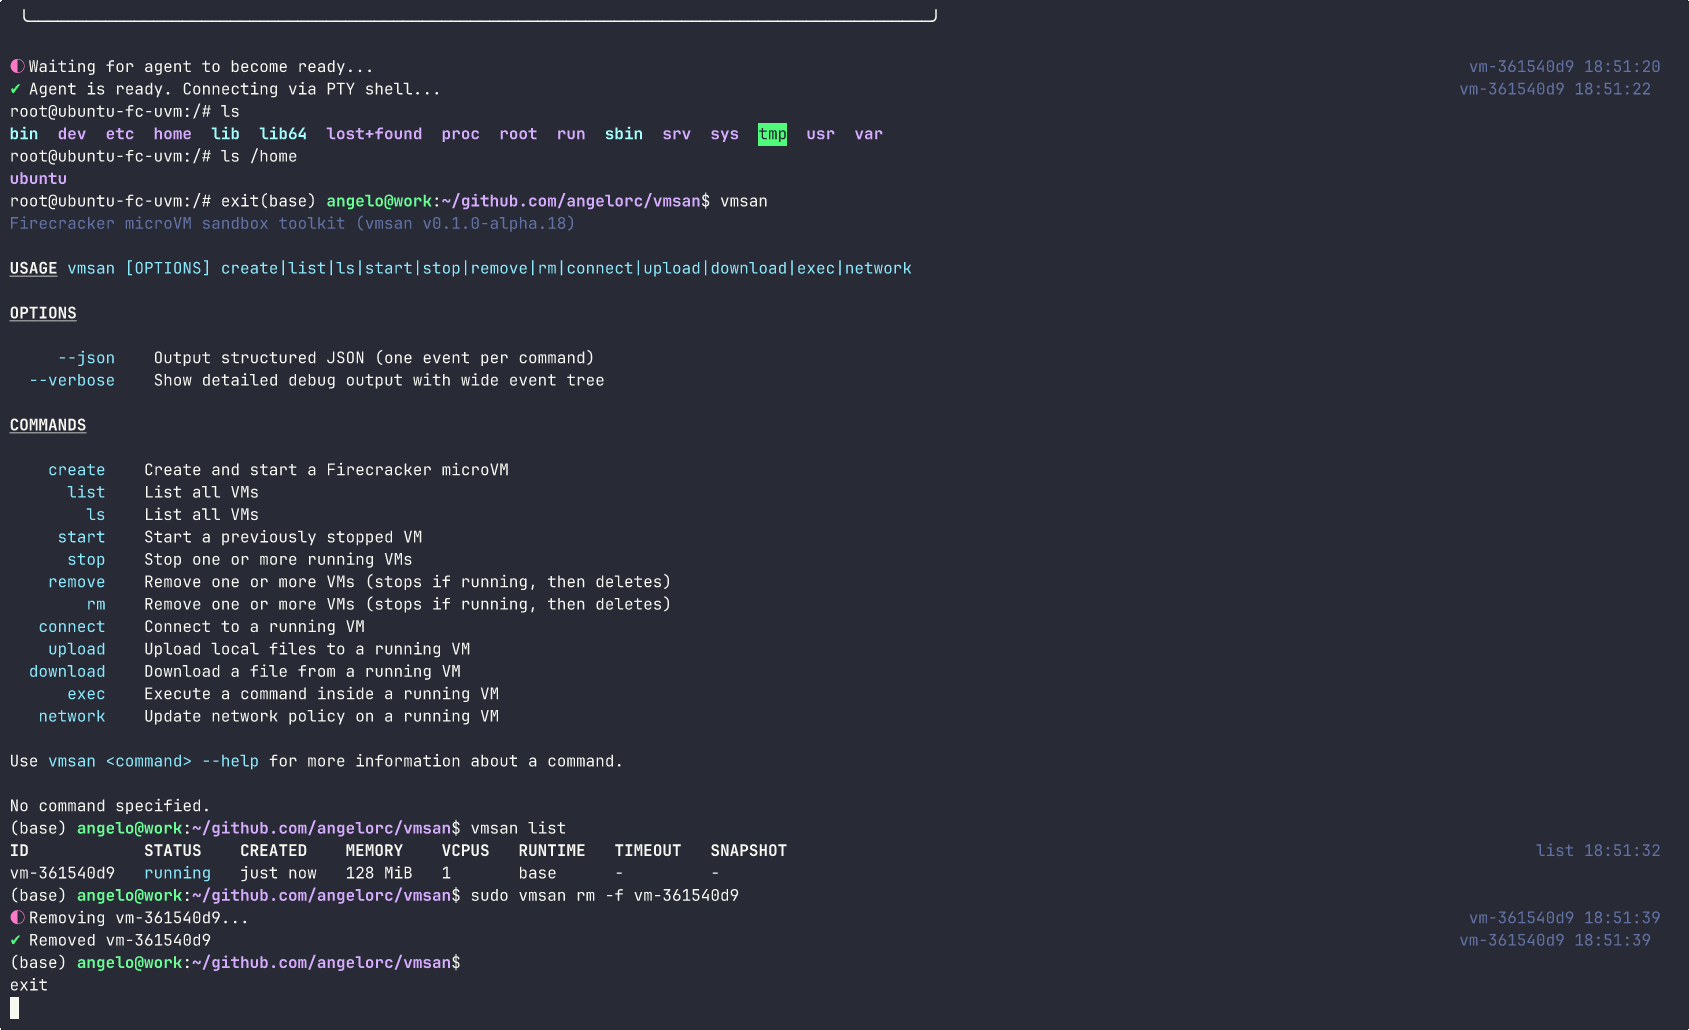
 angelorc/vmsan
Firecracker को सरल बनाया गया। मिलीसेकंड में सुरक्षित microVMs स्पिन अप करें, इंस्टॉल से इंटरैक्टिव शेल तक एक कमांड में।
 virtualsamuraii/flyphish
फ्लाई पर फ़िशिंग इंफ्रास्ट्रक्चर तैनात करें।
 logisek/azureadenumeration
Microsoft Entra ID (Azure AD) अप्रमाणित एन्यूमरेशन
 tayontech/scope
क्लाउड सुरक्षा पर्पल टीमिंग के लिए AI एजेंट सेट, Claude Code, Gemini CLI, और Codex के अंदर चलता है।
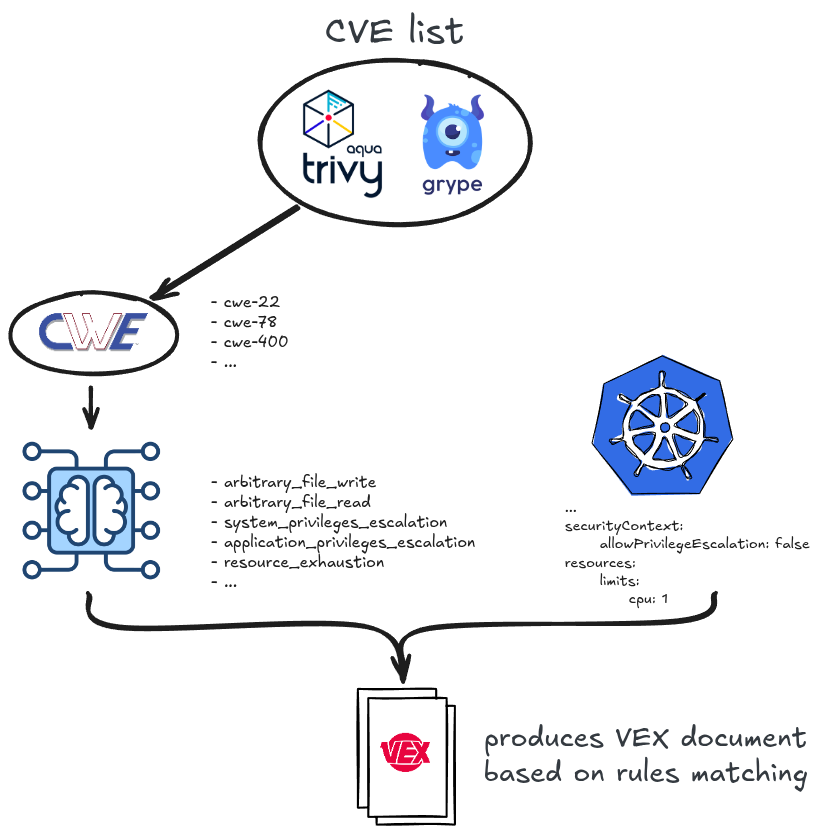 alegrey91/vex8s
स्कैन पर Kubernetes संदर्भ लागू करके कमजोरियों को दबाएं
 radkawar/aws-firmware-dump
एक AWS AMI के EBS डिस्क्स को प्राप्त करता है जिसे आप लॉन्च कर सकते हैं, EBS direct APIs के माध्यम से snapshots को sha256 manifests और वैकल्पिक raw…
 qmadev/tf-mythic-azure
Terraform का उपयोग करके Azure में Mythic C2 को स्वचालित रूप से तैनात करना
 xlab-si/iac-scan-runner
आपके इन्फ्रास्ट्रक्चर एज़ कोड में सामान्य कमजोरियों की स्कैन करने वाली सेवा
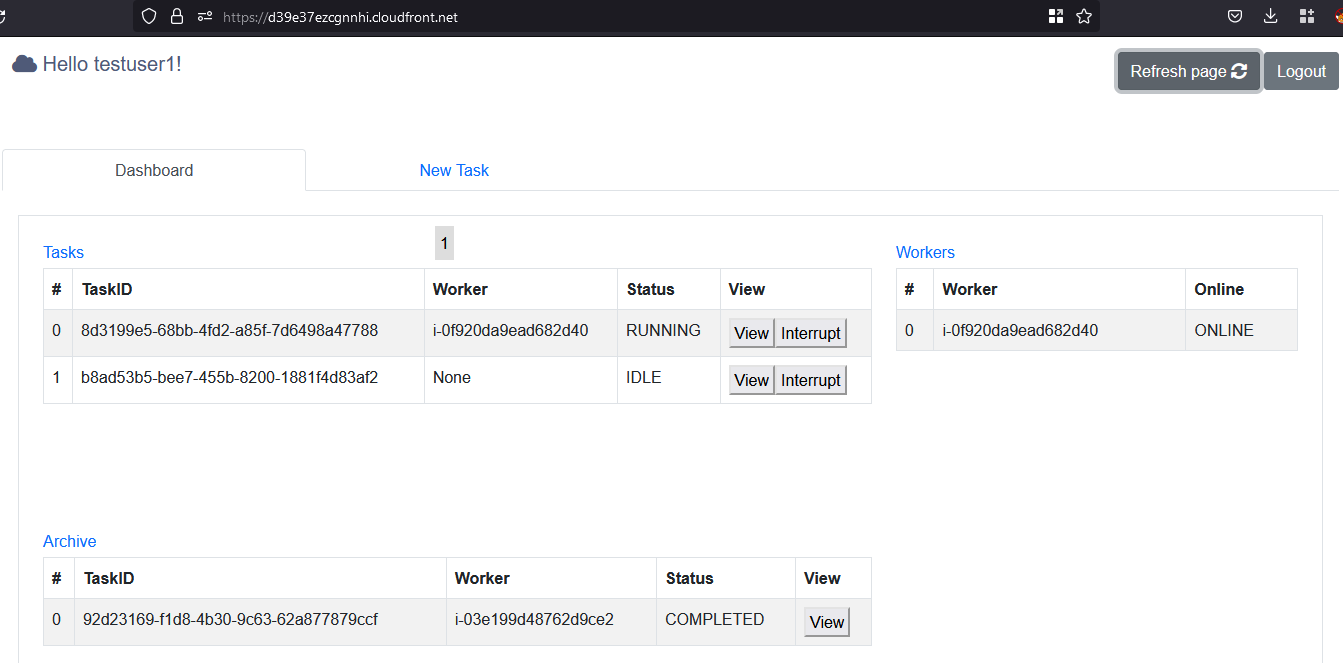 nccgroup/cowcloud
रीकॉन और भेद्यता स्कैनिंग कार्यभार वितरित करने के लिए Serverless AWS समाधान। वेब UI के माध्यम से कार्य सबमिट करें; EC2 वर्कर Nmap जैसे टूल्स के साथ…
 wearecloudar/s3-account-search
S3 खाता खोज
 aquasecurity/trivy-plugin-aqua
Trivy को Aqua Security प्लेटफ़ॉर्म के साथ एकीकृत करने के लिए प्लगइन, जो कमजोरियों और गलत कॉन्फ़िगरेशन के लिए IaC, पाइपलाइनों और निर्भरताओं को स्कैन…
 rootsecdev/secretsstalker
रीड-ओनली Entra ID ऐप-क्रेडेंशियल मूल्यांकन: Graph अनुमतियों, Azure RBAC और सुलभ क्लाउड डेटा की सूची बनाता है, फिर निष्कर्षों को privilege-escalation…
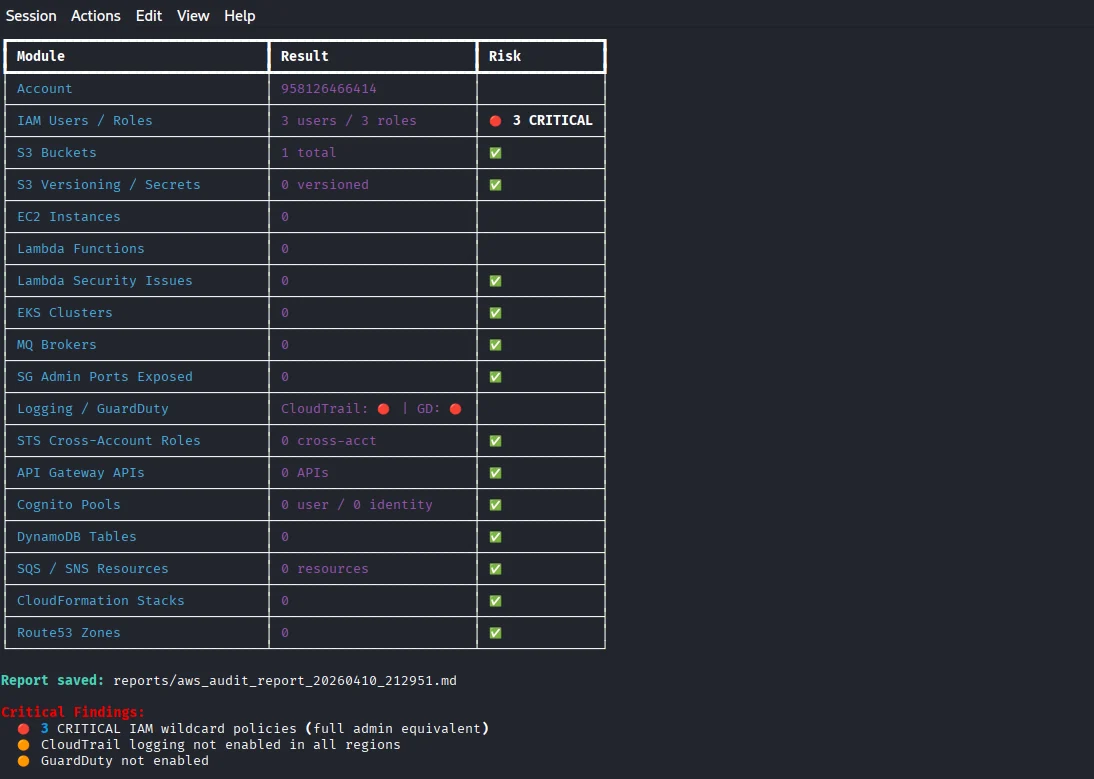 capture0x/aws-pentest
AWS सुरक्षा आकलन के लिए स्वचालित CLI, जिसमें 30 मॉड्यूल हैं जो IAM विशेषाधिकार वृद्धि, S3 एक्सपोज़र, कंप्यूट, नेटवर्क, लॉगिंग और गलत कॉन्फ़िगरेशन…
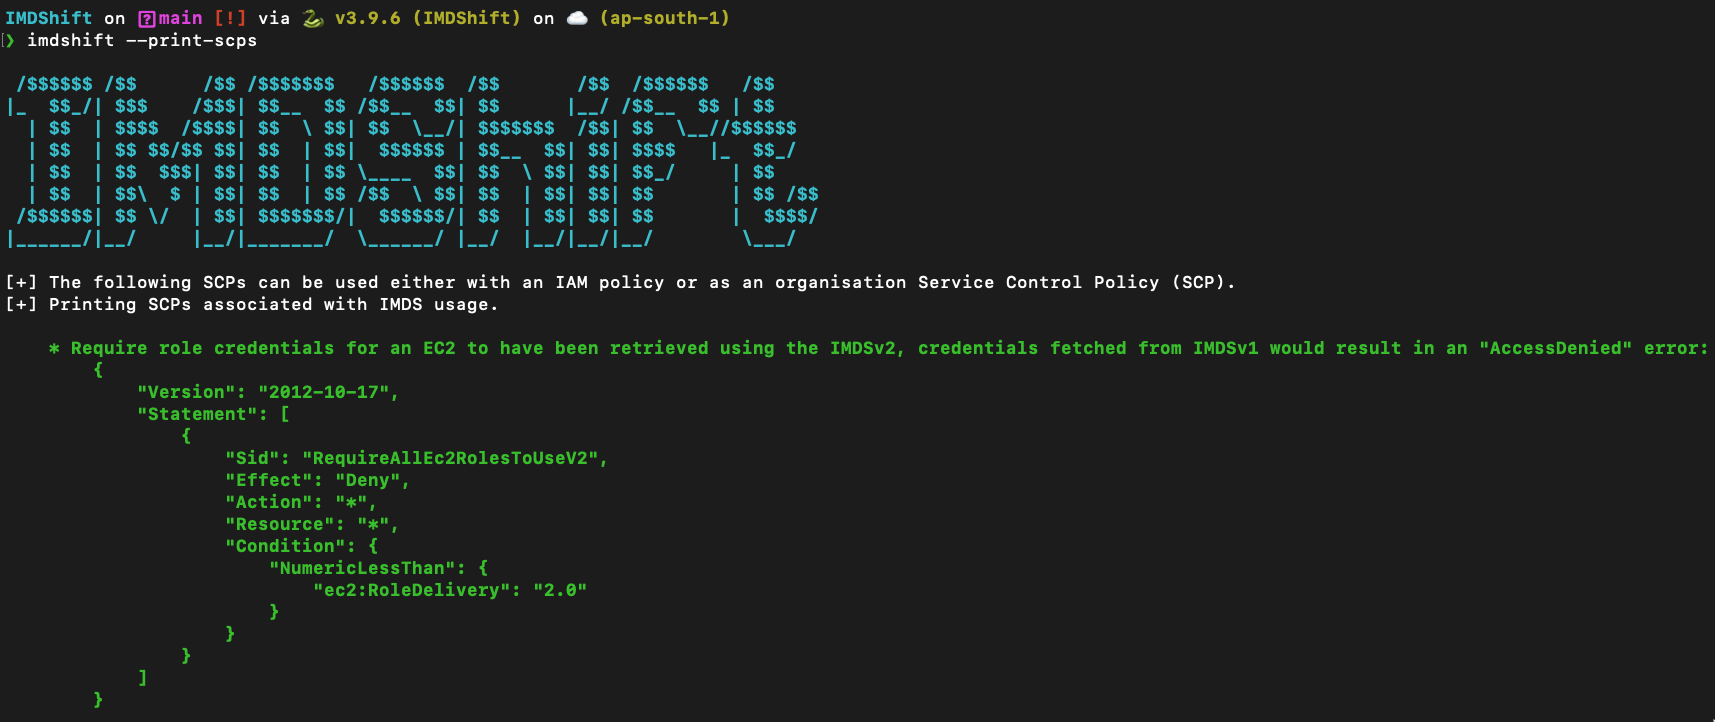 ayushpriya10/imdshift
AWS वर्कलोड्स को IMDSv1 से IMDSv2 में स्वचालित रूप से स्थानांतरित करके SSRF हमलों को कम करता है। EC2, ECS, EKS, Lightsail और अन्य पर IMDSv1 उपयोग का…
 andresriancho/nimbostratus-target
यह रिपॉजिटरी एक लक्ष्य बुनियादी ढांचा रखती है जिसका उपयोग आप nimbostratus tools चलाने के लिए कर सकते हैं।
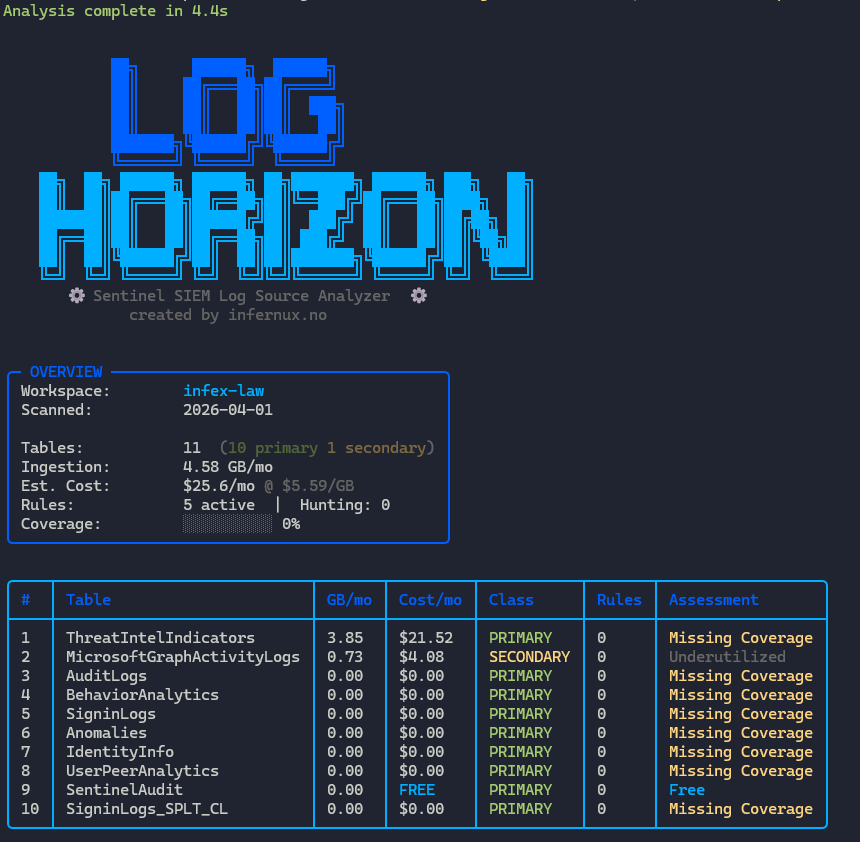 lnfernux/log-horizon
Microsoft Sentinel SIEM लॉग स्रोत विश्लेषक
 pyperanger/dockerevil
WorldFirst (सार्वजनिक) Docker API Exploit - Docker और Openshift से संबंधित मेरे सुरक्षा अनुसंधान
 tevora-threat/rt_redirectors
रेड टीम C2 के लिए रिडायरेक्टर्स कॉन्फ़िगर करने हेतु Ansible role








