
 #1
क्लाउड प्लेटफ़ॉर्म (IaaS, PaaS) में कॉन्फ़िगरेशन, अनुमतियों और सेवाओं का ऑडिट करने के उपकरण।
Kitploit अनुशंसित
 semonte/sisu
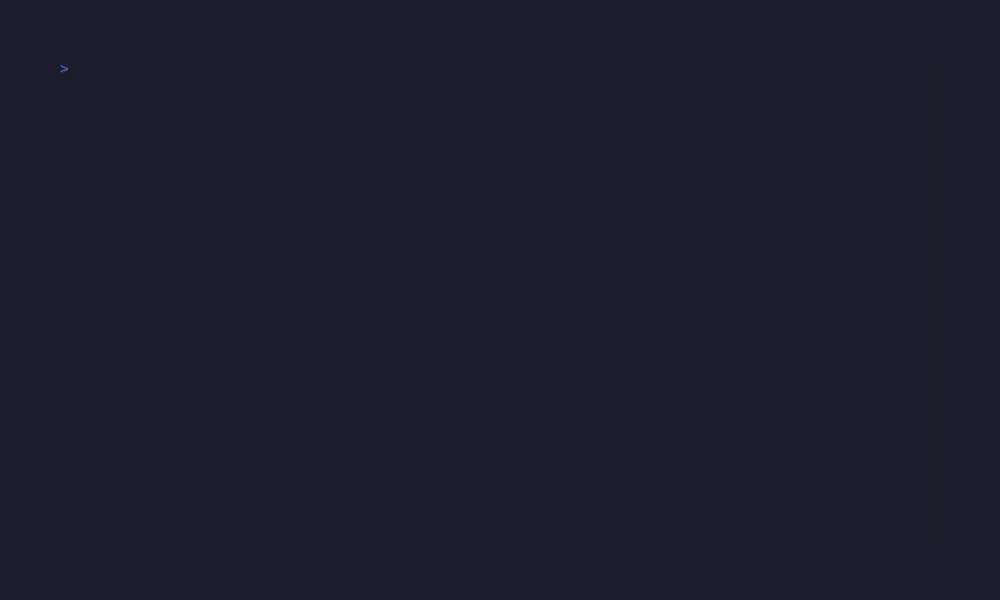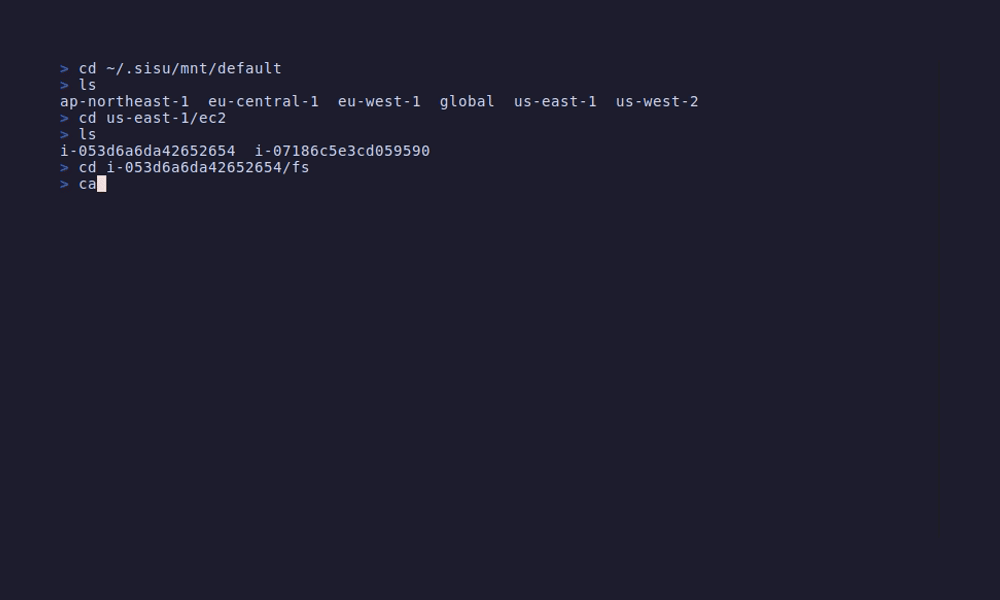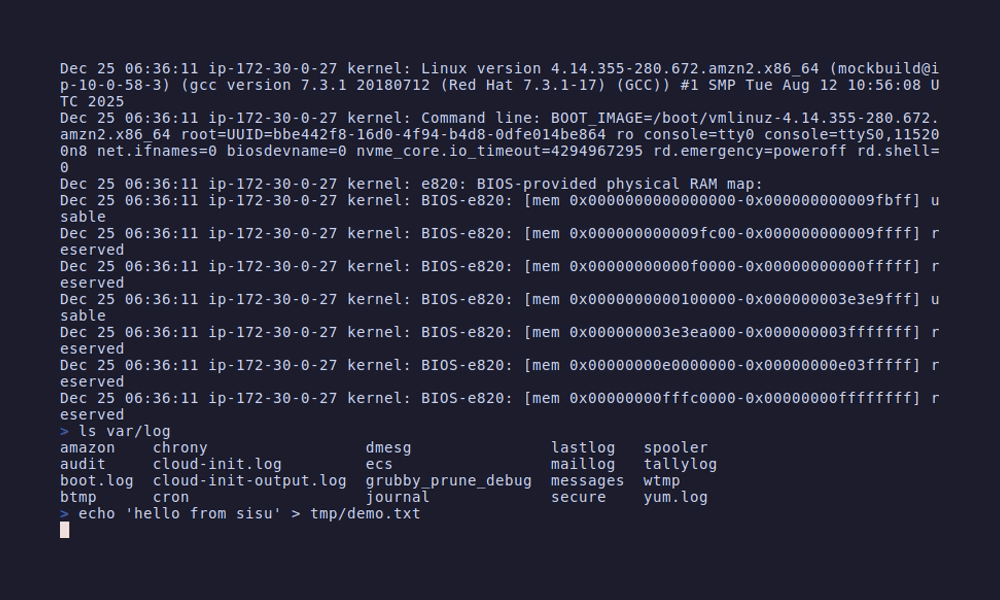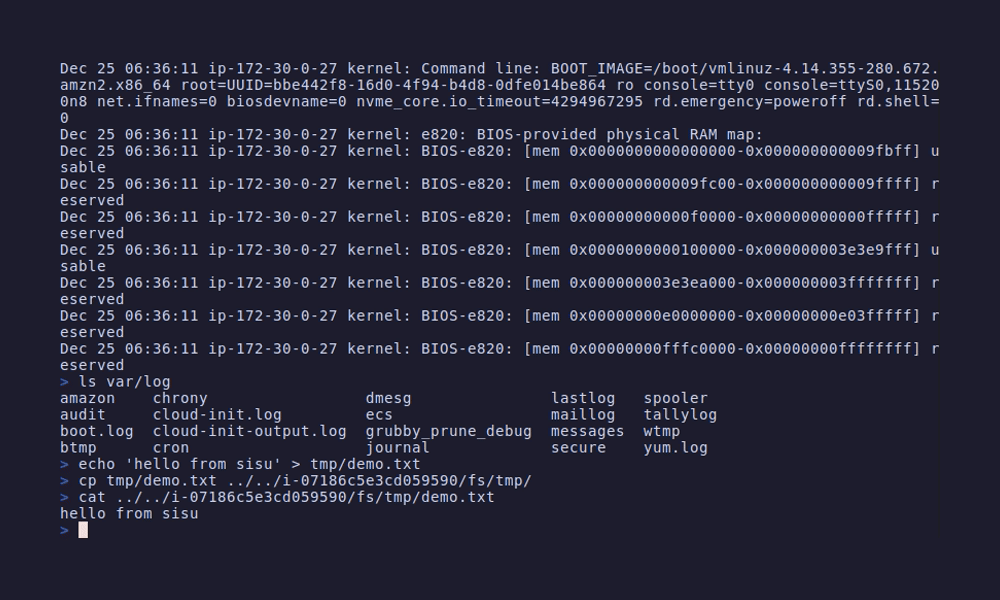
AWS संसाधनों को स्थानीय फ़ाइलसिस्टम के रूप में माउंट करता है, जिससे बुनियादी ढांचे की खोज, सुरक्षा ऑडिटिंग और कॉन्फ़िगरेशन विश्लेषण के लिए grep, diff…
 owasp/awscanner
AWS खाते में इंटरनेट-एक्सपोज्ड संसाधनों को ढूंढता है
 jdauphant/patch-openssl-cve-2014-0160
Ansible के साथ openssl #heartbleed पैच करें
 jas502n/cve-2019-5736
CVE-2019-5736 के लिए एक्सप्लॉइट: runc कंटेनर एस्केप जो होस्ट docker-runc बाइनरी को पेलोड से ओवरराइट करता है, जिसे docker exec के माध्यम से ट्रिगर…
 blake-fm/vcenter-log4j
VMware vCenter log4j भेद्यता CVE-2021-44228 के लिए आधिकारिक समाधान लागू करने की स्क्रिप्ट
 contrastsecurity/contrast
Java, JavaScript और .NET अनुप्रयोगों के साथ-साथ AWS Lambda फ़ंक्शन को स्कैन करने, कोड भेद्यताओं और अति-अनुज्ञेय IAM नीतियों का पता लगाने के लिए SAST…
 seanrickerd/cve-2026-31431
लिनक्स कर्नेल CVE-2026-31431 के लिए एक्सप्लॉइट, जो authencesn AEAD हेरफेर के माध्यम से पेज कैश भ्रष्टाचार का कारण बनता है, जो कंटेनरों और OpenShift…
 jq6l43d1/proxmox-lxc-docker-fix
CVE-2025-52881 के लिए वर्कअराउंड: runc 1.2.7+ के साथ AppArmor असंगतता के कारण Proxmox LXC कंटेनरों में Docker/Podman खराब होने को ठीक करता है।…
 eduardolat/authkeysync
🔐 दूरस्थ URLs से SSH सार्वजनिक कुंजियों को स्थानीय authorized_keys फ़ाइलों में सिंक्रनाइज़ करने के लिए डिज़ाइन की गई हल्की-फुल्की CLI उपयोगिता
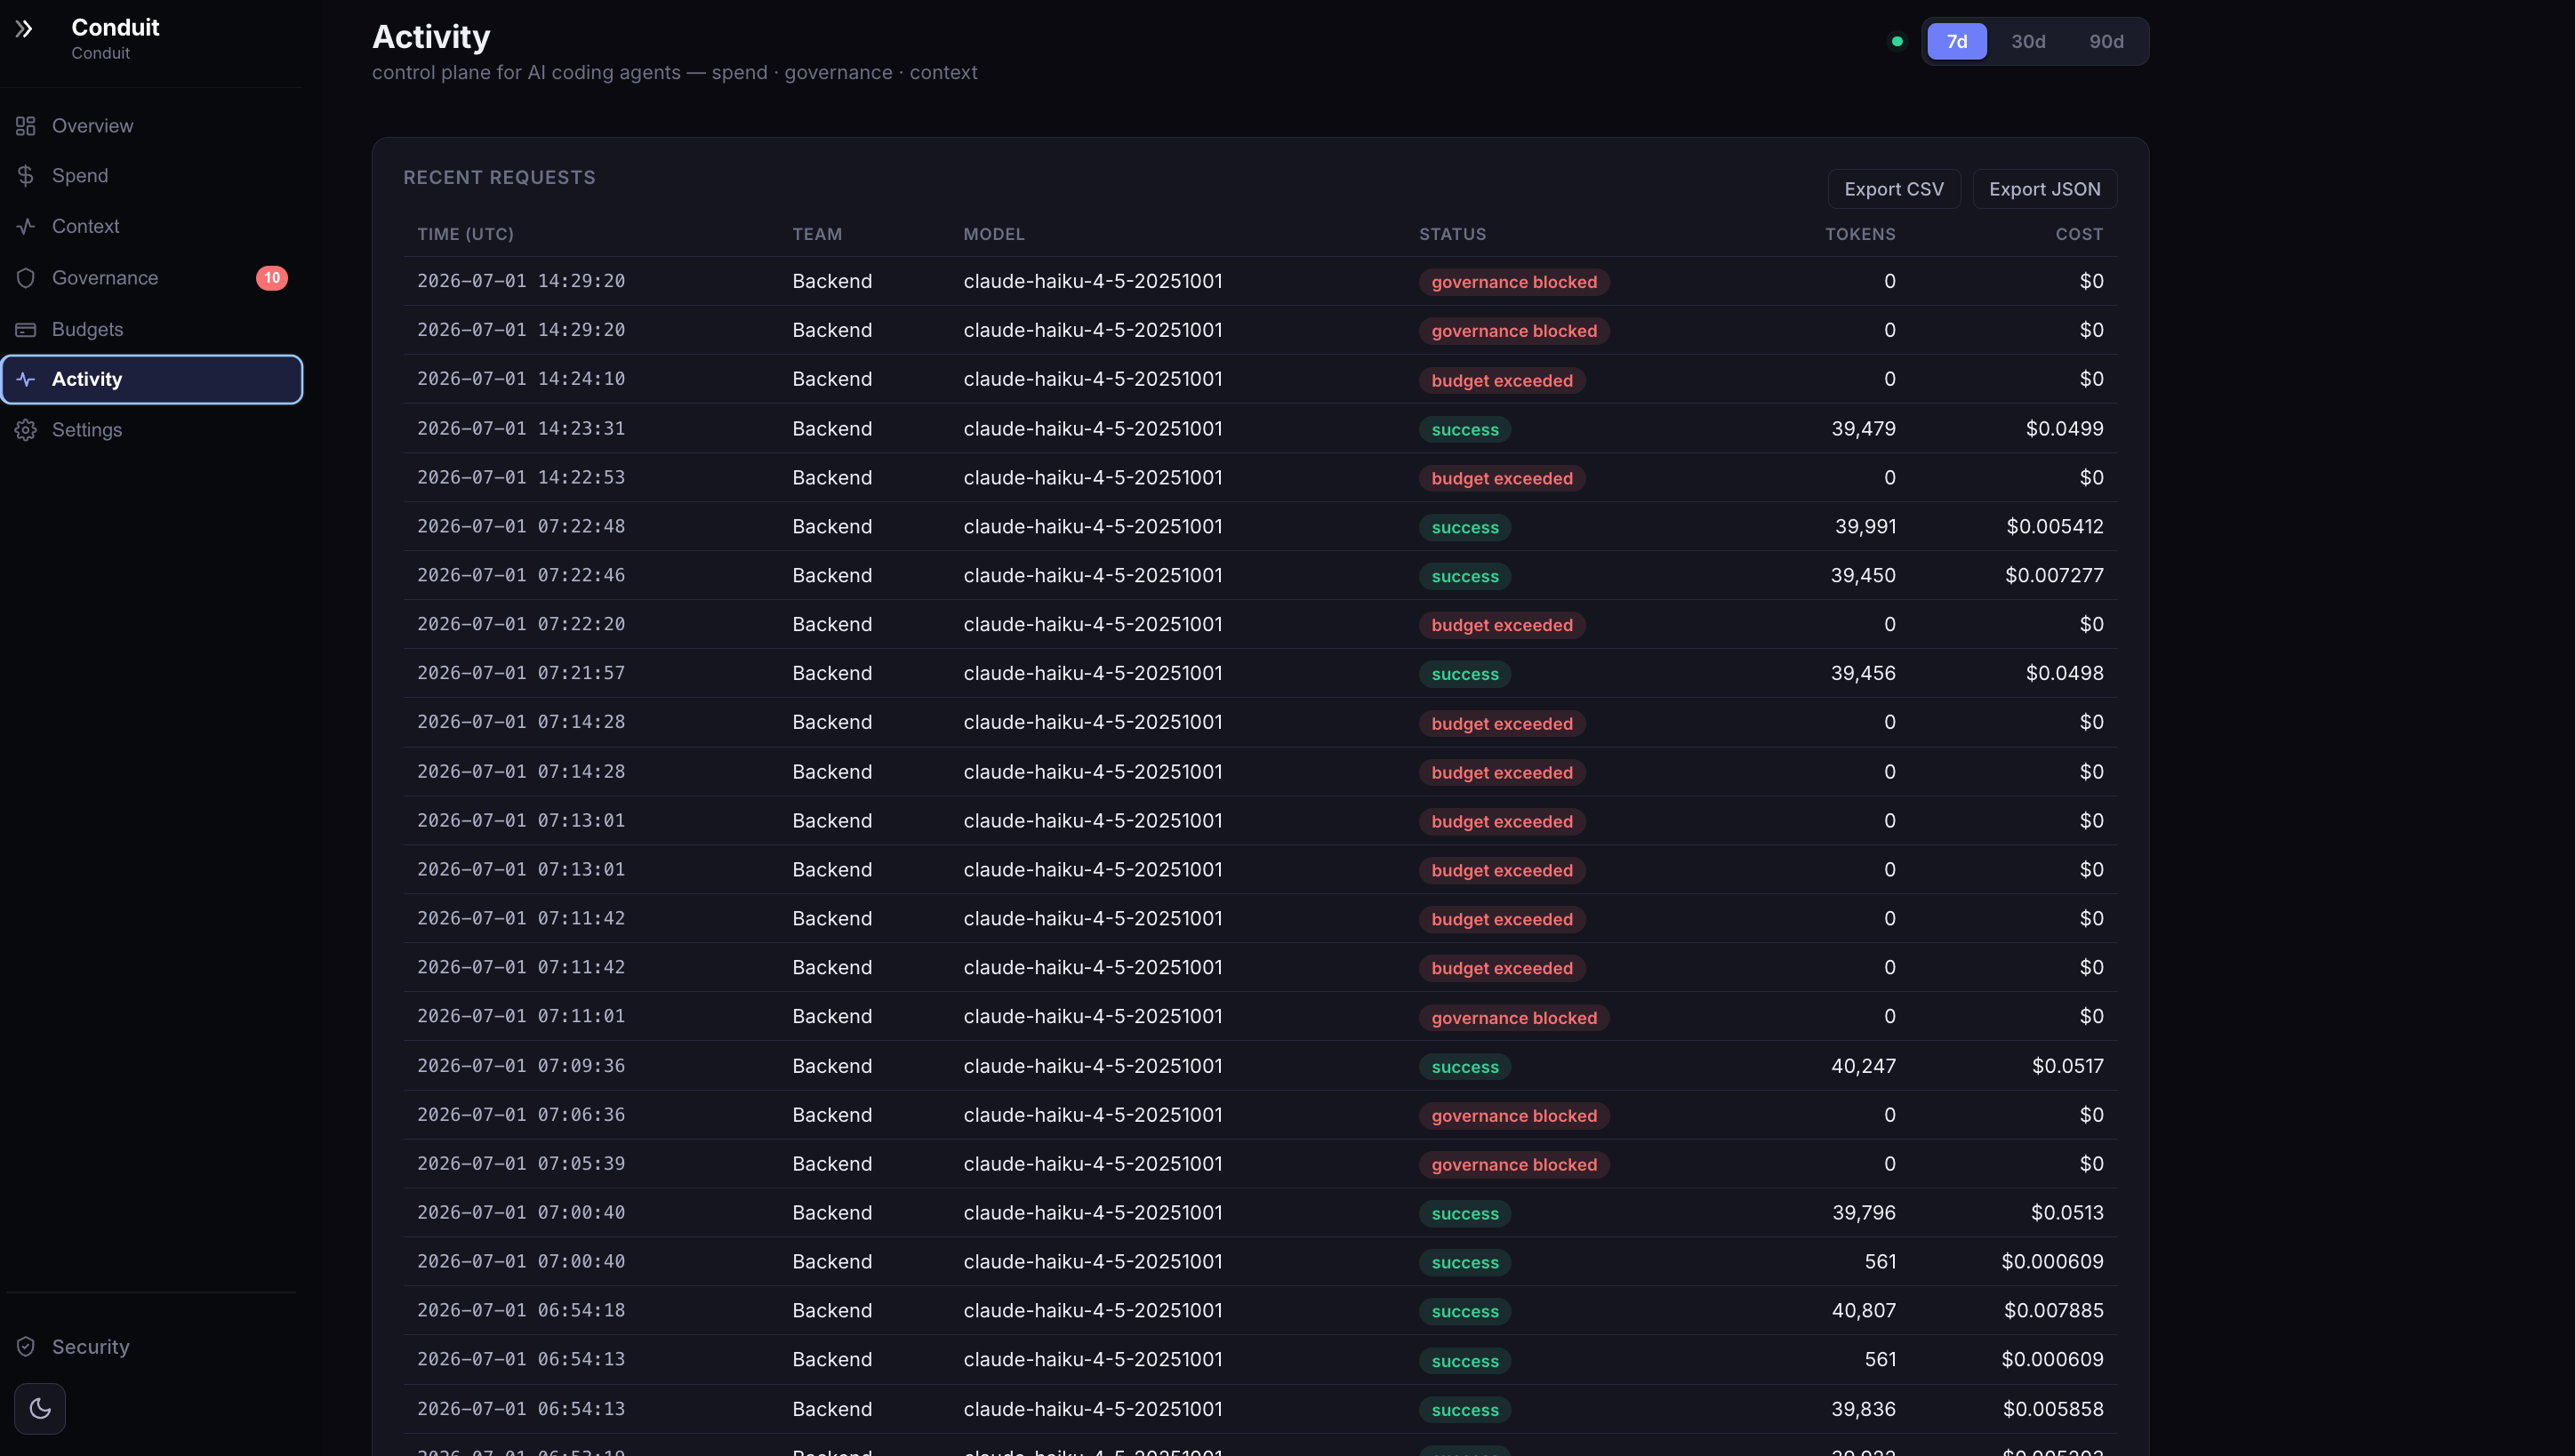 anee769/conduit
AI कोडिंग एजेंटों के लिए ऑन-प्रिम API गेटवे, जिसमें प्रति-इंजीनियर लागत आरोपण, कठोर बजट, एग्रेस गवर्नेंस (रहस्य/इकाई स्कैनिंग), कॉन्टेक्स्ट-रोट…
 ooafa/bucketbuster
Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei और Baidu में सार्वजनिक क्लाउड ऑब्जेक्ट-स्टोरेज एंडपॉइंट्स को स्कैन करता है ताकि सूचीबद्ध करने…
 mitiga/log4shell-cloud-scanner
हम DevOps और सुरक्षा टीमों को उनके AWS खाते में Log4j भेद्यता (CVE-2021-44228) के प्रति संवेदनशील हो सकने वाले क्लाउड वर्कलोड की पहचान करने के लिए एक…
 akhld/spark-exploit
असुरक्षित Apache Spark क्लस्टर में मनमाना कोड निष्पादन
 d3vzer0/cnc-relay
C2 रिलेइंग इंफ्रास्ट्रक्चर का उपयोग करके बीकन स्रोत IPs को बनाए रखने के लिए डॉकर प्रोजेक्ट्स
 mandiant/vcsa-hardening-tool
VMware vCenter Server Appliance (VCSA) के लिए स्वचालित ज़ीरो ट्रस्ट हार्डनिंग और फोरेंसिक ऑडिटिंग
 atiilla/cve-2026-42897
CVE-2026-42897 - Exchange Health Checker अंध स्थान: आउटबाउंड IIS URL Rewrite नियम चुपचाप अनदेखा कर दिए जाते हैं, जिससे EOMT शमन निदान रिपोर्टों में…
 tapanmeena/azpim
अपने टर्मिनल से सीधे Azure Privileged Identity Management (PIM) भूमिका सक्रियण प्रबंधित करने के लिए एक कमांड-लाइन इंटरफ़ेस उपकरण।
 aoripus-ltd/januscape-hotfix
KVM/x86 शैडो MMU में CVE-2026-53359 गेस्ट-टू-होस्ट एस्केप भेद्यता के लिए पूर्ण फिक्स संग्रह। शून्य-डाउनटाइम लाइवपैच से कर्नेल अपग्रेड तक — हर परिचालन…








