#1

 sangsheng2026/honor-90gt-mag-an00-root-research
Honor 90 GT के लिए Android kernel root अनुसंधान टूलकिट: SELinux डिवाइस प्रोबिंग, slab spray प्रिमिटिव सत्यापन, और ऑफ़सेट तथा पैच जाँच के लिए AArch64…
 australeo/cve-2021-28476
CVE-2021-28476 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, एक Hyper-V vmswitch.sys मनमाना पॉइंटर डीरेफरेंस जो गेस्ट-टू-होस्ट डिनायल-ऑफ-सर्विस और संभावित RCE की अनुमति…
 whatthefuzz/openssl-fuzz
CVE-2022-3786 (openssl) को Mayhem के साथ खोजना
 norvethil/cve-2013-3900-powershell-poc
CVE PoC
 badnack/d_link_880_bug
CVE-2017-14948 D-Link 880 फर्मवेयर के लिए
 dodo-sec/kpot-string-decrypter
KPOT से स्ट्रिंग्स को डिक्रिप्ट करने और उन्हें कमेंट के रूप में सेट करने के लिए IDA python स्क्रिप्ट्स
 typeconfused/cve-2025-14174-analysis
CVE-2025-14174 के लिए विश्लेषण और PoC - ANGLE Metal OOB लेखन (iOS Safari, macOS Chrome)
 jm00nj/hpe-aruba-aos8-vulnerabilities
ArubaOS 8.13.2.0 प्री-ऑथ अटैक सरफेस अनुसंधान। XXE+SSRF, ICMP रिफ्लेक्शन, बफर ओवर-रीड, हार्डकोडेड क्रेडेंशियल्स — सभी HPE Bugcrowd को सबमिट किए गए,…
 bytehackr/unzip_poc
CVE-2022-0529 & CVE-2022-0530
 oxfemale/cve-2020-15999
CVE-2020-15999
 gtgalaxi/electronvulnerableversion
CVE-2023-4863 / CVE-2023-5129 के प्रति संवेदनशील इलेक्ट्रॉन ऐप्स खोजें
 kernelm0de/cve-2018-8090
Quickheal Total Security/ Internet Security/ Antivirus Pro (Installers) में DLL Hijacking
 umbertodellamonica/linksys-wrt54gl-exploitation
सोल्डर से शेल तक: Linksys WRT54GL राउटर का पूर्ण हार्डवेयर शोषण (CVE-2022-43973)

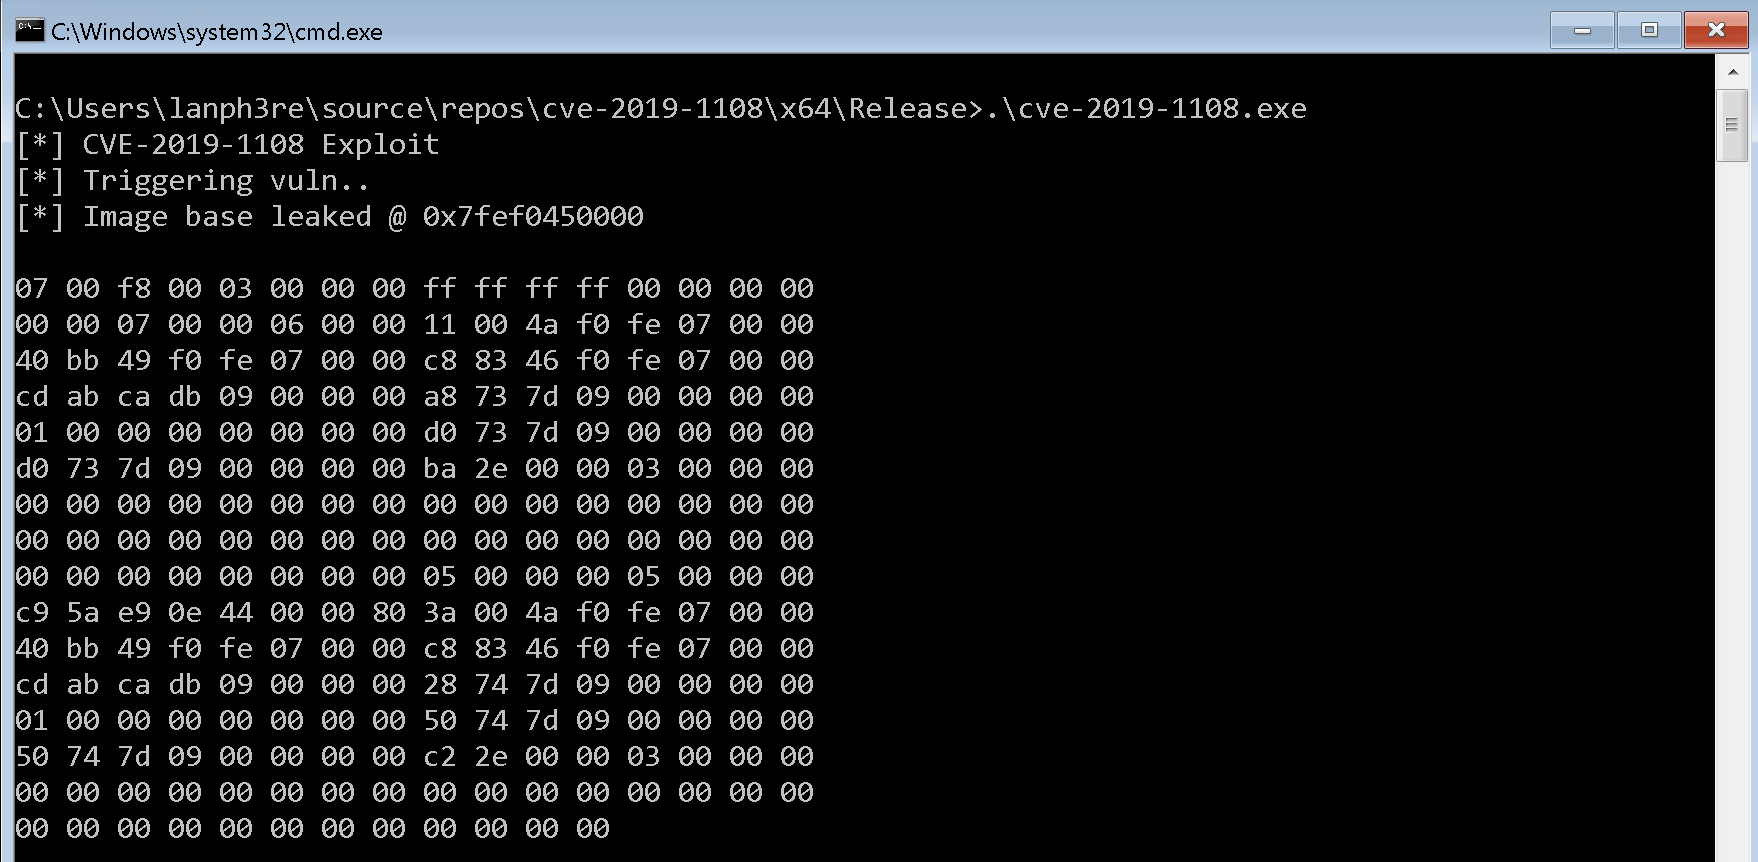 lanph3re/cve-2019-1108
CVE-2019-1108 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक RDP क्लाइंट सूचना प्रकटीकरण भेद्यता जो विशेष रूप से तैयार किए गए रिमोट कनेक्शनों के माध्यम से…
 abraxas/gatex
FortinetHunter (@YogSoth0) बाइनरी क्रैकिंग एप्लिकेशन। FortinetHunter के लिए CTF का हिस्सा। ELF door: एक stripped Nuitka onefile, एक XOR-scrambled…
 4onurdemir/tcl-androidtv-root-attempts
TCL Android TV फ़ैक्टरी लेयर की रिवर्स इंजीनियरिंग का दस्तावेज़ीकरण करता है: 56 kHz IR प्रोटोकॉल, tclfactoryos डेमन, कर्नेल IR ड्राइवर, और इस बात के…