
 #1
बाइनरी रिवर्स इंजीनियरिंग, डिसअसेंबली, डिकम्पाइलेशन और पैचिंग उपकरण।
Kitploit अनुशंसित

 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 dynamorio/dynamorio
रनटाइम इंस्ट्रूमेंटेशन फ्रेमवर्क जो डायनामिक विश्लेषण उपकरण बनाने के लिए है: ट्रेसिंग, प्रोफाइलिंग, कोड कवरेज, मेमोरी डिबगिंग, फज़िंग, और डिसअसेंबली…
 pwndbg/pwndbg
GDB और LLDB के साथ एक्सप्लॉइट डेवलपमेंट और रिवर्स इंजीनियरिंग को आसान बनाया गया
 panda-re/lava
LAVA: बड़े पैमाने पर स्वचालित भेद्यता जोड़ना
 skylot/jadx
Android Dex और APK फ़ाइलों को पढ़ने योग्य Java स्रोत कोड में डिकम्पाइल करने, संसाधन डिकोडिंग, डीऑबफस्केशन और Smali डिबगिंग क्षमताओं के साथ कमांड-लाइन…
 radareorg/radare2
UNIX-जैसा रिवर्स इंजीनियरिंग फ्रेमवर्क और कमांड-लाइन टूलसेट
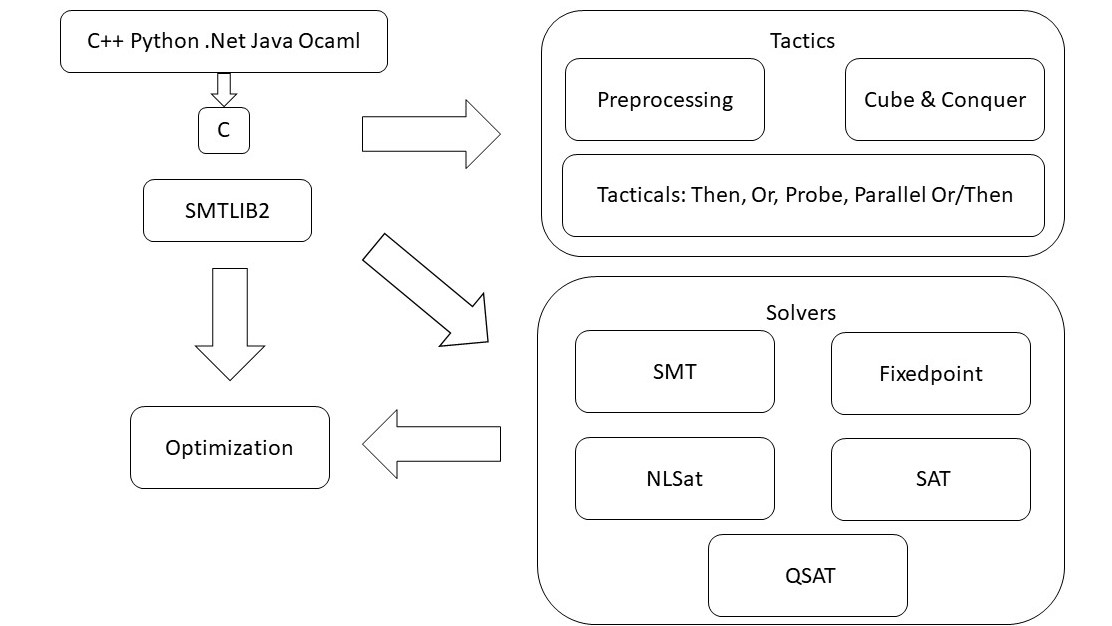 z3prover/z3
उच्च-प्रदर्शन SMT सॉल्वर स्वचालित प्रमेय सिद्ध करने, बाधा समाधान, और प्रोग्राम सत्यापन के लिए। कई सिद्धांतों और औपचारिक विश्लेषण के लिए भाषा बाइंडिंग…
 momo5502/sogen
🪅 Windows & Linux userspace emulator
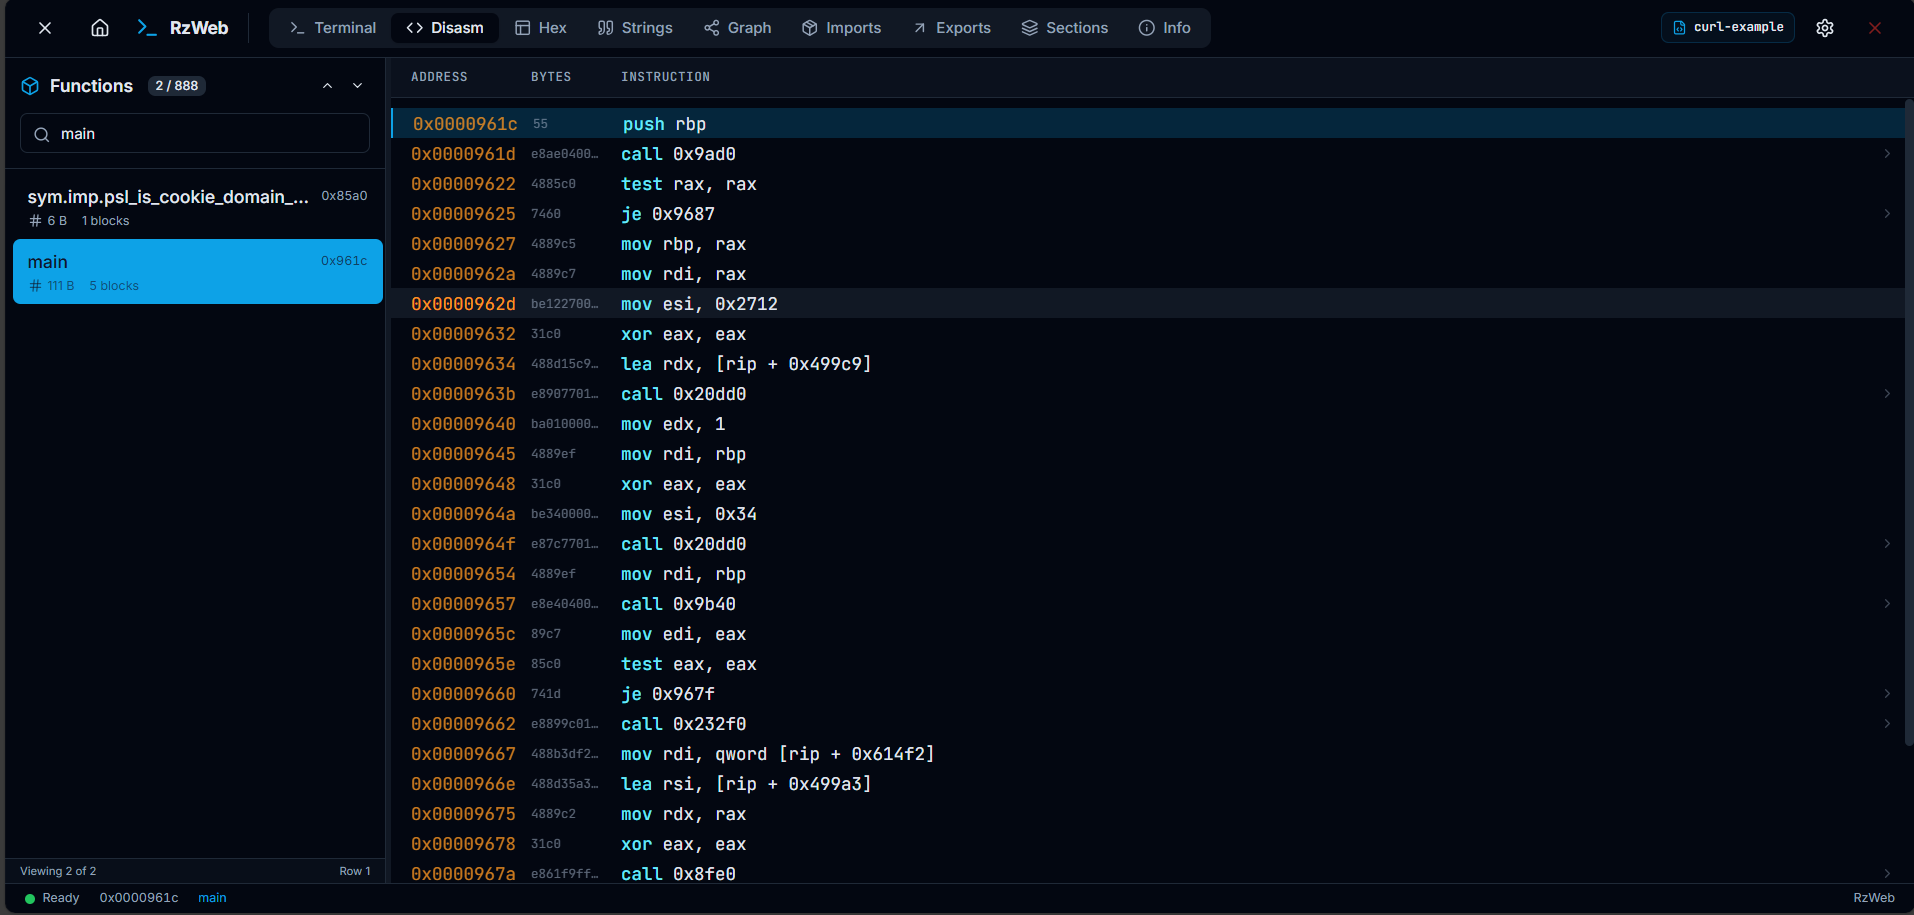 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.
 lief-project/lief
क्रॉस-प्लेटफ़ॉर्म लाइब्रेरी जो ELF, PE, और MachO एक्ज़ीक्यूटेबल फ़ॉर्मेट को पार्स, संशोधित और एब्सट्रैक्ट करती है। C++, Python, और Rust APIs को…
 planners1490/sclock
हार्डवेयर-बाउंड 256-स्लॉट पॉलीमॉर्फिक VM, नॉन-लीनियर MBA और macOS arm64 (Apple Silicon) के लिए Apple Secure Enclave बाइनरी प्रोटेक्टर — सार्वजनिक…
 nanashili/rea-rust
REA का Rust पोर्ट, एक स्थानीय-केवल रिवर्स-इंजीनियरिंग टूल जिसमें CLI/MCP वर्कफ़्लो और एक नेटिव Ghidra वर्कर है
 yukonga/ghostlock-app
GhostLock One-Tap Execution App (CVE-2026-43499)
 bmax121/kernelpatch
Linux कर्नेल को केवल एक स्ट्रिप्ड Linux कर्नेल इमेज के साथ पैचिंग और हुकिंग करना।
 ablation-tool/ablation
Reverse engineering framework with disassembly, decompilation, taint analysis, version diffing and semantic search, plus LLM-driven autonomous binary…
 epasveer/seer
Seer - gdb के लिए एक GUI फ्रंटएंड
 marin-m/pbtk
प्रोटोबफ-आधारित ऐप्स के रिवर्स इंजीनियरिंग और फज़िंग के लिए एक टूलसेट
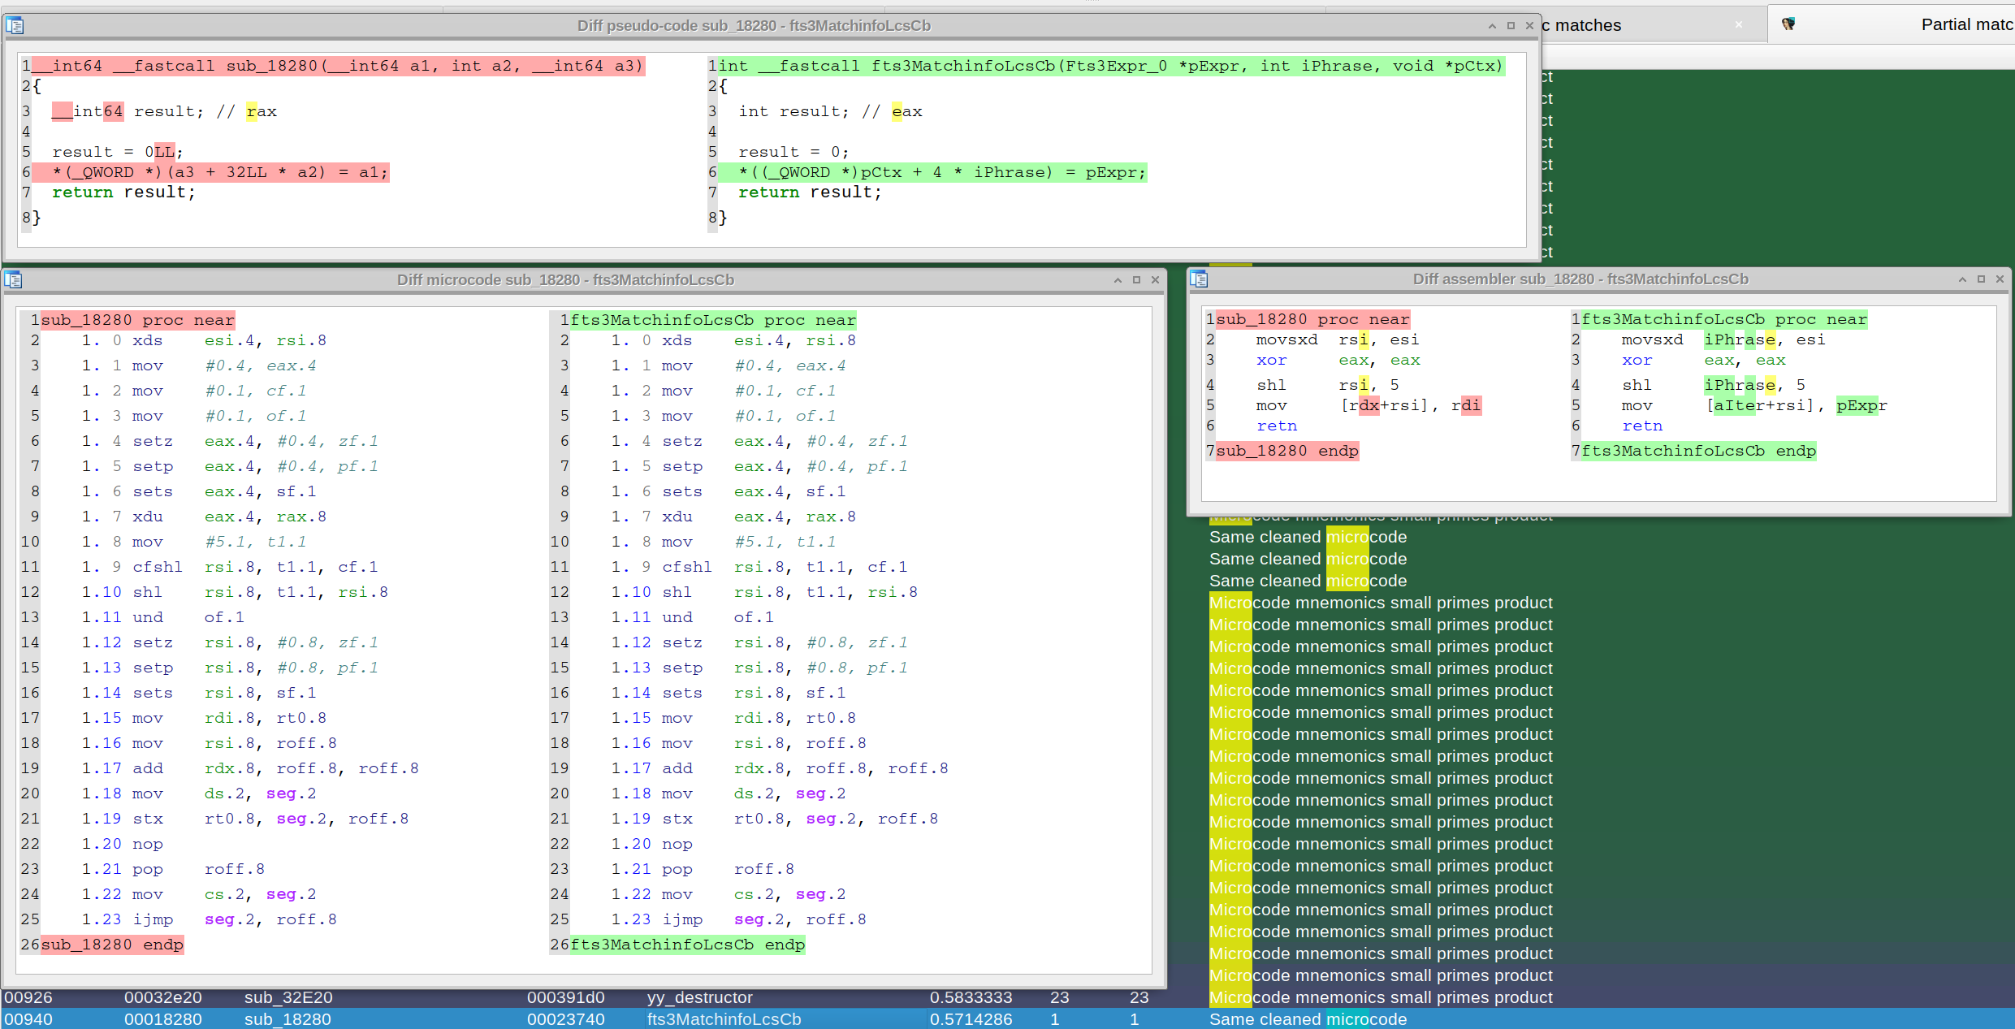 joxeankoret/diaphora
Diaphora, the most advanced Free and Open Source program diffing tool.






