Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
tcl-androidtv-root-attempts — TCL Android TV फ़ैक्टरी लेयर की रिवर्स इंजीनियरिंग का दस्तावेज़ीकरण करता है: 56 kHz IR प्रोटोकॉल, tclfactoryos डेमन, कर्नेल IR ड्राइवर, और इस बात के प्रमाण कि सॉफ़्टवेयर रूट प्राप्त करना असंभव है। | Kitploit
उपकरण/GitHubGitHub/4onurdemir/tcl-androidtv-root-attempts
एंड्रॉइड सुरक्षाएम्बेडेड सिस्टम सुरक्षाविशेषाधिकार वृद्धिIoT सुरक्षाशोषणरिवर्स इंजीनियरिंगहार्डवेयर और IoT सुरक्षाबाइनरी विश्लेषणपेपर और शोध
साझा करें
लर्निंग और शिक्षा
फर्मवेयर विश्लेषण
GitHub4onurdemir/tcl-androidtv-root-attempts

tcl-androidtv-root-attempts

TCL Android TV फ़ैक्टरी लेयर की रिवर्स इंजीनियरिंग का दस्तावेज़ीकरण करता है: 56 kHz IR प्रोटोकॉल, tclfactoryos डेमन, कर्नेल IR ड्राइवर, और इस बात के प्रमाण कि सॉफ़्टवेयर रूट प्राप्त करना असंभव है।

रिपॉजिटरी देखें
15215 दिन पहलेअभी तक समीक्षित नहीं

cover


🌐 भाषाएँ: अंग्रेज़ी (यह फ़ाइल) · 🇹🇷 तुर्की

एक TCL Android TV की फ़ैक्टरी परत का संपूर्ण मानचित्र — और इस प्रमाण के साथ कि इस फ़र्मवेयर पर सॉफ़्टवेयर रूट असंभव क्यों है

आठ दिन, एक TCL 65T61C, एक Arduino Uno, और सैकड़ों बंद दरवाज़े। यह रेपो कोई "रूट गाइड" नहीं है — यह एक समापन रिपोर्ट है: TV की फ़ैक्टरी/सर्विस परत को शुरू से अंत तक मैप किया गया, सॉफ़्टवेयर रूट को — प्रमाण के साथ — इस फ़र्मवेयर पर अप्राप्य दिखाया गया, और सब कुछ इस तरह प्रलेखित किया गया कि अगले शोधकर्ता को उसी क़ब्रिस्तान से दोबारा नहीं गुज़रना पड़े।

संक्षिप्त कहानी: TV के अंदर tclfactoryos नाम का एक रूट डेमॉन चलता है, और उसके अंदर एक कमांड प्रोसेसर चलता है जिसके पीछे एक system() कॉल है। वहाँ तक तीन चैनल ले जाते हैं: IR, UART, और p2p। हमने IR प्रोटोकॉल को पूरी तरह रिवर्स-इंजीनियर किया (56 kHz!), कर्नेल ड्राइवर को डिसअसेंबल किया, और सिद्ध किया कि फ़ैक्टरी की-सीक्वेंस के निश्चित मार्कर बाइट्स TV की अपनी की-टेबल में बस मौजूद ही नहीं हैं — कोई भी वैध सीक्वेंस कभी भी प्रसारित नहीं किया जा सकता। UART भौतिक है; p2p थ्रेड केवल किसी वैध IR सीक्वेंस से ही जन्म लेता है। सॉफ़्टवेयर सतह: पूरी तरह ख़त्म। यह रेपो पूरी यात्रा है।

भाषाओं पर एक टिप्पणी: यह README अंग्रेज़ी में है, और पूरा दस्तावेज़ीकरण भी: सात चरण-दस्तावेज़ docs/en/ में हैं (तुर्की मूल docs/ में)। कोड टिप्पणियाँ जहाँ मायने रखती हैं वहाँ अंग्रेज़ी का पालन करती हैं।


डिवाइस

मॉडलTCL 65T61C (65", Android TV 12)
प्लेटफ़ॉर्मRealtek RTD2875P / rtd6748
फ़र्मवेयरV8-R75PT01-LF1V618 (बिल्ड STT2.230203.001 release-keys)
कर्नेल5.4.284+ · सुरक्षा पैच 2025-12-05
रिमोटRC833A ड्यूअल-मोड (Bluetooth HID + IR)

असली रिग

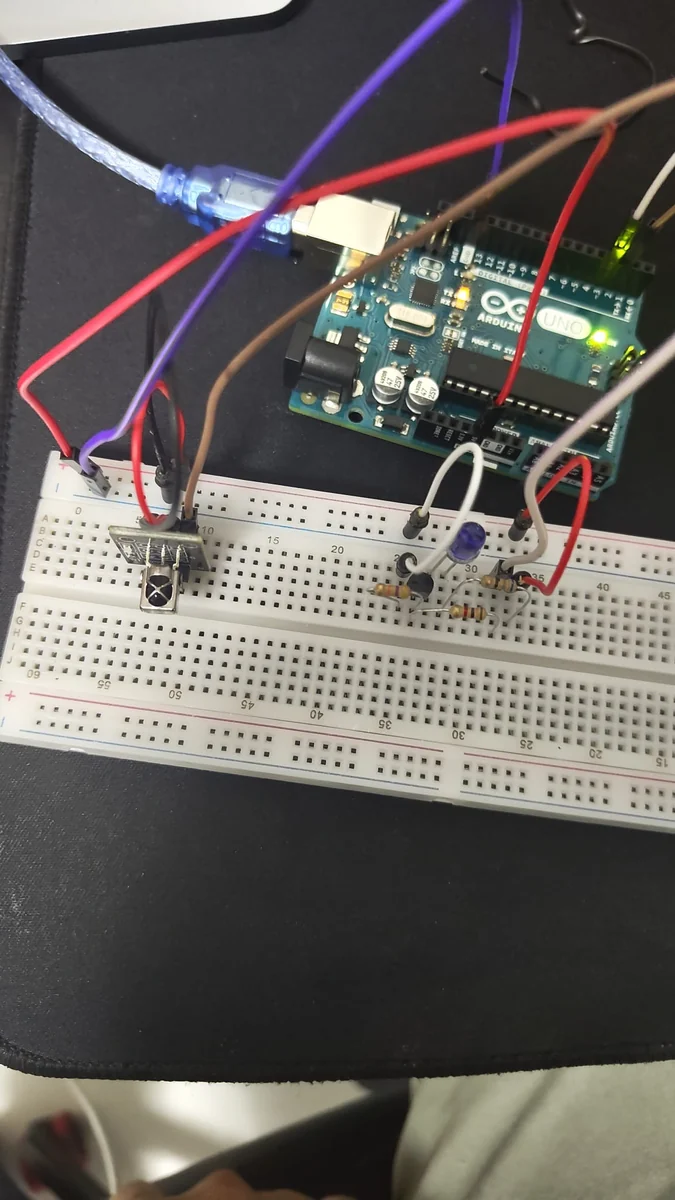
वह असली रिग जिसने TV से बात की: Arduino Uno + 2N2222A ड्राइवर + 940 nm IR LED — सत्रों के दौरान खींची गई तस्वीर। इस सर्किट ने TV का वॉल्यूम ऊपर-नीचे किया, की दर की, और docs/04 में हर फ़ैक्टरी प्रोब को पहुँचाया।

यह शोध लेखक के स्वयं के स्वामित्व वाले डिवाइस पर, पूरी तरह उनके अपने घरेलू नेटवर्क के अंदर किया गया। TV को कभी खोला नहीं गया; कोई स्थायी राइट नहीं, कोई key/MID/SN छेड़छाड़ नहीं; काम ख़त्म होते ही डिवाइस को फ़ैक्टरी स्थिति में लौटा दिया गया।

पाँच निष्कर्ष जो मायने रखते हैं

  1. IR प्रोटोकॉल: 56 kHz कैरियर। हर संदर्भ 38 kHz कहता है; यह रिसीवर 56 चाहता है। यही एक असंगति चुपचाप हर शुरुआती प्रयास को मार गई। हेडर 4000+4000 µs, 24-बिट MSB-first ADDR(4)|CMD(8)|~ADDR(4)|~CMD(8), बिट = 500 µs मार्क
    • 1000/2000 µs स्पेस। पूरी 40-की कोड तालिका: data/TCL-kumanda-kodlari.md।
  2. कर्नेल IR ड्राइवर की निजी भाषा, डिकोड की गई। फ़्रेम LSB-first में संचित होते हैं, प्रत्येक बाइट bitrev8-रूपांतरित होकर, एक 32-बिट w19 में; की-टेबल इन मानों से मेल खाती है (VOL+ = 0x0b0f4f00, बाइट-दर-बाइट सत्यापित)। फ़ैक्टरी कीज़ विशेष type-0x19 इनपुट इवेंट के रूप में सामने आती हैं — और आर्ग्युमेंट बाइट की-टेबल से आता है, फ़्रेम से नहीं।
  3. असंभवता का प्रमाण। डेमॉन की फ़ैक्टरी सीक्वेंस निश्चित मार्कर बाइट्स 0x01 और 0x0C की माँग करती है; वे मान तालिका के अंक-परिवार ({b2,a3,f7,ac,81,58,92,ef}) से आने चाहिए; वे वहाँ मौजूद नहीं हैं। कोई वैध सीक्वेंस बनाया ही नहीं जा सकता। इसके अलावा, वह रिपोर्ट-मोड फ़्लैग जो type-0x19 उत्सर्जन को नियंत्रित करता है, केवल-रूट sysfs के पीछे रहता है।
  4. p2p चैनल का गुप्त जन्म। डेमॉन स्टार्टअप पर कुछ भी रिवर्स-कनेक्ट थ्रेड नहीं बनाता; केवल एक वैध IR कमिट ही उसे जन्म देता है। जिसका अर्थ है न तो रीबूट और न ही डेमॉन रीस्टार्ट p2p को वापस लाता है — यही वह निष्कर्ष है जिसने "IP को DB में लिखो और रीबूट करो" वाली उम्मीद को प्रमाण के साथ मार डाला।
  5. एक uid-1000 कोड-एक्ज़ीक्यूशन द्वार। TCL की डायग्नोस्टिक्स सेवा आपके द्वारा दी गई किसी भी jar को system_app के रूप में चलाती है, साथ ही 127.0.0.1:27856 पर एक फ़ैक्टरी सॉकेट (144-बाइट फ़्रेम, एक प्रॉपर्टी DB जिसमें कोई व्हाइटलिस्ट नहीं)। रूट नहीं — लेकिन रूट सतह पर उँगलियाँ।

प्रमाण

प्रत्येक दावे को लॉग/getevent/disassembly के विरुद्ध सत्यापित किया गया; नमूना अंश: data/kanit-ornekleri.md · कच्चा IR मापन लॉग: data/tus_kaydi_ham.log · कर्नेल कुंजी तालिका स्वयं: data/ir_table.bin (+ पार्सर: tools/arduino/ir_tablo_parse.py)।

रेपो में क्या है

docs/                            the seven phase documents — Turkish originals
docs/en/                          the same seven documents, fully in English
tools/arduino/fabrika/           the universal IR blaster (fabrika.ino + firing script)
tools/arduino/{kumanda,tus_kaydet,ogren_gonder,ses_ac_oto}/   the IR tool-chain sketches
tools/arduino/rcu_hesap.py       RCU 13-byte + CRC16-CCITT-FALSE generator (note: legacy word format — docs/04)
tools/factorysock.py             client for the 27856 factory socket
tools/p2pclient.py               ts-protocol client skeleton
data/                            key table + kernel ir_table.bin + raw log + evidence excerpts
assets/                          cover GIF + real-rig photo + receiver/TV wiring guide (PDF)

पठन क्रम

  1. docs/en/01 — रेकॉन और एक्सेस द्वार — फर्मवेयर अधिग्रहण, uid-1000 द्वार, M-jar हार्नेस परिवार
  2. docs/en/02 — डेमॉन के अंदर — सॉकेट प्रोटोकॉल, FCMD, ts/p2p, रूट शेल बिंदु
  3. docs/en/03 — IR युद्ध: 38 से 56 kHz तक — हर विफलता और सफलता
  4. docs/en/04 — रूट चरण: कर्नेल प्रमाण — w19, type-0x19, असंभवता का प्रमाण, p2p का जन्म
  5. docs/en/05 — बंद रास्तों की सूची — 20+ बंद वेक्टर, कारणों सहित
  6. docs/en/06 — सबक — तकनीकी + विधि + अनुशासन (14 सबक)
  7. docs/en/07 — उपकरण और उपयोग — हर उपकरण का नुस्खा

⚡ एक अनपरीक्षित रास्ता जो अभी भी काम कर सकता है — भौतिक UART। इसे आज़माएँ।

ऊपर का सब कुछ साबित करता है कि सॉफ़्टवेयर द्वार बंद हैं। ठीक एक चैनल का कभी परीक्षण नहीं किया गया, और इसका बंद होने का कोई प्रमाण नहीं है: भौतिक UART। इस विशेष टीवी के मालिक परिवार के किसी डिवाइस को नहीं खोल सके — लेकिन अगर आप इस मॉडल या किसी सहोदर मॉडल पर सर्विस लाइन तक पहुँच सकते हैं, तो यह एक वास्तव में आशाजनक रास्ता है जिसके हर हिस्से की तैयारी पहले से हो चुकी है:


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    415
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    343
  • 5

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →