
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
श्रेणियाँ

बाइनरी विश्लेषण

बाइनरी रिवर्स इंजीनियरिंग, डिसअसेंबली, डिकम्पाइलेशन और पैचिंग उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 दिन पहले
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k14घं 1मि पहले
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1 दिन पहले
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k1 दिन पहले
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k6 दिन पहले
angr preview#6

angr

GitHubangr/angr
9.0k18घं 24मि पहले
capa preview#7

capa

GitHubmandiant/capa
6.1k1 दिन पहले
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k1 दिन पहले
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k12घं 59मि पहले
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k27 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1671 परिणाम
autoharness preview

autoharness

GitHubparikhakshat/autoharness

एक उपकरण जो लाइब्रेरी के आधार पर स्वचालित रूप से फ़ज़िंग हारनेस बनाता है
vulnerability-analysiscode-analysisfuzzing+1
2934 साल पहले
IDA2Obj preview

IDA2Obj

GitHubjhftss/ida2obj

एक स्थिर बाइनरी इंस्ट्रुमेंटेशन उपकरण जो निष्पादन योग्य से COFF ऑब्जेक्ट फ़ाइलें डंप करता है, जिससे IDA Pro के माध्यम से ब्लैक-बॉक्स फ़ज़िंग और…
static-analysisreverse-engineeringdebuggers+2
1215 साल पहले
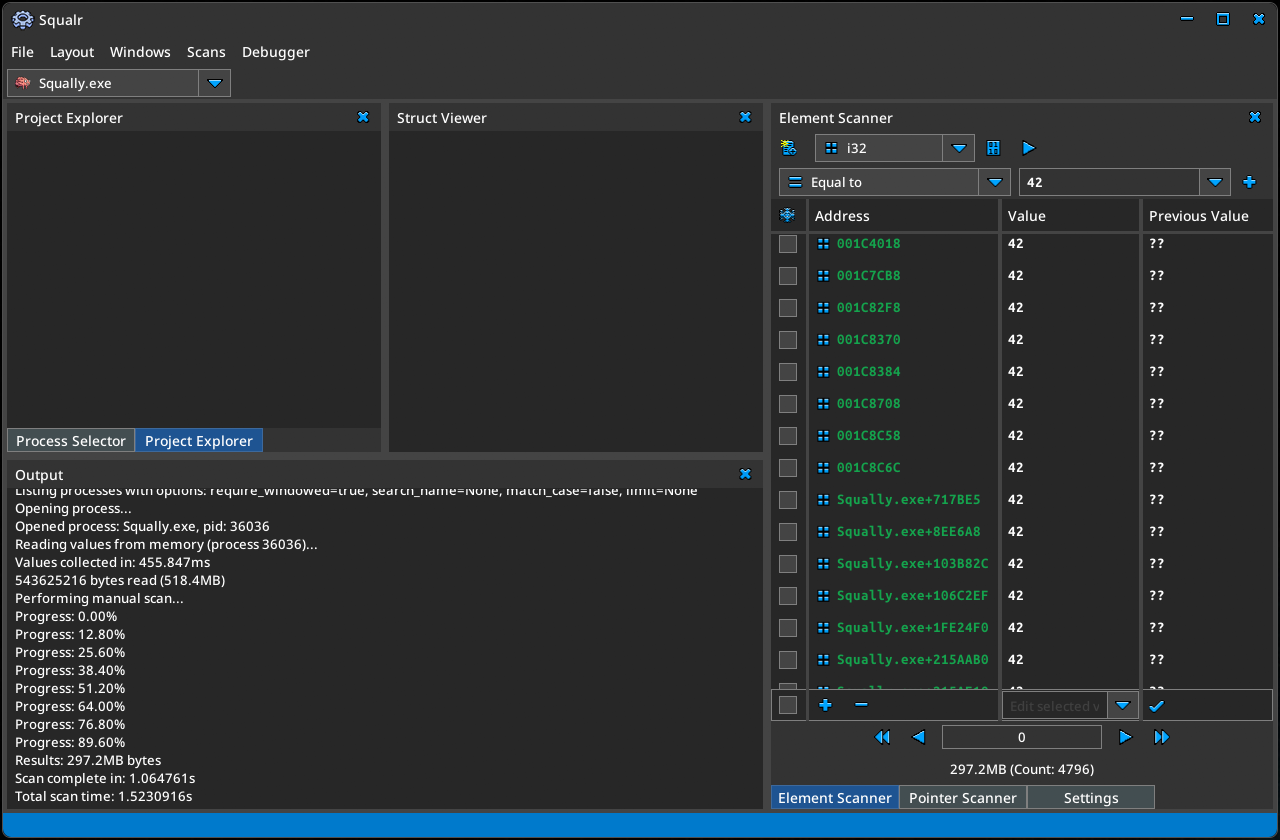
Squalr preview

Squalr

GitHubsqualr/squalr

एक सामान्य गेम/सॉफ़्टवेयर हैकिंग टूल जो शुरू से Rust में लिखा गया है।
dynamic-analysis-sandboxingmemory-forensicsexploitation+5
1514 महीने पहले
nuitka-static-unpacker preview

nuitka-static-unpacker

GitHubdimareverse/nuitka-static-unpacker

Nuitka-संकलित बाइनरी को अनपैक करने के लिए स्टैटिक-फर्स्ट अनुसंधान उपकरण: कॉन्स्टैंट्स, मॉड्यूल्स निकालता है, .pyc फ़ाइलों को पुनर्प्राप्त करता है, और…

static-analysisreverse-engineeringforensics+3
1282 महीने पहले
dezlock-dump preview

dezlock-dump

GitHubdougwithseismic/dezlock-dump

Deadlock, CS2, Dota और अन्य (Source 2) के लिए रनटाइम स्कीमा + RTTI निष्कर्षण उपकरण। source2gen की आवश्यकता नहीं है।
reconnaissancememory-forensicsdynamic-code-analysis+6
8217 दिन पहले
EFISwissKnife preview

EFISwissKnife

GitHubgdbinit/efiswissknife

IDA प्लगइन जो (U)EFI बाइनरी रिवर्सिंग को बैच विश्लेषण, GUID डेटाबेस, और फर्मवेयर सुरक्षा अनुसंधान के लिए सेवा उपयोग आँकड़ों के साथ बेहतर बनाता है।
embedded-systems-securityreverse-engineeringhardware-iot-security+2
1599 साल पहले
krie preview

krie

GitHubgui774ume/krie

eBPF के साथ Linux कर्नेल रनटाइम अखंडता
defensive-toolsbinary-analysisintrusion-detection
1862 साल पहले
IoT-Implant-Toolkit preview

IoT-Implant-Toolkit

GitHubarthastang/iot-implant-toolkit

IoT उपकरणों पर इम्प्लांट हमले के लिए टूलकिट

embedded-systems-securityiot-securityexploitation+8
1368 साल पहले
EVENSTAR preview

EVENSTAR

GitHubwinterknife/evenstar

Intel 64/Windows निम्न-स्तरीय प्रयोग
memory-forensicsexploitationreverse-engineering+5
1081 महीना पहले
CVE-2022-3602 preview

CVE-2022-3602

GitHubcolmmacc/cve-2022-3602

CVE-2022-3602 के लिए तकनीकी गहन अध्ययन और एंटी-पीओसी, जो OpenSSL 3.0.x में एक पुनिकोड बफर ओवरफ्लो है, प्रतिकृति स्क्रिप्ट, स्टैक विश्लेषण और कंपाइलर…

vulnerability-analysisexploitationcryptography+3
1694 साल पहले
decomp.anything preview

decomp.anything

GitHubgiveen/decomp.anything

decomp.wtf fork: Windows PE matching, MinGW/clang-cl toolchains, and an optional REA MCP bridge

android-securitystatic-analysisdynamic-code-analysis+7
801 दिन पहले
reverse-engineering-workshop preview

reverse-engineering-workshop

GitHubromainthomas/reverse-engineering-workshop

स्लाइड्स और रिवर्स इंजीनियरिंग वर्कशॉप के लिए हैंड्स-ऑन

reverse-engineeringbinary-analysiseducation+1
1813 साल पहले
IDARustDemangler preview

IDARustDemangler

GitHubtimetravelthree/idarustdemangler

Rust Demangler & Normalizer plugin for IDA के लिए
code-analysisreverse-engineeringbinary-analysis
3563 साल पहले
ghidra-evm preview

ghidra-evm

GitHubadelapie/ghidra-evm

Ghidra मॉड्यूल जो Ethereum स्मार्ट कॉन्ट्रैक्ट बाइटकोड को डिसअसेंबल, डीकंपाइल और विश्लेषित करता है। असुरक्षित निर्देशों का पता लगाता है, छिपे हुए…
static-analysisvulnerability-analysisreverse-engineering+1
1495 साल पहले
dd preview

dd

GitHubricccrd/dd

JIT-आधारित यूज़रस्पेस लिनक्स कर्नेल जो बिना VM के Apple Silicon macOS पर मूल रूप से कंटेनर चलाता है। ड्रॉप-इन Docker Engine API प्रतिस्थापन जिसमें…
container-securitydynamic-analysis-sandboxingreverse-engineering+3
2581 महीना पहले
rematch preview

rematch

GitHubnirizr/rematch

REmatch, एक पूर्ण बाइनरी डिफिंग फ्रेमवर्क है जो मुफ्त है और ओपन सोर्स तथा सामुदायिक-संचालित होने का प्रयास करता है।

reverse-engineeringutilities-frameworksbinary-analysis
1557 साल पहले
rasputin preview

rasputin

GitHubfrenchyeti/rasputin

मेरे सम्मेलनों और (un)RASPs पर काम से संबंधित संसाधन और शोध पत्र। यह काम प्रगति पर है, कृपया धैर्य रखें :) योगदान करने / मुझसे संपर्क करने / PR करने…
android-securityreverse-engineeringmalware-analysis+4
621 महीना पहले
shellex preview

shellex

GitHubtherealdreg/shellex

C-शेलकोड से hex कन्वर्टर, IDA PRO, gdb, windbg, radare2, ollydbg, x64dbg, immunity डीबगर और 010 editor में शेलकोड पेस्ट और निष्पादित करने के लिए…


exploitationreverse-engineeringshellcode+5
1123 साल पहले
पिछला1…323334…93अगला
बाइनरी विश्लेषण — पृष्ठ 33 | Kitploit







