
 #1
बाइनरी रिवर्स इंजीनियरिंग, डिसअसेंबली, डिकम्पाइलेशन और पैचिंग उपकरण।
Kitploit अनुशंसित

 iamsopotatoe-coder/tinyload
ओपन सोर्स Windows x64 PE पैकर और क्रिप्टर। यह कस्टम वर्चुअल मशीन का उपयोग करके निष्पादन योग्य फ़ाइलों (executables) को संपीड़ित और एन्क्रिप्ट करता…
 demonslay335/cryptotester
क्रिप्टोग्राफी के साथ खेलने के लिए एक उपयोगिता, जो रैनसमवेयर विश्लेषण की ओर उन्मुख है।
 nmantani/fileinsight-plugins
FileInsight-plugins: मैलवेयर विश्लेषण के लिए McAfee FileInsight हेक्स एडिटर का डिकोडिंग टूलबॉक्स
 0xkirisame/spica
eBPF-आधारित Linux रूटकिट डिटेक्टर जो मल्टी-चैनल क्रॉस-व्यू विश्लेषण (sched_switch, NMI, /proc) का उपयोग करके DKOM, ट्रेसपॉइंट छेड़छाड़, और प्रक्रिया…
 ioactive/platbox
प्लेटफ़ॉर्म सुरक्षा मूल्यांकन उपकरण जो UEFI/SMM रजिस्टर, PCI कॉन्फ़िग स्पेस, भौतिक मेमोरी, SPI फ्लैश और S3 बूटस्क्रिप्ट को डंप और विश्लेषित करने के…
 cmu-sei/kaiju
CERT Kaiju, Ghidra सॉफ्टवेयर रिवर्स इंजीनियरिंग सुइट के लिए एक बाइनरी विश्लेषण फ्रेमवर्क एक्सटेंशन है। यह रिपॉजिटरी एक 'मिरर' है -- कृपया टिकट, बग…
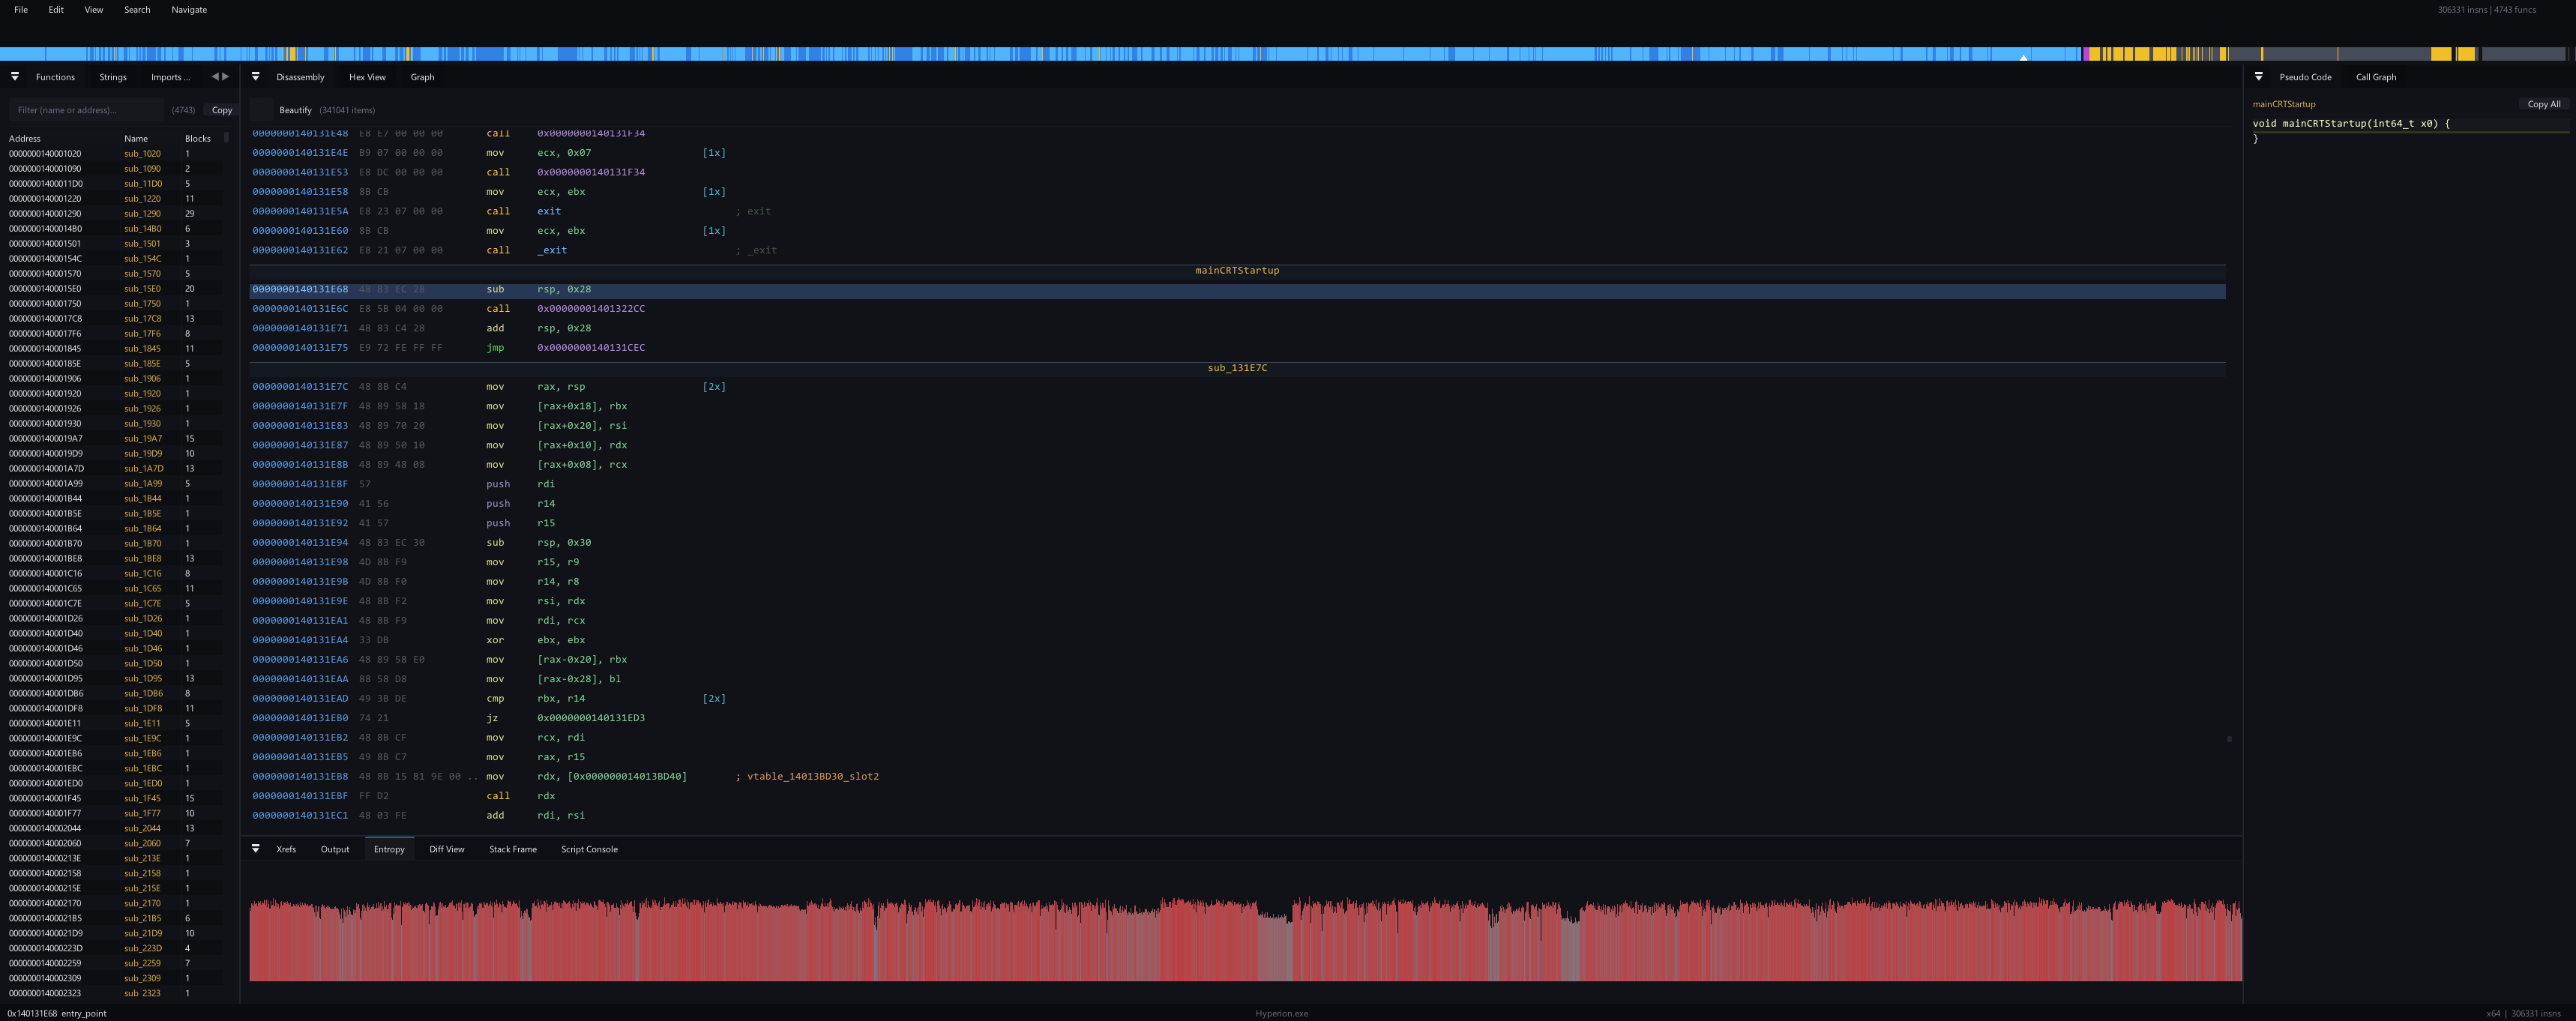 sidenai/hyperion-disassembler
नेटिव बहु-आर्किटेक्चर डिसअसेंबलर और डीकंपाइलर - PE/ELF/Mach-O, x86/x64/ARM64, Lua स्क्रिप्टिंग, RTTI रिकवरी
 symbioticsec/hermes-decomp
एक शक्तिशाली डीकंपाइलर जो आपको React Native मोबाइल ऐप्स को रिवर्स-इंजीनियर करने की अनुमति देता है, उनकी संकलित Hermes बाइटकोड (.hbc) फ़ाइलों को वापस…
 thebabush/llvm-jutsu
उंगली गिनती के माध्यम से एंटी-एलएलएम अस्पष्टीकरण
 0xdea/haruspex
Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.
 ngwg/ceasta
PE/ELF बाइनरीज़ के लिए डिसअसेम्बलर, डीकंपाइलर और x64dbg-शैली डीबगर, जिसमें IDA-शैली लिस्टिंग, फ़ंक्शन ग्राफ़, Lua प्लगइन्स, CLI, और AI-संचालित…
 dr4k0nia/niximports
एक .NET मैलवेयर लोडर, जो स्टैटिक एनालिसिस से बचने के लिए API-Hashing का उपयोग करता है
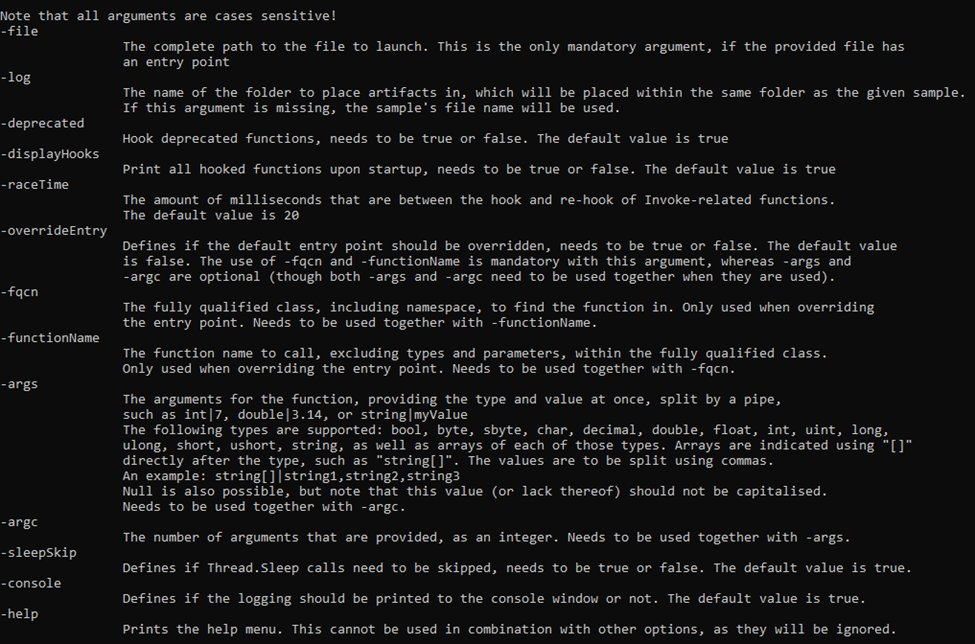 advanced-threat-research/dotdumper
एक स्वचालित अनपैकर और लॉगर जो DotNet Framework को लक्षित करने वाली फ़ाइलों के लिए है।
 denuvosoftwaresolutions/simba
रैखिक मिश्रित बूलियन-अंकगणितीय अभिव्यक्तियों का कुशल डिओबफस्केशन
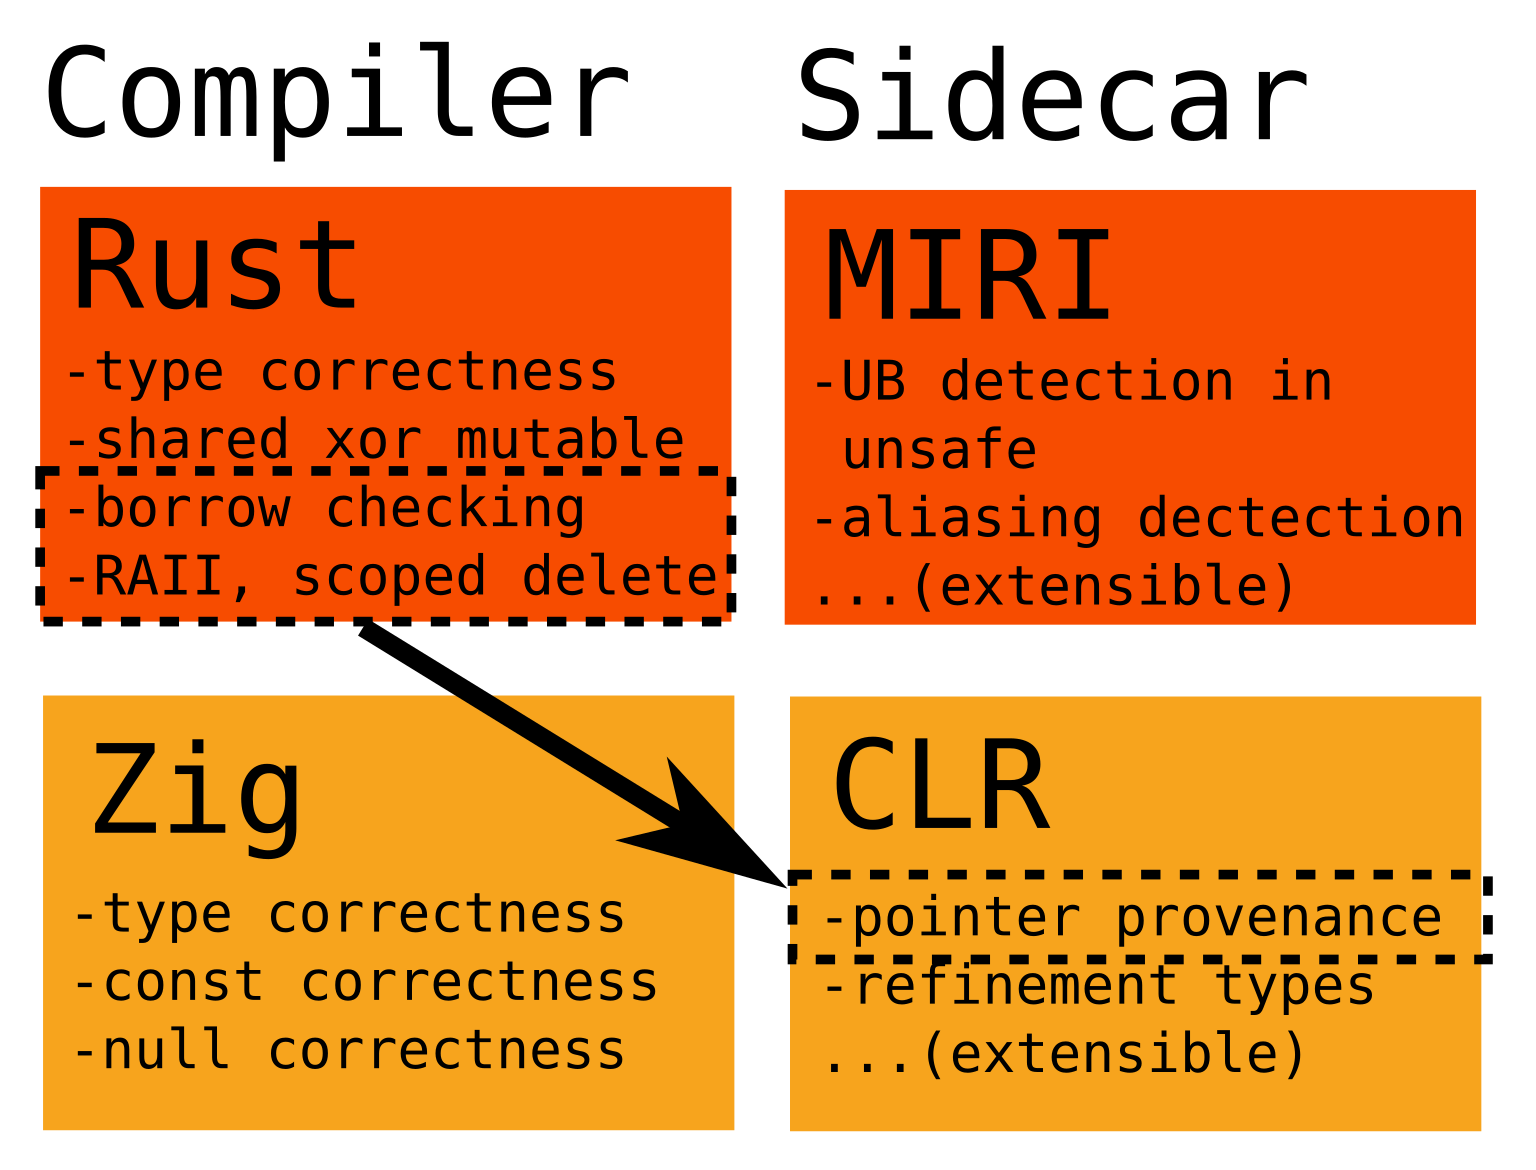 ityonemo/clr
जीवनकाल और अन्य शोधन प्रकारों के लिए जांचकर्ता
 romainthomas/the-poor-mans-obfuscator
"द पुअर मैन्स ऑबफस्केटर" प्रस्तुति से जुड़े बाइनरी और स्क्रिप्ट








