Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
बाइनरी विश्लेषण — पृष्ठ 22 | Kitploit
श्रेणियाँ

बाइनरी विश्लेषण

बाइनरी रिवर्स इंजीनियरिंग, डिसअसेंबली, डिकम्पाइलेशन और पैचिंग उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 दिन पहले
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k15घं 14मि पहले
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1 महीना पहले
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k3 महीने पहले
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k3 दिन पहले
angr preview#6

angr

GitHubangr/angr
9.0k1 दिन पहले
capa preview#7

capa

GitHubmandiant/capa
6.1k2 दिन पहले
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k1 दिन पहले
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k6घं 20मि पहले
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k23 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1648 परिणाम
zkar preview

zkar

GitHubphith0n/zkar

Go-आधारित Java सीरियलाइज़ेशन प्रोटोकॉल विश्लेषक जो ysoserial गैजेट समर्थन और डेटा मैनिपुलेशन के लिए एक लाइब्रेरी के साथ डिसीरियलाइज़ेशन पेलोड को…
payload-generationvulnerability-analysisexploitation+1
6536 महीने पहले
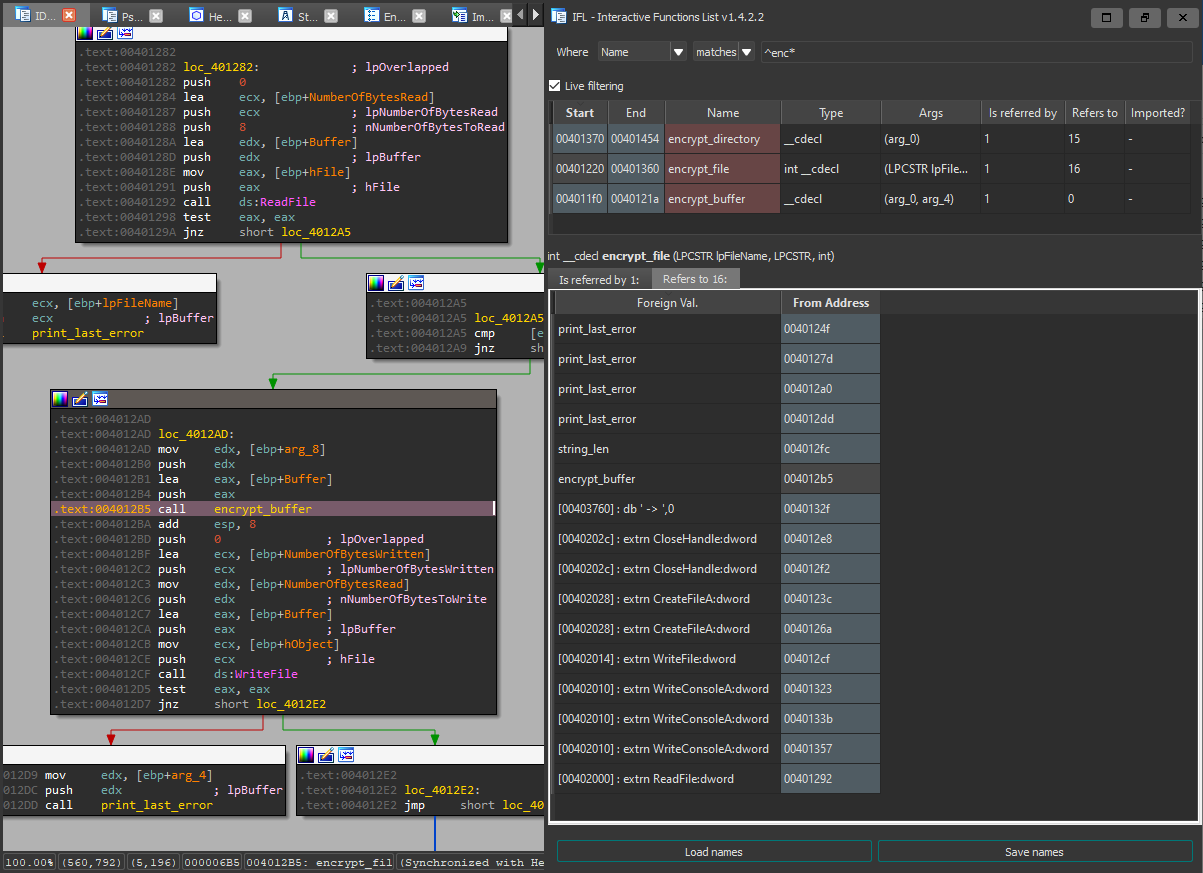
ida_ifl preview

ida_ifl

GitHubhasherezade/ida_ifl

IFL - इंटरैक्टिव फ़ंक्शन सूची (IDA Pro के लिए प्लगइन)
static-analysiscode-analysisreverse-engineering+2
4994 महीने पहले
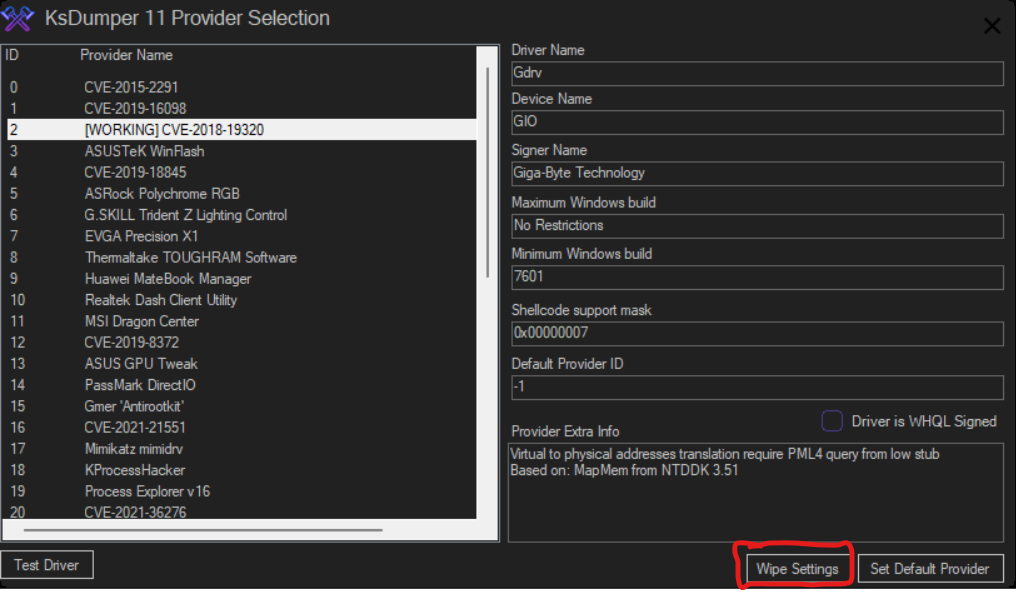
KsDumper-11 preview

KsDumper-11

GitHubmastercodeon314/ksdumper-11

क्लासिक और पौराणिक KsDumper का पुनरुत्थान
memory-forensicsexploitationreverse-engineering+1
5961 साल पहले
InstLatx64 preview

InstLatx64

GitHubinstlatx64/instlatx64

x86/x64 निर्देश तालिकाओं, विलंबता और माइक्रोआर्किटेक्चर विवरणों का व्यापक डेटाबेस, CPU प्रदर्शन विश्लेषण और निम्न-स्तरीय रिवर्स इंजीनियरिंग के लिए।
reverse-engineeringhardware-securitybinary-analysis+2
25627 दिन पहले
engine preview

engine

GitHubdroidefense/engine

Droidefense: उन्नत एंड्रॉइड मैलवेयर विश्लेषण ढांचा
android-securitystatic-analysisdynamic-analysis-sandboxing+4
4817 साल पहले
Dna preview

Dna

GitHubcolton1skees/dna

LLVM आधारित स्थैतिक बाइनरी विश्लेषण ढांचा
static-analysisvulnerability-analysiscode-analysis+5
3655 महीने पहले
NtWarden preview

NtWarden

GitHubmrt4ntr4/ntwarden

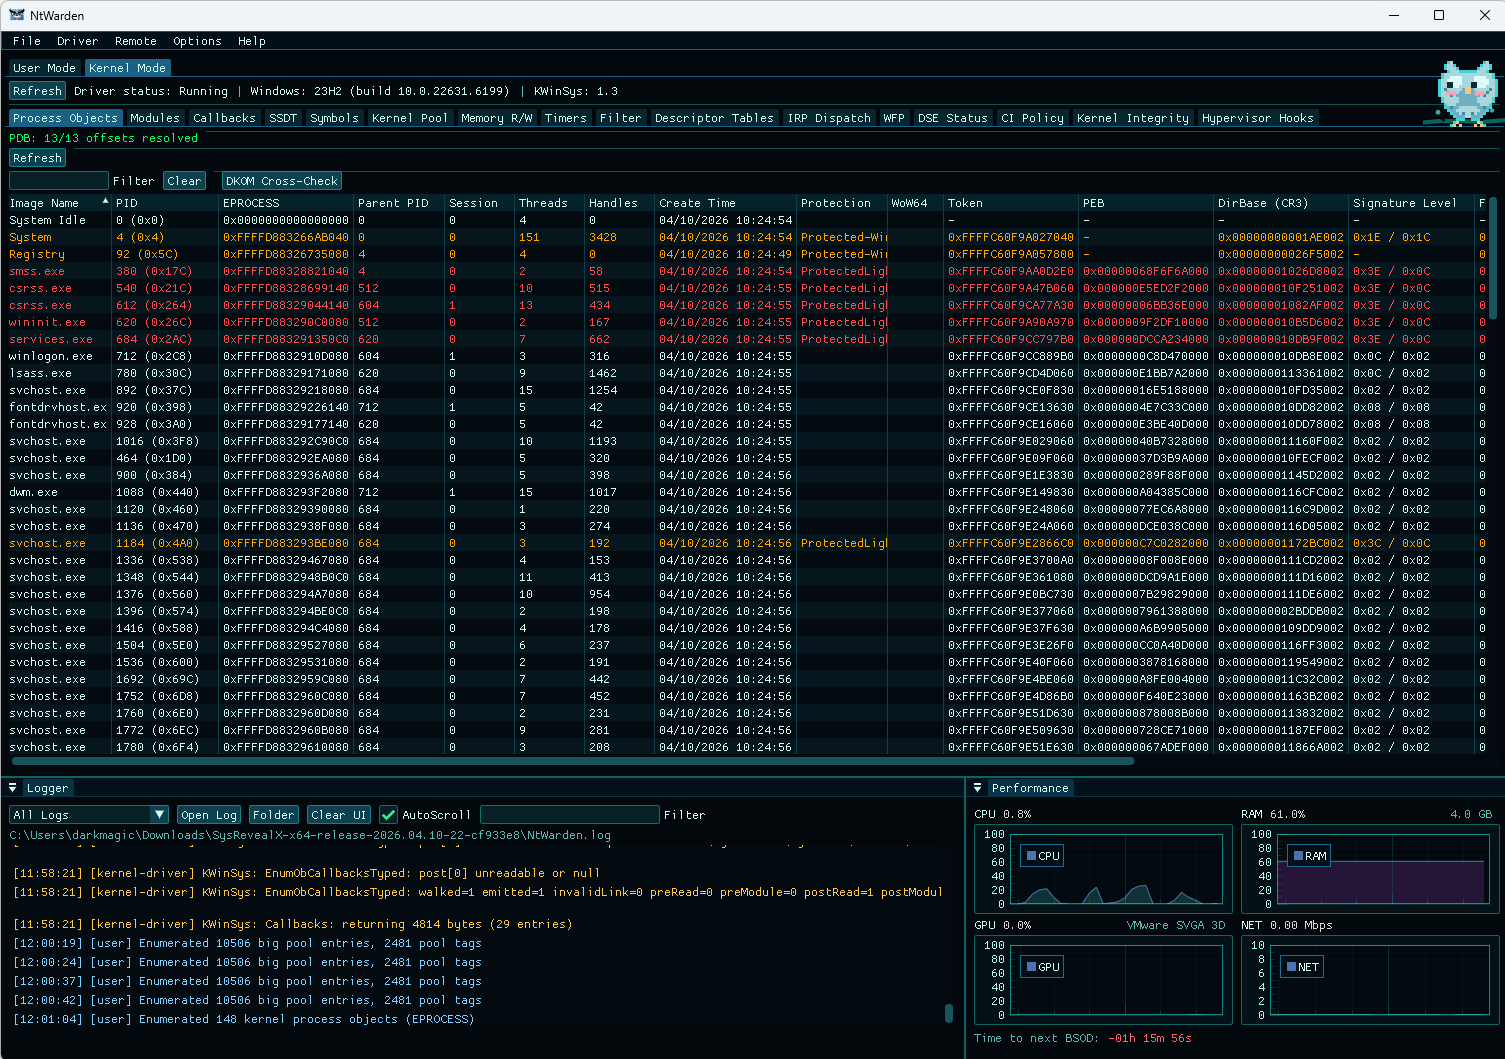
विंडोज़ विश्लेषण और अनुसंधान टूलकिट
defensive-toolsmemory-forensicsmalware-analysis+4
6766 महीने पहले
BugId preview

BugId

GitHubskylined/bugid

Windows अनुप्रयोगों में क्रैश का पता लगाएं, उनका विश्लेषण करें और उन्हें विशिष्ट रूप से पहचानें
vulnerability-analysisdynamic-code-analysisdebuggers+2
5251 साल पहले
Amsi-Killer preview

Amsi-Killer

GitHubzeromemoryex/amsi-killer

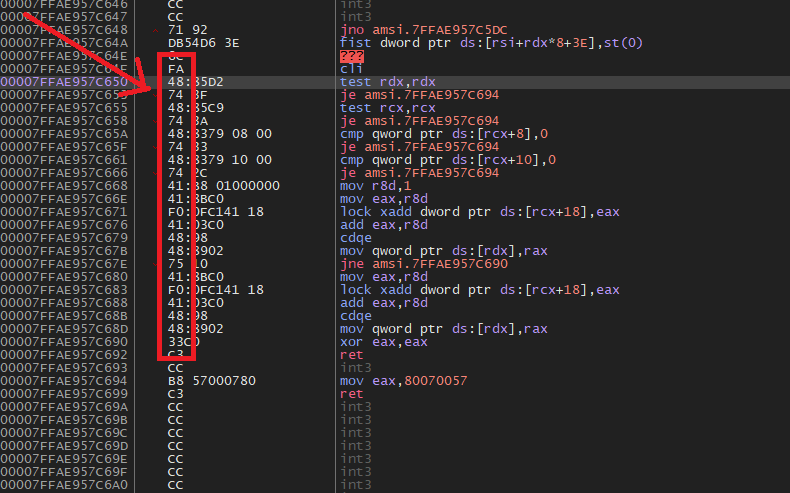
आजीवन AMSI बाईपास

reverse-engineeringbinary-analysisred-teaming+1
6803 साल पहले
ida_kernelcache preview

ida_kernelcache

GitHubbazad/ida_kernelcache

iOS kernelcaches के विश्लेषण के लिए एक IDA टूलकिट।
embedded-systems-securitystatic-analysisios-security+6
3057 साल पहले
efiSeek preview

efiSeek

GitHubdsecurity/efiseek

# Ghidra प्लगइन जो ज्ञात GUID, प्रोटोकॉल, SMI हैंडलर और इंटरप्ट फ़ंक्शन की पहचान करके UEFI फर्मवेयर विश्लेषण को स्वचालित करता है, साथ ही हेडलेस…
embedded-systems-securityreverse-engineeringhardware-security+3
4104 साल पहले
ghost preview

ghost

GitHubpandaadir05/ghost

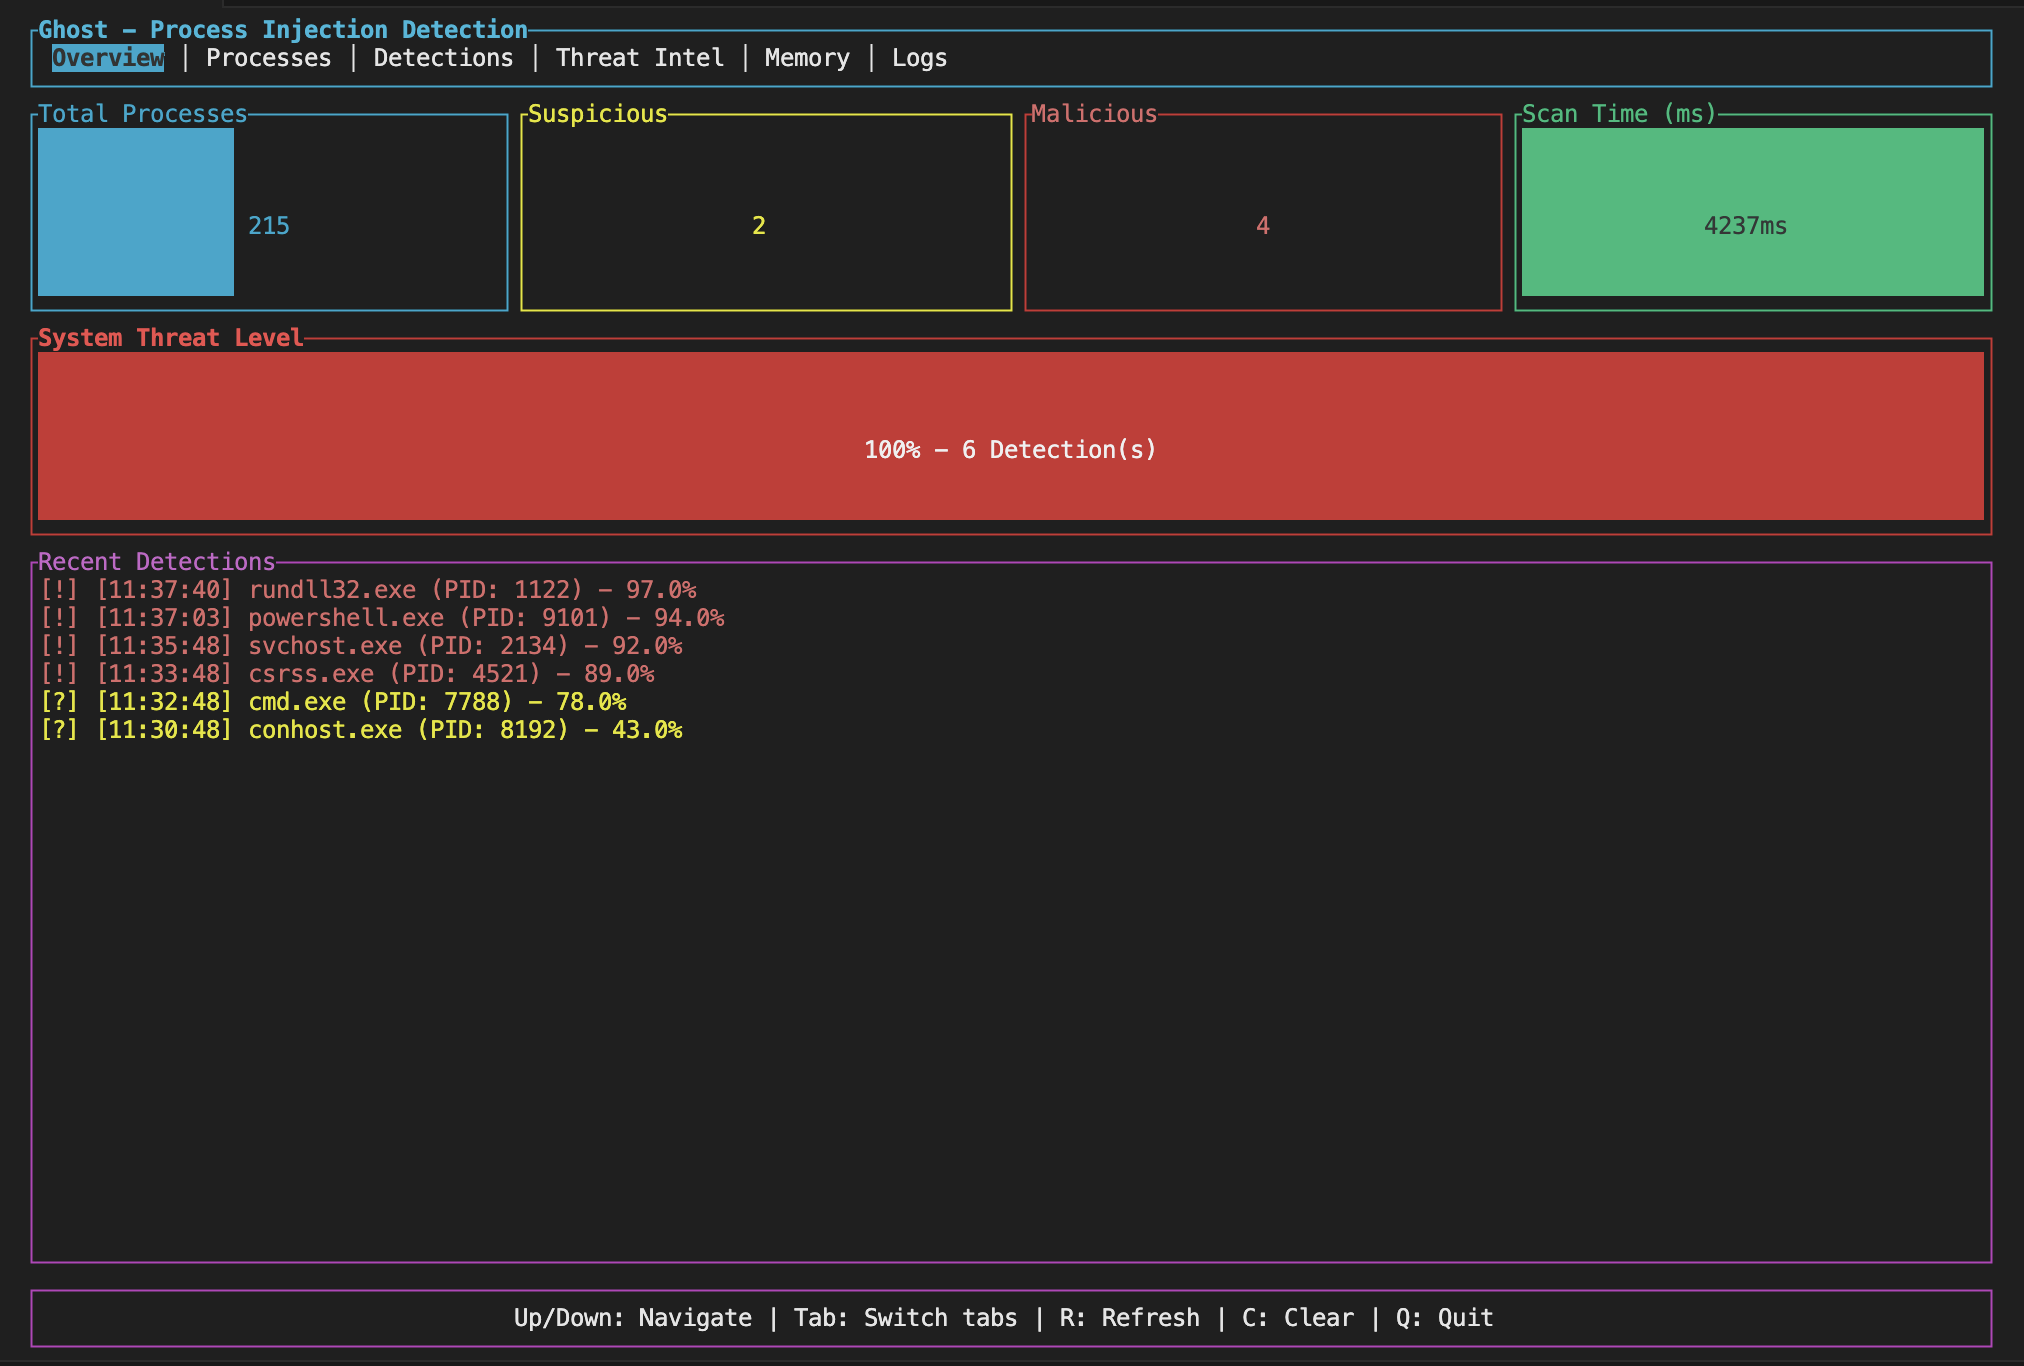
मैलवेयर द्वारा उपयोग किए जाने वाले प्रोसेस इंजेक्शन और मेमोरी मैनिपुलेशन का पता लगाता है। RWX क्षेत्रों, शेलकोड पैटर्न, API हुक, थ्रेड हाइजैकिंग और…
defensive-toolsmemory-forensicsreverse-engineering+6
3822 महीने पहले
DInvoke_rs preview

DInvoke_rs

GitHubkudaes/dinvoke_rs

गतिशील रूप से मनमाना अनमैनेज्ड कोड लागू करें
ids-ips-evasionshellcodepost-exploitation+3
3664 महीने पहले
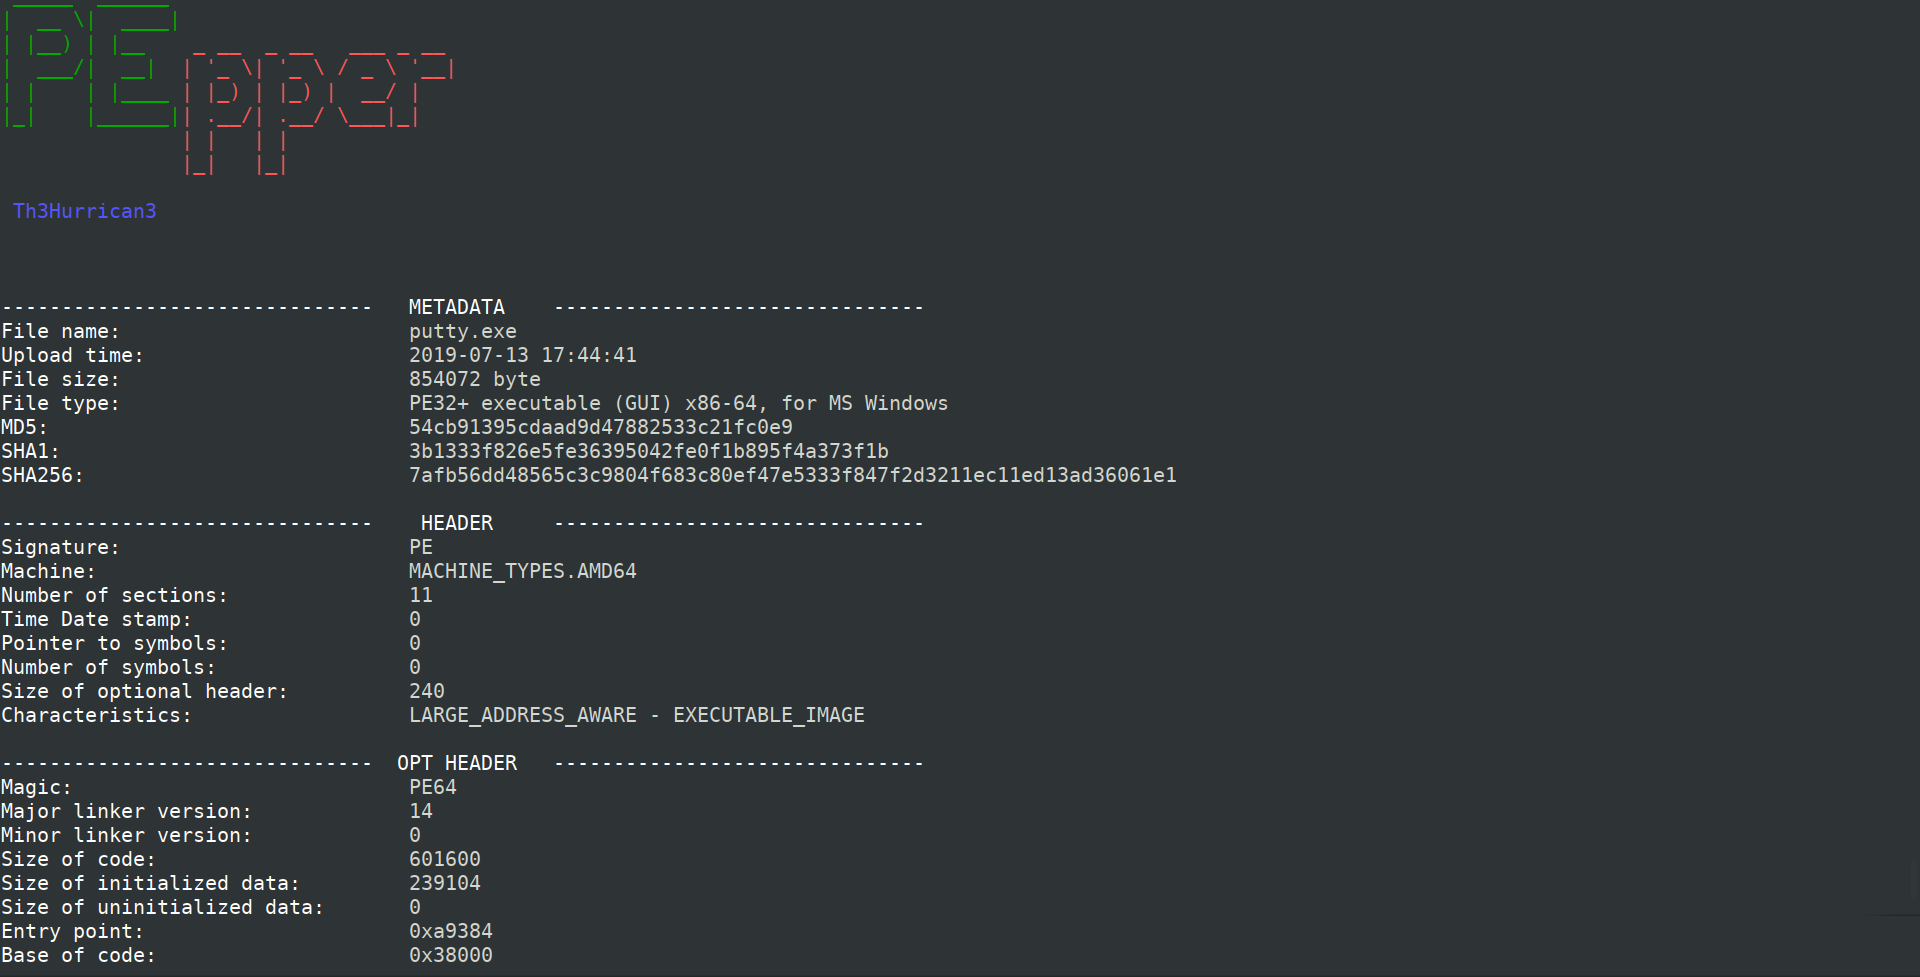
PEpper preview

PEpper

GitHub0x0be/pepper

पोर्टेबल एक्जीक्यूटेबल पर मैलवेयर स्थैतिक विश्लेषण करने के लिए एक ओपन सोर्स स्क्रिप्ट

static-analysisforensicsmalware-analysis+1
3334 साल पहले
DLLHijackHunter preview

DLLHijackHunter

GitHubghostvectoracademy/dllhijackhunter

Automated DLL हाइजैकिंग खोज, सत्यापन और पुष्टि। स्थानीय गलत कॉन्फ़िगरेशन को हथियारबद्ध, पुष्ट हमले के पथों में बदलना।
privilege-escalationvulnerability-scannerspayload-generation+8
3961 महीना पहले
gdb-static preview

gdb-static

GitHubhugsy/gdb-static

स्थैतिक रूप से संकलित GDB और GDBServer का सार्वजनिक रिपॉजिटरी

exploitationreverse-engineeringdebuggers+3
3975 साल पहले
Windows-PE-Packer preview

Windows-PE-Packer

GitHubczs108/windows-pe-packer

🗜️ विंडोज x86 एक्जीक्यूटेबल फाइलों के लिए एक पैकर, जो C और Intel x86 असेंबली में लिखा गया है। पैकिंग के बाद नई फाइल रिवर्स इंजीनियरिंग में बाधा डाल…
payload-generationexploitationreverse-engineering+1
3652 साल पहले
workshop_firmware_reverse_engineering preview

workshop_firmware_reverse_engineering

GitHubemproof-com/workshop_firmware_reverse_engineering

फर्मवेयर रिवर्स इंजीनियरिंग पर कार्यशाला

embedded-systems-securitystatic-analysisreverse-engineering+6
4431 साल पहले
पिछला1…212223…92अगला