
 #1
बाइनरी रिवर्स इंजीनियरिंग, डिसअसेंबली, डिकम्पाइलेशन और पैचिंग उपकरण।
Kitploit अनुशंसित
 xyrem/hyperdeceit
हाइपरडिसिट एक अंतिम ऑल-इन-वन लाइब्रेरी है जो विंडोज़ के लिए हाइपर-V का अनुकरण करती है, जिससे आपको ऑपरेटिंग सिस्टम कार्यों को आसानी से इंटरसेप्ट और…
 last-emo-boy/rikune
विंडोज एक्जीक्यूटेबल्स और बाइनरी फॉर्मेट्स के रिवर्स इंजीनियरिंग के लिए MCP सर्वर। यह स्टैटिक ट्राइएज, Ghidra-सहायता प्राप्त फंक्शन रिकवरी,…
 0xm3r/cgpwn
हार्डवेयर हैकिंग, रिवर्स इंजीनियरिंग (फज़िंग, सिम्बोलिक एक्ज़ीक्यूशन, एक्सप्लॉइटिंग आदि) और वॉरगेमिंग कार्यों के लिए एक हल्का वर्चुअल मशीन (VM)
 jjyg/metasm
यह metasm का मुख्य रिपॉजिटरी है, जो ruby में लिखा गया एक मुफ्त असेंबलर / डिसअसेंबलर / कंपाइलर है।
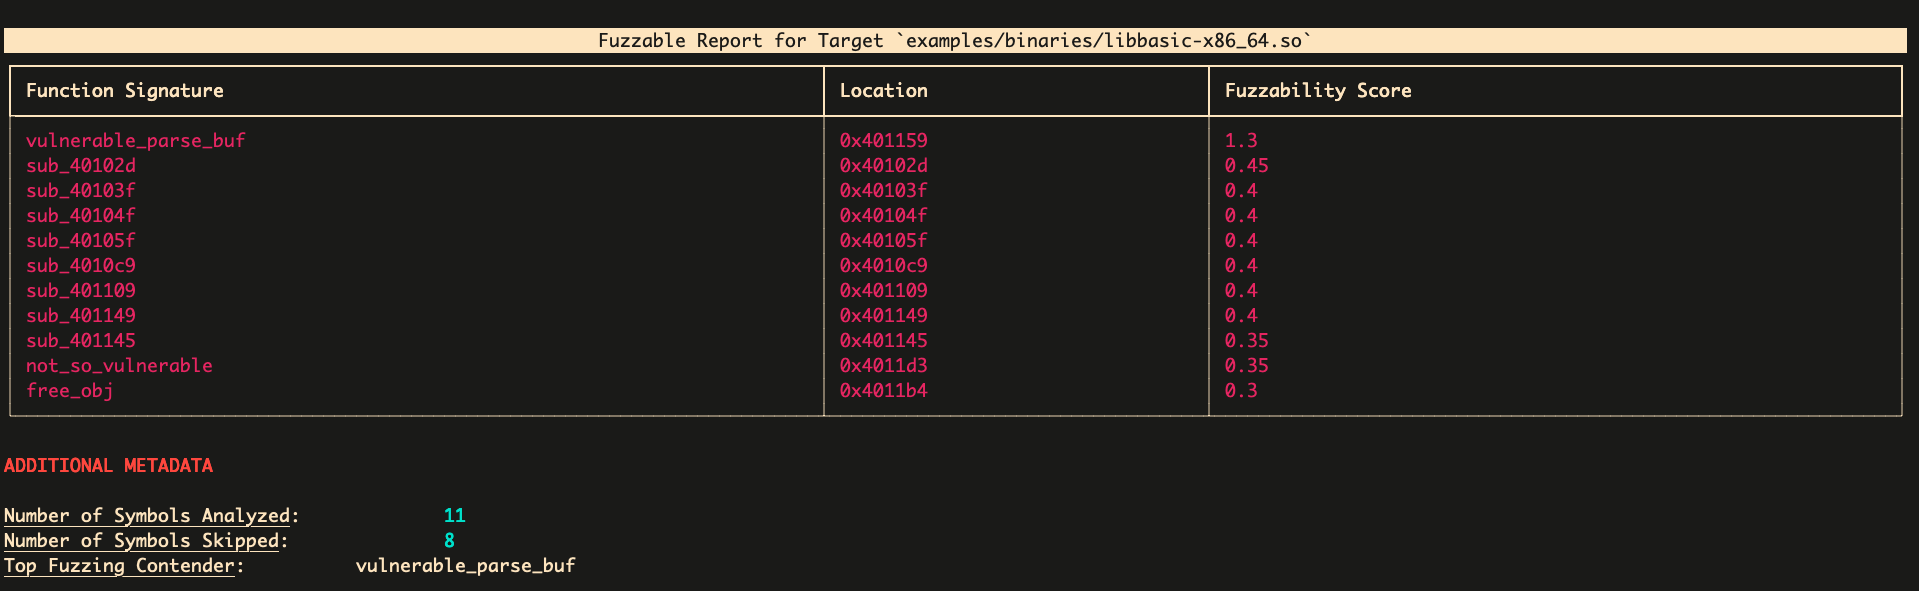 ex0dus-0x/fuzzable
स्थैतिक विश्लेषण ढांचा जो स्रोत कोड और बाइनरी में fuzzable फंक्शन लक्ष्यों की पहचान करता है, harness टेम्पलेट उत्पन्न करता है, और स्वचालित भेद्यता…
 snare/ida-efiutils
कुछ IDA Pro स्क्रिप्ट्स जो EFI बाइनरीज़ के रिवर्स इंजीनियरिंग में सहायता करती हैं
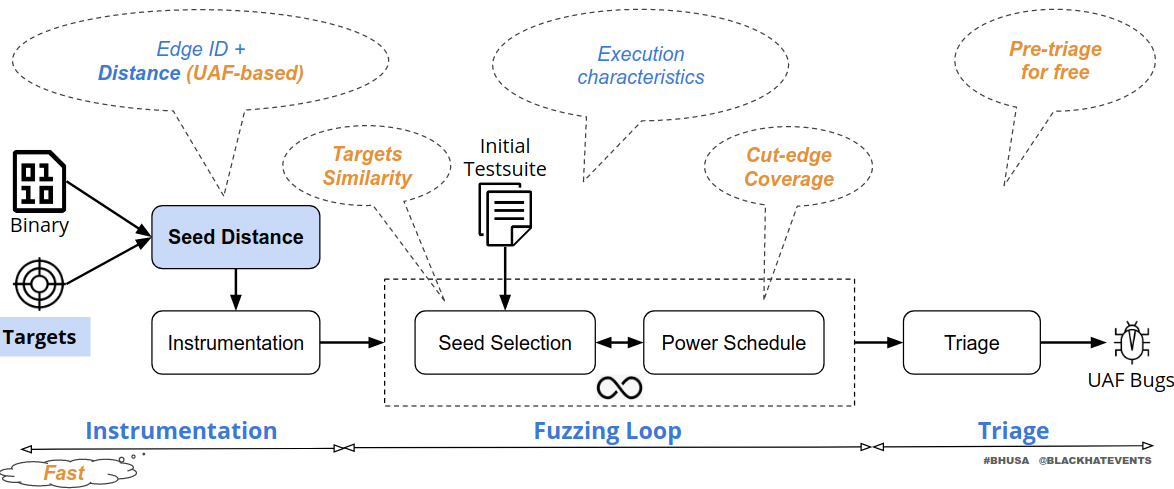 strongcourage/uafuzz
बाइनरी-स्तरीय निर्देशित फज़र जो ऑर्डरिंग-जागरूक इनपुट मेट्रिक्स और स्थैतिक विश्लेषण के माध्यम से Use-After-Free कमजोरियों का पता लगाने में विशेषज्ञ…
 pagalaxylab/unifuzzer
Unicorn और LibFuzzer पर आधारित बंद-स्रोत बाइनरी के लिए एक फ़ज़िंग टूल
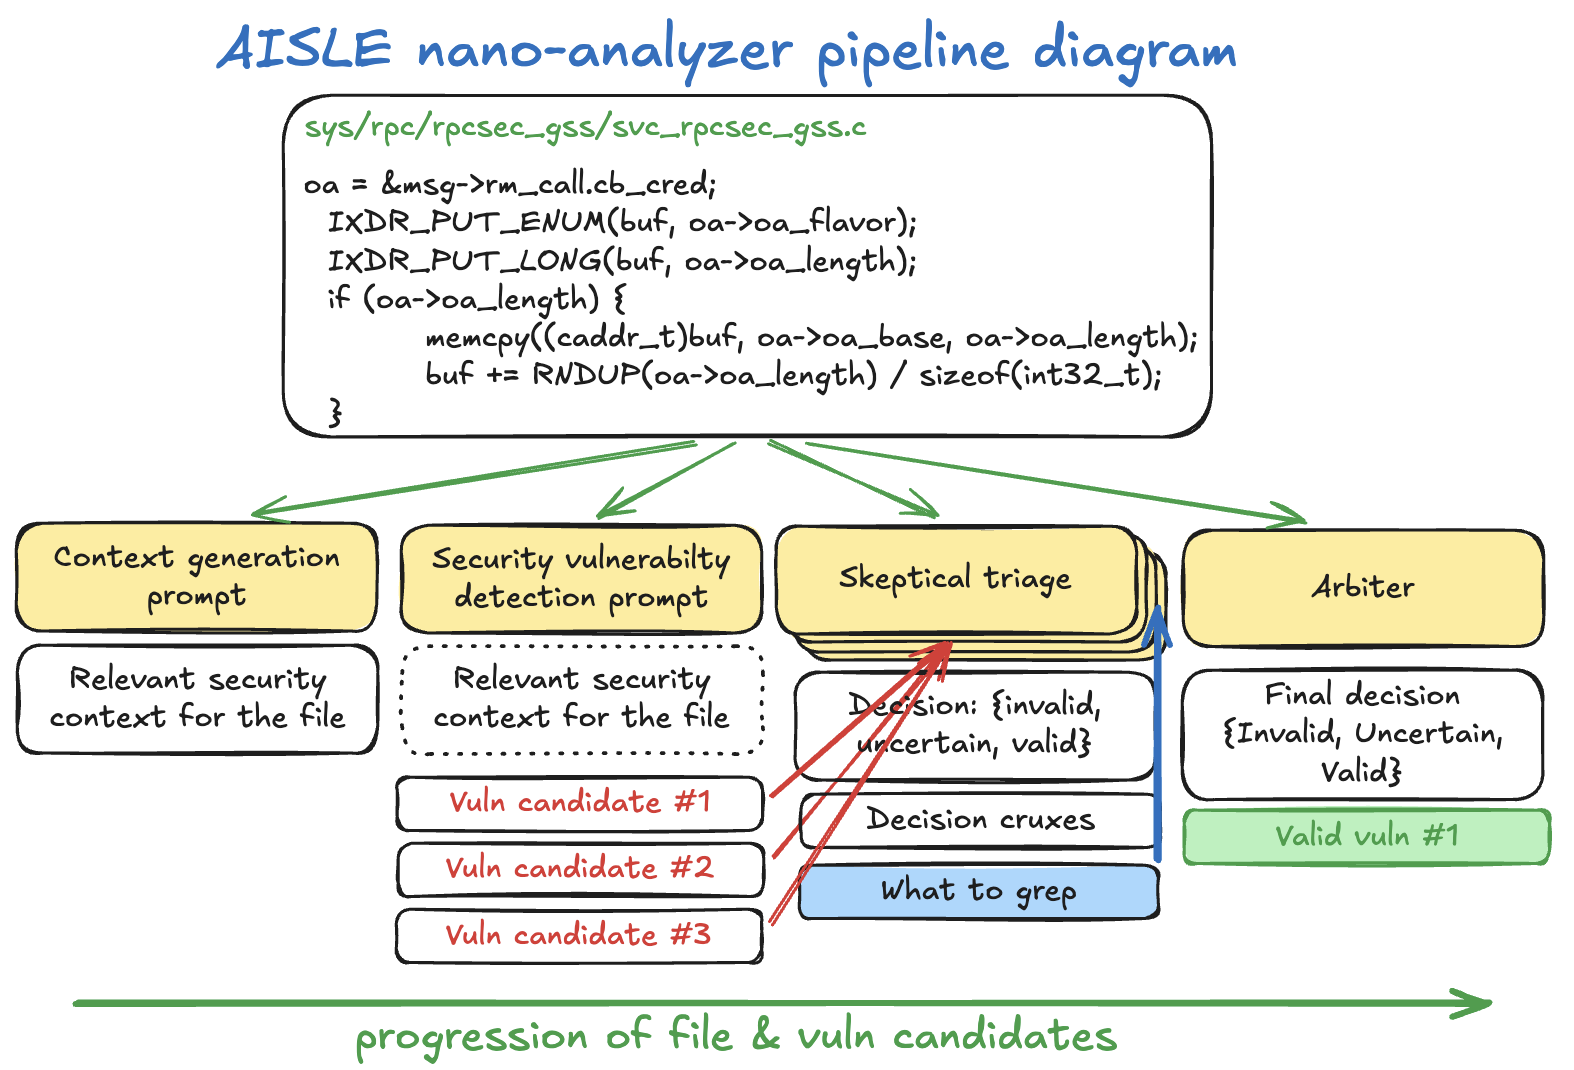 weareaisle/nano-analyzer
AISLE द्वारा एक न्यूनतम LLM-संचालित zero-day भेद्यता स्कैनर।
 quarkslab/binbloom
कच्चे बाइनरी फर्मवेयर विश्लेषण सॉफ्टवेयर
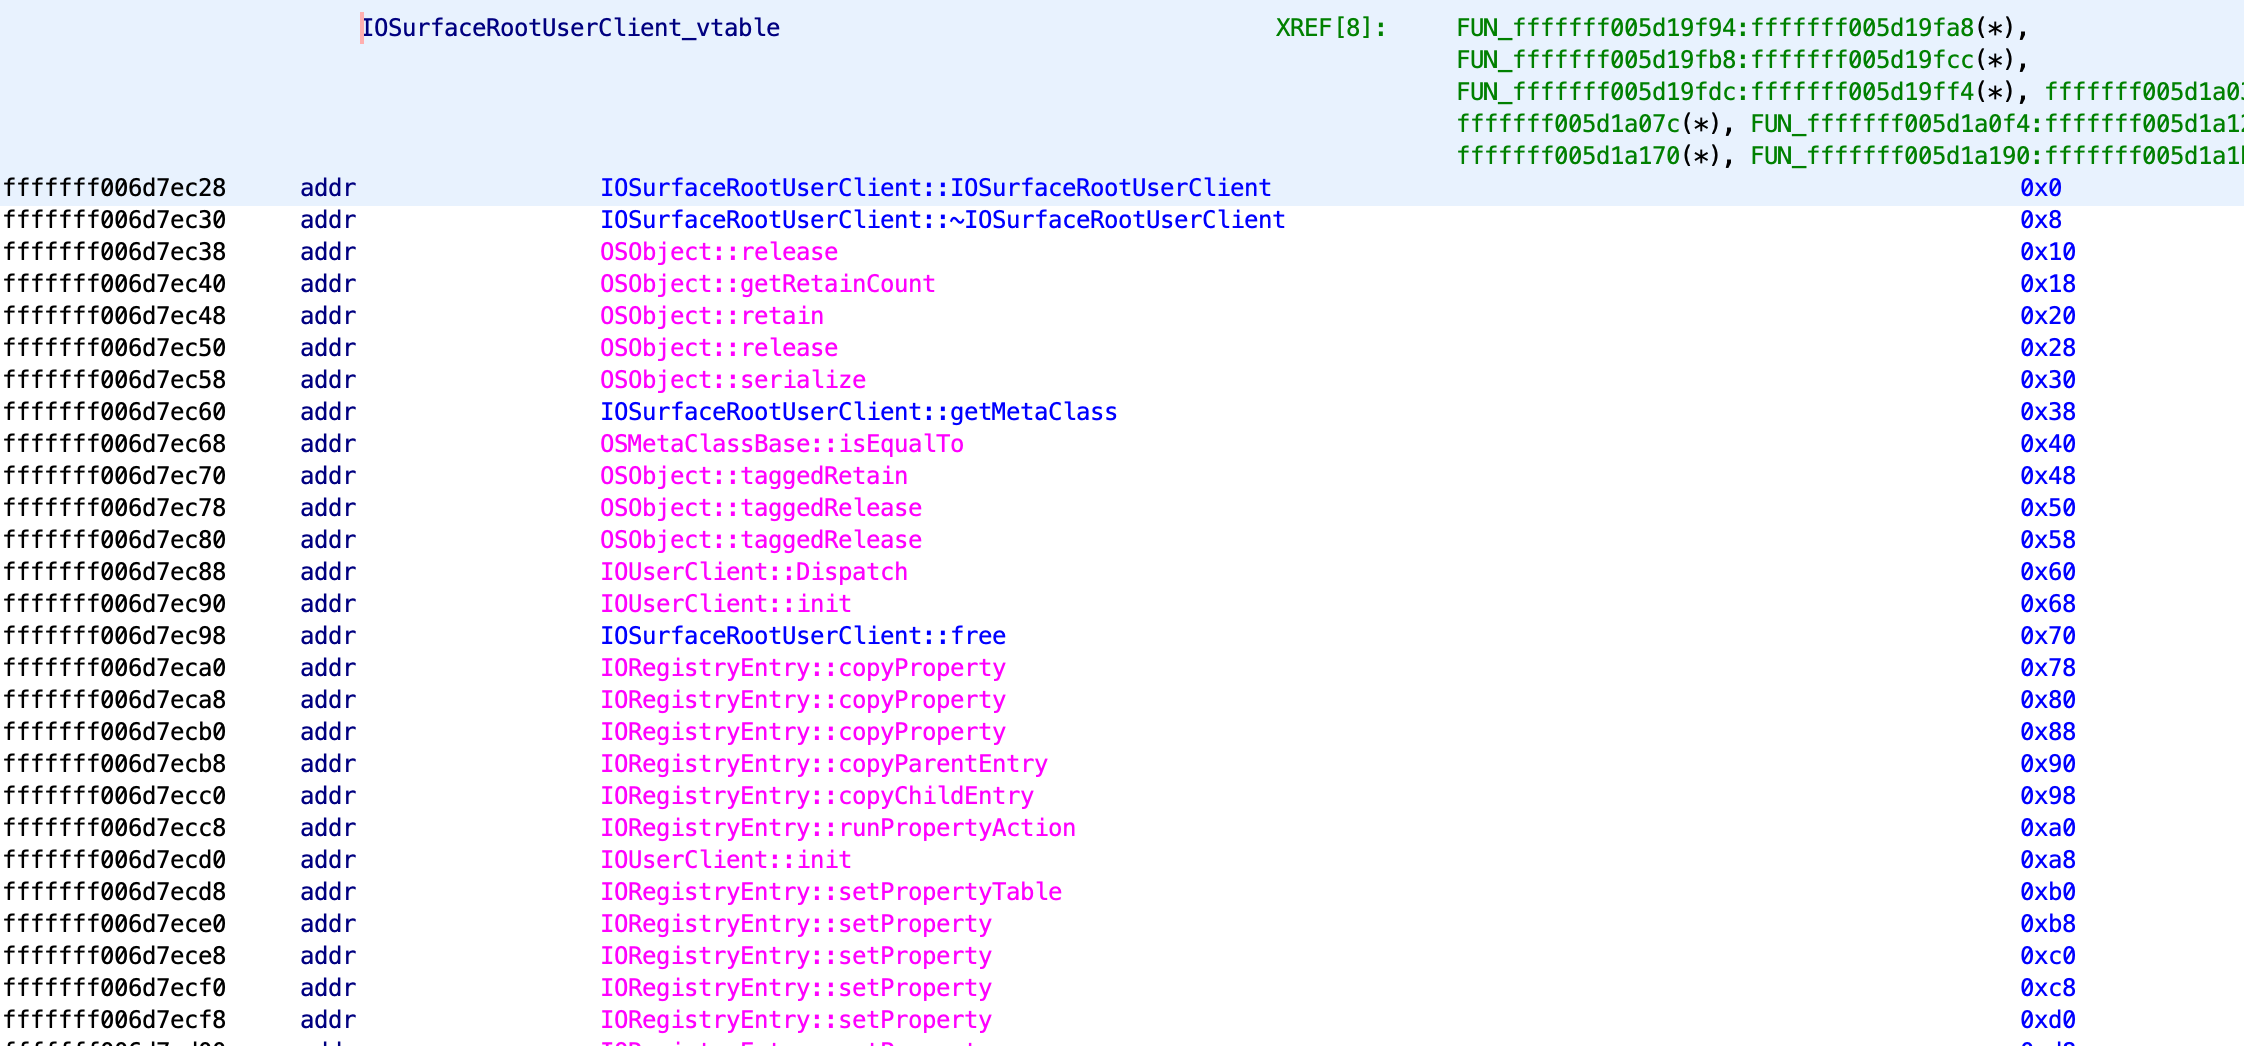 0x36/ghidra_kernelcache
iOS kernelcache रिवर्स इंजीनियरिंग के लिए एक Ghidra फ्रेमवर्क
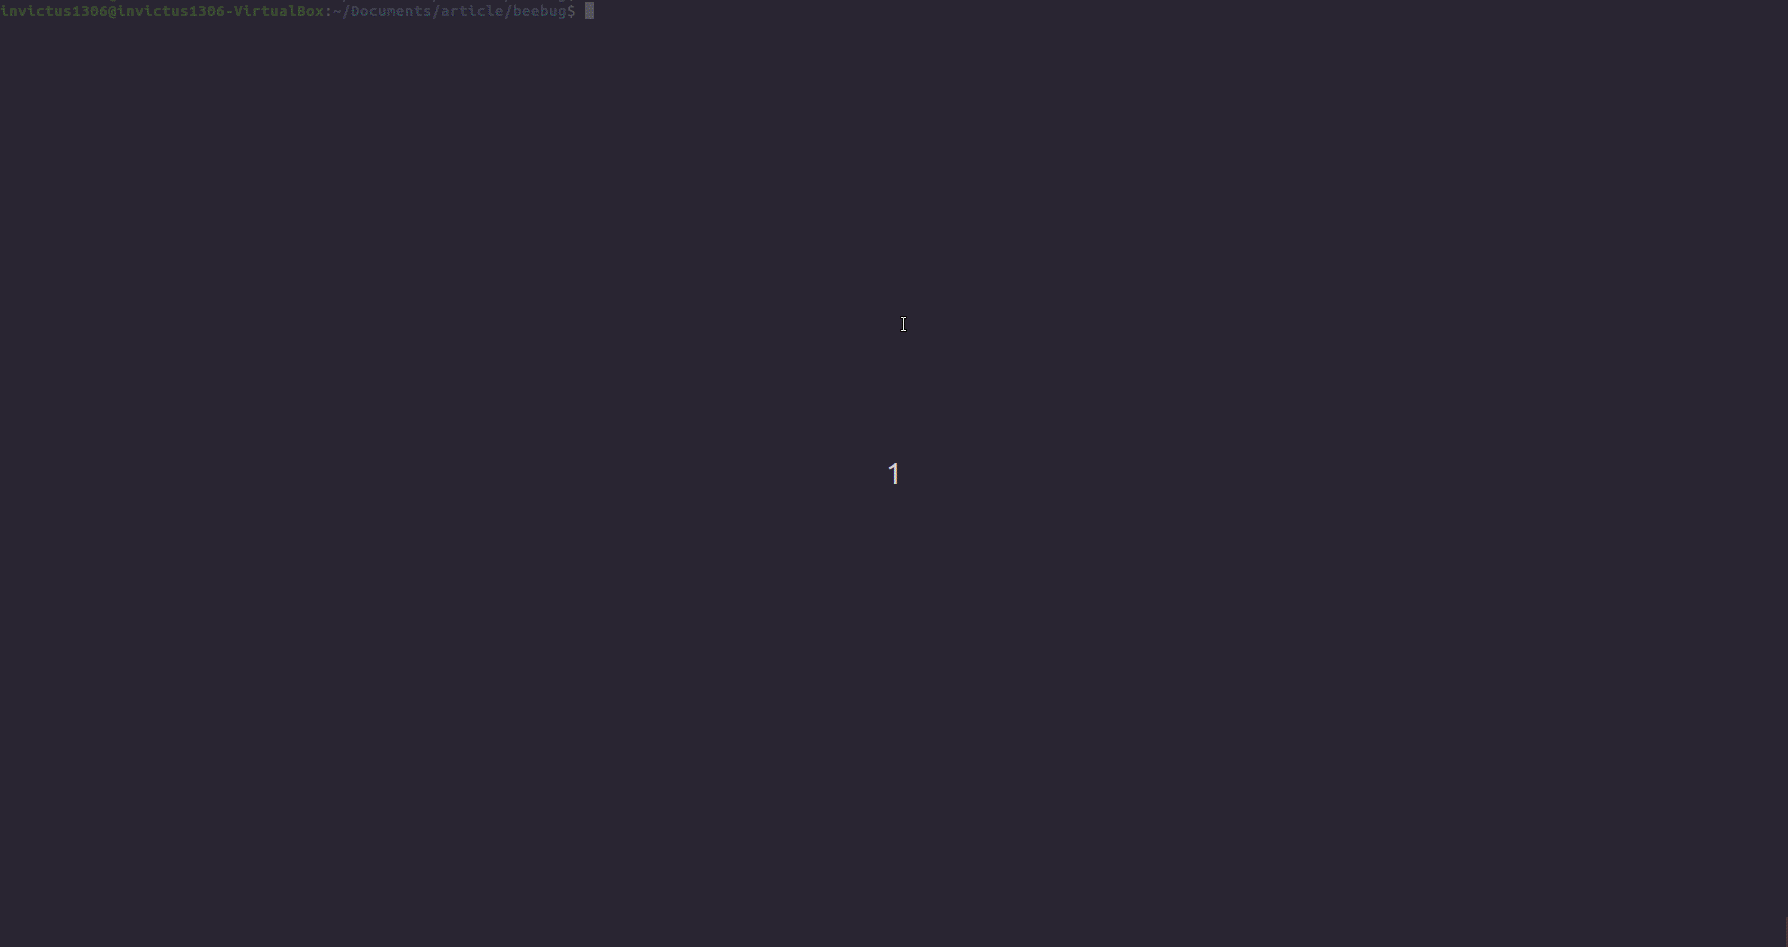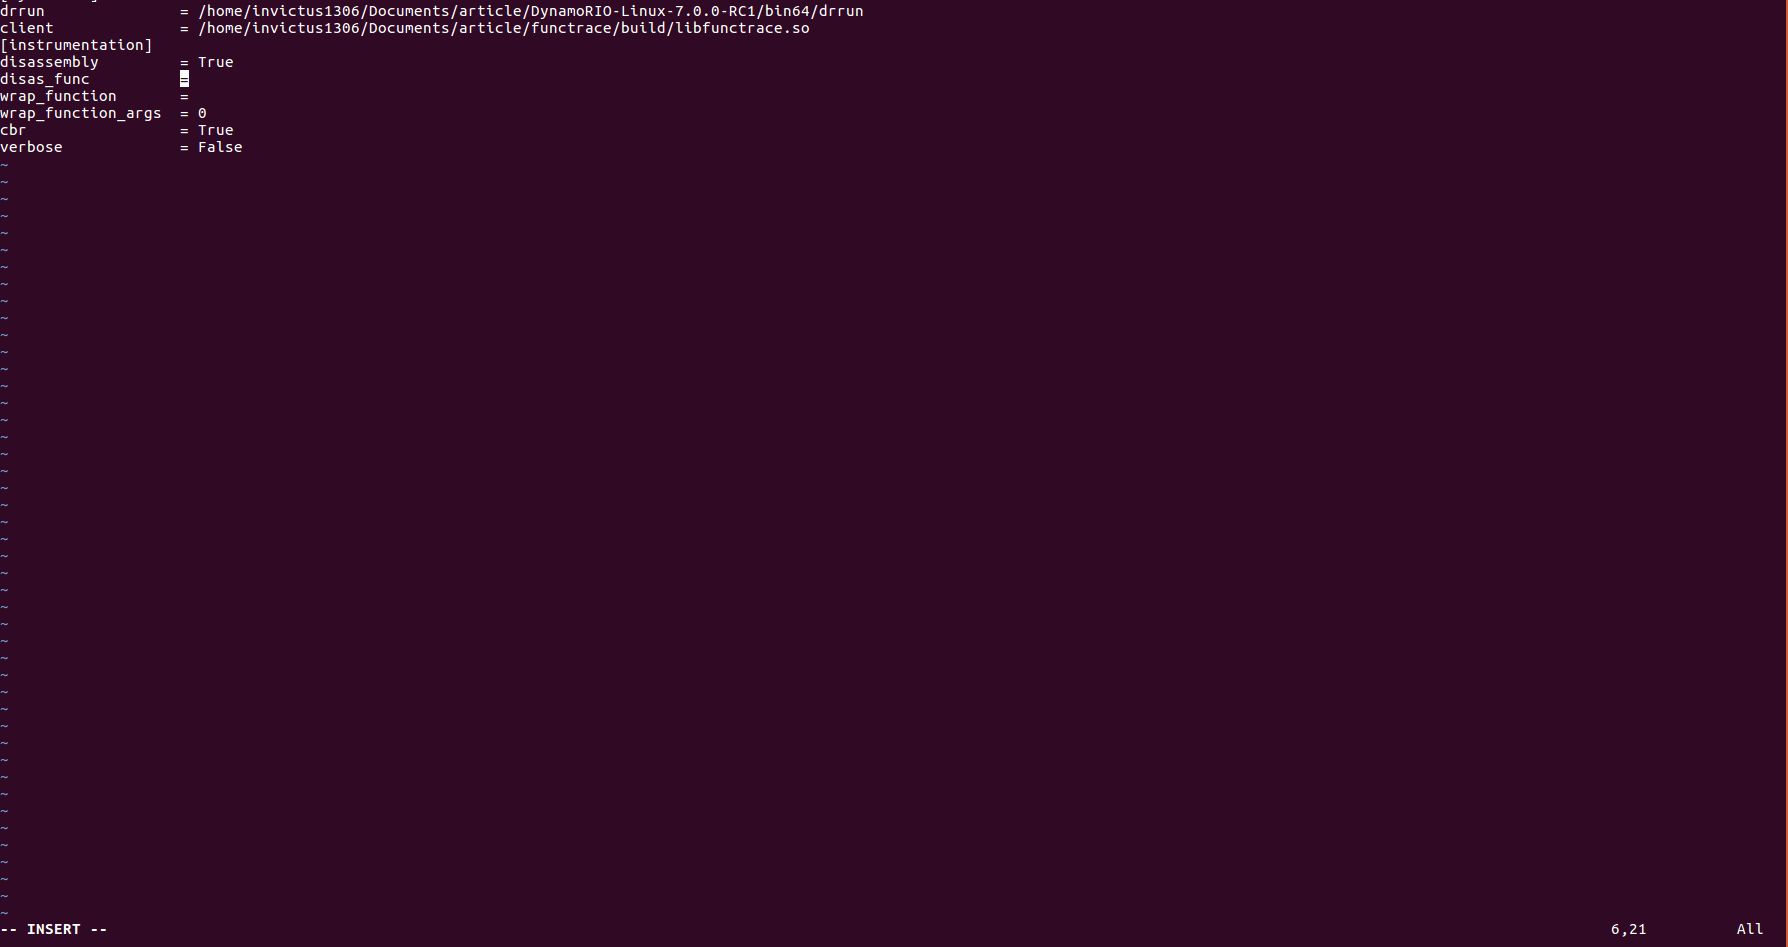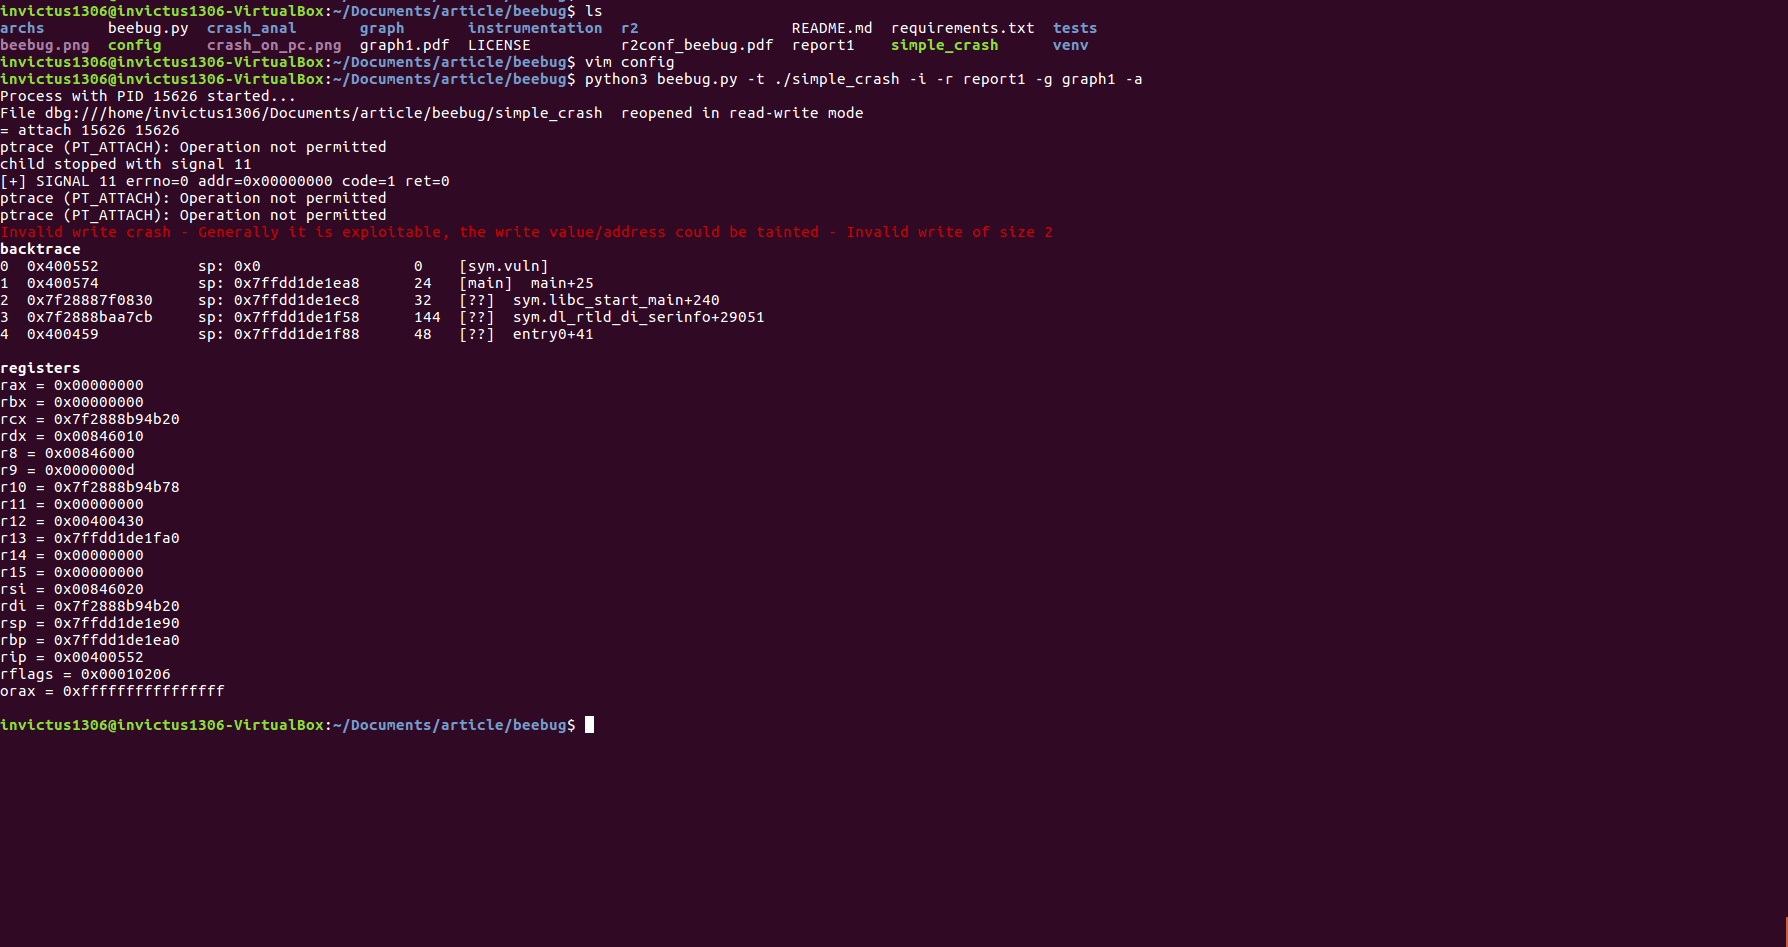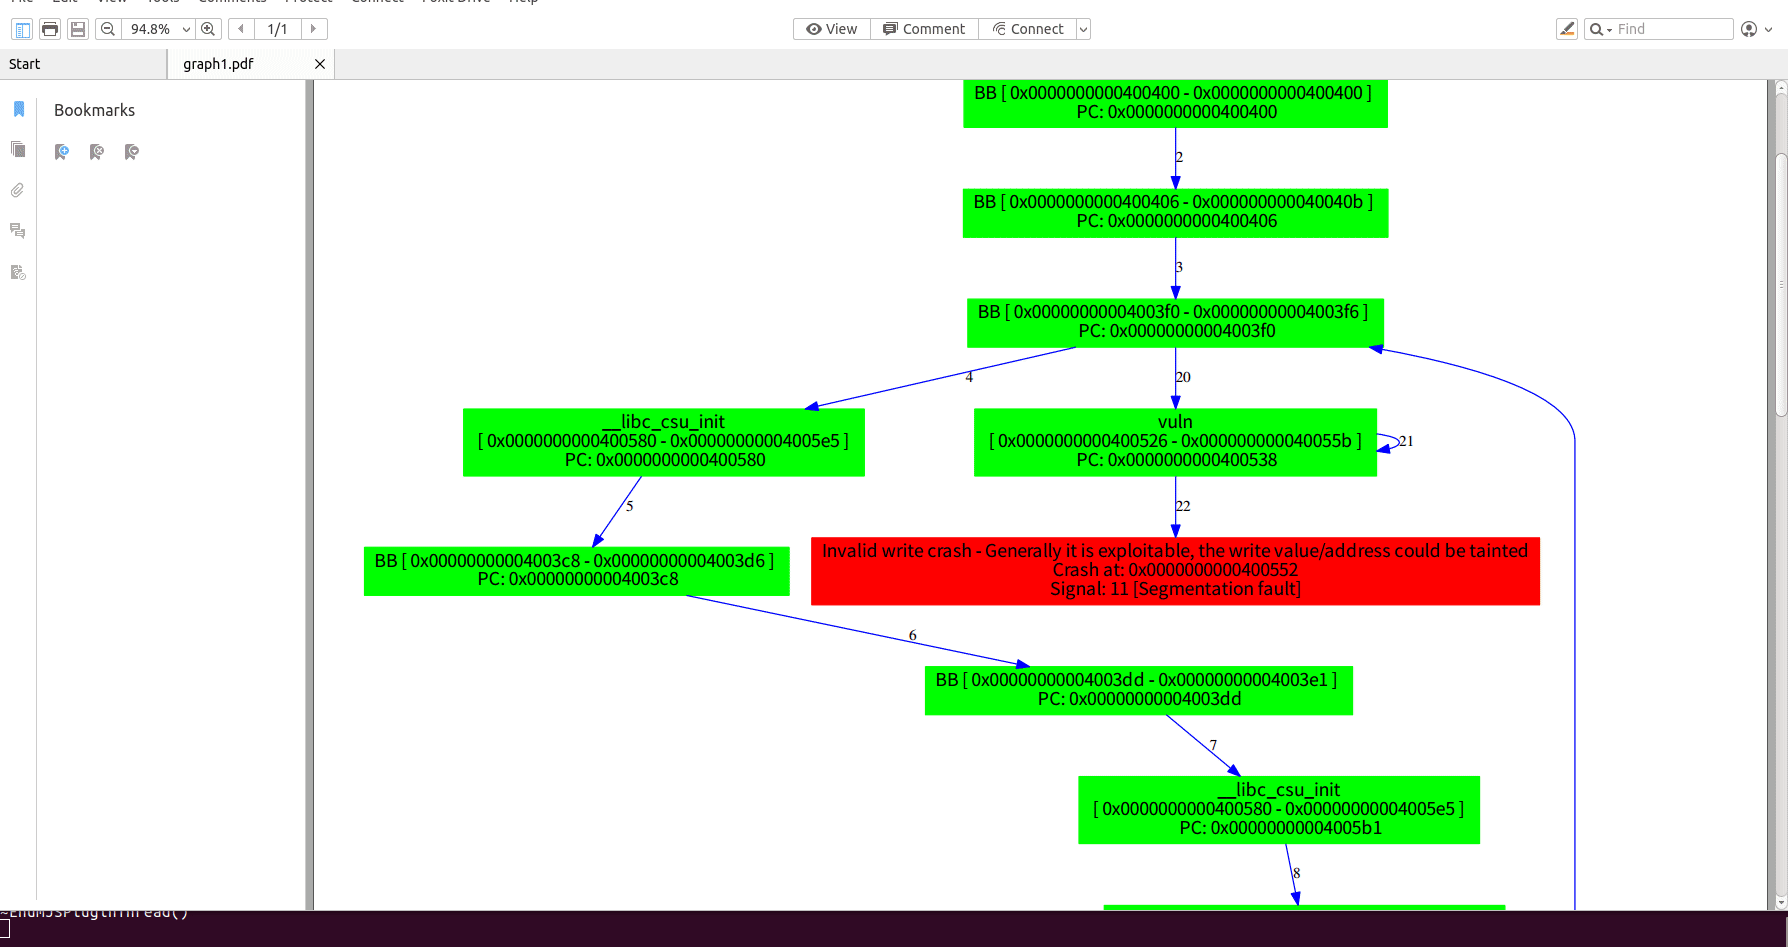 invictus1306/beebug
शोषणक्षमता जांचने का एक उपकरण
 mrphrazer/binary-ninja-headless-mcp
Headless Binary Ninja MCP server — AI एजेंटों को 180 उपकरणों के माध्यम से गहन रिवर्स-इंजीनियरिंग क्षमताएँ प्रदान कर रहा है।
 therealdreg/anticuckoo
Cuckoo Sandbox का पता लगाने और उसे क्रैश करने का एक उपकरण
 cerbersec/ares
Project Ares एक Proof of Concept (PoC) लोडर है जो C/C++ में लिखा गया है और Transacted Hollowing तकनीक पर आधारित है।
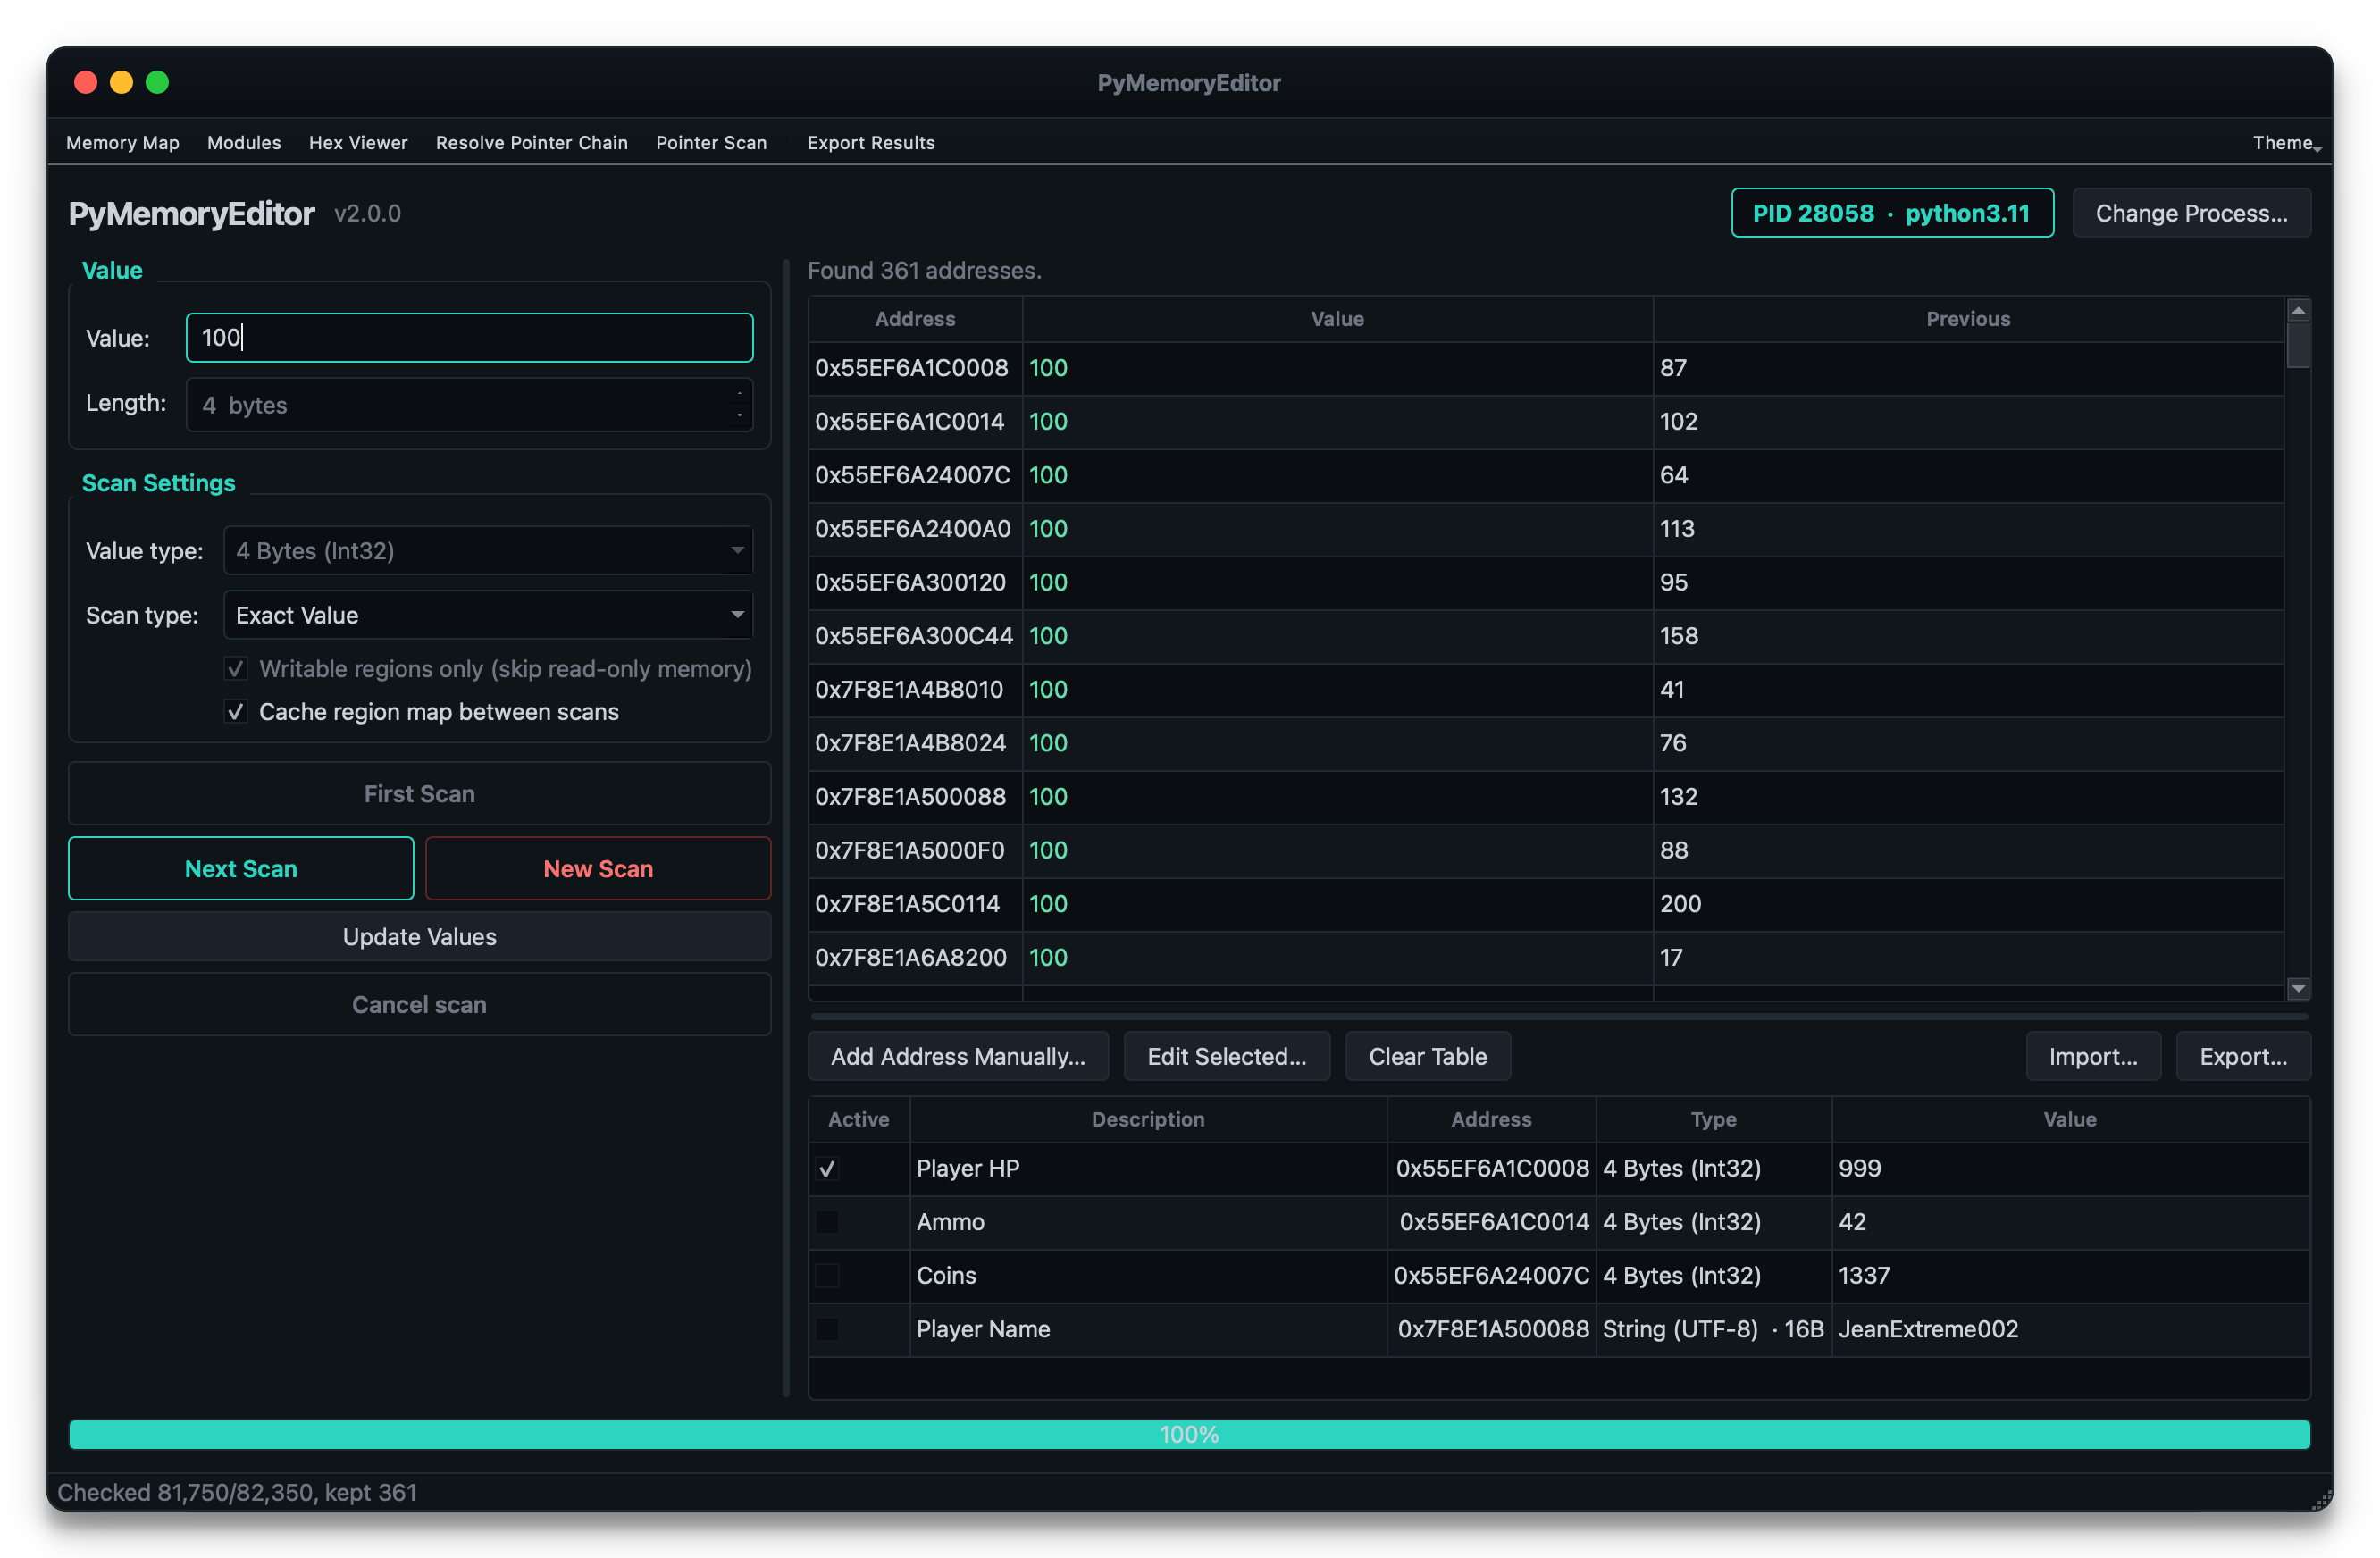 jeanextreme002/pymemoryeditor
एक शुद्ध-Python लाइब्रेरी, ऐप और MCP जो आपको कुछ ही पंक्तियों के Python :snake: में किसी भी चल रही प्रक्रिया की मेमोरी का निरीक्षण, संशोधन और खोज…
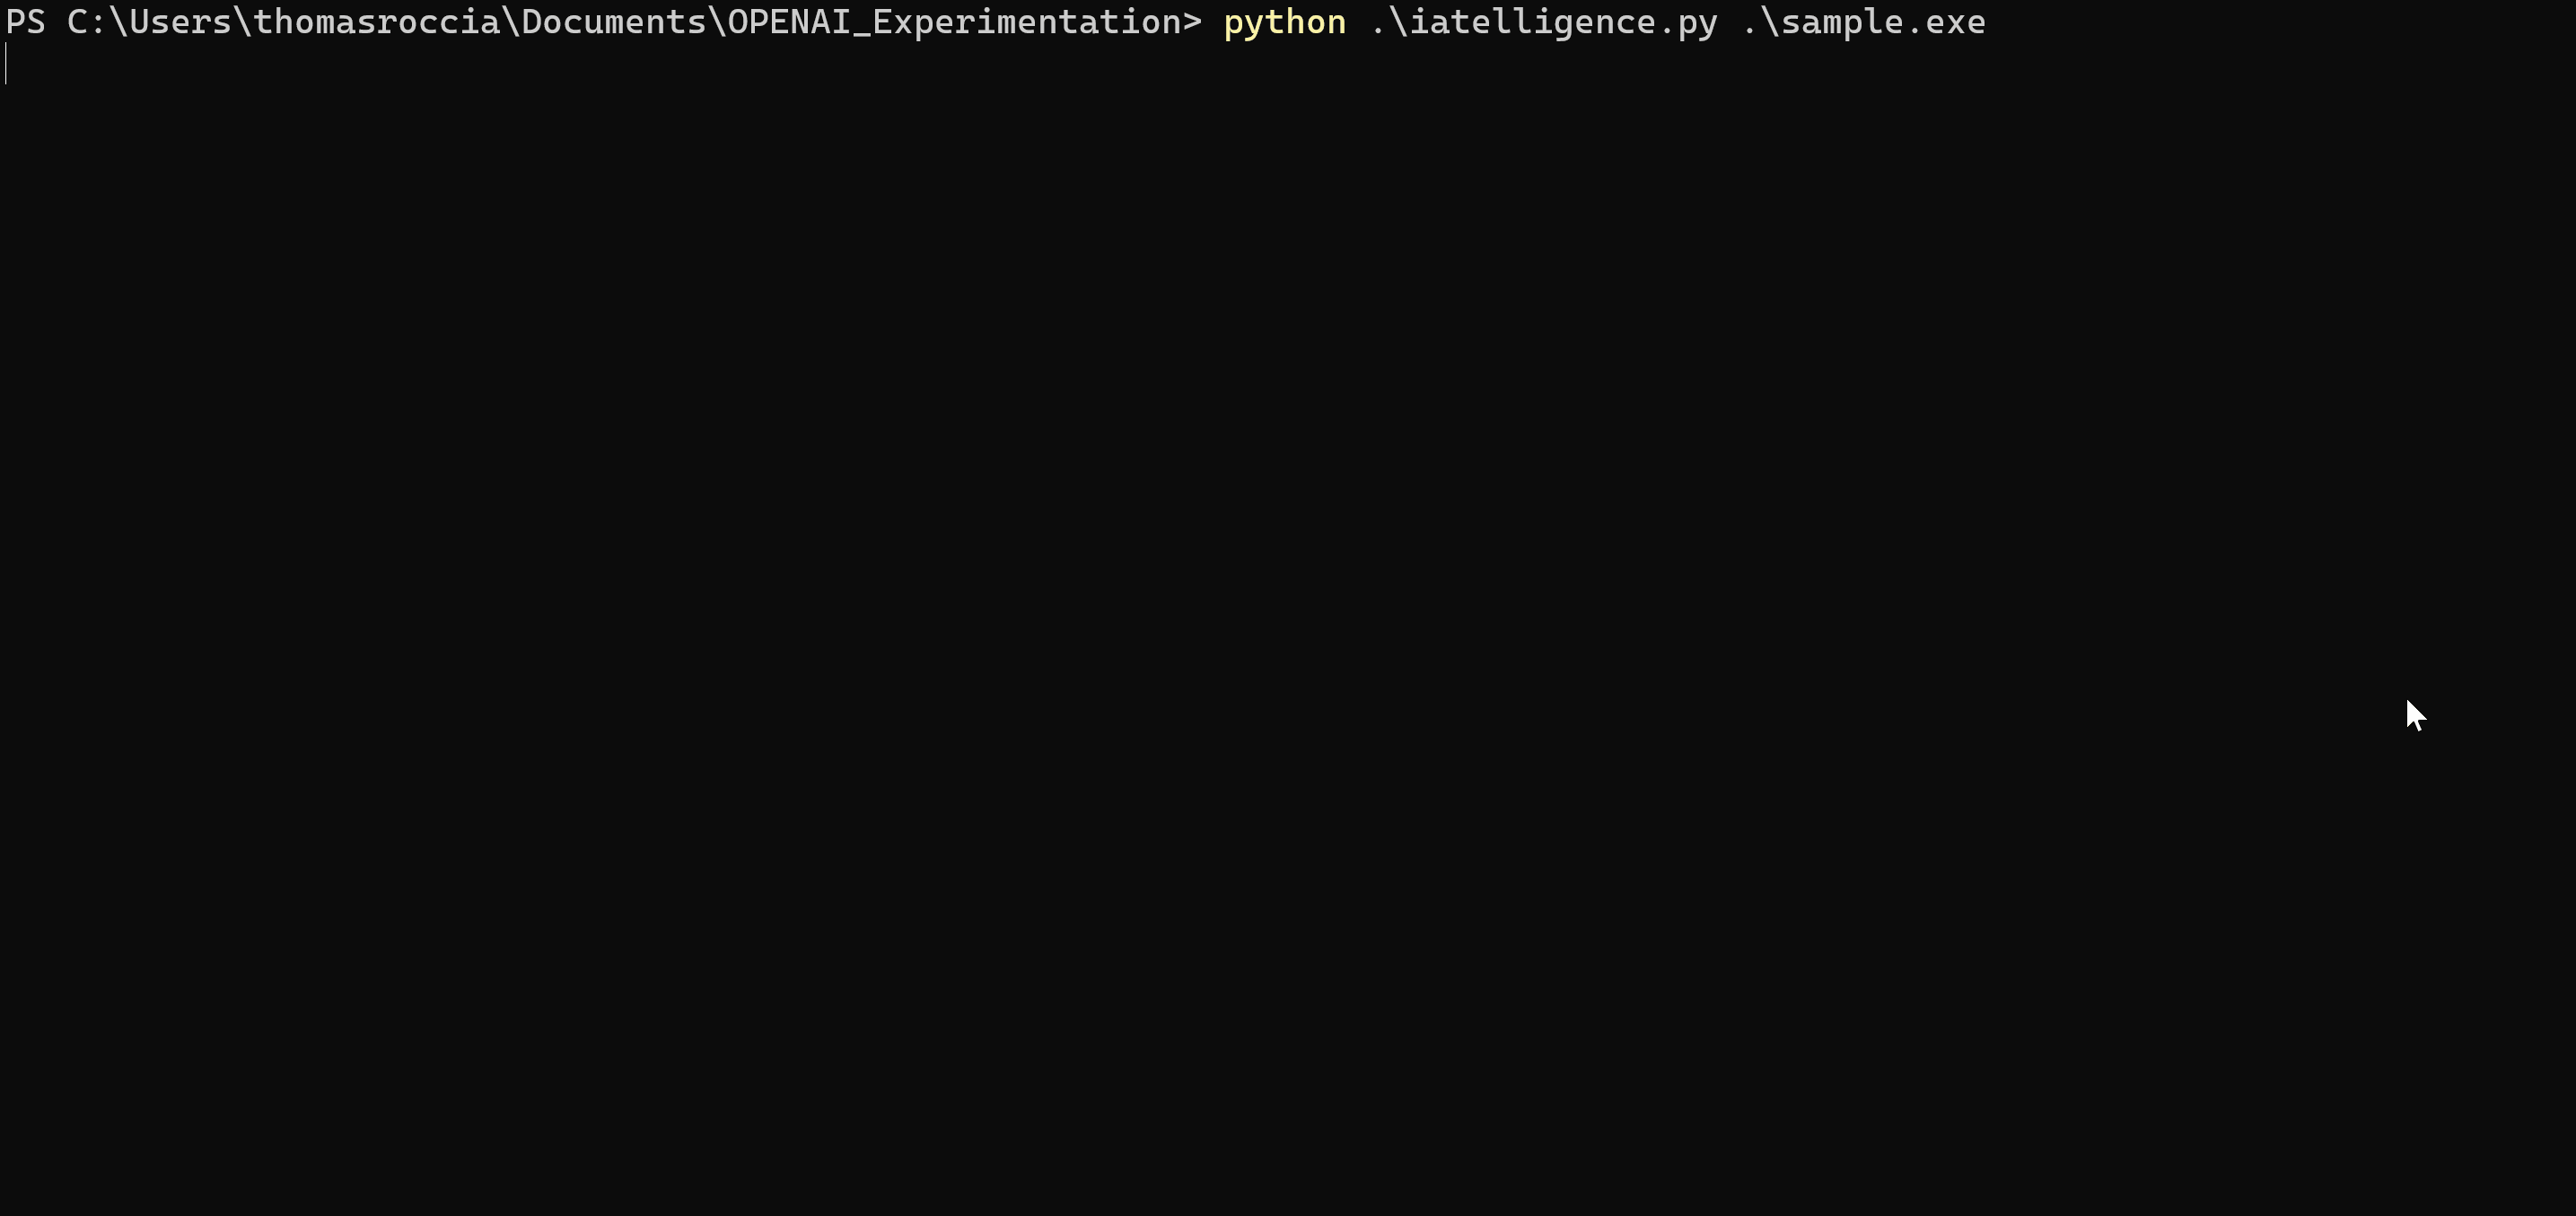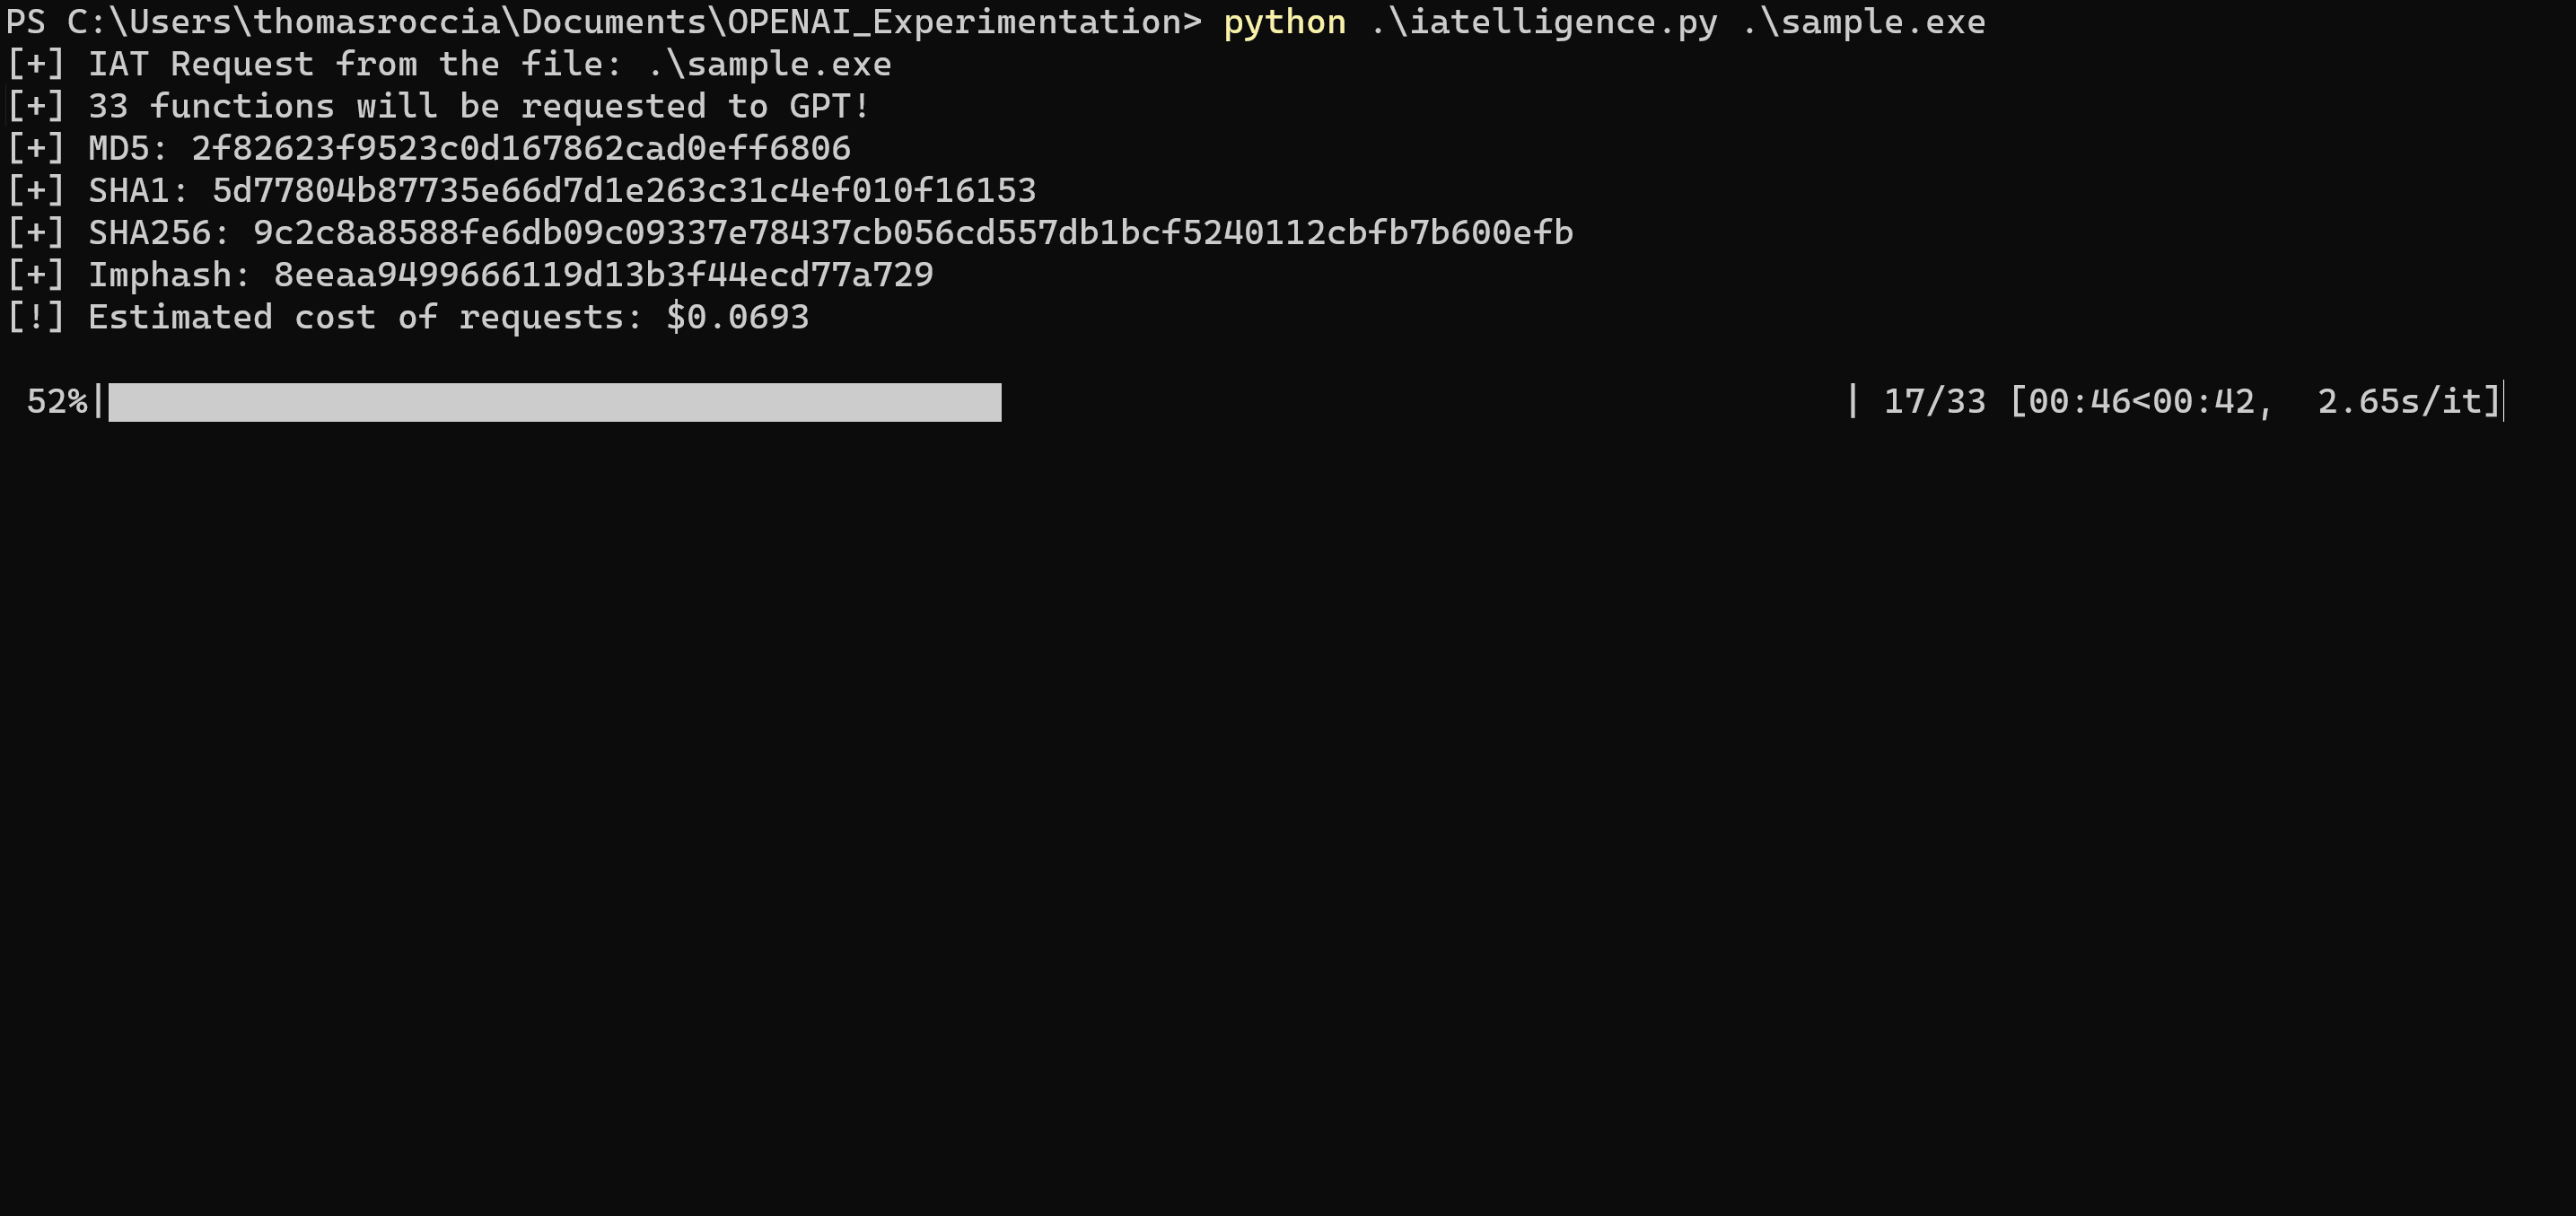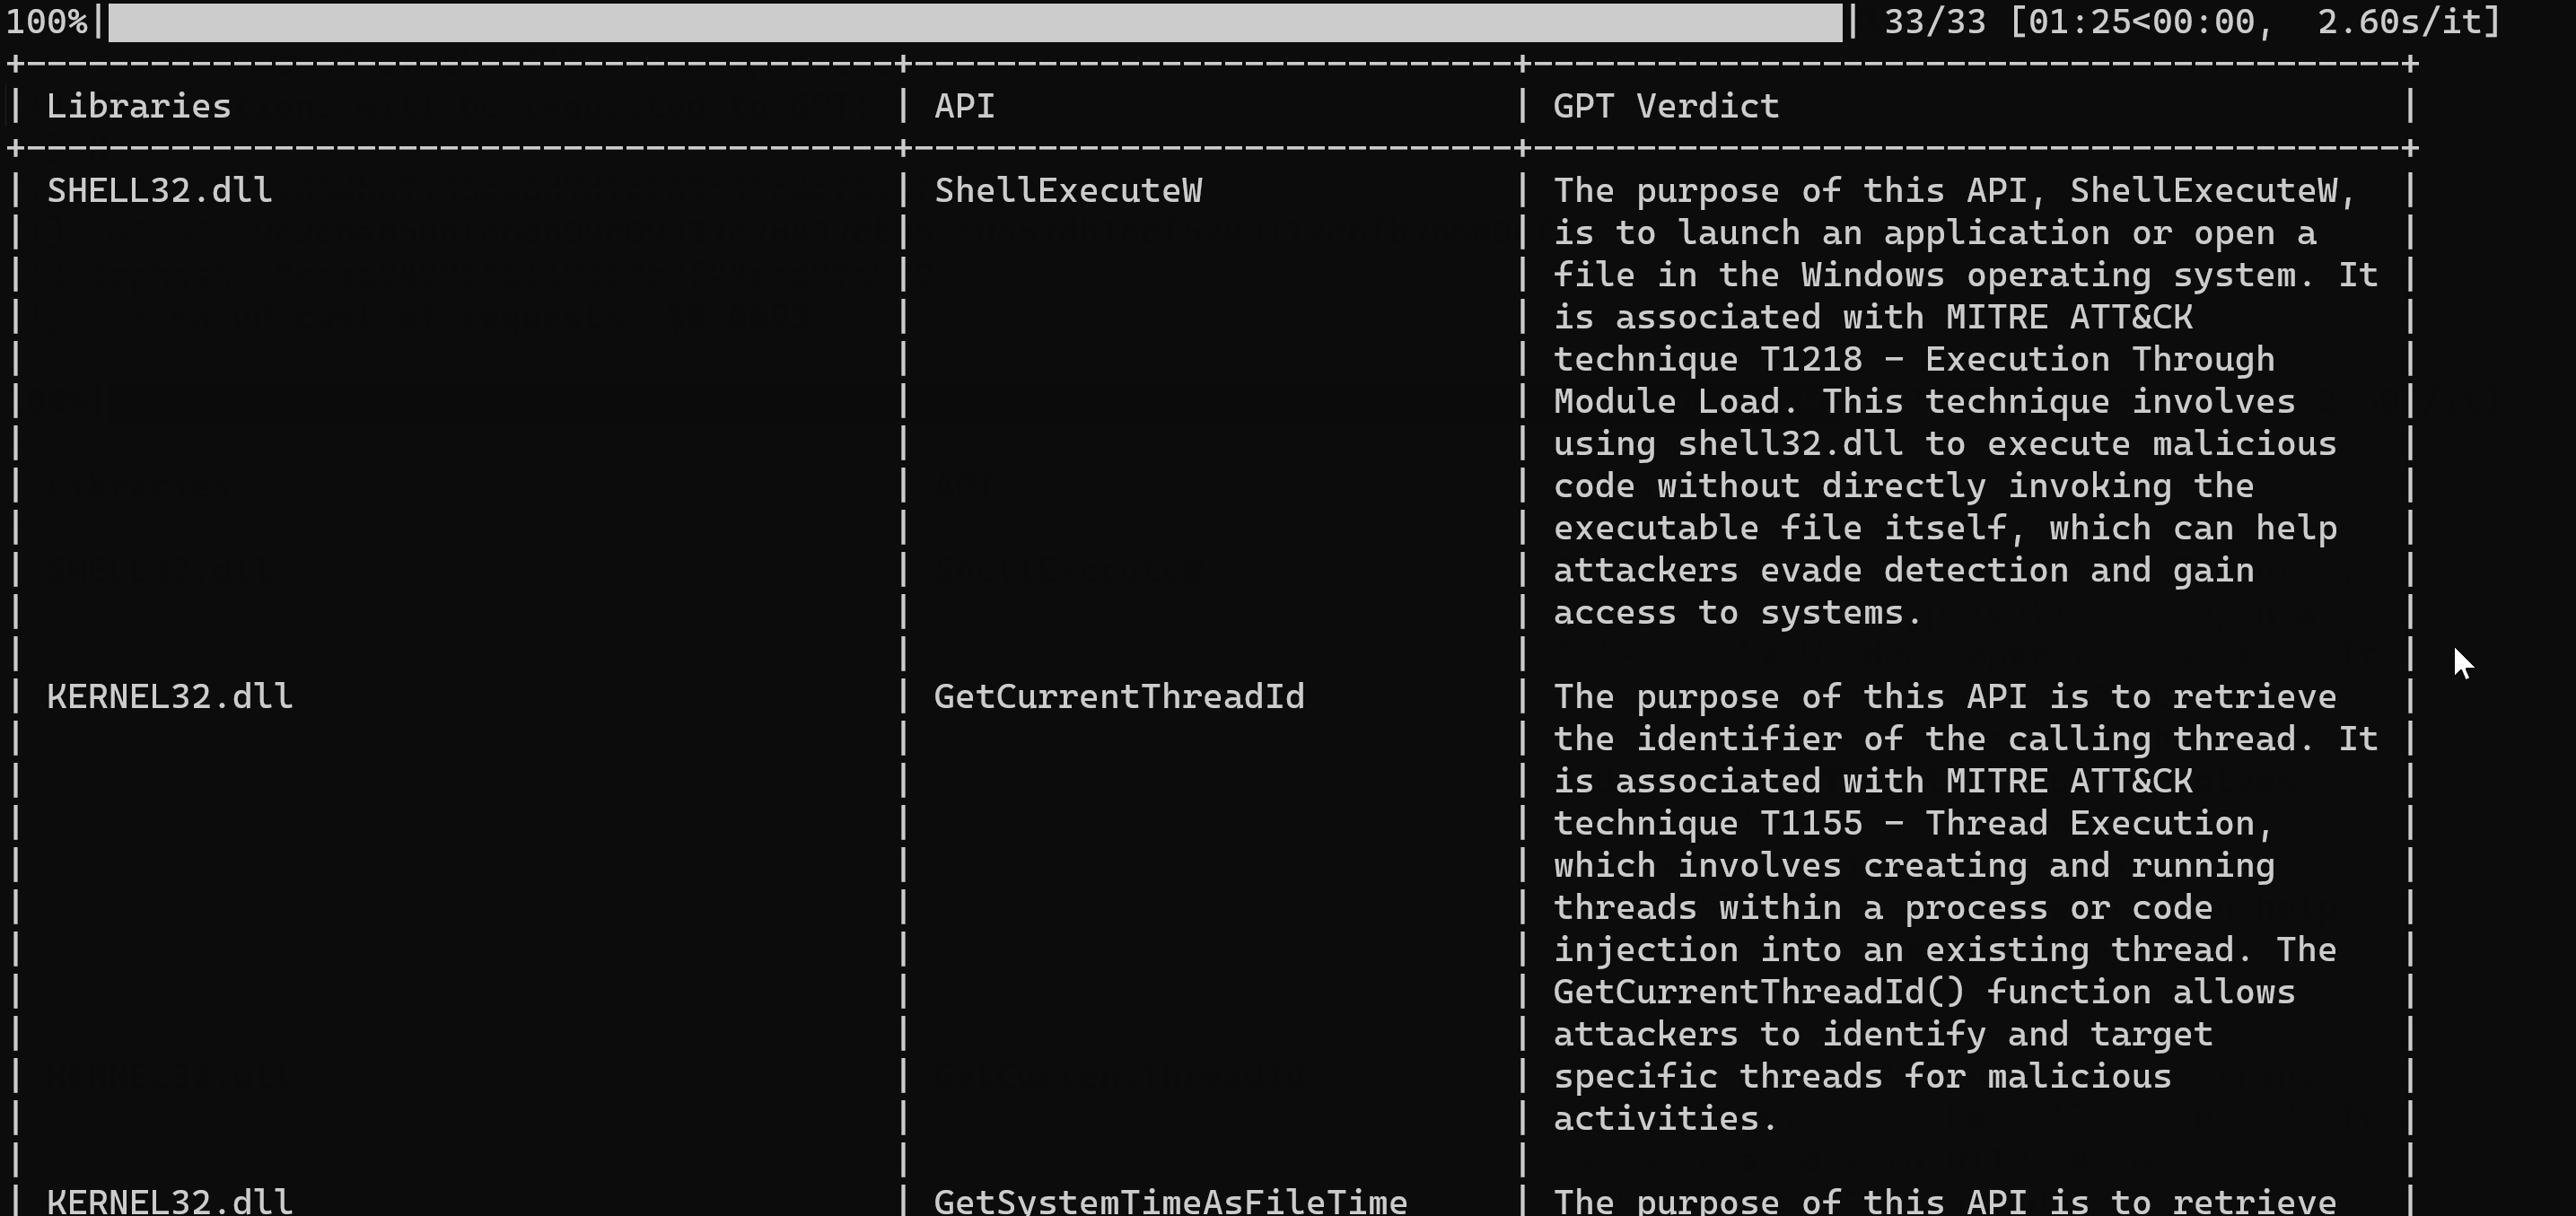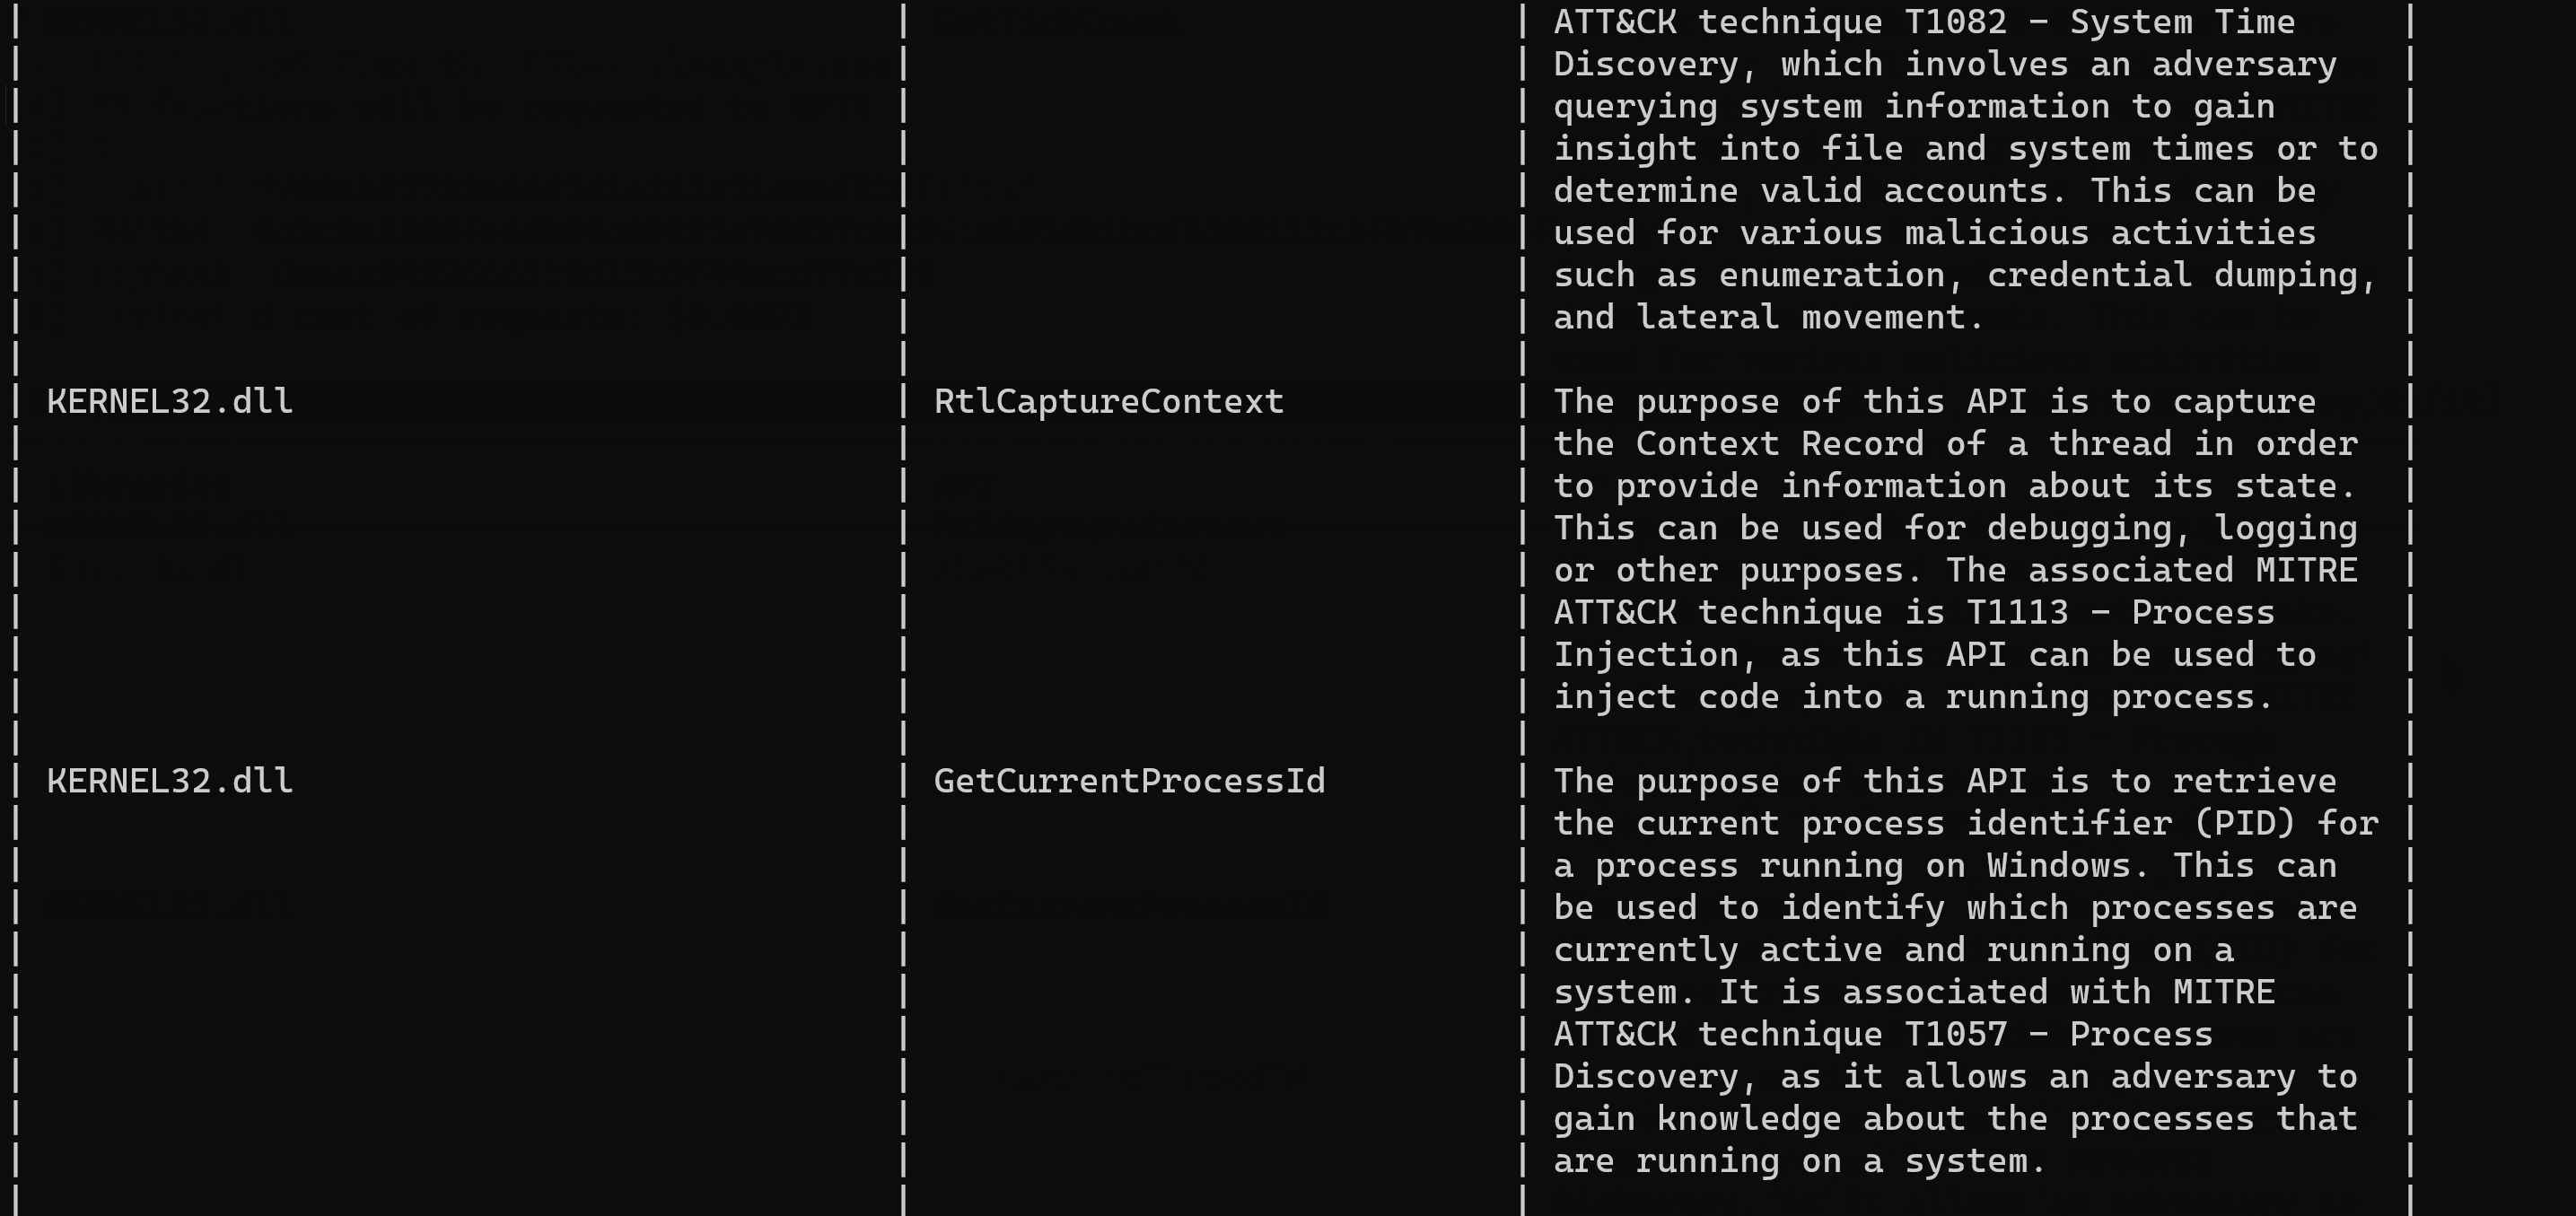 fr0gger/iatelligence
IATelligence एक Python स्क्रिप्ट है जो PE फ़ाइल का IAT निकालेगी और API तथा संबंधित ATT&CK मैट्रिक्स के बारे में अधिक जानकारी प्राप्त करने के लिए GPT…
 nccgroup/susanrtti
एक और RTTI पार्सिंग IDA प्लगइन








