

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
श्रेणियाँ

बाइनरी विश्लेषण

बाइनरी रिवर्स इंजीनियरिंग, डिसअसेंबली, डिकम्पाइलेशन और पैचिंग उपकरण।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k2 दिन पहले
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k17घं 24मि पहले
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k8घं 40मि पहले
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k3 महीने पहले
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k4 दिन पहले
angr preview#6

angr

GitHubangr/angr
9.0k2 दिन पहले
capa preview#7

capa

GitHubmandiant/capa
6.1k3 दिन पहले
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k18घं 33मि पहले
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k1 दिन पहले
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k25 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1654 परिणाम
VMPacker preview

VMPacker

GitHubleochen-coremind/vmpacker

ARM64 ELF वर्चुअल मशीन संरक्षण प्रणाली

embedded-systems-securityexploit-frameworksiot-security+8
4777 महीने पहले
DarunGrim preview

DarunGrim

GitHubohjeongwook/darungrim

पैच विश्लेषण उपकरण
static-analysisvulnerability-analysisreverse-engineering+2
3656 साल पहले
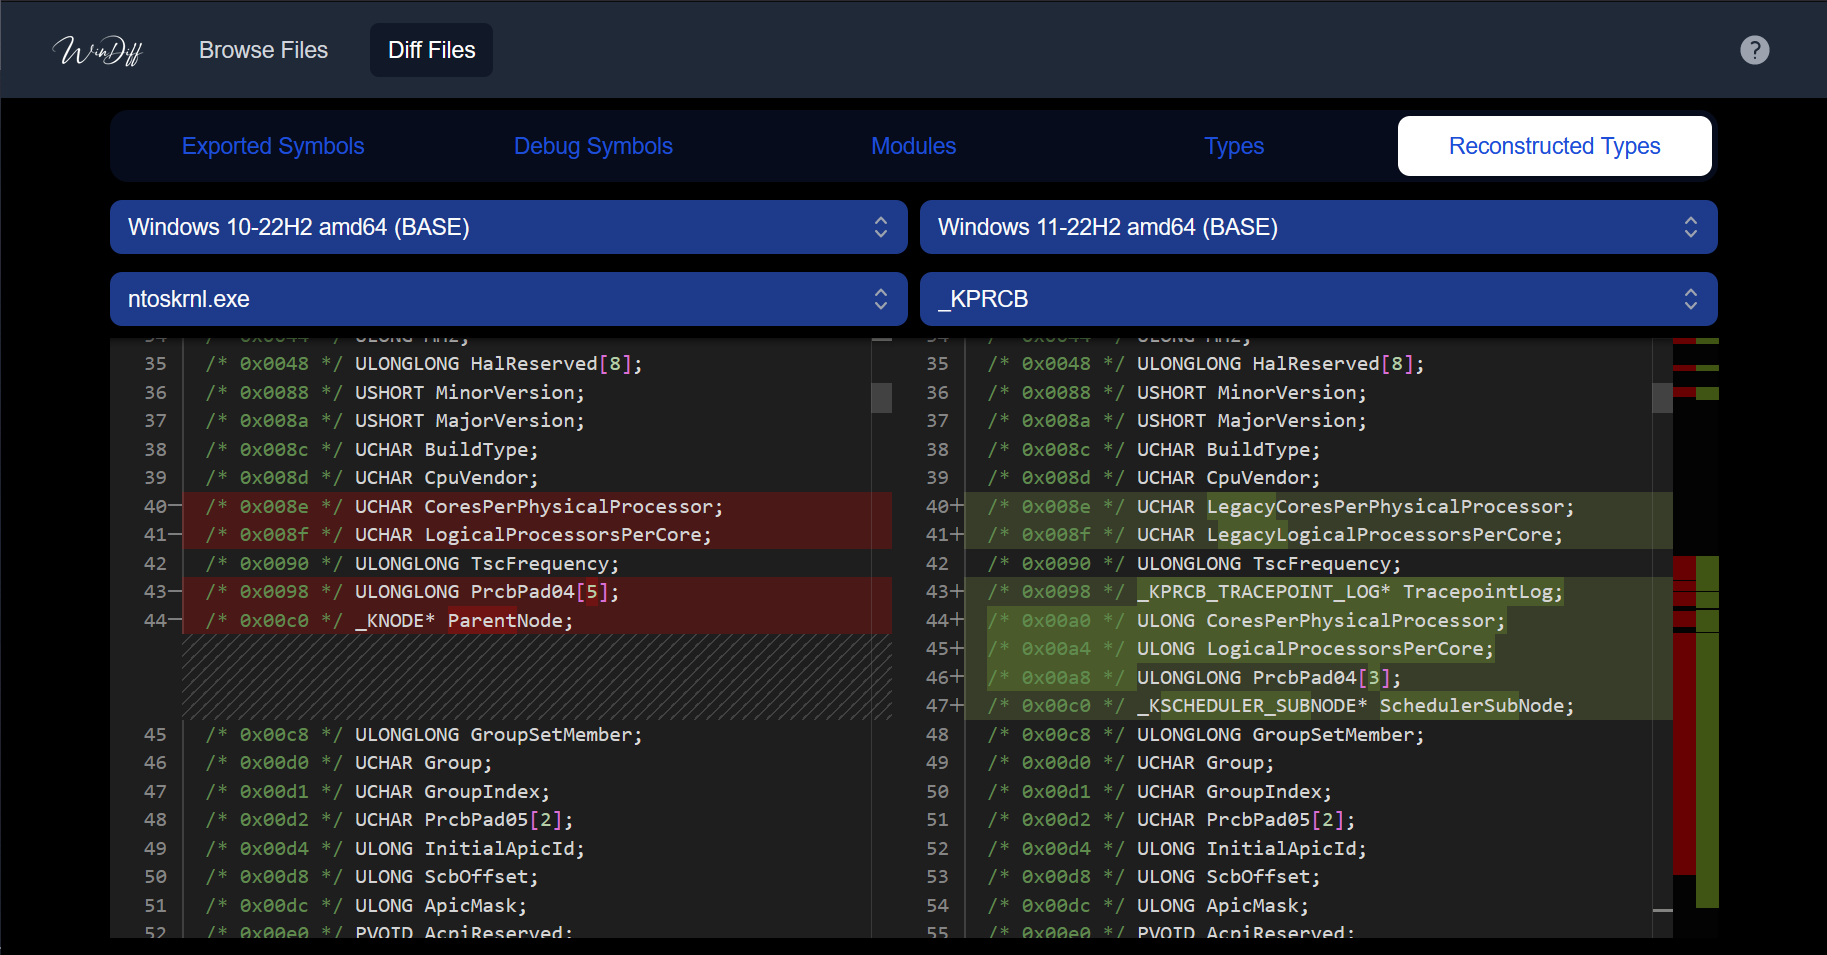
windiff preview

windiff

GitHubergrelet/windiff

एक उपकरण जो Microsoft Windows बाइनरीज़ के सिंबल, प्रकार और syscall जानकारी की तुलना ऑपरेटिंग सिस्टम के विभिन्न संस्करणों में Web UI और/या LLMs का…
vulnerability-analysisreverse-engineeringinformation-gathering+1
3921 दिन पहले
applepie preview

applepie

GitHubgamozolabs/applepie

फज़िंग के लिए एक हाइपरवाइज़र जो WHVP और Bochs के साथ निर्मित है
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+2
3847 साल पहले
rop-tool preview

rop-tool

GitHubt00sh/rop-tool

बाइनरी एक्सप्लॉइट लिखने में मदद करने वाला एक उपकरण
exploitationreverse-engineeringdebuggers+3
6127 साल पहले
WFH preview

WFH

GitHubconscioushacker/wfh

Frida-आधारित गतिशील विश्लेषण उपकरण जो Windows एक्ज़ीक्यूटेबल्स में DLL साइडलोडिंग और COM हाइजैकिंग कमजोरियों को रनटाइम इंस्ट्रुमेंटेशन और IAT…
dynamic-analysis-sandboxingexploitationfuzzing+1
4364 साल पहले
Fermion preview

Fermion

GitHubfuzzysecurity/fermion

फर्मियन, फ्रिडा और मोनाको के लिए एक इलेक्ट्रॉन रैपर।
android-securitydynamic-analysis-sandboxingdynamic-code-analysis+4
7001 साल पहले
firmware-reverse-engineering preview

firmware-reverse-engineering

GitHuborbitcurve/firmware-reverse-engineering

# फर्मवेयर निष्कर्षण, स्थैतिक विश्लेषण, Ghidra रिवर्स इंजीनियरिंग, एमुलेशन और सुरक्षा रिपोर्टिंग के लिए एजेंट कौशल, जो Claude Code और Codex के लिए…

embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+5
23020 दिन पहले
dsync preview

dsync

GitHubpatois/dsync

IDAPython प्लगइन जो डिस्सेम्बलर और डीकंपाइलर व्यू को सिंक्रोनाइज़ करता है
reverse-engineeringdebuggersbinary-analysis
4585 साल पहले
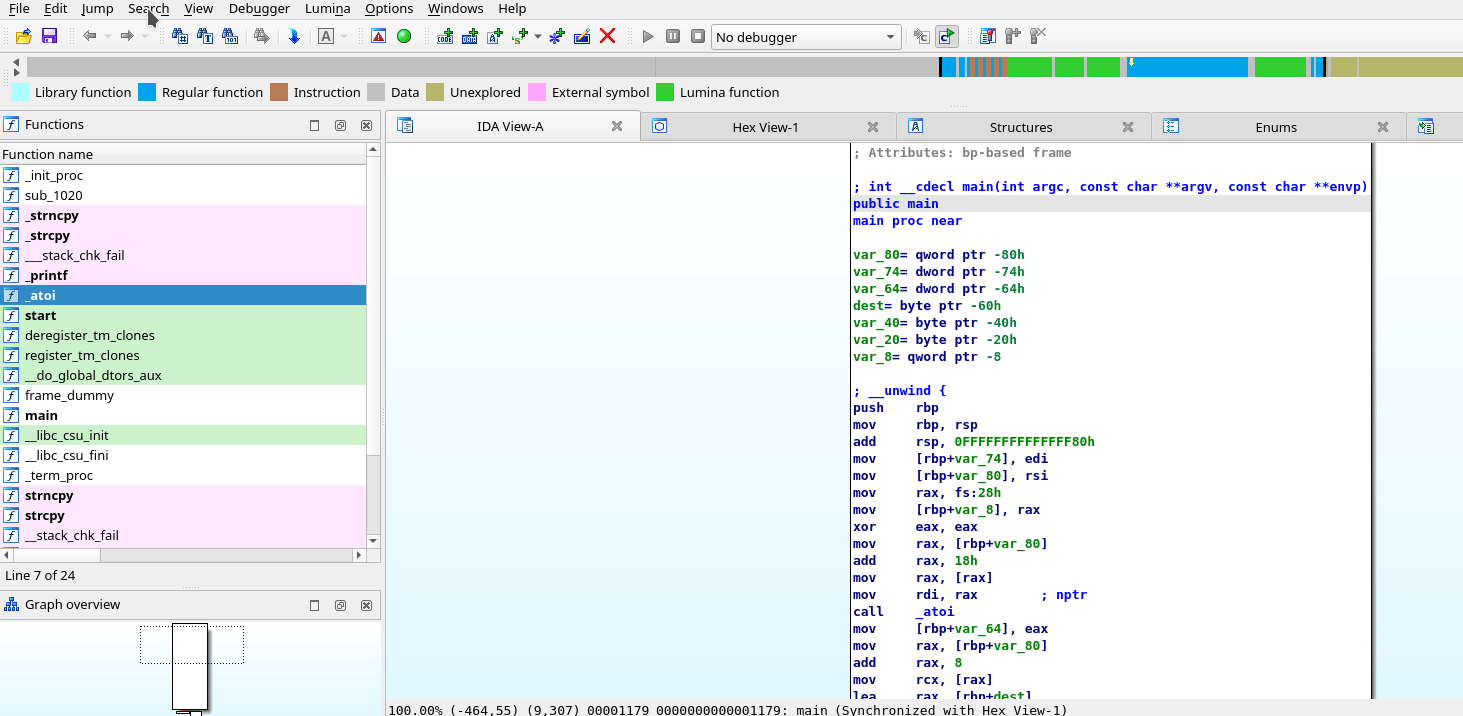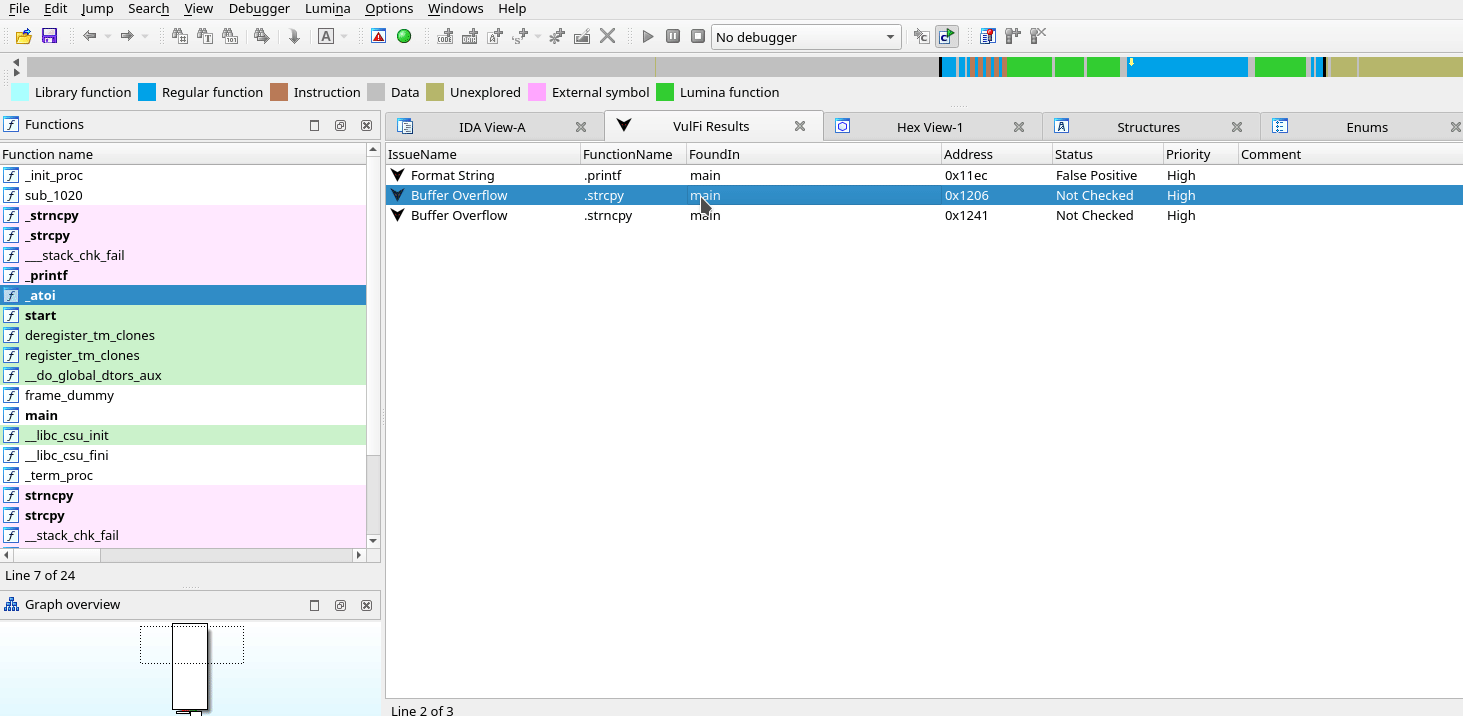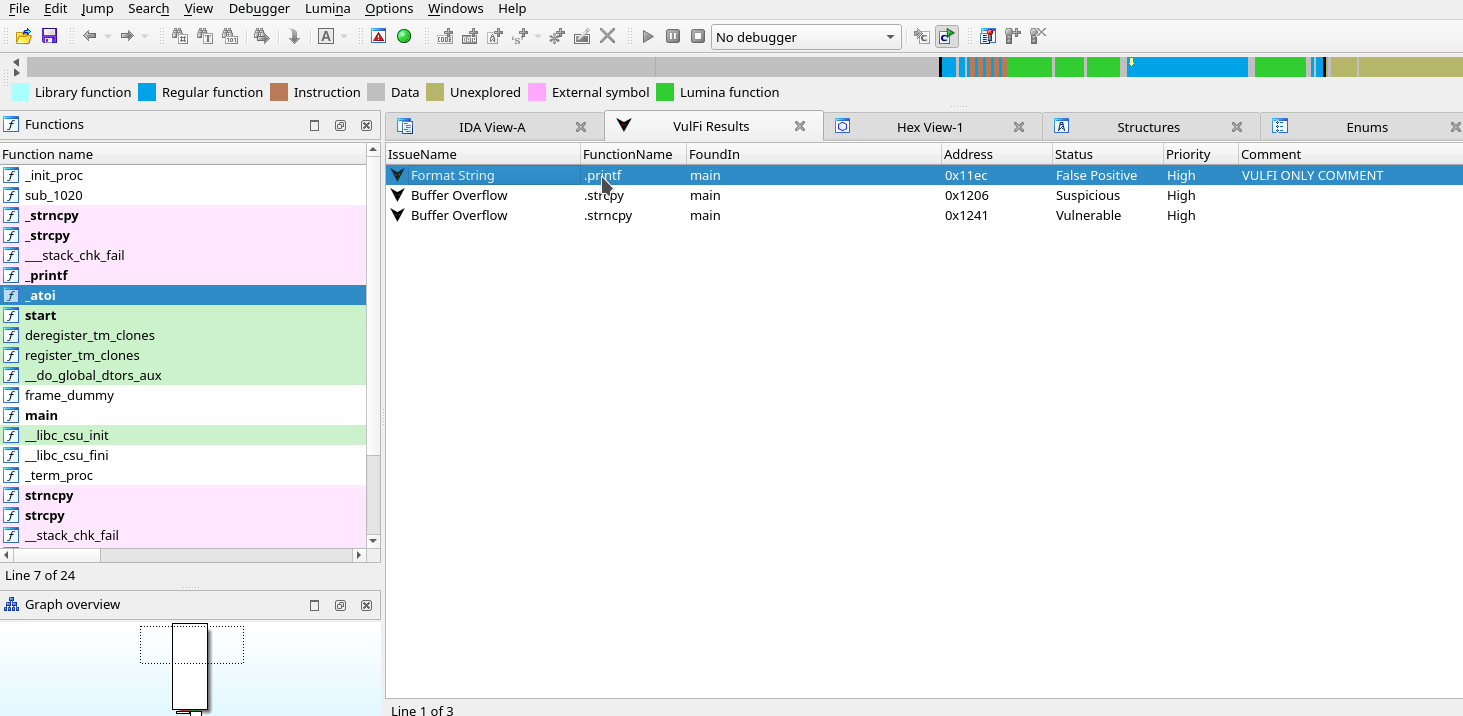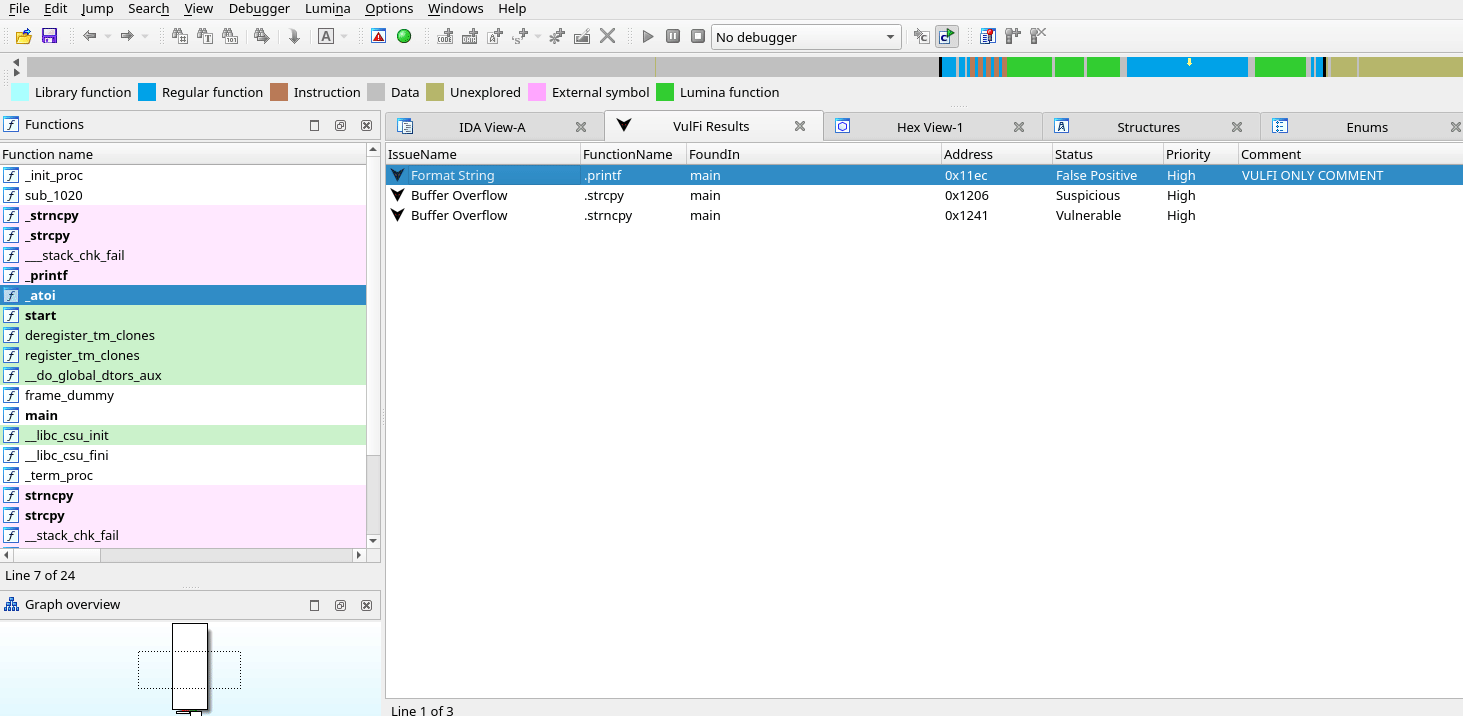
DriverBuddy preview

DriverBuddy

GitHubnccgroup/driverbuddy

DriverBuddy एक IDA Python स्क्रिप्ट है जो Windows कर्नेल ड्राइवरों के रिवर्स इंजीनियरिंग में सहायता करती है।
vulnerability-analysisreverse-engineeringbinary-analysis
3837 साल पहले
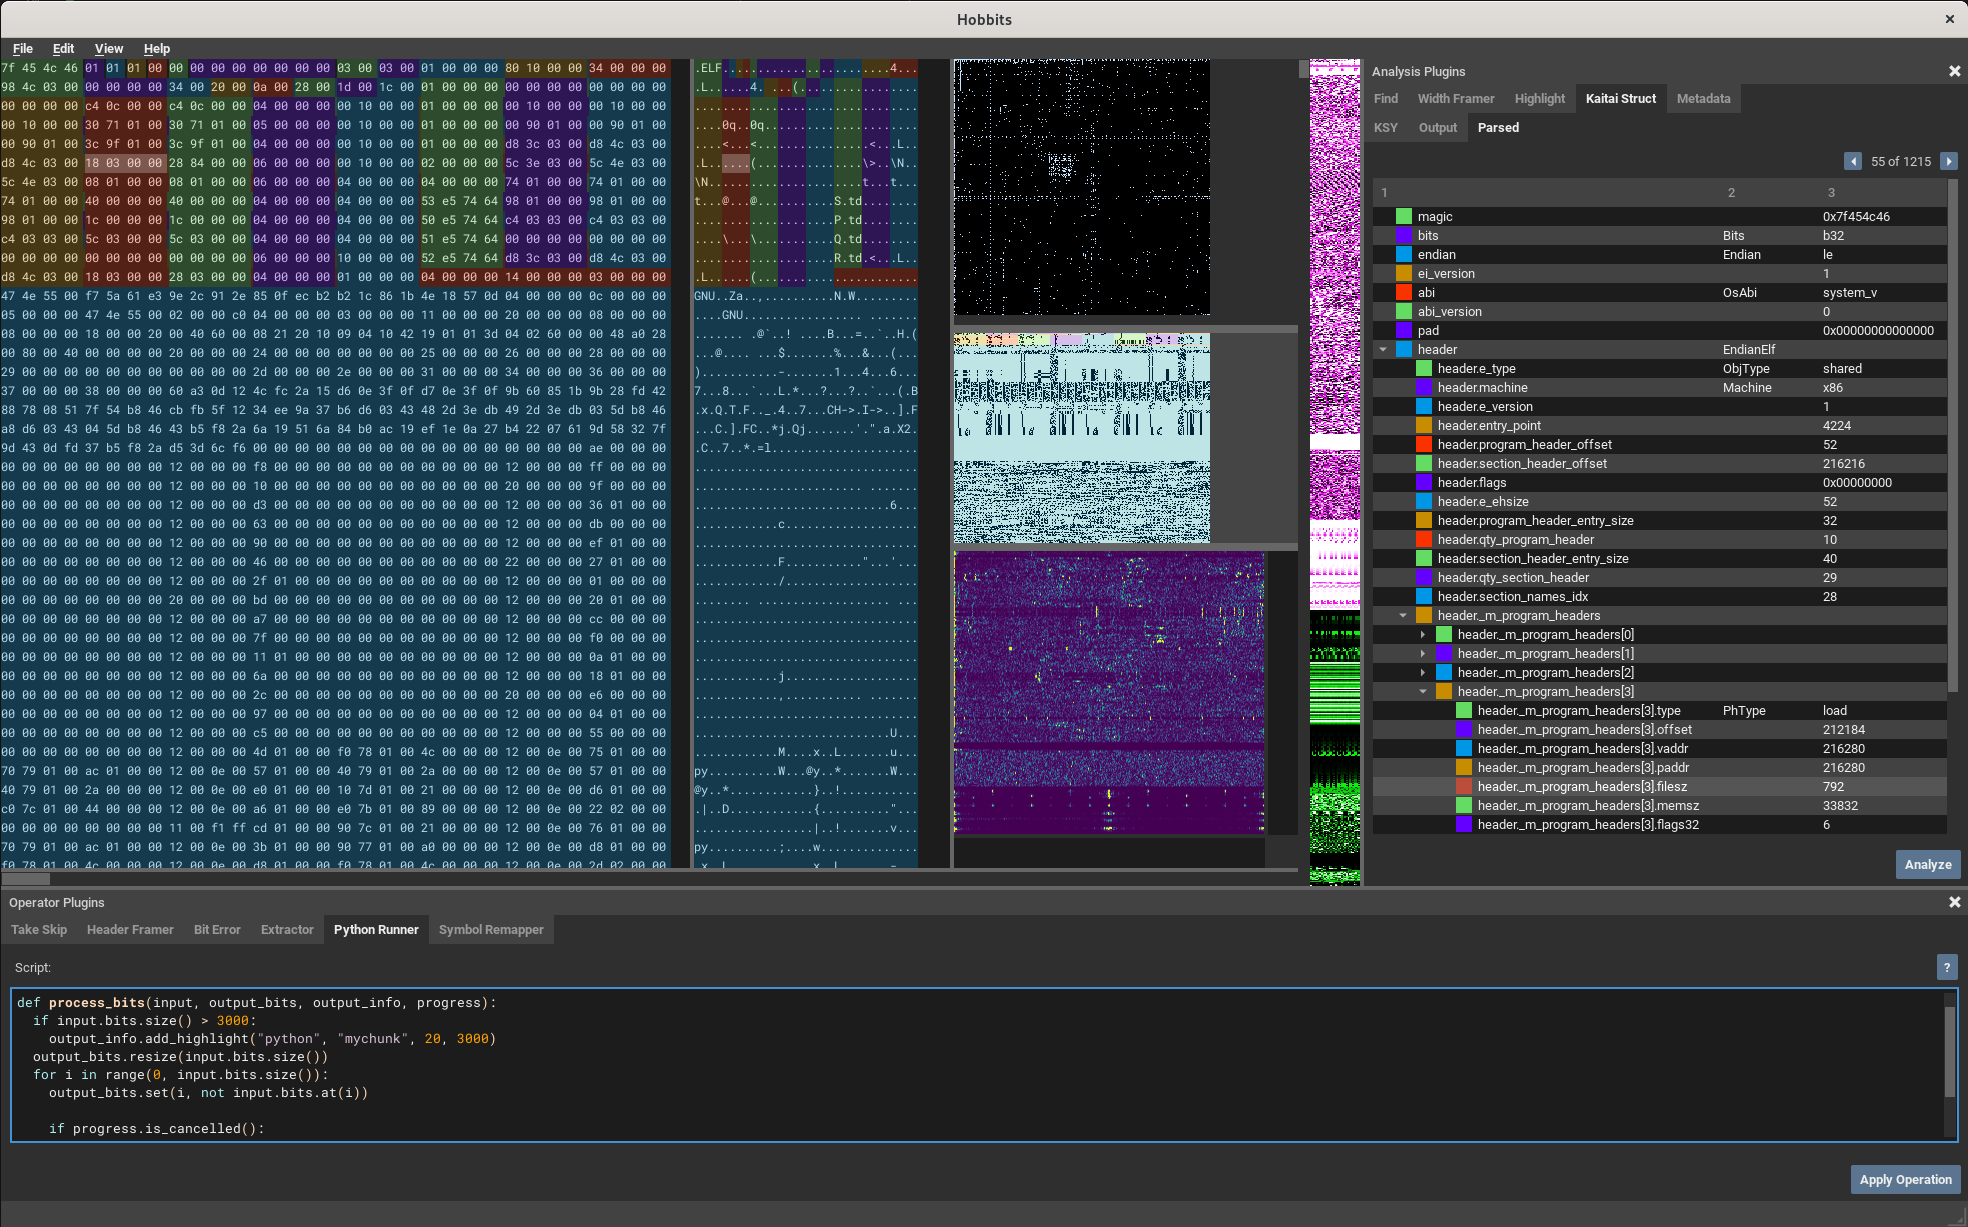
hobbits preview

hobbits

GitHubmahlet-inc/hobbits

एक बहु-प्लेटफ़ॉर्म GUI जो बिट-आधारित विश्लेषण, प्रसंस्करण और विज़ुअलाइज़ेशन के लिए है।
reverse-engineeringforensicsdata-recovery+1
7471 साल पहले
XenoScan preview

XenoScan

GitHubnickcano/xenoscan

C++ में लिखा गया ओपन सोर्स मेमोरी स्कैनर
memory-forensicsexploitationreverse-engineering+2
3696 साल पहले
Arkari preview

Arkari

GitHubkomimoe/arkari

गोरॉन पर आधारित एक और llvm आधारित ऑब्फस्केटर।

defensive-toolsstatic-analysiscode-analysis+4
3901 महीना पहले
metame preview

metame

GitHuba0rtega/metame

metame एक मेटामॉर्फिक कोड इंजन है जो मनमाने एक्सीक्यूटेबल्स के लिए है।

payload-generationreverse-engineeringmalware-analysis+2
6057 साल पहले
dex-oracle preview

dex-oracle

GitHubcalebfenton/dex-oracle

एक पैटर्न-आधारित Dalvik डीऑबफस्केटर जो शब्दार्थ विश्लेषण को बेहतर बनाने के लिए सीमित निष्पादन का उपयोग करता है
android-securityreverse-engineeringmalware-analysis+1
5047 साल पहले
VulFi preview

VulFi

GitHubaccenture/vulfi

IDA Pro प्लगइन बाइनरी के भीतर क्वेरी-आधारित खोज के लिए, मुख्य रूप से भेद्यता अनुसंधान के लिए उपयोगी।
static-analysisvulnerability-analysisreverse-engineering+1
6691 साल पहले
idahunt preview

idahunt

GitHubnccgroup/idahunt

idahunt एक फ्रेमवर्क है जो IDA Pro के साथ बाइनरी का विश्लेषण करने और IDA Pro में चीज़ों की खोज करने के लिए है।
embedded-systems-securityvulnerability-analysisreverse-engineering+4
3933 साल पहले
zkar preview

zkar

GitHubphith0n/zkar

Go-आधारित Java सीरियलाइज़ेशन प्रोटोकॉल विश्लेषक जो ysoserial गैजेट समर्थन और डेटा मैनिपुलेशन के लिए एक लाइब्रेरी के साथ डिसीरियलाइज़ेशन पेलोड को…


payload-generationvulnerability-analysisexploitation+1
6536 महीने पहले
पिछला1…202122…92अगला






