Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
rzweb — एक पूर्ण ब्राउज़र-आधारित रिवर्स इंजीनियरिंग प्लेटफ़ॉर्म, जो Rizin पर निर्मित है और WebAssembly के माध्यम से पूरी तरह से क्लाइंट-साइड चलता है। | Kitploit
उपकरण/GitHubGitHub/indalok/rzweb
स्थैतिक विश्लेषणगतिशील विश्लेषण (सैंडबॉक्सिंग)रिवर्स इंजीनियरिंगडीबगर्सवेब सुरक्षाबाइनरी विश्लेषणलर्निंग और शिक्षाफर्मवेयर विश्लेषण
GitHubindalok/rzweb

rzweb

एक पूर्ण ब्राउज़र-आधारित रिवर्स इंजीनियरिंग प्लेटफ़ॉर्म, जो Rizin पर निर्मित है और WebAssembly के माध्यम से पूरी तरह से क्लाइंट-साइड चलता है।

738736519 दिन पहलेKitploit द्वारा समीक्षित
रिपॉजिटरी देखें
वेबसाइट
साझा करें

RzWeb

Support & Discussion

समर्थित द्वारा

BrowserStack Sentry Mintlify OSS Program Snyk Build with Ona

RzWeb, WebAssembly में संकलित Rizin के लिए एक ब्राउज़र UI है। आप एक बाइनरी ड्रॉप करते हैं। विश्लेषण इसी मशीन पर रहता है। Rizin एक Web Worker में चलता है ताकि WASM लोड होते समय पेज फ्रीज़ न हो। aaa कमांड लौटने तक उसी worker पर नियंत्रण रखता है।

प्रत्येक खुली बाइनरी एक context है। Artifact bytes, एक वर्तमान .rzdb, और एक संक्षिप्त revision history IndexedDB में रहते हैं। Home किसी hash को फिर से शुरू कर सकता है या उसी फ़ाइल पर नया context शुरू कर सकता है। एक टैब एक worker है। टैब बंद करें और वह core समाप्त हो जाता है।

WASM build rzwasi से आता है। Stock Pages WASM में jsdec या rz-ghidra नहीं है। Decompiler view pdg, pdd, या pdc का उपयोग करता है जब build उनमें से कोई एक प्रदान करता है, अन्यथा asm.pseudo के साथ pdf का।

एक MCP server mcp/ में स्थित है। वही wasm, contexts डिस्क पर। किसी भी MCP client को उस पर इंगित करें। वह फ़ोल्डर देखें।

Featured in

  • The Hacker News weekly recap, जनवरी 2026, Cybersecurity Tools में
  • Programmer Weekly issue 284, 22 जनवरी 2026, Tools में

IndAlok%2Frzweb | Trendshift

स्क्रीनशॉट

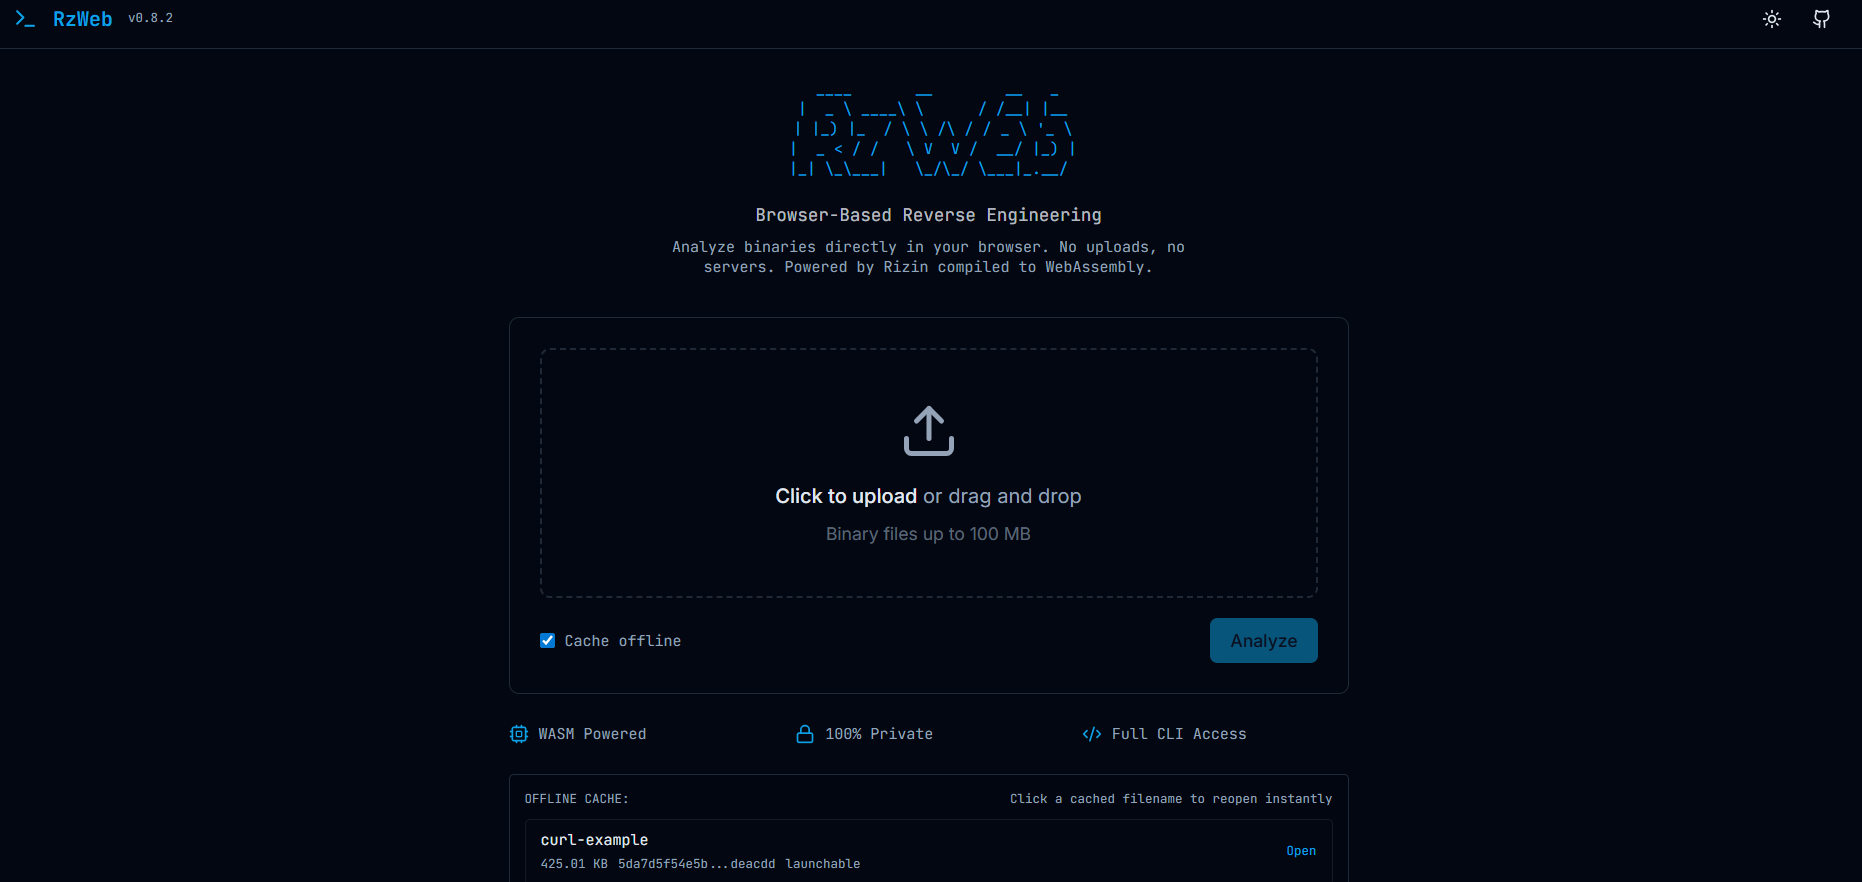
होमपेज

Homepage

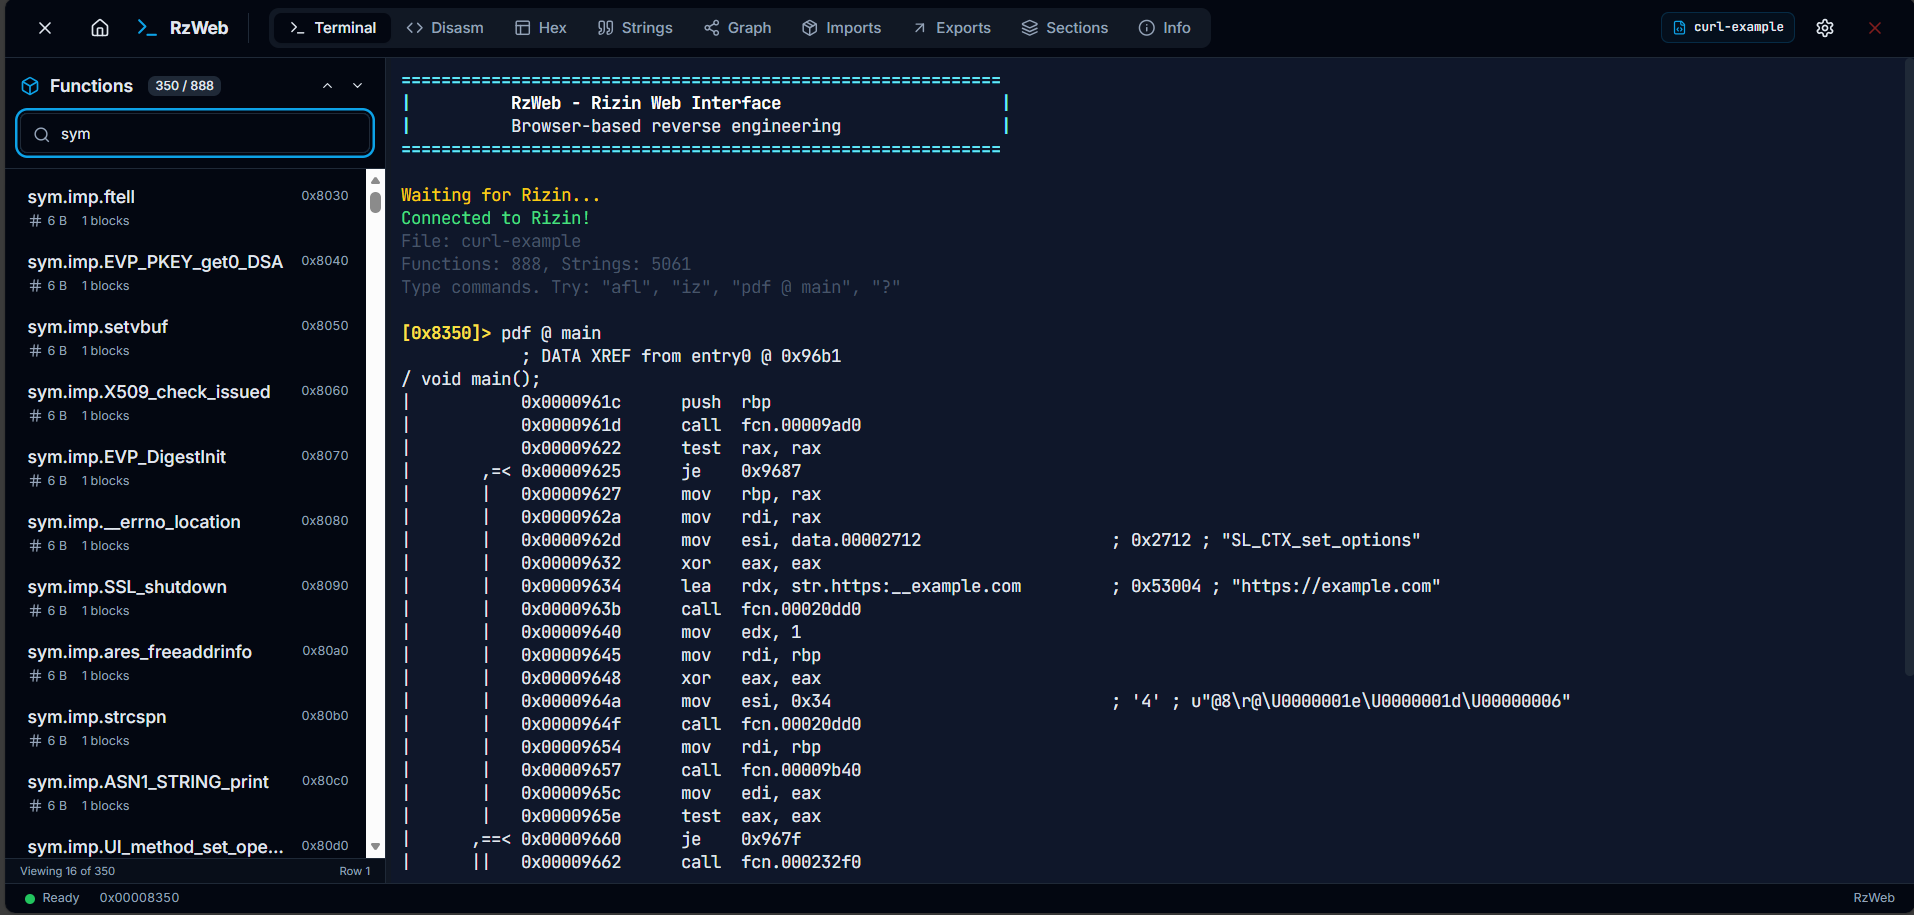
टर्मिनल

Terminal

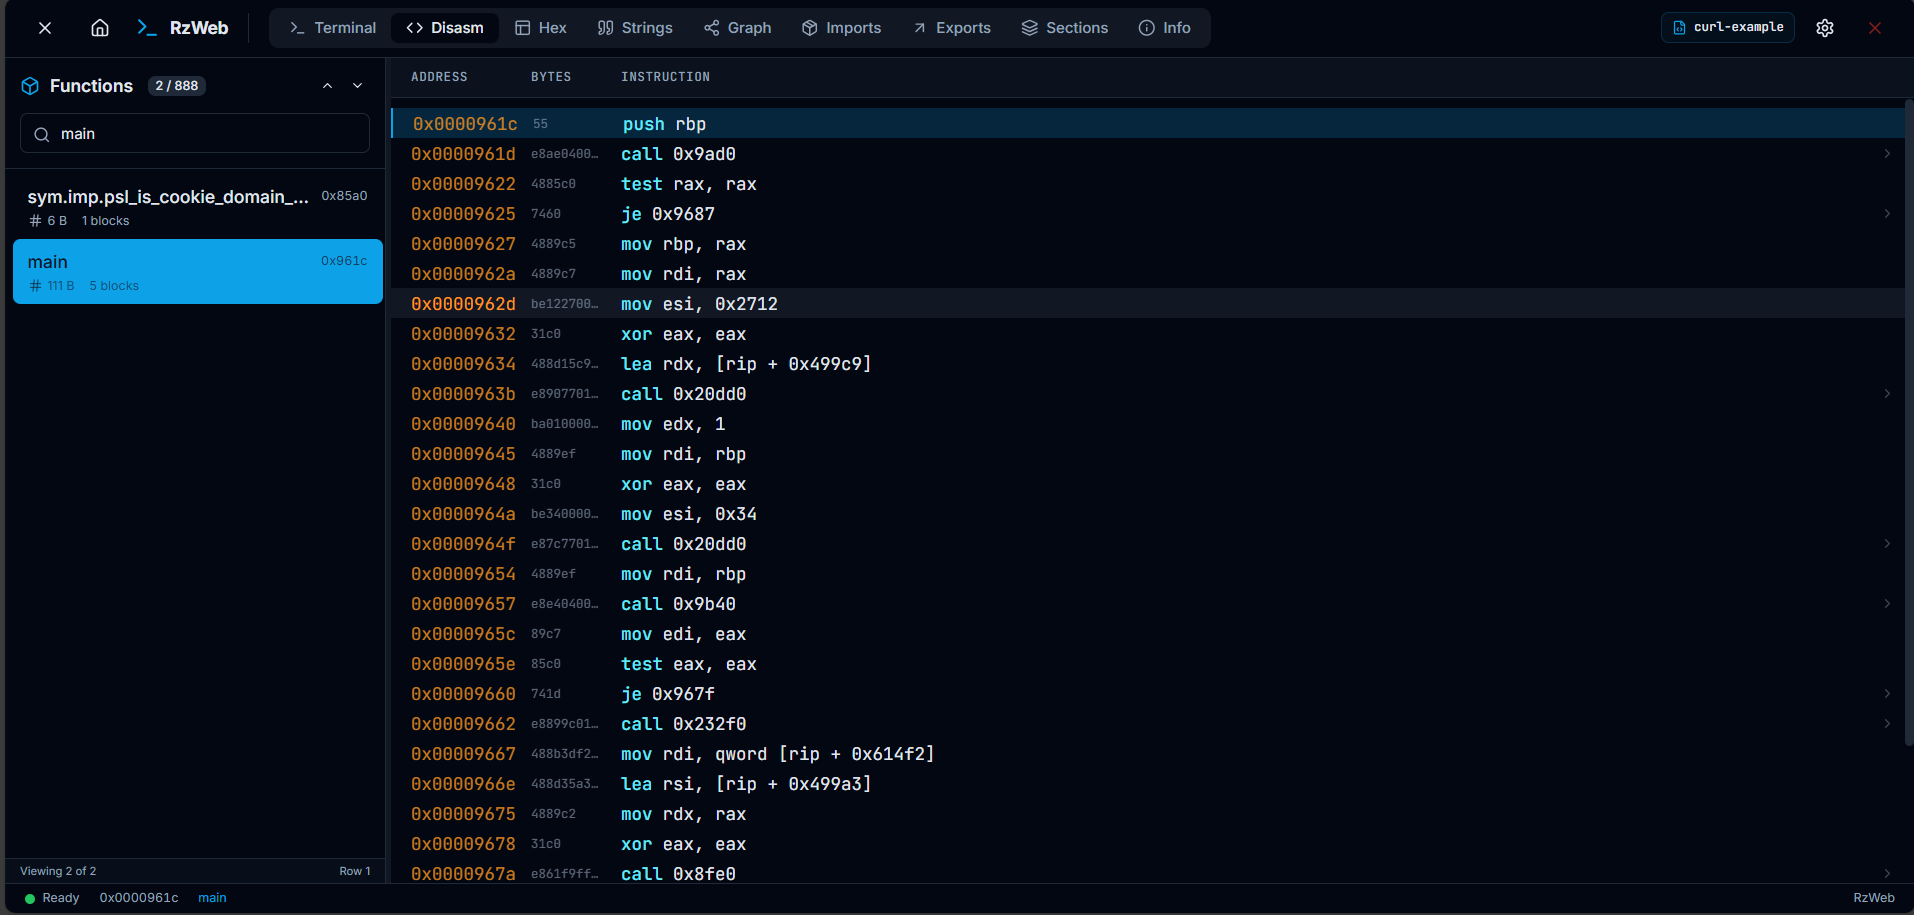
डिसअसेम्बली

Disassembly

डीकंपाइलर

Decompiler

क्रॉस-रेफ़रेंस

Cross-references

कंट्रोल फ़्लो ग्राफ़

Graph

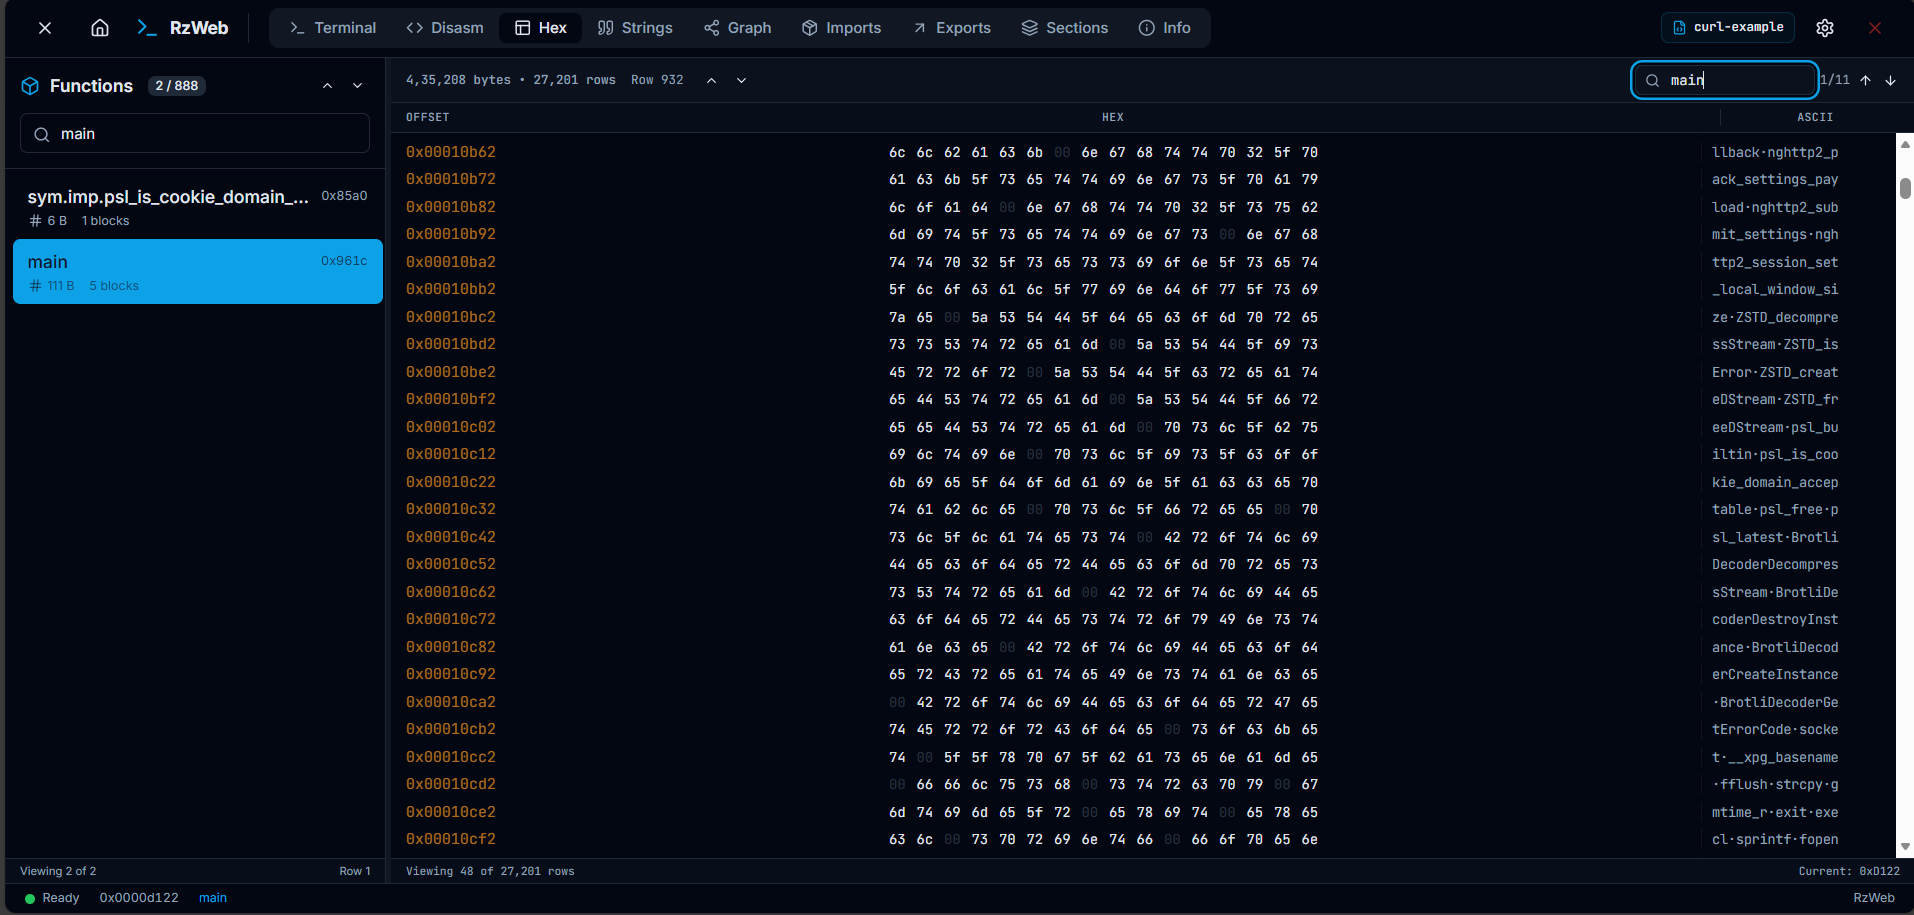
हेक्स डंप

Hex Dump

स्ट्रिंग्स

Strings

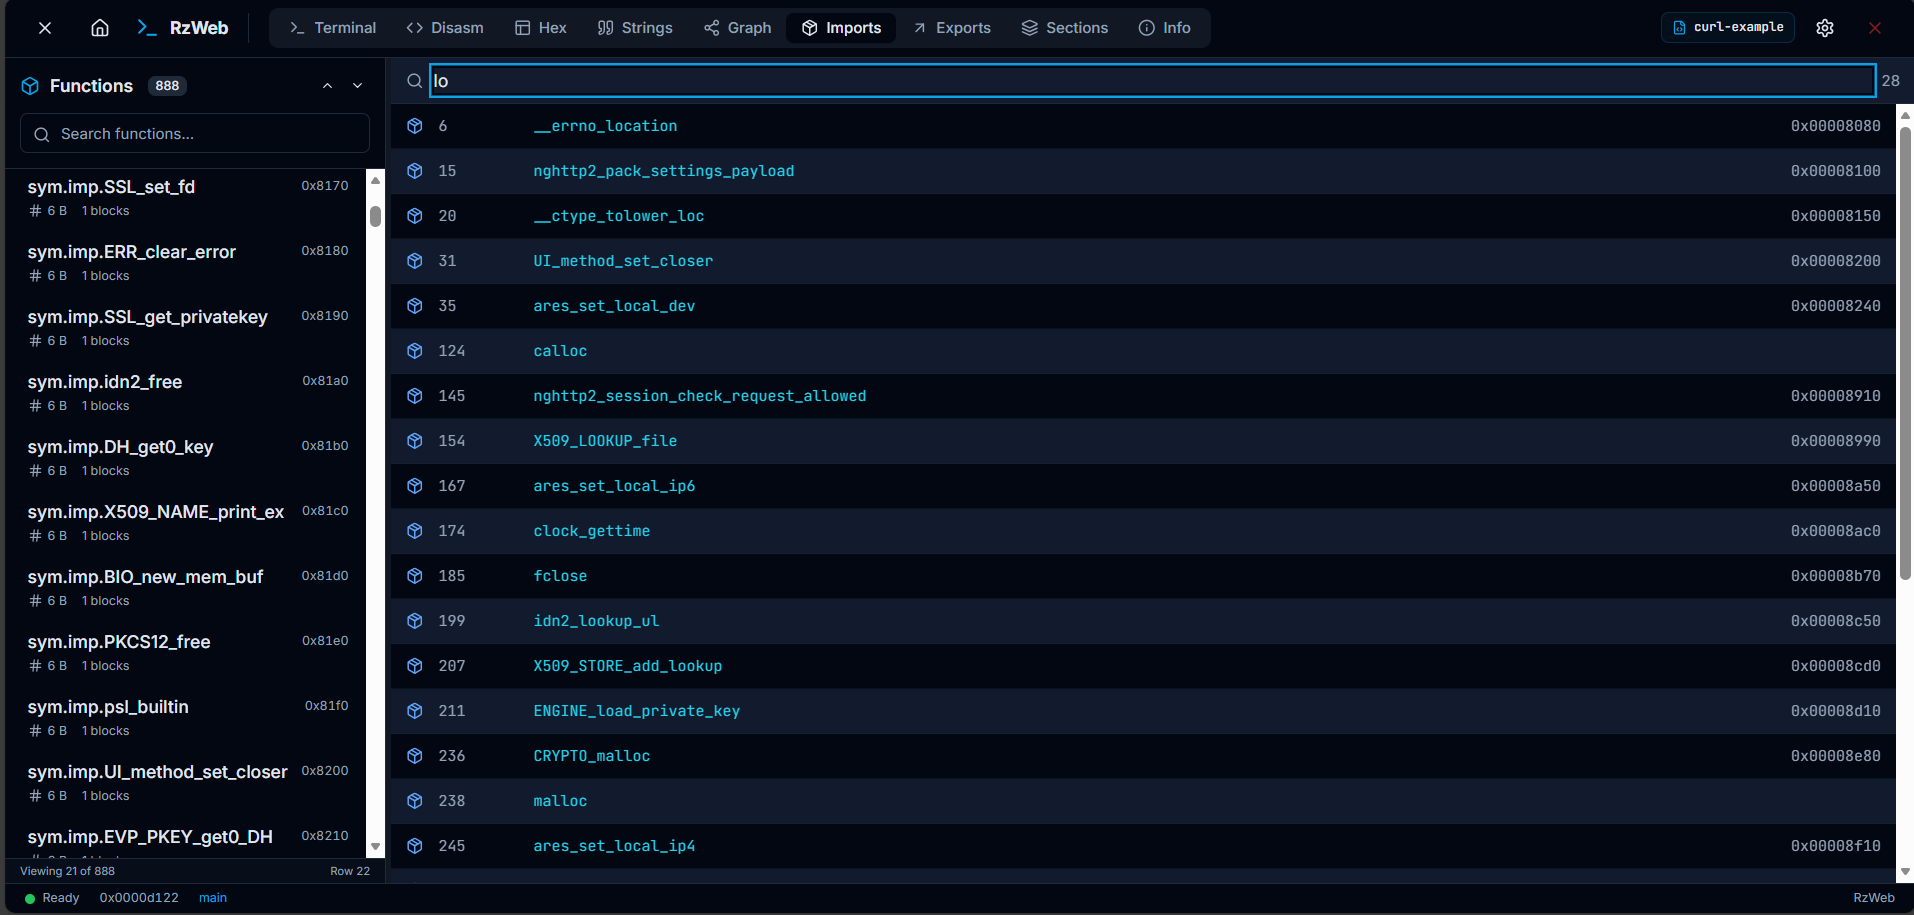
इम्पोर्ट्स

Imports

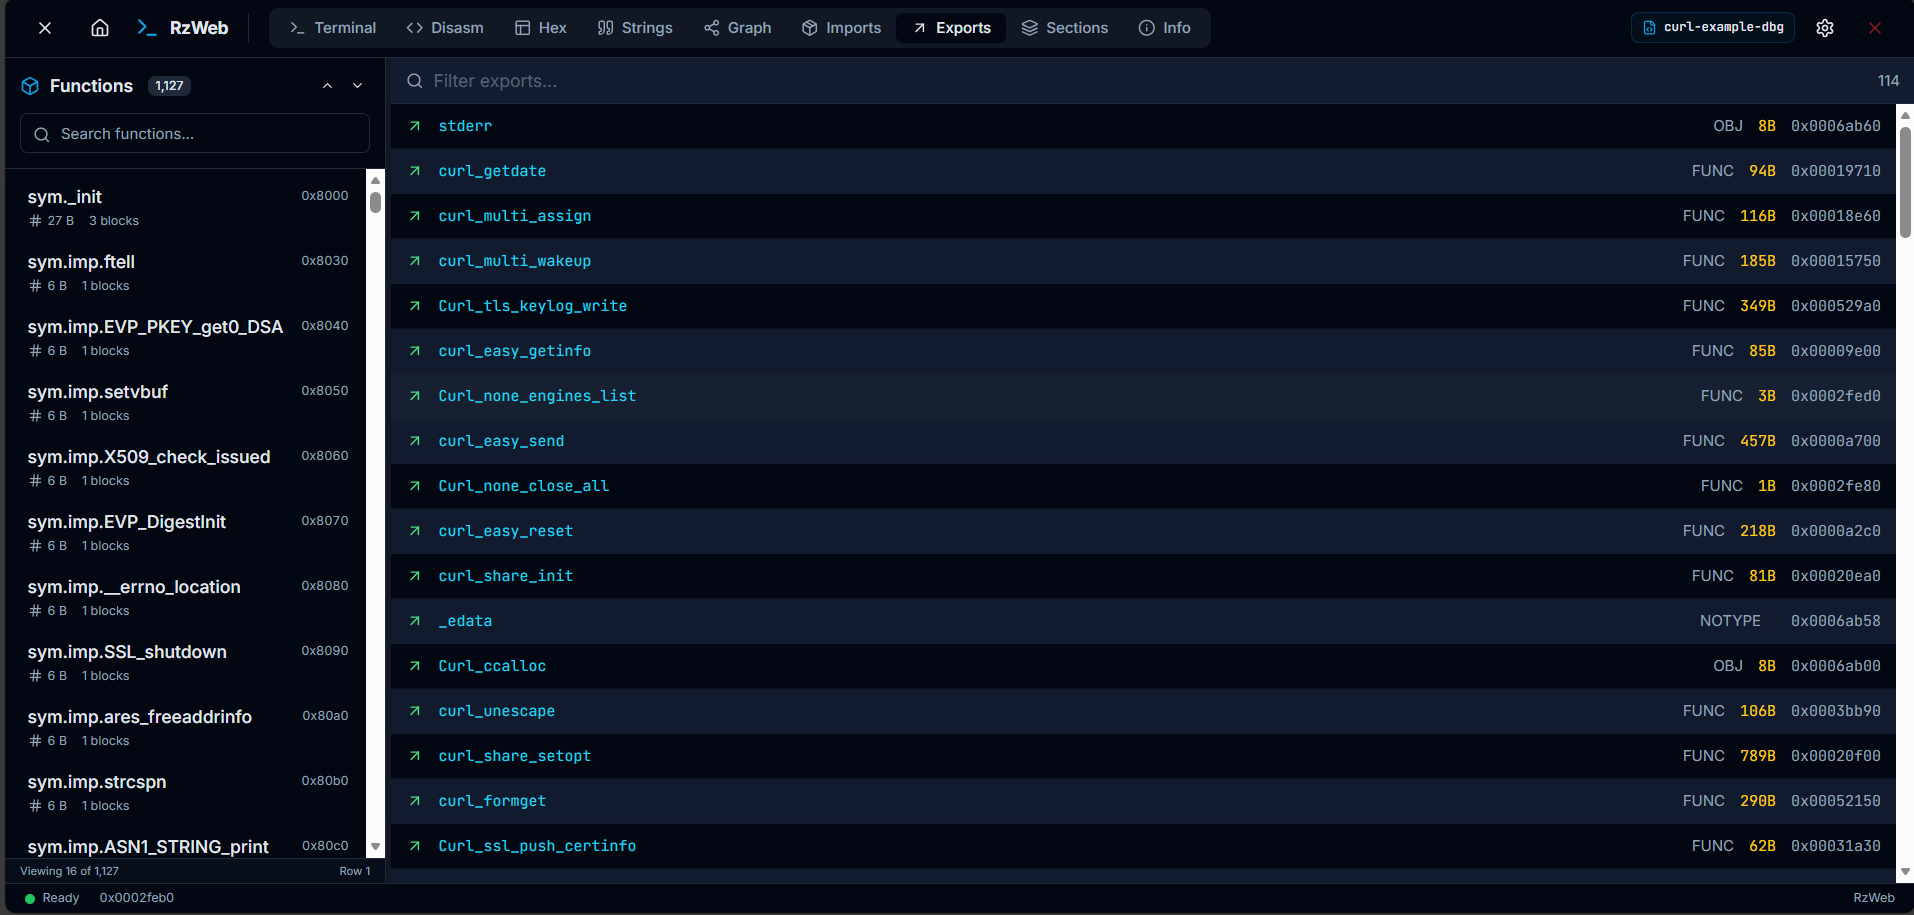
एक्सपोर्ट्स

Exports

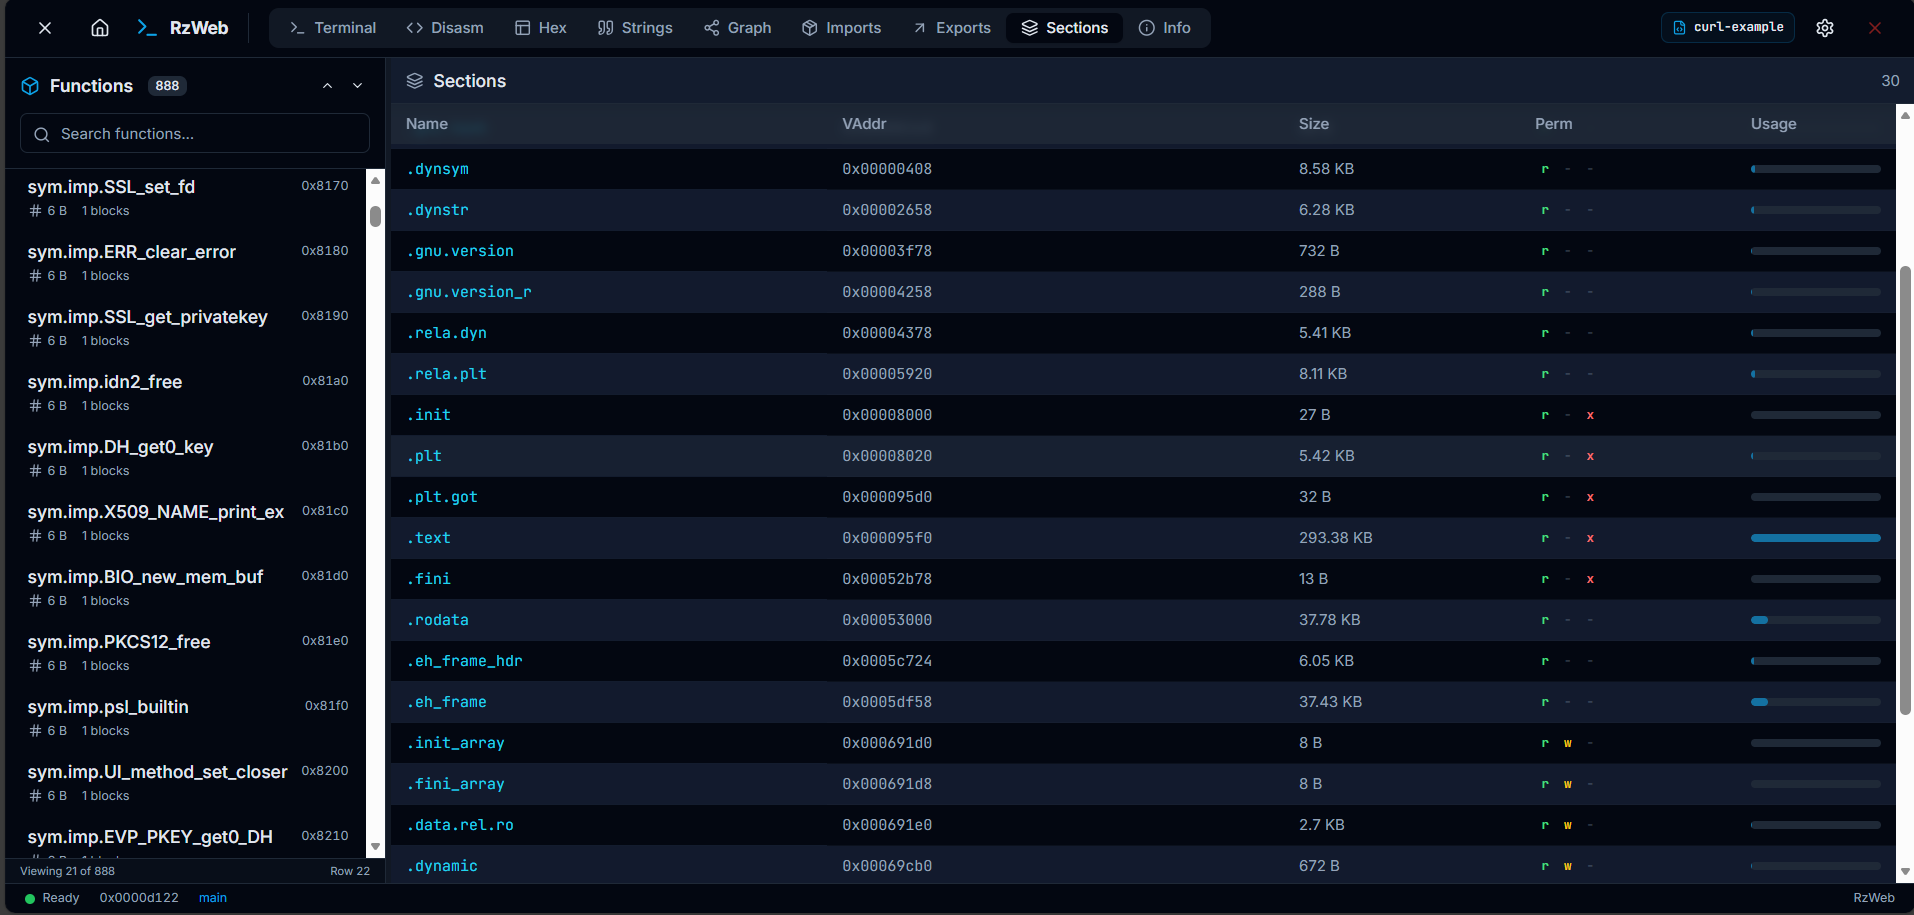
सेक्शन्स

Sections

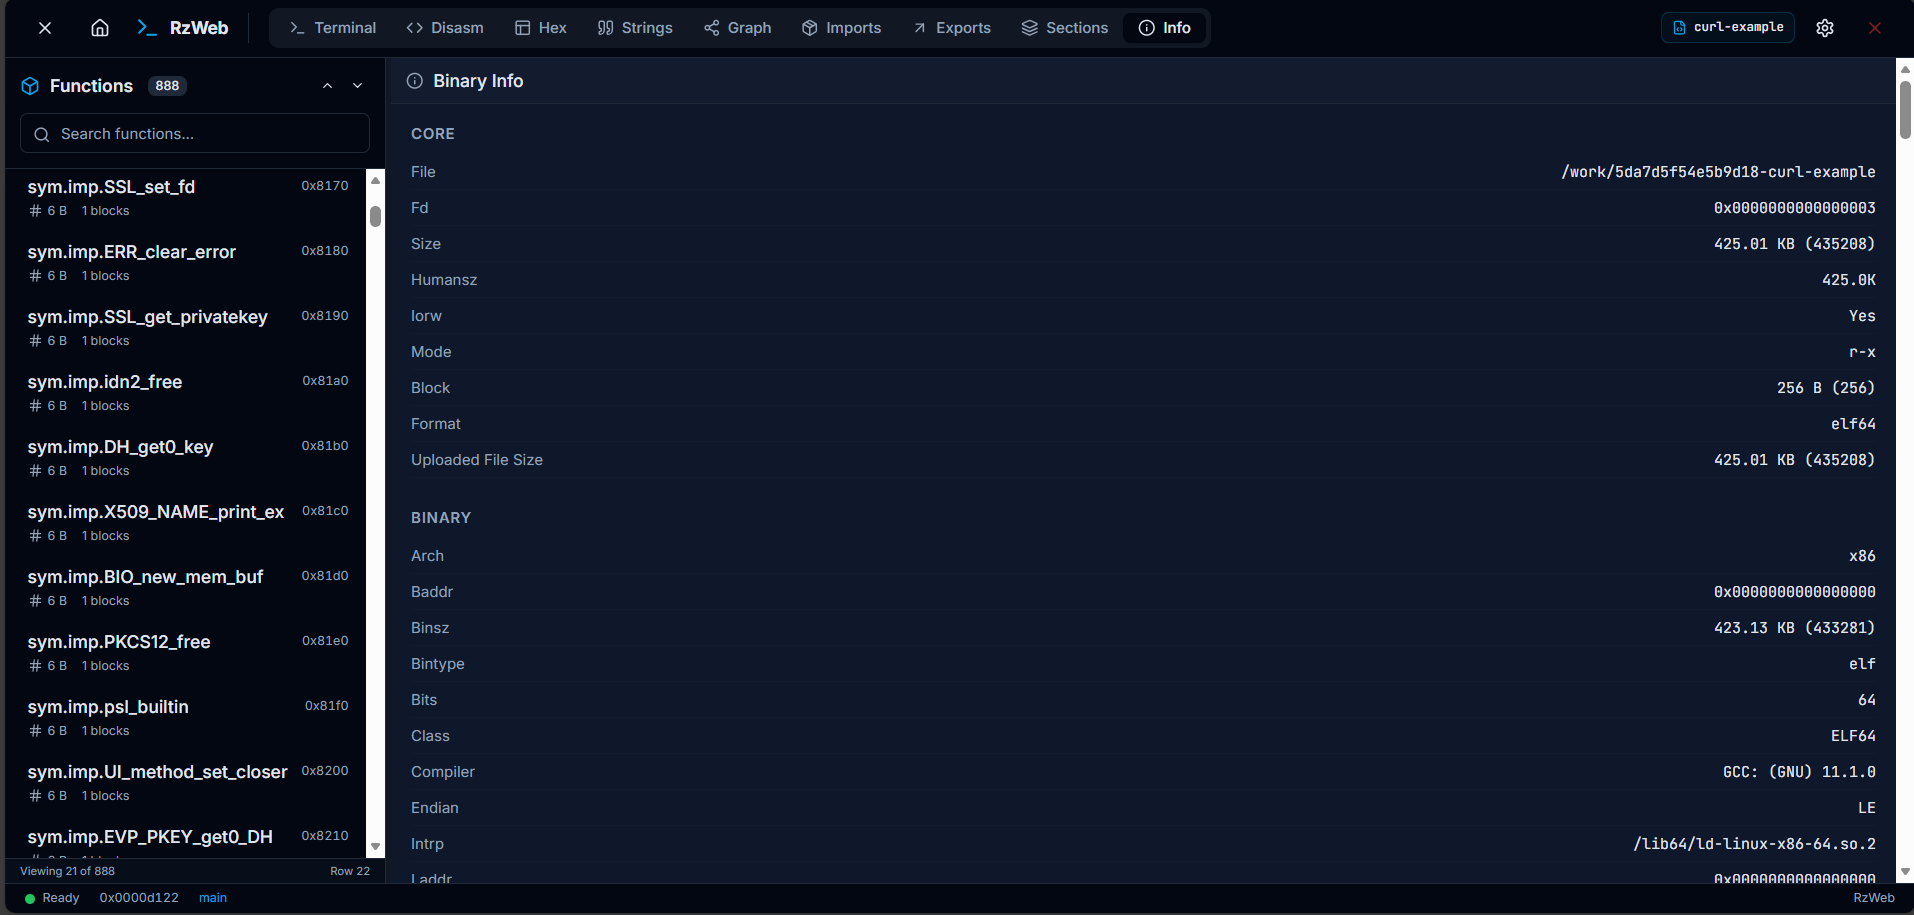
बाइनरी जानकारी

Binary Info

ऐप में क्या है

  • टैब, प्रत्येक का अपना worker
  • catalog autocomplete वाला टर्मिनल
  • डिसअसेम्बली, डीकंपाइलर, xrefs, CFG, hex, strings, imports, exports, sections, bin info
  • Scripts view (rizin cmd या sync rz API वाला JS)
  • थीम्स। टर्मिनल और ग्राफ़ सक्रिय थीम का अनुसरण करते हैं
  • Palette (Ctrl/Cmd+K) और view shortcuts (Alt+1..9)
  • Snapshot, history, और RZWEBPRJ export जो बाइनरी को एम्बेड करता है
  • Hex और write-mode patches, फिर फ़ाइल सहेजें

फ़ॉर्मेट वही हैं जो bundled Rizin build खोलता है। ELF, PE, Mach-O, raw dumps।

यह कैसे काम करता है

  1. ऐप खोलें।
  2. एक बाइनरी ड्रॉप करें। पुराना context फिर से शुरू करें या नया शुरू करें।
  3. Worker फ़ाइल को माउंट करता है। विश्लेषण उस टैब पर एक job के रूप में चलता है।
  4. जब आपको प्रतिलिपि चाहिए तो Snapshot करें या RZWEBPRJ export करें। History खुली फ़ाइल पर पुराना .rzdb लागू करता है।

फ़ाइलें डिवाइस पर ही रहती हैं। केवल WebAssembly मेमोरी और IndexedDB। कुछ भी अपलोड नहीं होता।

सीमाएँ

  • ब्राउज़र में कोई ptrace नहीं।
  • प्रत्येक लाइव कॉन्टेक्स्ट के लिए एक RzCore। जब तक aaa वापस नहीं आता, वह वर्कर अन्य कमांड नहीं ले सकता।
  • रद्द करना चरणों के बीच काम करता है (aa फिर aaa/aaaa)। कमांड के बीच में नहीं।
  • रिस्टोर के लिए आपके द्वारा लोड किए गए wasm में rzweb_apply_project आवश्यक है। पुराने dist Po पर फ़ॉलबैक करते हैं और एक सूचना दिखाते हैं।
  • jsdec एक ऑप्ट-इन rzwasi बिल्ड है। VITE_WASM_BASE_URL को उस dist पर इंगित करें। इसे डिफ़ॉल्ट Pages बिल्ड न बनाएँ।

मैन्युअल जाँच

Vitest rizin.wasm लोड नहीं कर सकता। wasm प्रकाशित करने के बाद, इन पर क्लिक करके देखें:

  • दो टैब। A में नाम बदलें, B पर स्विच करें और वापस आएँ। नाम परिवर्तन अभी भी A में है।
  • Home से कोल्ड RZWEBPRJ।
  • इतिहास से पुराना स्नैपशॉट रिस्टोर करें।
  • गहराई 2 जॉब बैनर। aa और aaa के बीच रद्द करें।
  • अनुपस्थित rzweb_apply_project apply-project सूचना दिखाता है।

इसे स्थानीय रूप से चलाएँ

Node 20.19+ या 22.12+। Ubuntu apt nodejs 18 है। तब Vite crypto.hash is not a function के साथ विफल हो जाता है। रेपो .nvmrc में 22 को पिन करता है।

यदि node -v अभी भी v18 प्रिंट करता है:

mkdir -p "$HOME/.local"
curl -fsSL https://nodejs.org/dist/v22.23.2/node-v22.23.2-linux-x64.tar.xz -o /tmp/node22.tar.xz
tar -xJf /tmp/node22.tar.xz -C "$HOME/.local"
ln -sfn "$HOME/.local/node-v22.23.2-linux-x64" "$HOME/.local/node"
export PATH="$HOME/.local/node/bin:$PATH"

उस export को ~/.bashrc में डालें ताकि नए टर्मिनल इसे बनाए रखें।

cd rzweb
node -v
npm install
npm run dev

node -v को v22 प्रिंट करना चाहिए। http://localhost:3000 खोलें। डिफ़ॉल्ट wasm GitHub Pages rzwasi बिल्ड है। जब तक आप स्थानीय dist का परीक्षण नहीं कर रहे हों, VITE_WASM_BASE_URL को अनसेट रहने दें।

समुदाय

Telegram

IndAlok द्वारा निर्मित। Rizin द्वारा संचालित।

यह प्रोजेक्ट BrowserStack के साथ परीक्षण किया गया है।

लाइसेंस

लाइसेंस: LGPL-3.0

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    398
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    259
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    257

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →