Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
श्रेणियाँ

प्रमाणीकरण

MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
keycloak preview#1

keycloak

GitHubkeycloak/keycloak
38.0k19घं 35मि पहले
hydra preview#2

hydra

GitHubory/hydra
17.7k3 महीने पहले
dex preview#3

dex

GitHubdexidp/dex
11.3k17घं 38मि पहले
authelia preview#4

authelia

GitHubauthelia/authelia
28.5k2घं 30मि पहले
authentik preview#5

authentik

GitHubgoauthentik/authentik
26.4k1घं 41मि पहले
zitadel preview#6

zitadel

GitHubzitadel/zitadel
15.6k10घं 24मि पहले
oauth2-proxy preview#7

oauth2-proxy

GitHuboauth2-proxy/oauth2-proxy
15.4k11 दिन पहले
pomerium preview#8

pomerium

GitHubpomerium/pomerium
5.1k18घं 29मि पहले
spire preview#9

spire

GitHubspiffe/spire
2.6k0 दिन पहले
auth preview#10

auth

GitHubsupabase/auth
2.6k3 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1467 परिणाम
USBCoercer preview

USBCoercer

GitHubitres-labs/usbcoercer

USBCoercer एक ESP32 डेवलपमेंट बोर्ड को नेटिव USB-OTG के साथ Ethernet-over-USB गैजेट में बदल देता है, जो WPAD के माध्यम से प्रॉक्सी कॉन्फ़िगरेशन को…

phishing-toolsids-ips-evasionweb-security+4
21 साल पहले
CVE-2020-25273 preview

CVE-2020-25273

GitHubjonathanrey87/cve-2020-25273

Online Bus Booking System 1.0 में, admin.php में स्थित एडमिन लॉगिन स्क्रीन पर यूज़रनेम या पासवर्ड SQL इंजेक्शन के द्वारा प्रमाणीकरण बायपास किया जा…

vulnerability-analysisexploitationweb-application-exploitation+3
6 साल पहले
CVE-2026-60206 preview

CVE-2026-60206

GitHubdebajyoti0-0/cve-2026-60206

CVE-2026-60206 के लिए तकनीकी विश्लेषण और Proof-of-Concept (PoC), जो Oracle WebLogic Server में SAML प्रमाणीकरण बायपास से संबंधित एक गंभीर भेद्यता है।

vulnerability-analysisexploitationweb-application-exploitation+2
13 महीने पहले
CVE-2020-5148 preview

CVE-2020-5148

GitHubl0lsec/cve-2020-5148

CVE-2020-5148 - SonicWall UTM SSO एजेंट में जबरन प्रमाणीकरण। एजेंट डोमेन व्यवस्थापक के रूप में अमान्य वर्कस्टेशन की जांच करता है, इसलिए एक आउटबाउंड…

password-attacksvulnerability-analysisexploitation+6
3 महीने पहले
CVE-2026-9198 preview

CVE-2026-9198

GitHub0xgh057r3c0n/cve-2026-9198

IBM Langflow में ऑटो-लॉगिन बाईपास के माध्यम से अनधिकृत RCE
payload-generationexploitationweb-application-exploitation+4
13 महीने पहले
CVE-2026-34828 preview

CVE-2026-34828

GitHub0xmrma/cve-2026-34828

listmonk में पासवर्ड रीसेट और पासवर्ड बदलने के बाद सत्र बने रहना
vulnerability-analysisexploitationweb-security+2
17 महीने पहले
CVE-2026-35616-check preview

CVE-2026-35616-check

GitHubbishopfox/cve-2026-35616-check

CVE-2026-35616 के लिए गैर-विनाशकारी स्कैनर, FortiClient EMS में एक प्री-ऑथेंटिकेशन API बायपास। HTTP प्रतिक्रियाओं की तुलना करके, बिना और साथ में…

vulnerability-analysisexploitationweb-application-exploitation+3
27 महीने पहले
CVE-2026-0073 preview

CVE-2026-0073

GitHub0xblackash/cve-2026-0073

CVE-2026-0073

android-securityvulnerability-analysisexploitation+3
56 महीने पहले
CVE-2026-41940 preview

CVE-2026-41940

GitHubzildanz/cve-2026-41940

CVE-2026-41940 के लिए बड़े पैमाने पर प्रमाणीकरण बायपास शोषण, एकल-लक्ष्य और बैच स्कैनिंग मोड के साथ। एकाधिक वेब लक्ष्यों पर पासवर्ड-आधारित बायपास…

vulnerability-analysisexploitationweb-application-exploitation+3
3 महीने पहले
research preview

research

GitHubalessandrobertoldi/research

प्रकाशित सुरक्षा अनुसंधान रिपॉजिटरी जिसमें डोमेन हाइजैकिंग, 2FA बायपास, और बड़े पैमाने पर स्पूफिंग तकनीकों पर शैक्षणिक पेपर शामिल हैं, जो Alessandro…

dns-subdomain-enumerationphishingweb-security+5
6 महीने पहले
nimrm preview

nimrm

GitHubblue0x1/nimrm

नेटिव Nim WinRM शेल जिसमें NTLM, Kerberos, फ़ाइल ट्रांसफ़र, इन-मेमोरी हेल्पर्स, और AD/OPSEC रिपोर्टिंग शामिल है।
payload-generationlateral-movementinformation-gathering+6
52 महीने पहले
CVE-2026-20079 preview

CVE-2026-20079

GitHub0xblackash/cve-2026-20079

CVE-2026-20079
vulnerability-analysisexploitationweb-application-exploitation+3
7 महीने पहले
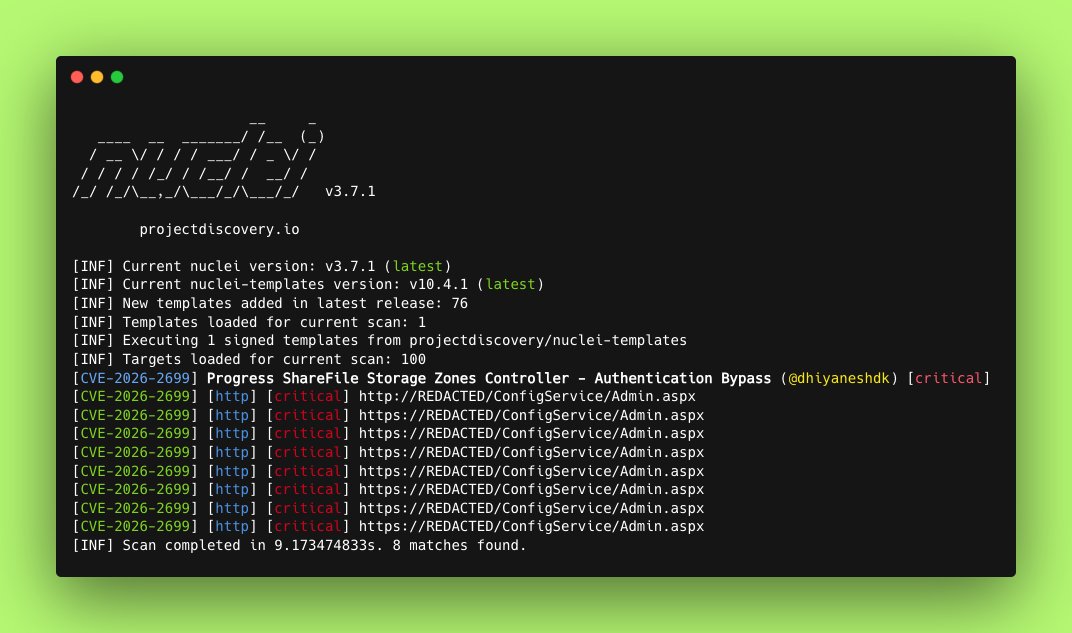
CVE-2026-2699 preview

CVE-2026-2699

GitHub0xblackash/cve-2026-2699

CVE-2026-2699

vulnerability-analysisexploitationweb-application-exploitation+5
7 महीने पहले
CVE-2026-31282 preview

CVE-2026-31282

GitHubsaykino/cve-2026-31282

# CVE-2026-31282 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: Totara LMS लॉगिन पेज एक्सेस कंट्रोल बायपास जो बिना प्रमाणीकरण के ब्रूट-फोर्स क्रेडेंशियल हमलों को सक्षम…

password-attacksvulnerability-analysisweb-application-exploitation+3
7 महीने पहले
CVE-2026-60206 preview

CVE-2026-60206

GitHub0xblackash/cve-2026-60206

CVE-2026-60206

ioc-managementprivilege-escalationvulnerability-analysis+4
23 महीने पहले
python-ecdsa preview

python-ecdsa

GitHubtlsfuzzer/python-ecdsa

शुद्ध पायथन ECDSA हस्ताक्षर/सत्यापन और ECDH कुंजी समझौता

encryption-decryption-toolscryptographyutilities-frameworks+2
97512 दिन पहले
csrf_casdoor preview

csrf_casdoor

GitHubvanlam2001/csrf_casdoor

Casdoor के `/api/set-password` एंडपॉइंट (CVE-2023-34927) के लिए प्रूफ-ऑफ-कॉन्सेप्ट CSRF शोषण, जो क्रॉस-साइट POST अनुरोधों के माध्यम से अनधिकृत…

vulnerability-analysisexploitationweb-application-exploitation+3
1 महीना पहले
AETHER-PROTOCOL-P preview

AETHER-PROTOCOL-P

GitHubaetherai3/aether-protocol-p

कार्यशील कार्यान्वयन: AI निर्णय प्रमाणीकरण के लिए क्रिप्टोग्राफिक रूप से सत्यापित अल्पकालिक पहचान — CVE-2025-59536 (पेटेंट लंबित US 64/006,746)


encryption-decryption-toolscryptographyidentity-access-management+3
13 महीने पहले
पिछला1…293031…82अगला