
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-2699 — CVE-2026-2699 | Kitploit
उपकरण/GitHubGitHub/0xblackash/cve-2026-2699
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगप्रमाणीकरणपेपर और शोधलर्निंग और शिक्षाचयनित संसाधन
GitHub0xblackash/cve-2026-2699

CVE-2026-2699

CVE-2026-2699

रिपॉजिटरी देखें
267 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2026-2699 — Progress ShareFile Storage Zones Controller प्रमाणीकरण बायपास

License: MIT GitHub stars GitHub issues

गंभीर प्रमाणीकरण बायपास (CVSS 9.8) ग्राहक-प्रबंधित Progress ShareFile Storage Zones Controller (SZC) ≤ 5.12.3 में।


📋 अवलोकन

CVE-2026-2699 एक गंभीर प्रमाणीकरण बायपास भेद्यता है जो Progress ShareFile Storage Zones Controller (ग्राहक-प्रबंधित परिनियोजन) के वेब इंटरफ़ेस को प्रभावित करती है।

एक बिना प्रमाणीकरण वाला दूरस्थ हमलावर प्रतिबंधित कॉन्फ़िगरेशन पृष्ठों तक पहुँच सकता है, जिससे सिस्टम कॉन्फ़िगरेशन में परिवर्तन हो सकते हैं और जब इसे CVE-2026-2701 के साथ जोड़ा जाता है, तो पूर्ण प्री-प्रमाणीकरण रिमोट कोड निष्पादन (RCE) संभव होता है।

  • प्रभावित उत्पाद: Progress ShareFile Storage Zones Controller (SZC) 5.x (5.12.3 तक)
  • प्रभावित नहीं: ShareFile 6.x और क्लाउड-होस्टेड इंस्टेंस
  • समाधान संस्करण: Storage Zones Controller 5.12.4 (मार्च 2026 में जारी)

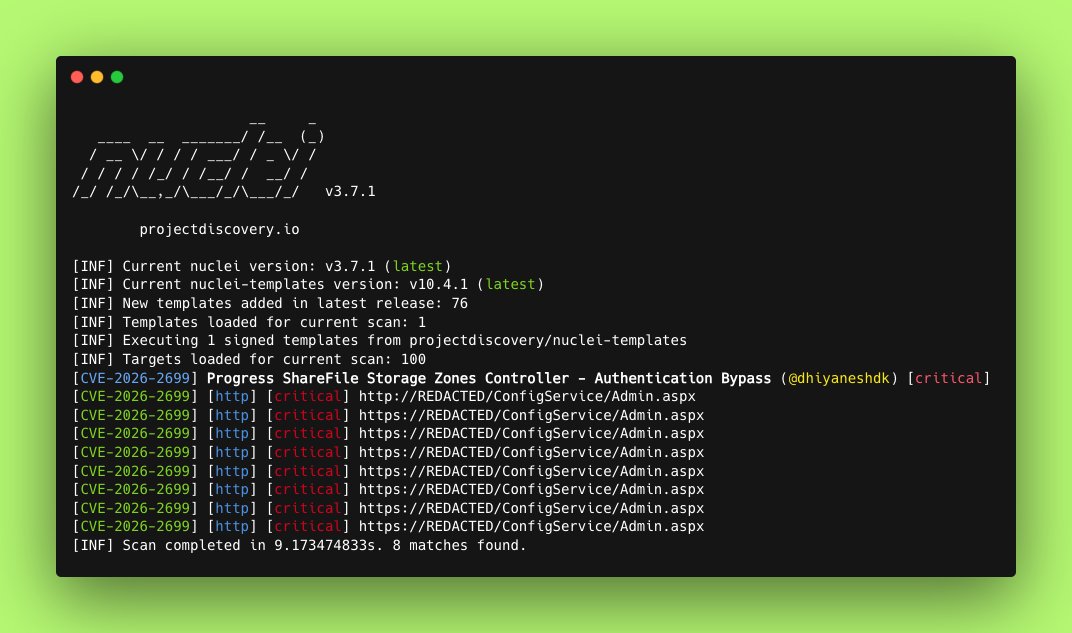
इस रिपॉज़िटरी में डिटेक्शन स्क्रिप्ट, तकनीकी विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट सामग्री (जहाँ कानूनी और नैतिक रूप से अनुमति हो) शामिल हैं।

🎯 भेद्यता विवरण

HFTRzKMbQAAdLZ5

  • CVE ID: CVE-2026-2699
  • गंभीरता: गंभीर (CVSS v3.1 बेस स्कोर: 9.8)
  • वेक्टर: AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
  • प्रकार: प्रमाणीकरण बायपास / अनुचित अभिगम नियंत्रण (CWE-284) जिसमें रीडायरेक्ट के बाद निष्पादन (EAR) शामिल है
  • प्रभाव: प्रशासनिक कॉन्फ़िगरेशन एंडपॉइंट तक बिना प्रमाणीकरण के पहुँच → श्रृंखलित होने पर पूर्ण सिस्टम समझौता

मूल कारण

यह भेद्यता SZC वेब प्रबंधन इंटरफ़ेस में अपर्याप्त अभिगम नियंत्रण और त्रुटिपूर्ण रीडायरेक्ट हैंडलिंग के कारण उत्पन्न होती है, जो बिना प्रमाणीकरण वाले उपयोगकर्ताओं को संवेदनशील कॉन्फ़िगरेशन कार्यक्षमता तक पहुँचने की अनुमति देती है।


🛠️ रिपॉज़िटरी सामग्री

  • detection/ — गैर-विनाशकारी डिटेक्शन स्क्रिप्ट (Python)
  • analysis/ — विस्तृत तकनीकी विवरण और मूल कारण की व्याख्या
  • poc/ — प्रूफ-ऑफ-कॉन्सेप्ट (केवल शैक्षिक / अधिकृत परीक्षण के लिए)
  • exploit-chain/ — CVE-2026-2701 (RCE) के साथ श्रृंखलन का प्रदर्शन
  • assets/ — स्क्रीनशॉट, आरेख और लॉग

🚨 प्रभावित संस्करण

संस्करणस्थिति
≤ 5.12.3असुरक्षित
5.12.4+पैच किया गया
6.xप्रभावित नहीं

नोट: केवल ग्राहक-प्रबंधित (ऑन-प्रिमाइस) Storage Zones Controller परिनियोजन प्रभावित होते हैं।


✅ निवारण

  1. तुरंत अपग्रेड करें Storage Zones Controller 5.12.4 या उसके बाद के संस्करण पर।
  2. SZC प्रबंधन इंटरफ़ेस के सार्वजनिक इंटरनेट एक्सपोज़र को प्रतिबंधित करें (VPN, फ़ायरवॉल नियम या ज़ीरो-ट्रस्ट एक्सेस का उपयोग करें)।
  3. /Configuration/ या समान एंडपॉइंट्स तक संदिग्ध पहुँच के लिए लॉग की निगरानी करें।
  4. Progress Software से आधिकारिक सुरक्षा पैच लागू करें।

आधिकारिक परामर्श:
Progress ShareFile सुरक्षा भेद्यता – फरवरी 2026


🔍 पहचान

इस रिपॉज़िटरी में एक हल्की डिटेक्शन स्क्रिप्ट शामिल है:

python3 watchTowr-vs-Progress-ShareFile-CVE-2026-2699.py -t https://target-sz-controller.example.com

आधिकारिक watchTowr डिटेक्शन आर्टिफैक्ट से प्रेरित।


📚 संदर्भ

  • NVD विवरण — CVE-2026-2699
  • watchTowr Labs संपूर्ण विश्लेषण
  • Progress आधिकारिक परामर्श
  • Tenable CVE पृष्ठ
  • GitHub परामर्श: GHSA-ppf9-6x38-42wv

⚠️ कानूनी और नैतिक सूचना

इस रिपॉज़िटरी की सभी सामग्री केवल शैक्षिक, अनुसंधान और रक्षात्मक सुरक्षा उद्देश्यों के लिए प्रदान की गई है।

उन सिस्टमों के विरुद्ध अनधिकृत शोषण जिनके स्वामी आप नहीं हैं या जिनके परीक्षण के लिए आपके पास स्पष्ट अनुमति नहीं है, अवैध और अनैतिक है।


⭐ स्टार इतिहास और योगदान

पुल रिक्वेस्ट के माध्यम से योगदान, बेहतर डिटेक्शन या अतिरिक्त लेखन का स्वागत है।


सुरक्षा समुदाय के लिए ❤️ के साथ बनाया गया

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    357
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    317
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    305
  • 6

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    275

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






