
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-20079 — CVE-2026-20079 | Kitploit
उपकरण/GitHubGitHub/0xblackash/cve-2026-20079
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगप्रमाणीकरणरेड टीमिंग
GitHub0xblackash/cve-2026-20079

CVE-2026-20079

CVE-2026-20079

रिपॉजिटरी देखें
2317 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

🚨 CVE-2026-20079 "गंभीर Cisco FMC ज़ीरो-डे"

cisco-exploit

Cisco Secure Firewall Management Center में क्रिटिकल प्रमाणीकरण बायपास जिसके कारण रूट RCE होता है

Severity CVSS Cisco FMC Published

📋 अवलोकन

CVE-2026-20079 Cisco Secure Firewall Management Center (FMC) सॉफ्टवेयर के वेब इंटरफ़ेस में एक गंभीर कमजोरी है।

एक अप्रमाणित दूरस्थ हमलावर प्रमाणीकरण को बायपास कर सकता है और अंतर्निहित ऑपरेटिंग सिस्टम पर रूट विशेषाधिकारों के साथ मनमानी स्क्रिप्ट निष्पादित कर सकता है।

  • CVE ID: CVE-2026-20079
  • CWE: CWE-288 (एक वैकल्पिक पथ या चैनल का उपयोग करके प्रमाणीकरण बायपास)
  • CVSS v3.1 आधार स्कोर: 10.0 (गंभीर)
  • वेक्टर: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H

मूल कारण: एक अनुचित सिस्टम प्रक्रिया जो बूट समय पर बनाई गई है जो गढ़े हुए HTTP अनुरोधों को प्रमाणीकरण बायपास करने की अनुमति देती है।


🛠️ प्रभाव

  • अप्रमाणित दूरस्थ शोषण
  • FMC उपकरण तक पूर्ण रूट पहुंच
  • मनमानी स्क्रिप्ट और कमांड निष्पादित करने की क्षमता
  • प्रबंधित Firewall Threat Defense (FTD) उपकरणों से संभावित समझौता (स्कोप: बदला गया)
  • गोपनीयता, अखंडता और उपलब्धता का पूर्ण नुकसान

यह कमजोरी Cisco के ऑन-प्रिमाइसेस फ़ायरवॉल बुनियादी ढांचे के प्रबंधन विमान को प्रभावित करती है, जो इसे उत्पादन वातावरण में अत्यंत खतरनाक बनाती है।


🔍 प्रभावित उत्पाद

असुरक्षित:

  • Cisco Secure Firewall Management Center (ऑन-प्रिमाइसेस) संस्करण:
    • 7.0.x (सभी)
    • 7.1.x (सभी)
    • 7.2.0 – 7.2.10.2
    • 7.3.0 – 7.3.1.2
    • 7.4.0 – 7.4.3
    • 7.6.0 – 7.6.3
    • 7.7.0 – 7.7.11

प्रभावित नहीं:

  • क्लाउड-डिलीवर्ड FMC (cdFMC)
  • Cisco Secure Firewall ASA सॉफ्टवेयर
  • Cisco Secure Firewall Threat Defense (FTD) उपकरण (जब असुरक्षित FMC द्वारा प्रबंधित न हों)

✅ सुधारे गए संस्करण

Cisco ने पैच जारी किए हैं। प्रति शाखा सटीक सुधार रिलीज़ के लिए आधिकारिक सलाह देखें।

अनुशंसा: जितनी जल्दी हो सके नवीनतम सुधारित संस्करण में अपग्रेड करें।

⚠️ शोषण विवरण

cve-2026-20079

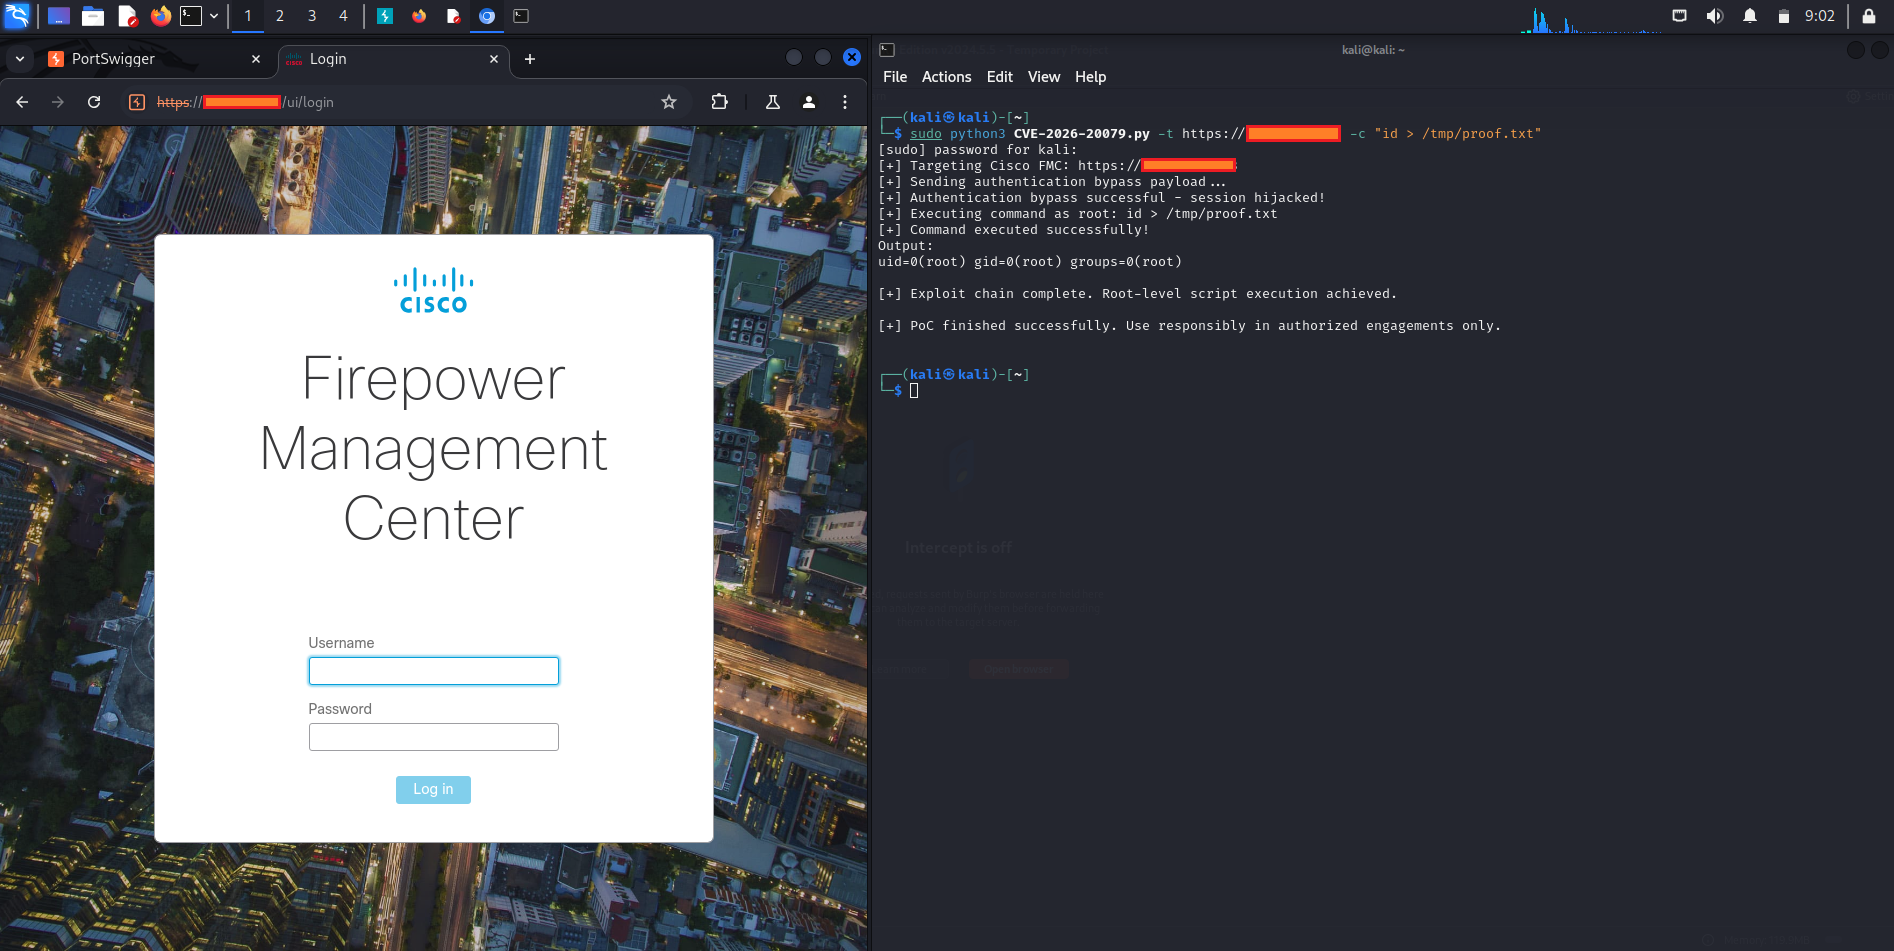
हमलावर FMC वेब इंटरफ़ेस पर विशेष रूप से गढ़े गए HTTP अनुरोध भेजकर इस कमजोरी का शोषण कर सकते हैं। यह दोष एक गलत तरीके से कॉन्फ़िगर किए गए बूट-टाइम प्रक्रिया से उत्पन्न होता है जो एक वैकल्पिक प्रमाणीकरण पथ बनाता है, जिससे रूट के रूप में स्क्रिप्ट का अप्रमाणित निष्पादन संभव होता है।

सार्वजनिक प्रूफ-ऑफ-कॉन्सेप्ट (PoC) शोषण प्रकटीकरण के तुरंत बाद सामने आए हैं।


🛡️ शमन

  1. तत्काल कार्रवाई: Cisco द्वारा प्रदान किए गए सुरक्षा पैच को लागू करें।
  2. कोई आधिकारिक वर्कअराउंड उपलब्ध नहीं हैं — पैच लगाना ही एकमात्र उपाय है।
  3. FMC प्रबंधन इंटरफ़ेस तक पहुंच को प्रतिबंधित करें (फ़ायरवॉल नियम, VPN, या ज़ीरो-ट्रस्ट सेगमेंटेशन का उपयोग करें)।
  4. FMC वेब इंटरफ़ेस को लक्षित करने वाले संदिग्ध HTTP ट्रैफ़िक के लिए निगरानी रखें।
  5. अपने संस्करण को सत्यापित करने के लिए Cisco के सॉफ़्टवेयर चेकर टूल का उपयोग करें।

आधिकारिक Cisco सुरक्षा सलाह: https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-onprem-fmc-authbypass-5JPp45V2



📚 संदर्भ

  • NVD विवरण पृष्ठ
  • Cisco आधिकारिक सलाह
  • संबंधित कमजोरी: CVE-2026-20131 (उसी उत्पाद में एक और गंभीर RCE)

📝 नोट्स

  • यह भंडार केवल दस्तावेज़ीकरण, अनुसंधान और रक्षात्मक उद्देश्यों के लिए है।
  • दुर्भावनापूर्ण इरादे से शोषण करना अवैध है और इसकी दृढ़ता से अनुशंसा नहीं की जाती है।
  • हमेशा जिम्मेदार प्रकटीकरण प्रथाओं का पालन करें।
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    373
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    322
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →