
 aetherai3/aether-protocol-p
कार्यशील कार्यान्वयन: AI निर्णय प्रमाणीकरण के लिए क्रिप्टोग्राफिक रूप से सत्यापित अल्पकालिक पहचान — CVE-2025-59536 (पेटेंट लंबित US 64/006,746)

स्वायत्त AI प्रणालियों के लिए क्रिप्टोग्राफ़िक रूप से सत्यापित अल्पकालिक पहचान अवसंरचना
पेटेंट लंबित — US आवेदन 64/006,746 — 16 मार्च 2026 को दायर
"दुनिया की हर AI प्रणाली को उसके पाइपलाइन में नकली निर्देश इंजेक्ट करके समझौता किया जा सकता है। Aether Protocol इसे भौतिक रूप से असंभव बना देता है।"
25 फरवरी 2026 को, Check Point Research ने CVE-2025-59536 का खुलासा किया — Claude Code में एक गंभीर भेद्यता (CVSS 8.7) जिसने हमलावरों को .claude/settings.json कॉन्फ़िगरेशन फ़ाइलों में दुर्भावनापूर्ण निर्देश इंजेक्ट करने की अनुमति दी, जो डेवलपर द्वारा प्रोजेक्ट फ़ोल्डर खोलते ही तुरंत निष्पादित हो जाते थे।
मूल कारण Claude के तर्क में कोई बग नहीं था। यह AI निर्देश और निष्पादन के बीच क्रिप्टोग्राफ़िक प्रमाणीकरण परत की अनुपस्थिति थी।
यह अंतर — AI जो निर्णय लेता है और जो निष्पादित होता है, के बीच — आज तैनात हर स्वायत्त AI प्रणाली में मौजूद है। APIs, स्टेट स्टोर, कॉन्फ़िगरेशन फ़ाइलें, मैसेज क्यू, साझा मेमोरी — ये सभी AI निर्देशों को बीच में किसी प्रमाणीकरण के बिना निष्पादन परतों तक ले जाते हैं।
Anthropic की Frontier Safety Roadmap (फरवरी 2026) स्पष्ट रूप से "क्रिप्टोग्राफ़िक रूप से सत्यापित अल्पकालिक पहचान" को अप्रैल 2026 के लिए प्राथमिकता लक्ष्य के रूप में पहचानती है।
Aether Protocol उस लक्ष्य का एक कार्यशील कार्यान्वयन है।
शास्त्रीय और पोस्ट-क्वांटम क्रिप्टोग्राफी दोनों गणितीय कठोरता पर आधारित हैं — ऐसी समस्याएँ जिन्हें कम्प्यूटेशनल रूप से हल करना कठिन है। सुरक्षा गारंटी कम्प्यूटिंग शक्ति बढ़ने के साथ घटती जाती है।
Aether Protocol पूरी तरह से एक अलग नींव पर आधारित है: भौतिक अनिश्चिततावाद।
प्रत्येक सत्र में, IBM Quantum हार्डवेयर पर एक क्वांटम सर्किट निष्पादित होता है। माप परिणाम 15 मिलीकेल्विन तक ठंडे किए गए सुपरकंडक्टिंग क्विबिट्स में क्वांटम वैक्यूम उतार-चढ़ाव से उत्पन्न होते हैं। ये परिणाम घटित होने से पहले भविष्यवाणी नहीं किए जा सकते — किसी भी एल्गोरिदम द्वारा नहीं, चाहे वह शास्त्रीय हो या क्वांटम। यह कोई कम्प्यूटेशनल सीमा नहीं है। यह क्वांटम यांत्रिक अनिश्चिततावाद का परिणाम है, जिसकी पुष्टि बेल असमानताओं के उल्लंघन से होती है।
इस परिणाम से व्युत्पन्न एक हस्ताक्षर कुंजी समान गुण प्राप्त करती है: इसे माप से पहले भविष्यवाणी नहीं किया जा सकता था, और यह इस सत्र से पहले अस्तित्व में नहीं थी।
सत्र के अंत में नष्ट — निर्माण के घंटों बाद — कुंजी पर पूर्वव्यापी रूप से हमला नहीं किया जा सकता। हस्ताक्षर वक्र पर Shor का एल्गोरिदम क्वांटम कम्प्यूटेशन के दिनों की आवश्यकता रखता है। कोई भी हमला पूरा होने से पहले ही कुंजी गायब हो जाती है।
यह विश्वास की ऑन्टोलॉजिकल जड़ है: सुरक्षा गणित पर नहीं, भौतिकी पर आधारित।
 प्रोटोकॉल तीन-चरणीय सत्र मॉडल पर संचालित होता है: आरंभीकरण, संचालन और विनाश।
पूर्ण वास्तुकला श्वेत पत्र में प्रलेखित है: docs/AETHER_PROTOCOL_WHITEPAPER.md
श्वेत पत्र ब्लैक बॉक्स प्रकटीकरण लागू करता है — वास्तुकला और परिणाम खुले तौर पर साझा किए जाते हैं। कार्यान्वयन विवरण पारस्परिक गैर-प्रकटीकरण समझौते (MNDA) के तहत उपलब्ध हैं।
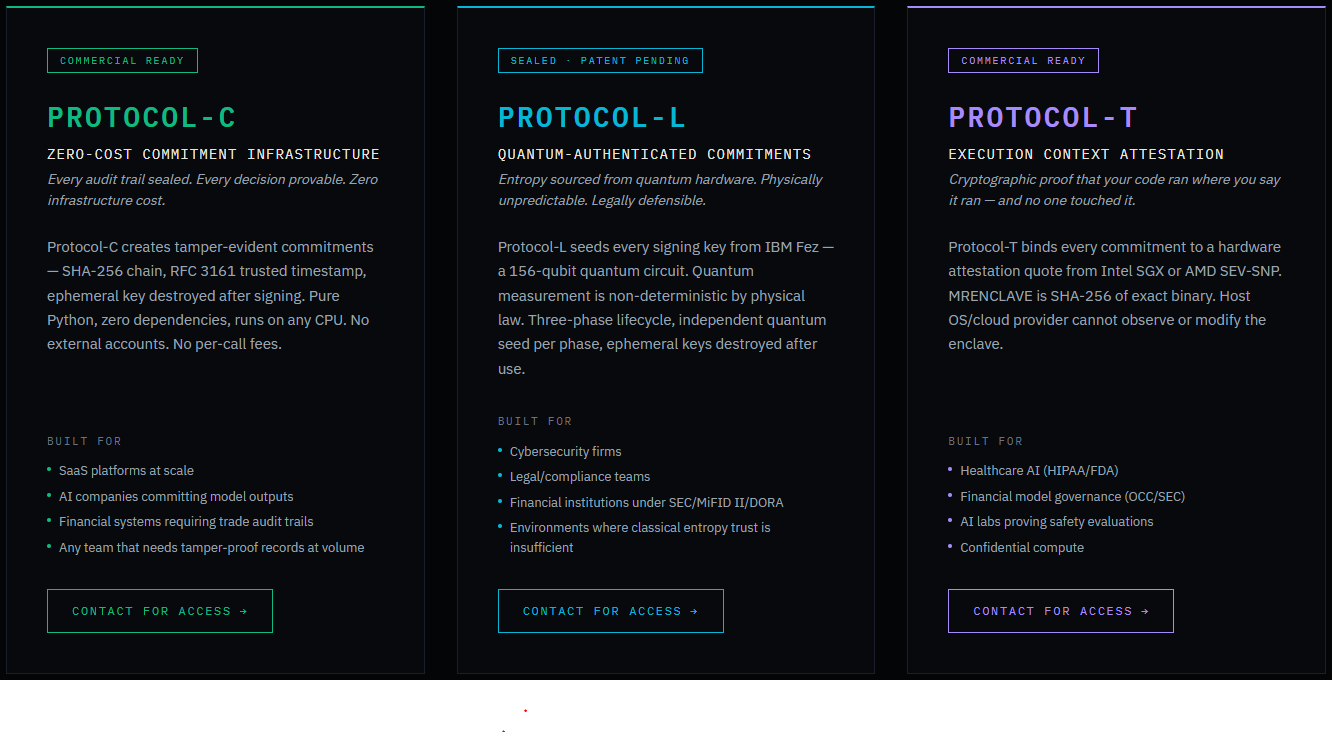
01 — अर्थशास्त्र: $0 क्यों मायने रखता है स्केल पर IBM QPU समय की लागत लगभग $100/मिनट है। 10,000 उपयोगकर्ताओं द्वारा प्रतिबद्धताएँ उत्पन्न करने पर, यह उन संचालनों के लिए ~$3,300/माह बैठता है जिन्हें क्वांटम एन्ट्रॉपी की आवश्यकता नहीं है। Protocol-C OS कर्नेल से एन्ट्रॉपी प्राप्त करके उस लागत को पूरी तरह समाप्त कर देता है — समान श्रृंखला वास्तुकला, शून्य QPU ओवरहेड।
02 — यह क्या गारंटी देता है: समान श्रृंखला, भिन्न स्रोत SHA-256 प्रतिबद्धता श्रृंखला। RFC 3161 विश्वसनीय टाइमस्टैम्प। प्रत्येक हस्ताक्षर संचालन के बाद अस्थायी कुंजी विनाश। आउटपुट क्वांटम-सीडेड प्रतिबद्धताओं से कम्प्यूटेशनल रूप से अप्रभेद्य है — समान श्रृंखला प्रारूप, समान सत्यापन पथ।
03 — इसका उपयोग कौन करता है SaaS प्लेटफ़ॉर्म, मॉडल आउटपुट प्रतिबद्ध करने वाली AI कंपनियाँ, स्केल पर संचालित वित्तीय संस्थान। एक पर्यावरण चर किसी भी Protocol-C तैनाती को Protocol-L में स्विच कर देता है जब क्वांटम आश्वासन आवश्यक हो जाता है।
Protocol-C ओपन सोर्स है — अभी उपलब्ध। यह प्रमाणीकरण परत का मुफ्त, शास्त्रीय (CSPRNG) कार्यान्वयन है जिसकी अनुपस्थिति ने CVE-2025-59536 को संभव बनाया था: प्रत्येक AI निर्णय पर एक-शॉट कुंजी से हस्ताक्षर करें, निष्पादन से पहले सत्यापित करें, एक ऐसा रिकॉर्ड रखें जिसे कोई जाली नहीं बना सकता।
pip install git+https://github.com/AetherAI3/PROTOCOL-C.git(अभी PyPI पर नहीं) · रिपॉज़िटरी: github.com/AetherAI3/PROTOCOL-C · श्वेत पत्र: Protocol-C: A Free, Auditable Authentication Layer for AI Decisionsईमानदार दायरा: Protocol-C एक अस्थायी सुरक्षा मार्जिन के साथ शास्त्रीय क्रिप्टोग्राफी है — पोस्ट-क्वांटम नहीं और क्वांटम-स्रोत नहीं। क्वांटम-एन्ट्रॉपी संस्करण Protocol-L है।
01 — जीवनचक्र: प्रतिबद्ध → निष्पादित → निपटान तीन स्वतंत्र रूप से हस्ताक्षरित चरण। प्रत्येक चरण को अपनी स्वयं की अस्थायी secp256k1 कुंजी मिलती है, जो एक अद्वितीय क्वांटम माप से सीडेड होती है। SHA-256 बाइंडिंग चरणों को एक साथ जोड़ती है — किसी भी चरण के साथ छेड़छाड़ पूरी प्रतिबद्धता को अमान्य कर देती है।
02 — क्वांटम एन्ट्रॉपी नींव 156-क्विबिट IBM सर्किट (Fez)। क्वांटम माप भौतिक नियम द्वारा अनिश्चित है — कोई सीड नहीं, कोई स्थिति नहीं, कोई रीप्ले नहीं। अस्थायी कुंजियाँ लगभग एक घंटे तक जीवित रहती हैं। वर्तमान क्विबिट गणनाओं पर Shor के एल्गोरिदम के विरुद्ध 168× सुरक्षा मार्जिन।
03 — विवाद समाधान: लॉग नहीं, साक्ष्य नियामकों और प्रतिपक्षों के लिए निर्यात योग्य प्रमाण पैकेज। DORA, SEC, MiFID II और FCA अनुपालन ढाँचों के लिए संरचित। हर प्रतिबद्धता स्वतंत्र रूप से सत्यापन योग्य है — जारी करने वाले पक्ष पर कोई भरोसा आवश्यक नहीं।
COMMIT → EXECUTE → SETTLE · secp256k1 + RFC 6979 · RFC 3161 / DigiCert · पेटेंट दायर
01 — समस्या हर AI ऑडिट ट्रेल में एक अंतर है। लॉग परिस्थितिजन्य हैं — वे साबित नहीं कर सकते कि कौन सा मॉडल संस्करण चला, क्या पाइपलाइन बरकरार थी, या क्या मध्यवर्ती डेटा संशोधित किया गया था। हस्ताक्षर इरादा साबित करते हैं, निष्पादन संदर्भ नहीं।
02 — अटेस्टेशन कैसे काम करता है MRENCLAVE — एन्क्लेव में लोड किए गए सटीक बाइनरी का SHA-256 माप। एन्क्लेव को होस्ट OS, हाइपरवाइज़र या क्लाउड प्रदाता द्वारा देखा या संशोधित नहीं किया जा सकता। अटेस्टेशन कोट Intel या AMD रूट प्रमाणपत्रों के माध्यम से सत्यापन योग्य हैं।
03 — इसकी आवश्यकता किसे है HIPAA/FDA के तहत हेल्थकेयर AI। OCC/SEC द्वारा शासित वित्तीय संस्थान। AI लैब्स जिन्हें यह साबित करना आवश्यक है कि सुरक्षा मूल्यांकन अपरिवर्तित चले। कोई भी गोपनीय कम्प्यूट वातावरण जहाँ निष्पादन अखंडता गैर-परक्राम्य है।
Intel SGX / AMD SEV-SNP · MRENCLAVE बाइंडिंग · रिमोट अटेस्टेशन · 76 परीक्षण
यह सैद्धांतिक नहीं है। दो उत्पादन प्रणालियाँ आज प्रोटोकॉल चला रही हैं।
AetherSecurity — स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रक्षा एन्ट्रॉपी, क्वांटम-निर्देशित एक्सप्लॉइट खोज और क्रिप्टोग्राफ़िक रूप से हस्ताक्षरित एजेंट निर्णयों के लिए लाइव IBM Quantum हार्डवेयर को एकीकृत करता है।






