 gagaltotal/cve-2026-24858
फोर्टिनेट वेब प्रबंधन में CVE-2026-24858 SSO प्रमाणीकरण बायपास को स्कैन करने के लिए पायथन सहायक, और उपयोगकर्ता प्राधिकरण के साथ वैकल्पिक रूप से स्पष्ट पेलोड भेजने की सुविधा।

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
CVE-2026-24858 - प्रशासनिक FortiCloud SSO प्रमाणीकरण बाईपास
यह रिपॉजिटरी Fortinet वेब प्रबंधन संकेतकों को स्कैन करने के लिए एक रूढ़िवादी Python सहायक और वैकल्पिक (स्पष्ट) पेलोड भेजने वाला शामिल करती है। एक्सप्लॉइट/पेलोड भेजने वाला डिफ़ॉल्ट रूप से अक्षम है और इसे चलाने के लिए स्पष्ट फ्लैग की आवश्यकता होती है।
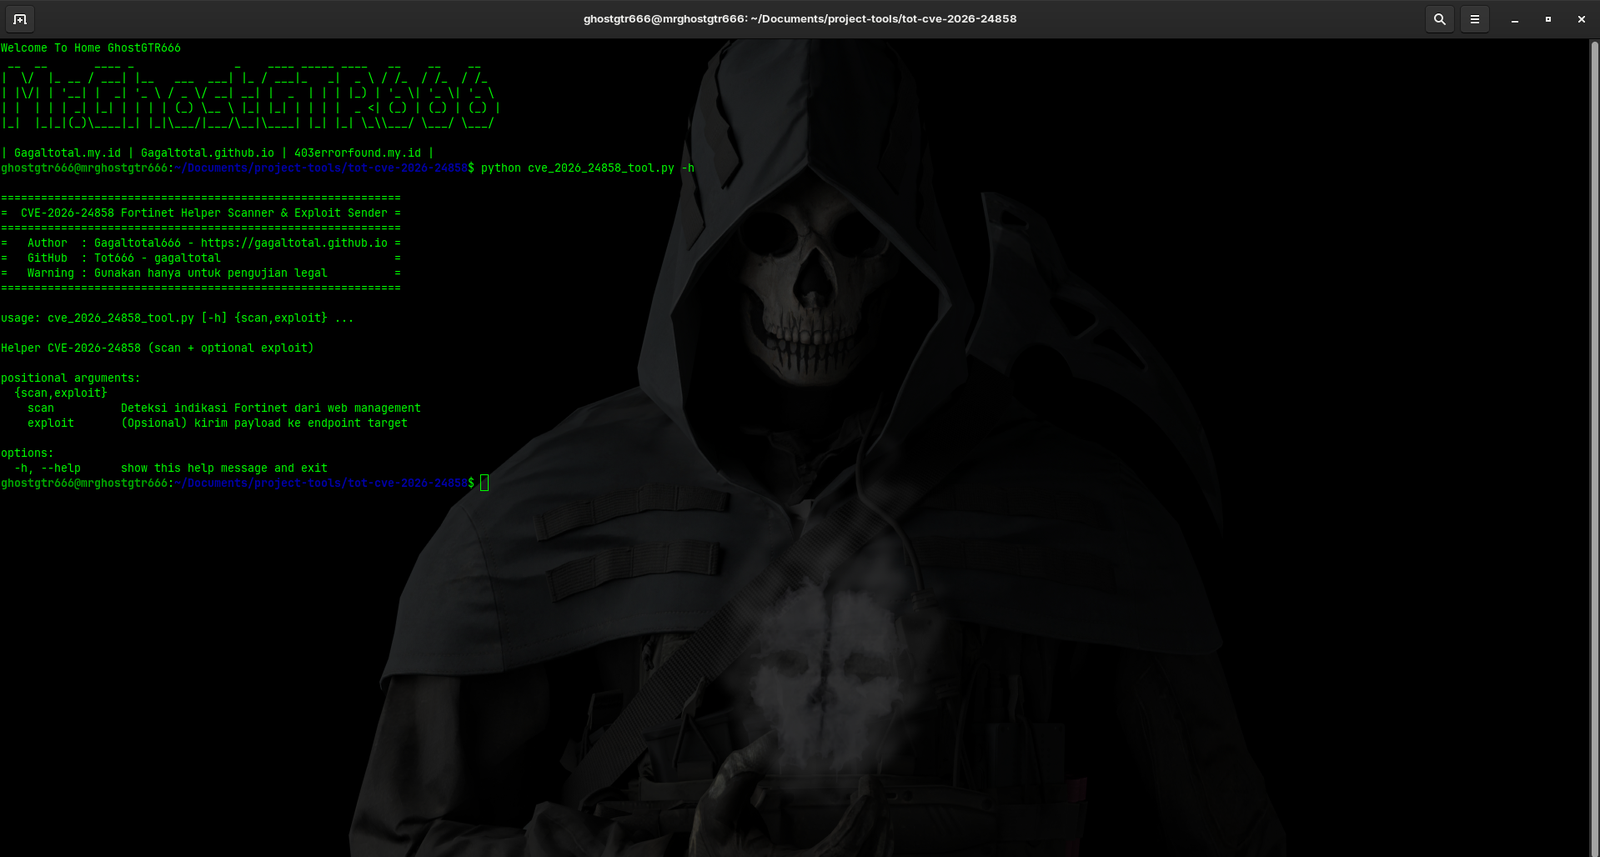
उपयोग उदाहरण:
python3 -m pip install -r requirements.txt
python3 cve_2026_24858_tool.py scan --target 192.168.2.3
python3 cve_2026_24858_tool.py scan --target 192.168.2.3 --versbose
python3 cve_2026_24858_tool.py exploit --target 192.168.2.3 --endpoint /vuln/path \
  --payload-file ./payload.bin --enable-exploit
चेतावनियाँ:
--payload-file से सटीक बाइट्स को निर्दिष्ट एंडपॉइंट पर POST करेगा; यह टूल एक्सप्लॉइट या पेलोड तैयार या आविष्कार नहीं करता है।अतिरिक्त विकल्प:
--verbose: प्रतिक्रिया हेडर और बॉडी स्निपेट प्रिंट करें (स्कैन और एक्सप्लॉइट)।--dump-body: पूर्ण प्रतिक्रिया बॉडी प्रिंट करें (बड़ी हो सकती है)।--save-response <file>: पूर्ण प्रतिक्रिया बॉडी को दिए गए फ़ाइल पथ पर सहेजें।उदाहरण: हेडर प्रिंट करते समय एक्सप्लॉइट प्रतिक्रिया को फ़ाइल में सहेजें:
python3 cve_2026_24858_tool.py exploit --target 192.168.2.3 --endpoint /vuln/path \
  --payload-file ./payload.bin --enable-exploit --verbose --save-response ./resp.html
