
 wrogistefan/desktop-2fa

सुरक्षित ऑफ़लाइन डेस्कटॉप एप्लिकेशन जो TOTP 2FA कोड उत्पन्न और प्रबंधित करता है। इसमें एन्क्रिप्टेड वॉल्ट स्टोरेज, आधुनिक क्रिप्टोग्राफी (Argon2 + AES‑GCM), मॉड्यूलर आर्किटेक्चर, और क्लाउड निर्भरताओं के बिना स्थानीय-प्रथम दृष्टिकोण शामिल है। विश्वसनीयता, विस्तार क्षमता और भविष्य के क्रॉस-प्लेटफ़ॉर्म UI के लिए डिज़ाइन किया गया।
डेस्कटॉप वातावरण के लिए एक सुरक्षित, ऑफ़लाइन टू-फैक्टर ऑथेंटिकेशन (2FA) मैनेजर। Python से निर्मित, मज़बूत एन्क्रिप्शन के साथ और बिना किसी क्लाउड निर्भरता के।
🌐 लैंडिंग पेज: desktop-2fa.org


| विशेषता | विवरण |
|---|---|
| 🔐 वॉल्ट सुरक्षा | Argon2id कुंजी व्युत्पत्ति के साथ AES-256-GCM एन्क्रिप्शन |
| ⏱️ TOTP जनरेशन | RFC 6238 अनुरूप कोड जनरेशन |
| 💻 पूर्ण CLI | टोकन प्रबंधन के लिए संपूर्ण कमांड-लाइन इंटरफ़ेस |
| 📋 क्लिपबोर्ड समर्थन | TOTP कोड का क्लिपबोर्ड पर स्वचालित कॉपी होना |
| 🔓 सत्र नियंत्रण | CLI प्रत्येक कमांड को प्रमाणित करता है; UI लेखन पर पुनः प्रमाणीकरण करता है और पाँच मिनट तक इनपुट न मिलने पर लॉक हो जाता है |
| 🛡️ पासवर्ड नीति | zxcvbn के साथ कॉन्फ़िगर करने योग्य पासवर्ड मज़बूती प्रवर्तन |
| 🧪 अच्छी तरह परीक्षित | रिग्रेशन परीक्षणों में RFC 6238 वेक्टर और ऐतिहासिक वॉल्ट फ़िक्स्चर शामिल हैं |
| 📖 सुरक्षा मॉडल | विस्तृत खतरा विश्लेषण और क्रिप्टोग्राफ़िक डिज़ाइन दस्तावेज़ीकरण |
| 🖥️ टेक्स्चुअल UI | खाता और वॉल्ट फ़ॉर्म, लाइव TOTP काउंटडाउन और क्लिपबोर्ड क्रियाएँ (0.11.0) |
Desktop-2FA 0.10.0 से अंग्रेज़ी डार्क-टर्मिनल CLI कैप्चर, इसके बाद 0.11.0 टेक्स्चुअल UI। सभी खाते और क्रेडेंशियल कृत्रिम हैं। टर्मिनल छवियाँ वास्तविक कमांड आउटपुट प्रदर्शित करती हैं; इंटरैक्टिव प्रॉम्प्ट एक टेस्ट रनर का उपयोग करते हैं और टेक्स्चुअल हेडलेस रूप से चलता है। कैप्चर नोट्स और रिपोर्ट देखें।
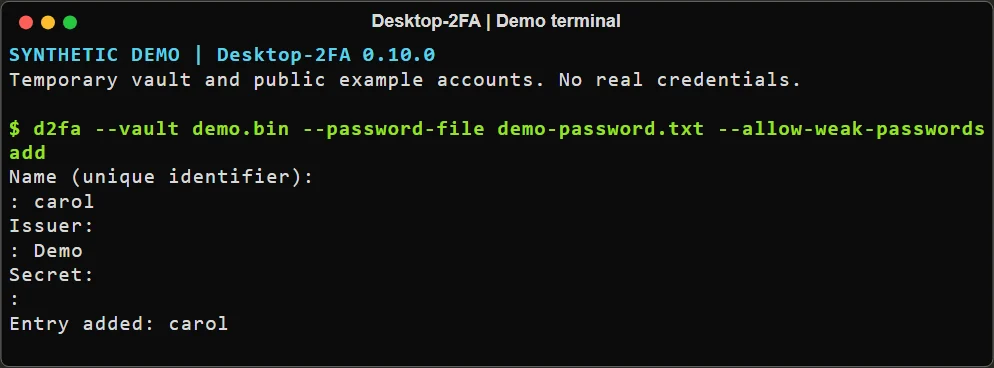 इसका सीक्रेट प्रदर्शित किए बिना एक प्रविष्टि जोड़ना।
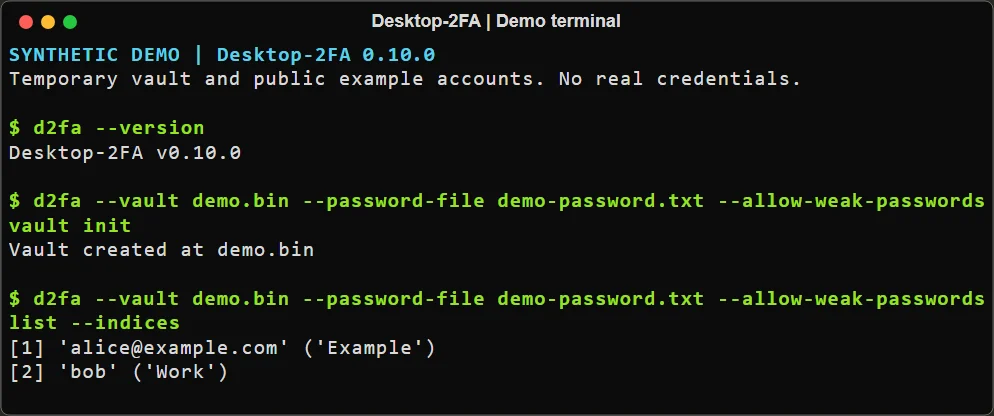 एक वॉल्ट आरंभ करना और कृत्रिम खातों की सूची बनाना।
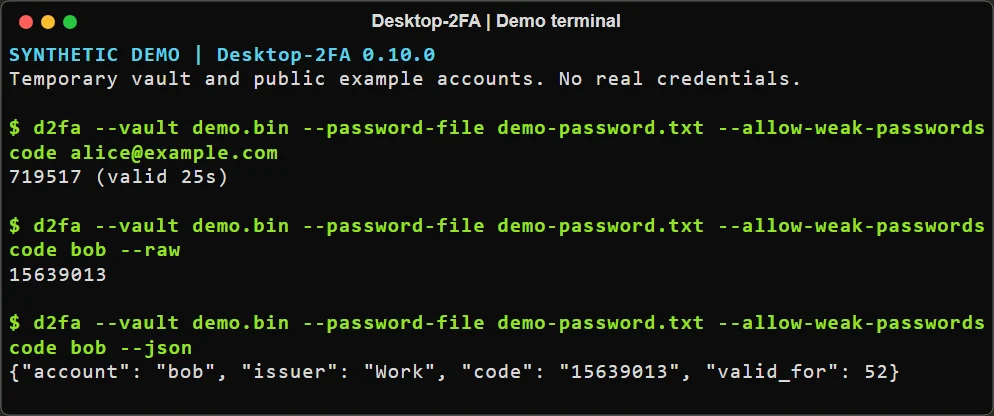 मानव-पठनीय, रॉ और JSON कोड आउटपुट।
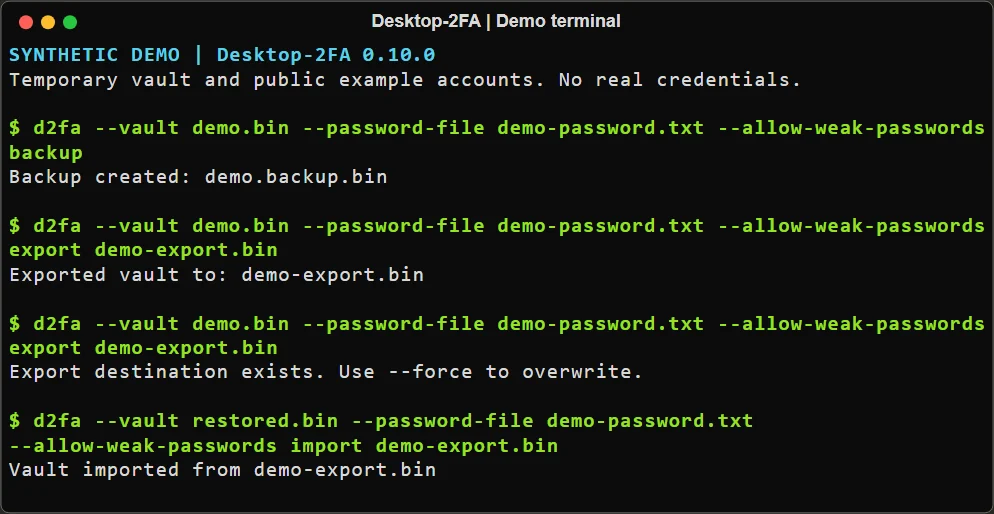 एन्क्रिप्टेड एक्सपोर्ट, ओवरराइट से इनकार और एक अलग वॉल्ट में रिकवरी।
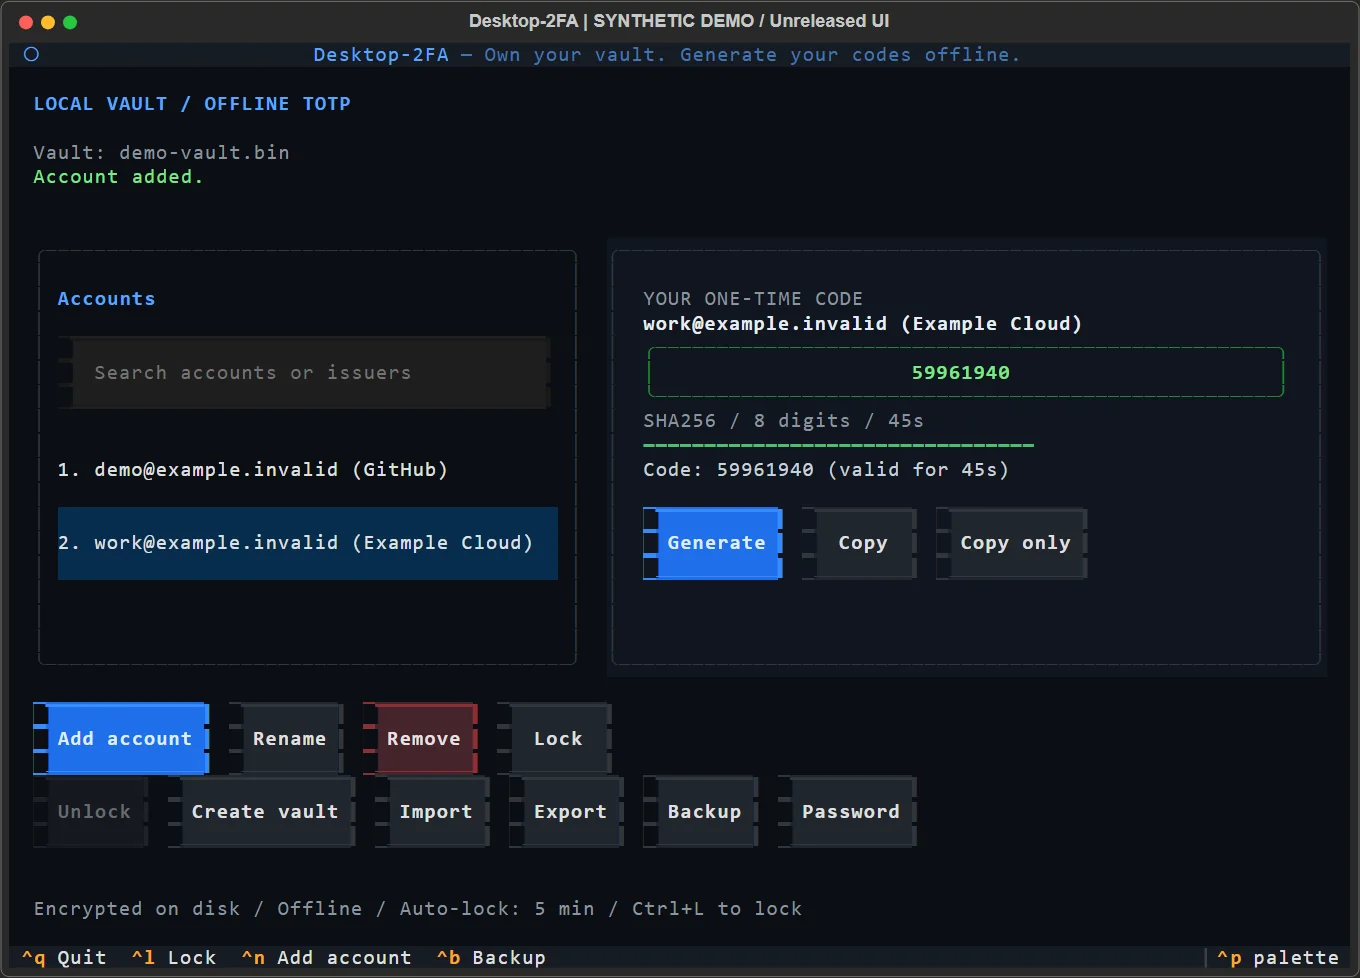 टेक्स्चुअल UI: लाइव कोड और पूर्ण खाता/वॉल्ट संचालन। कैप्चर विधि और सीमाएँ।
pip install desktop-2fa
स्थापना सत्यापित करें:
python -c "import desktop_2fa; print(desktop_2fa.__version__)"
# Output: 0.11.0
# Initialize a new vault
d2fa vault init

# Add a new TOTP token
d2fa add GitHub GitHub JBSWY3DPEHPK3PXP

# Or add a provisioning URI (quote it so the shell preserves '&')
d2fa add "otpauth://totp/Example:alice?secret=JBSWY3DPEHPK3PXP&issuer=Example&algorithm=SHA256&digits=8&period=60"

# List all entries
d2fa list

# Generate a code
d2fa code GitHub
वॉल्ट डिफ़ॉल्ट रूप से ~/.desktop-2fa/vault पर संग्रहीत होता है। किसी भी कमांड के लिए ग्लोबल --vault विकल्प के साथ एक अलग फ़ाइल चुनें, या डिफ़ॉल्ट रूप से एक चुनने के लिए DESKTOP_2FA_VAULT सेट करें। एक स्पष्ट --vault पर्यावरण चर पर प्राथमिकता लेता है; दोनों में से कोई भी न होने पर, डिफ़ॉल्ट ~/.desktop-2fa/vault ही रहता है।
# Use a separate vault for this command
d2fa --vault ./development-vault list

# Show the currently selected vault path
d2fa --vault ./development-vault vault path

# Launch the Textual terminal UI with that vault
d2fa --vault ./development-vault ui
URI-आधारित add एल्गोरिथ्म, अंक और अवधि को संरक्षित करता है; छोड़े गए पैरामीटर डिफ़ॉल्ट रूप से SHA1, 6 अंक और 30 सेकंड पर सेट होते हैं। लेबल प्रतिशत-डिकोड किए जाते हैं, और issuer क्वेरी पैरामीटर को किसी भी issuer प्रीफ़िक्स से मेल खाना चाहिए। असमर्थित या विरोधाभासी provisioning डेटा vault एक्सेस से पहले स्टेटस 6 के साथ बाहर निकलता है। इंटरैक्टिव add issuer प्रॉम्प्ट पर URI भी स्वीकार करता है और अलग secret प्रॉम्प्ट को छोड़ देता है। URI लेबल खाता नाम प्रदान करता है।
इंटरैक्टिव add समर्पित Secret प्रॉम्प्ट पर इनपुट छिपाता है; नाम और issuer दिखाई देते रहते हैं। आर्ग्युमेंट के रूप में पास किए गए Secrets/URIs शेल इतिहास या प्रोसेस निरीक्षण में दिखाई दे सकते हैं, और दृश्यमान issuer प्रॉम्प्ट में पेस्ट किया गया URI प्रतिध्वनित हो सकता है। उन एक्सपोज़र से बचने के लिए सादे issuer नाम और छिपे हुए secret प्रॉम्प्ट को प्राथमिकता दें। देखें interactive add।
0.11.0 Textual UI खाता प्रबंधन, vault निर्माण/अनलॉकिंग, एन्क्रिप्टेड आयात/निर्यात/बैकअप और पासवर्ड परिवर्तन का समर्थन करता है। कोड काउंटडाउन और वैधता बार के साथ स्वचालित रूप से रीफ़्रेश होते हैं। d2fa ui से प्रारंभ करें; बिना दिए गए क्रेडेंशियल के यह लॉक्ड स्क्रीन खोलता है। राइट्स फिर से पासवर्ड मांगते हैं; Ctrl+L या पांच मिनट की निष्क्रियता सत्र को लॉक कर देती है। देखें UI गाइड। संस्करण 0.10.0 में पहले का प्रोटोटाइप शामिल था; इन खाता और vault वर्कफ़्लो के लिए 0.11.0 में अपग्रेड करें।
# Provide password via command line
d2fa --password mypassphrase add GitHub GitHub JBSWY3DPEHPK3PXP

# Provide password via file
d2fa --password-file /path/to/passphrase.txt add GitHub GitHub JBSWY3DPEHPK3PXP
वॉल्ट एक एन्क्रिप्टेड स्टोरेज फ़ाइल है जो डिफ़ॉल्ट रूप से
~/.desktop-2fa/vault पर स्थित होती है; किसी अन्य पथ का चयन करने के लिए --vault या DESKTOP_2FA_VAULT का उपयोग करें। वॉल्ट फ़ाइलें 10 MiB से बड़ी न होने वाली नियमित फ़ाइलें होनी चाहिए।
वर्तमान लोडर वॉल्ट फ़ॉर्मेट संस्करण 1 का समर्थन करता है। भविष्य के रिलीज़ों के हर पुराने फ़ॉर्मेट का समर्थन करने की गारंटी नहीं है। अपग्रेड करने से पहले, एक एन्क्रिप्टेड बैकअप बनाएं और उसे सुरक्षित रूप से संग्रहीत करें।
Desktop-2FA 0.9.0 सार्वजनिक Python API को बदलता है: Vault.save() और Vault.load() के लिए एक स्पष्ट, गैर-रिक्त पासवर्ड आवश्यक है। पिछले Python API संस्करणों द्वारा बिना पासवर्ड के बनाए गए वॉल्ट को अपग्रेड करने से पहले पिछले रिलीज़ का उपयोग करके गैर-रिक्त पासवर्ड के साथ खोला और पुनः सहेजा जाना चाहिए। CLI और Textual UI प्रवाहों के लिए पहले से ही गैर-रिक्त पासवर्ड आवश्यक है।
d2fa backup






