 almet/signal-without-smartphone
एक डेस्कटॉप एप्लिकेशन जो स्मार्टफोन की आवश्यकता के बिना Signal खाता पंजीकृत करने और Signal Desktop को लिंक करने की अनुमति देता है, सुरक्षित डिवाइस प्रावधान के लिए Signal के क्रिप्टोग्राफिक प्रोटोकॉल का उपयोग करते हुए।

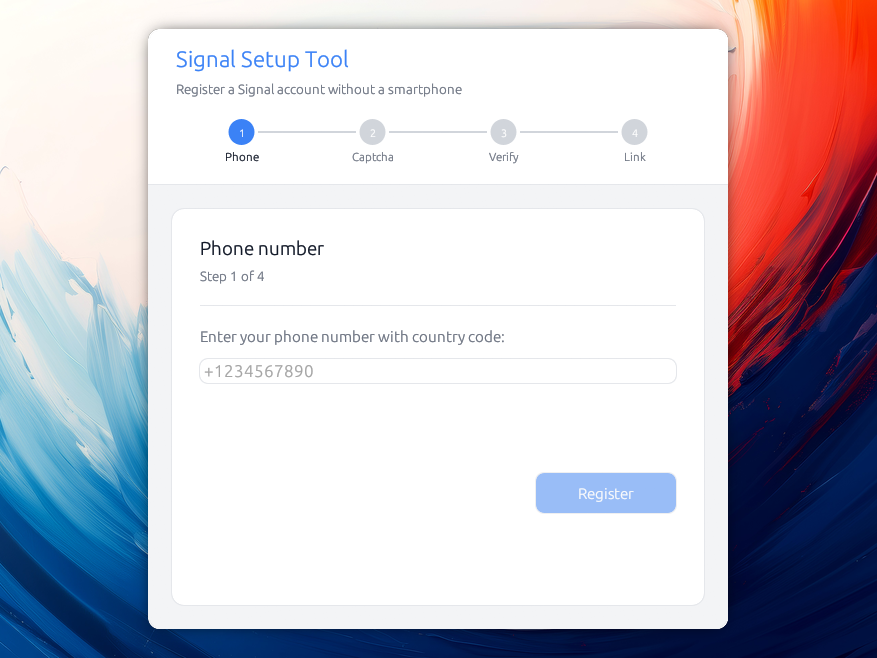
Signal के साथ एक खाता पंजीकृत करने और उसे Signal Desktop से लिंक करने के लिए एक डेस्कटॉप एप्लिकेशन, बिना किसी स्मार्टफ़ोन की आवश्यकता के।
यह उपयोगिता स्मार्टफ़ोन की आवश्यकता को समाप्त करती है, लेकिन सेटअप चरण के दौरान SMS संदेश प्राप्त करने का एक तरीका अभी भी आवश्यक है। Signal ने हाल ही में नंबरलेस खाते पेश किए, लेकिन उसके लिए अभी भी Android और Google Play सेवाएँ आवश्यक हैं। संभावना अधिक है कि वे भविष्य में भुगतान के वैकल्पिक विकल्प प्रदान करेंगे।
नवीनतम रिलीज़ प्राप्त करें!
कई कारण हैं जिनकी वजह से यह टूल आपके लिए रोचक हो सकता है:
आपकी Signal बातचीत की सुरक्षा उतनी ही कमज़ोर है जितनी उन उपकरणों की सुरक्षा जिन पर वह स्थापित है:
यदि आपका उपकरण खो जाता है या चोरी हो जाता है जब वह आपके पासकोड से लॉक नहीं है, तो निश्चित रूप से कोई उस पर संदेश पढ़ सकता है। इसी तरह, कानून प्रवर्तन एजेंसियों के बारे में ज्ञात है कि वे ज़ब्त किए गए उपकरणों में घुसपैठ करने के लिए फ़ोरेंसिक टूल का उपयोग करती हैं, जिससे उपकरण पर कुछ भी पढ़ना संभव हो जाता है, जिसमें आपके संदेश भी शामिल हैं।
कुछ लोगों के पास स्मार्टफ़ोन नहीं होता, और उन्हें Signal का उपयोग करने में सक्षम होना चाहिए :-)
यह टूल खाते के प्राथमिक उपकरण के रूप में पंजीकृत होता है और Signal Desktop को द्वितीयक उपकरण के रूप में लिंक करता है। Signal प्रति खाता पाँच लिंक किए गए उपकरणों की अनुमति देता है, और यह टूल उन सभी को लिंक करने में मदद कर सकता है। यह उन स्थितियों में सहायक है जहाँ आप, उदाहरण के लिए, किसी सहकर्मी के साथ एक Signal खाता साझा करना चाहते हैं।
अभी तक, Signal Desktop को खाता सेट करने के लिए एक फ़ोन नंबर और एक स्मार्टफ़ोन की आवश्यकता होती है। यह भविष्य में बदल सकता है लेकिन तब तक, आप इसका उपयोग कर सकते हैं।
"मैं मानता हूँ कि आपका प्रश्न आज Signal पर मौजूद फ़ोन नंबर साइनअप जैसी चीज़ के बारे में है। हम उम्मीद कर रहे हैं कि इस साल के अंत में फ़ोन नंबरों के बिना साइन अप करने का एक तरीका जोड़ेंगे। [...]"
— Ehren Kret, Signal CTO, 20 जुलाई 2026
रिलीज़ पेज से अपने सिस्टम के लिए फ़ाइल डाउनलोड करें:
.dmg खोलें और Signal Setup को Applications में खींचें।AppImage: इसे निष्पादन योग्य बनाएँ (chmod +x Signal_Setup-*.AppImage) और इसे चलाएँ। यदि आप चाहें तो एक सादा signal-setup-linux-* बाइनरी भी प्रकाशित की गई है।रिलीज़ किसी सशुल्क डेवलपर प्रमाणपत्र (macOS के लिए $99 USD प्रति वर्ष, Windows के लिए और भी अधिक) से हस्ताक्षरित नहीं हैं, और परिणामस्वरूप सिस्टम इंस्टॉल के बाद आपको चेतावनी देता है:
macOS दिखाता है "cannot be opened because it is from an unidentified developer." ऐप पर राइट-क्लिक करें और Open चुनें, फिर पुष्टि करें। आपको यह केवल एक बार करना होगा। यदि यह बताता है कि ऐप "क्षतिग्रस्त" है, तो डाउनलोड क्वारंटीन फ़्लैग साफ़ करें: xattr -dr com.apple.quarantine "/Applications/Signal Setup.app".
Windows SmartScreen दिखाता है "Windows protected your PC." More info पर क्लिक करें, फिर Run anyway पर क्लिक करें।
cargo build --release
./target/release/signal-setup
यह परियोजना एक Cargo वर्कस्पेस है जिसमें दो क्रेट्स हैं: signal-setup-core (Signal पंजीकरण और डिवाइस-लिंकिंग लॉजिक) और signal-setup (डेस्कटॉप GUI जो इस पर निर्भर करता है)। वर्कस्पेस को बिल्ड करने पर ऊपर दिया गया signal-setup बाइनरी उत्पन्न होता है।
केवल Linux पर, GPU/डिस्प्ले के लिए कुछ सिस्टम लाइब्रेरीज़ उपयोगी हैं:
# Ubuntu / Debian
sudo apt install libxcb-render0-dev libxcb-shape0-dev libxcb-xfixes0-dev \
libxkbcommon-dev libssl-dev protobuf-compiler

# Fedora
sudo dnf install libxcb-devel libxkbcommon-devel openssl-devel protobuf-compiler

# Arch
sudo pacman -S libxcb libxkbcommon openssl protobuf
प्रत्येक खाते को उसकी "Manage" स्क्रीन से एक key फ़ाइल के रूप में निर्यात किया जा सकता है:
signal-account-<number>.json। इसमें वह सब कुछ होता है जो खाते के प्राथमिक
डिवाइस के रूप में कार्य करने के लिए आवश्यक है, जो आपके द्वारा चुने गए passphrase से एन्क्रिप्ट किया गया होता है।
इसे बैकअप के रूप में रखें, आप इसे किसी अन्य मशीन में आयात कर सकेंगे!
Key फ़ाइलें master key भी रखती हैं, जो किसी नंबर को lock समाप्त होने की प्रतीक्षा किए बिना पुनः-पंजीकृत करने के लिए उपयोगी है।
आप इस टूल को production के बजाय Signal के staging वातावरण के विरुद्ध चला सकते हैं, जो आपके वास्तविक खाते को जोखिम में डाले बिना विकास और परीक्षण के लिए उपयोगी है:
./target/release/signal-setup --staging
डिवाइस-लिंकिंग चरण को पूरा करने के लिए, आपको एक Signal Desktop इंस्टेंस की आवश्यकता होगी जो स्टेजिंग सर्वर से भी जुड़ा हो। Signal Desktop को स्रोत से बनाने पर यह डिफ़ॉल्ट रूप से हो जाता है:
git clone https://github.com/signalapp/Signal-Desktop.git
cd Signal-Desktop
pnpm install
pnpm start
SIGNAL_SETUP_DEBUG=1 सेट करें ताकि Signal के verification API के हर उत्तर (status और body) को टर्मिनल पर प्रिंट किया जा सके, जो कि सबसे पहली चीज़ है जिसे देखना चाहिए जब कोई registration पूरी न हो।
पूरी तरह से offline परीक्षण के लिए नकली डेटा के साथ (किसी server की आवश्यकता नहीं) एक --demo flag भी उपलब्ध है। demo मोड में, verification कोड 000000 एक ऐसे account का अनुकरण करता है जो device transfer के लिए पात्र है और 111111 एक registration-locked नंबर का।
ऐसे अन्य tools भी हैं जो यह कर सकते हैं, जैसे कि AsamK द्वारा बनाया गया शानदार signal-cli, लेकिन दुर्भाग्य से वे graphical user interface प्रदान नहीं करते। इस tool का एक पिछला संस्करण अंदरूनी रूप से इसका उपयोग कर रहा था, लेकिन चीज़ों को चलाने के लिए उपयोगकर्ताओं को JVM इंस्टॉल करना पड़ता था।
इसके बजाय — और क्योंकि मुझे लगा कि यह आसान होगा — मैंने इस अवसर का उपयोग Signal के crypto में गहराई से जाने के लिए किया।
यहाँ उच्च स्तर पर बताया गया है कि चीज़ें कैसे काम करती हैं (यह application primary signal device के रूप में register होती है, और फिर Signal Desktop को secondary device के रूप में link करती है)।
यहाँ flow दिया गया है:
%%{init: {'theme':'default', 'themeVariables': {'background':'#ffffff'}}}%%
sequenceDiagram
    actor User
    participant App as App
    participant Server as Signal Server
    participant Desktop as Signal Desktop
    participant Store as Disk + Keyring

    Note over App: Step 0: Welcome (if saved accounts)

    rect rgb(235,245,255)
    Note over User,Server: Phase 1: Request verification code
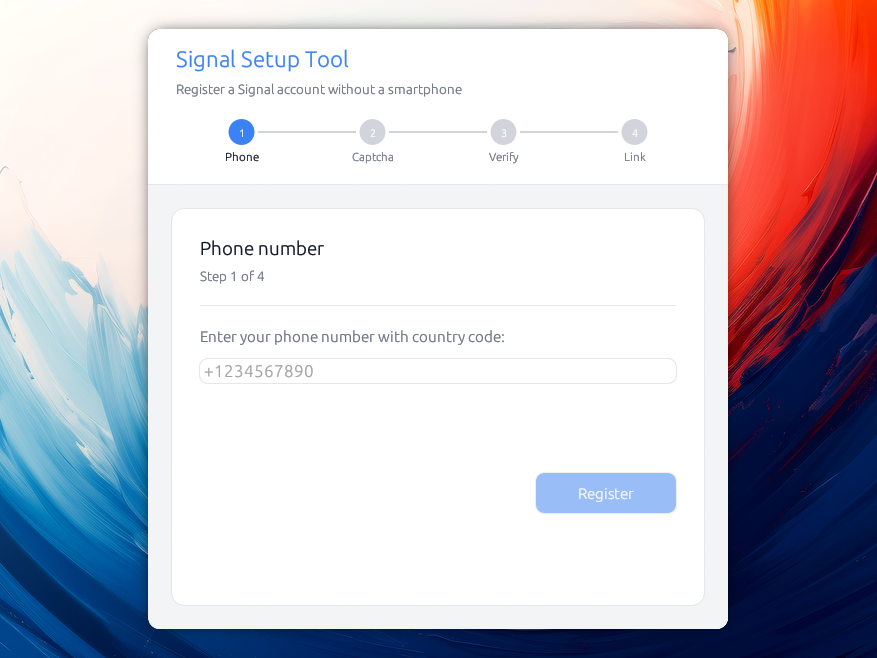
    User->>App: Step 1: enter phone (+1234567890)
    App->>Server: POST /v1/verification/session
    Server-->>App: session.id (+ captcha_required?)
    alt Captcha required
        Note over App: Step 2 shown
        User->>App: solve captcha, paste it
        App->>Server: POST .../session/{id}/code (sms)
    else No captcha
        App->>Server: POST .../session/{id}/code (sms)
    end
    Server-->>User: SMS verification code
    end
