Web-Cache-Vulnerability-Scanner

Scanner CLI basé sur Go pour le web cache poisoning et la deception. Supporte 10 techniques de poisoning, plusieurs méthodes de deception, un crawler…

Scanner CLI basé sur Go pour le web cache poisoning et la deception. Supporte 10 techniques de poisoning, plusieurs méthodes de deception, un crawler…

Cet outil mettra en place vos backdoors/rootkits ; une fois la backdoor installée, elle cachera votre processus spécifique, rendra votre session…

Framework piloté par YAML pour tester les règles de pare-feu d'applications Web (WAF) en utilisant les références OWASP Core Rule Set. Automatise la…

Une puissante bibliothèque Python et un outil CLI pour parser, analyser et manipuler les règles YARA via la représentation en arbre de syntaxe…

Nous avons demandé à 6 IA à propos de leur propre programmation. Les 6 ont dit que le débridage ne sera jamais corrigé. Exécutez-le vous-même — 2 $,…

Sachez ce qui a changé dans votre version Electron : comparez deux builds pour l'IPC, les preloads, les fenêtres, les fuses et les hôtes, avec…

Collection organisée d'articles de recherche sur la sécurité de la génération augmentée par récupération, classée selon la taxonomie SLOT couvrant…

Index organisé des attaques et défenses liées à la latence, à l'énergie-latence et au timing (disponibilité) en apprentissage profond — complément à…

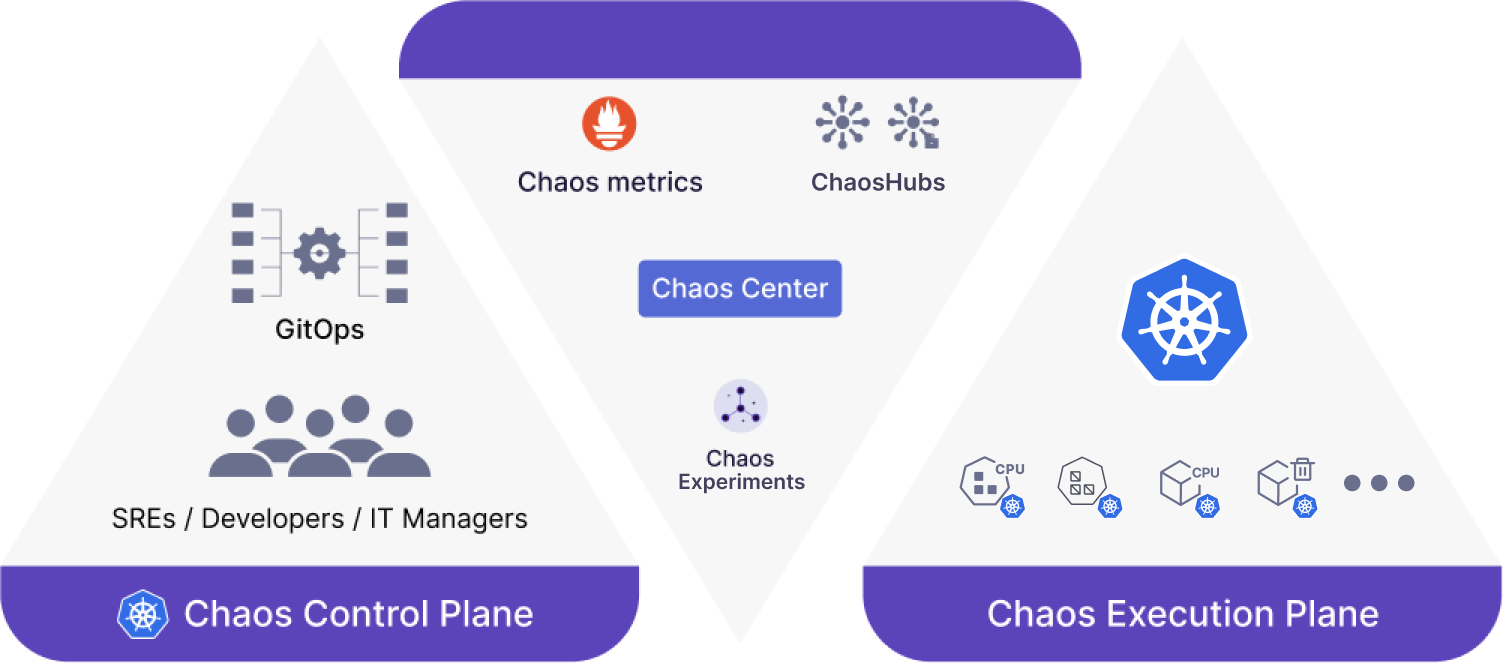
Plateforme cloud-native d'ingénierie du chaos pour Kubernetes avec injection de pannes, orchestration de workflows et validation de l'état stable…

Cadre de point d'accès malveillant pour les engagements d'équipe rouge et les tests de sécurité Wi-Fi. Effectue des attaques Evil Twin, KARMA et…

Scanner XSS rapide avec analyse des paramètres, fingerprinting WAF et vérification DOM/AST. Prend en charge la détection XSS réfléchie, stockée et…

Scanneur basé sur les IOC et YARA pour détecter les indicateurs de compromission via des regex sur les noms de fichiers, des signatures YARA, la…

Tookie est un outil avancé de collecte d'informations OSINT qui trouve des comptes de réseaux sociaux en fonction des entrées.

Un outil de renseignement open source pour Instagram - Archive

Outil open-source de test de sécurité d'application interactif (IAST) qui instrumente passivement les applications Java pour détecter les…

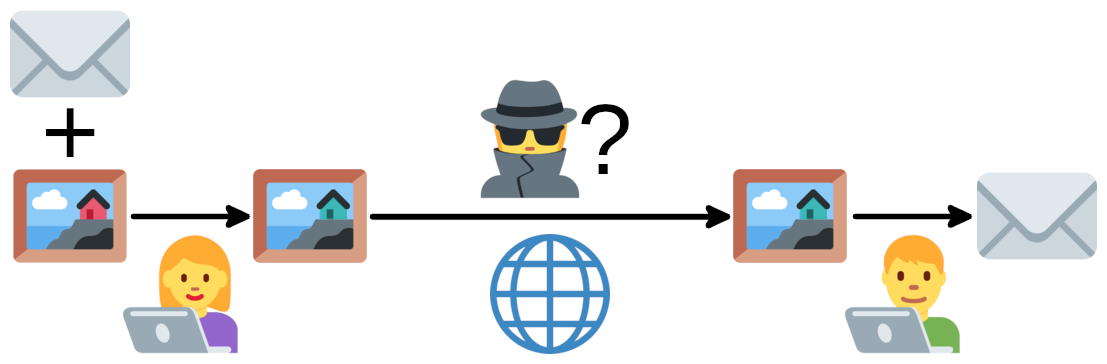
Stéganographie par bit de poids faible pour les images bitmap (.bmp et .png), les fichiers audio WAV et les séquences d'octets. Simple stéganalyse…

Exploitation de l'API Reddit pour héberger le trafic C2.

Analyse binaire parallèle avec IDA Pro, nommage de fonctions assisté par IA, graphe de connaissances Neo4j et moteur d'émulation/hooking/fuzzing…