Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Awesome-RAG-Security — Collection organisée d'articles de recherche sur la sécurité de la génération augmentée par récupération, classée selon la taxonomie SLOT couvrant l'empoisonnement des connaissances, la manipulation de la récupération, l'exploitation du contexte et les défenses. | Kitploit
Outils/GitHubGitHub/treeai-lab/awesome-rag-security
Analyse des VulnérabilitésRenseignement sur les MenacesArticles et RechercheApprentissage et ÉducationRessources OrganiséesSécurité de l'IAAttaque Adversariale
GitHub
treeai-lab/awesome-rag-security

Awesome-RAG-Security

Collection organisée d'articles de recherche sur la sécurité de la génération augmentée par récupération, classée selon la taxonomie SLOT couvrant l'empoisonnement des connaissances, la manipulation de la récupération, l'exploitation du contexte et les défenses.

Voir le dépôt
101142il y a 2 moisPas encore vérifié
Partager

Awesome-RAG-Security

Actualités

Version initiale : Ce dépôt recense les articles sur la sécurité des RAG selon la taxonomie SLOT issue de notre étude.

A Survey of Secure Retrieval-Augmented Generation

Yuming Xu 1, Mingtao Zhang 1, Zhuohan Ge 1, Haoyang Li 1, Nicole Hu 1, Yongqi Zhang 2, Zhiyuan Wen 1, Jason Chen Zhang 1, Qing Li 1, Lei Chen 2

1The Hong Kong Polytechnic University, 2The Hong Kong University of Science and Technology (Guangzhou).

@article{xu2026securing,
  title={A Survey of Secure Retrieval-Augmented Generation},
  author={Xu, Yuming and Zhang, Mingtao and Ge, Zhuohan and Li, Haoyang and Hu, Nicole and Zhang, Yongqi and Wen, Zhiyuan and Zhang, Jason Chen and Li, Qing and Chen, Lei},
  journal={arXiv preprint arXiv:2604.08304},
  year={2026}
}

Si vous souhaitez inclure votre article, suggérer des améliorations à notre étude, ou discuter de sujets connexes avec nous, n'hésitez pas à nous contacter : [email protected].
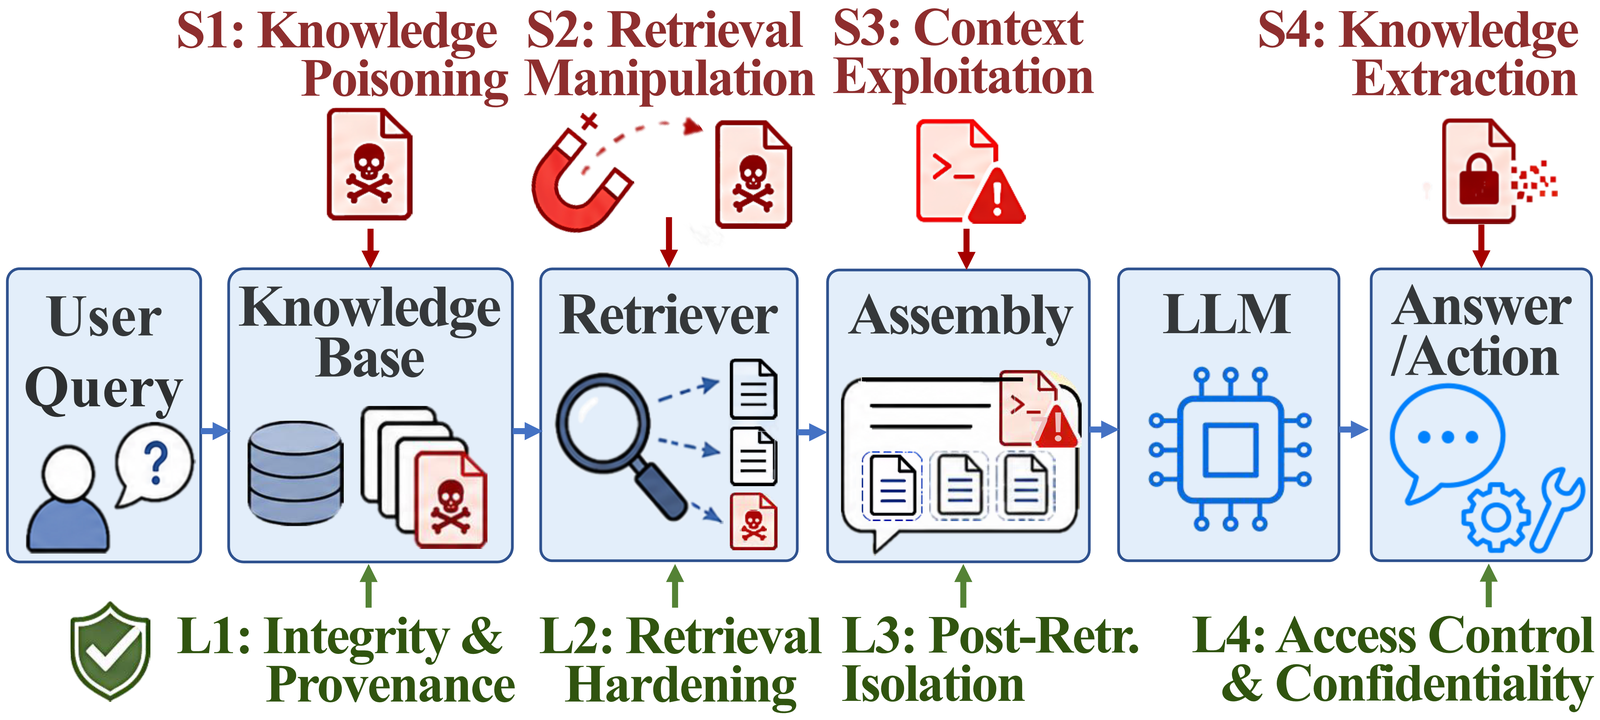
Surfaces d'attaque (S1-S4) et couches de défense qui leur correspondent (L1-L4) le long du pipeline RAG.
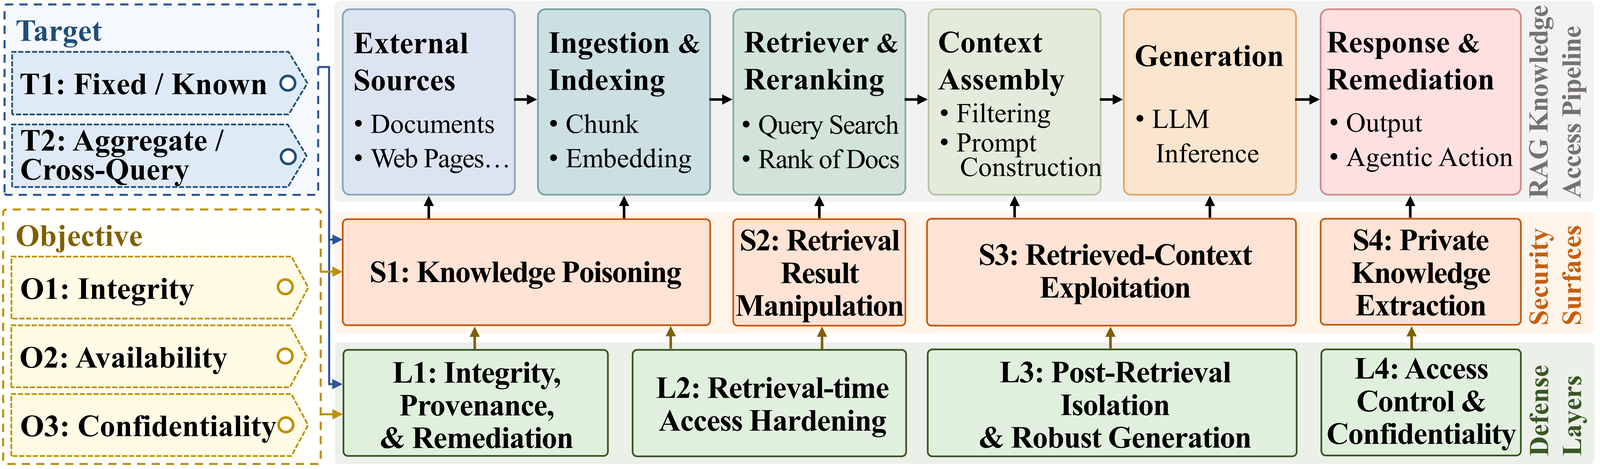
Surfaces d'attaque (S1-S4) et couches de défense qui leur correspondent (L1-L4) le long du pipeline RAG.

Vue SLOT du pipeline d'accès aux connaissances RAG

Vue SLOT du pipeline d'accès aux connaissances RAG. Les surfaces d'attaque (S1-S4) et les couches de défense (L1-L4) sont alignées avec les étapes du pipeline, tandis que l'Objectif (O) et la Cible (T) sont des étiquettes transversales utilisées pour comparer les attaques, les défenses et les benchmarks, c'est-à-dire, Étiquette SLOT = Surface/Couche + Objectif + Cible.

Taxonomie et articles

  • Awesome-RAG-Security
  • Mécanismes d'attaque
    • Empoisonnement des connaissances (S1)
    • Manipulation des résultats de récupération (S2)
    • Exploitation du contexte récupéré (S3)
    • Extraction de connaissances privées (S4)
  • Défenses et mécanismes de remédiation
    • Intégrité et remédiation de la base de connaissances (L1)
    • Renforcement de l'accès au moment de la récupération (L2)
    • Isolation du contexte post-récupération (L3)
    • Contrôle d'accès, confidentialité et protection des données (L4)
  • Études d'évaluation Secure-RAG
    • Études de référence
    • Études d'évaluation systématique
  • Protocole de sélection et enregistrements publiés

Mécanismes d'attaque

Empoisonnement des connaissances (S1)

Empoisonnement de corpus spécifique à la requête (Haut de page)

AnnéeTitreSurface/LayerObjectifTargetLieuLien officiel
2026Practical Poisoning Attacks against Retrieval-Augmented Generation (CorruptRAG)S1; sec: S2O1T1SACMATArticle
2026RIPRAG: Hack a Black-box Retrieval-Augmented Generation Question-Answering System with Reinforcement LearningS1; sec: S2O1T1Findings of ACLArticle
2026Token-Level Precise Attack on RAG: Searching for the Best Alternatives to Mislead GenerationS1; sec: S2O1T1Findings of EACLArticle
2026Joint-GCG: Unified Gradient-Based Poisoning Attacks on Retrieval-Augmented Generation SystemsS1; sec: S2, S3O1T1AAAIArticle Code
2025The Silent Saboteur: Imperceptible Adversarial Attacks against Black-Box Retrieval-Augmented Generation SystemsS1; sec: S2O1T1Findings of ACLArticle Code
2025One Shot Dominance: Knowledge Poisoning Attack on Retrieval-Augmented Generation Systems (AuthChain)S1; sec: S2O1T1Findings of EMNLPArticle Code
2025The RAG Paradox: A Black-Box Attack Exploiting Unintentional Vulnerabilities in Retrieval-Augmented Generation SystemsS1; sec: S2O1T1Findings of EMNLPArticle
2025PoisonedRAG: Knowledge Corruption Attacks to Retrieval-Augmented Generation of Large Language ModelsS1; sec: S2O1T1USENIX SecurityArticle Code
2024Typos that Broke the RAG's Back: Genetic Attack on RAG Pipeline by Simulating Documents in the Wild via Low-Level Perturbations (GARAG)S1; sec: S2O1T1Findings of EMNLPArticle
2024Human-Imperceptible Retrieval Poisoning Attacks in LLM-Powered ApplicationsS1; sec: S3O1T1FSE CompanionArticle
2024HijackRAG: Hijacking Attacks against Retrieval-Augmented Large Language ModelsS1; sec: S2, S3O1T1arXivArticle Code

Empoisonnement par déclencheur / généralisé (Haut de page)

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    264

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →








