Kage-DFIR-toolkit
Console de triage DFIR pour hôtes Windows qui enchaîne la collecte d'artefacts, les chronologies corrélées Sigma, les analyses YARA, l'inspection des…

Console de triage DFIR pour hôtes Windows qui enchaîne la collecte d'artefacts, les chronologies corrélées Sigma, les analyses YARA, l'inspection des…

Moteur de triage SAST/DAST hors ligne qui analyse le code source et rejoue le trafic HAR pour détecter les failles de logique métier, les BOLA, les…

Atelier de posture multi-cloud hors ligne basé sur navigateur qui simule des chemins d'attaque, audite la conformité IaC, analyse les graphes…

Construit une base de données SQLite d'artefacts Maven (ArtifactID, GroupID, Version, SHA1) pour la détection de vulnérabilités des composants Java…

Cherchez sur Google/Bing/Ecosia/DuckDuckGo/Yandex/Yahoo un terme de recherche (dork) avec un ensemble de sites par défaut, des programmes de bug…

👾 CVE-2026-58048 – Boîte à outils d'exécution SQL root cPanel (CVSS 9.4) | Suite complète Red/Blue Team Toolkit pour cPanel & WHM 11.x non corrigés.…

Lab Docker délibérément vulnérable avec un parc DNS routable et des clés de réponse lisibles par machine par cible, évaluant localement la précision,…

Faire correspondre les fonctions dans les binaires par ce qu'elles font, et non par l'apparence de leurs octets. Empreinte comportementale de…

Comment l'IA transforme les attaques par mot de passe d'une énumération aveugle en campagnes adaptatives - et les règles de détection et…

Boîte à outils d'analyse statique et de récupération de structure pour les images PE protégées par ACE .qvm0

Priorisation par coût du retard pour la migration post-quantique : risque classique et harvest-now-decrypt-later dans une seule unité (USD par an).…

Boîte à outils de niveau entreprise pour auditer et migrer les infrastructures héritées vers la cryptographie post-quantique (PQC) hybride.

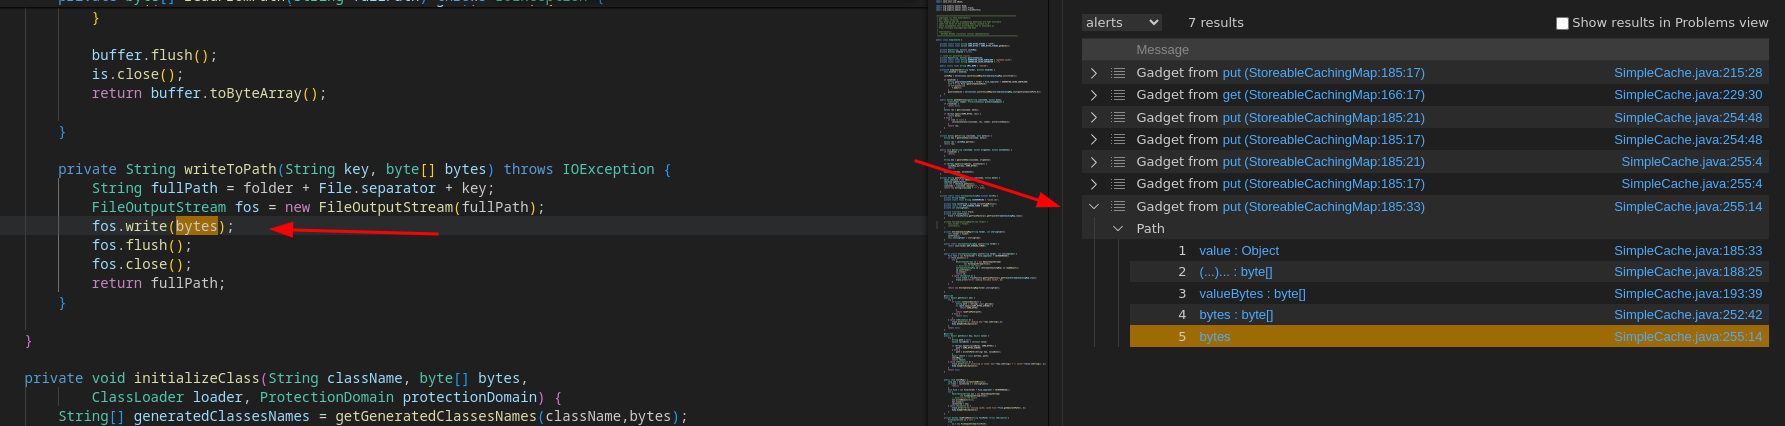
Trouver des chaînes de gadgets Java/C# avec CodeQL

Scanne les diffs de code avec contexte pour construire un graphe d'impact et utilise des LLM pour détecter les vulnérabilités, prenant en charge les…

Norme OWASP de vérification de la sécurité des applications client lourd

Kali Linux configuration avancée

Rétro-ingénierie de l'unité centrale de la BYD Dolphin — bus CAN, AVAS, clés NFC, OTA, et plus encore. DiLink 3 / Android 10.

référentiel d'évaluation pour l'évaluation comparative de red-teaming spécifique au domaine financier