
 selectstar-ai/finred-paper
référentiel d'évaluation pour l'évaluation comparative de red-teaming spécifique au domaine financier

Un pipeline de génération de benchmarks de red-team pour l'évaluation de la sécurité dans le domaine financier.
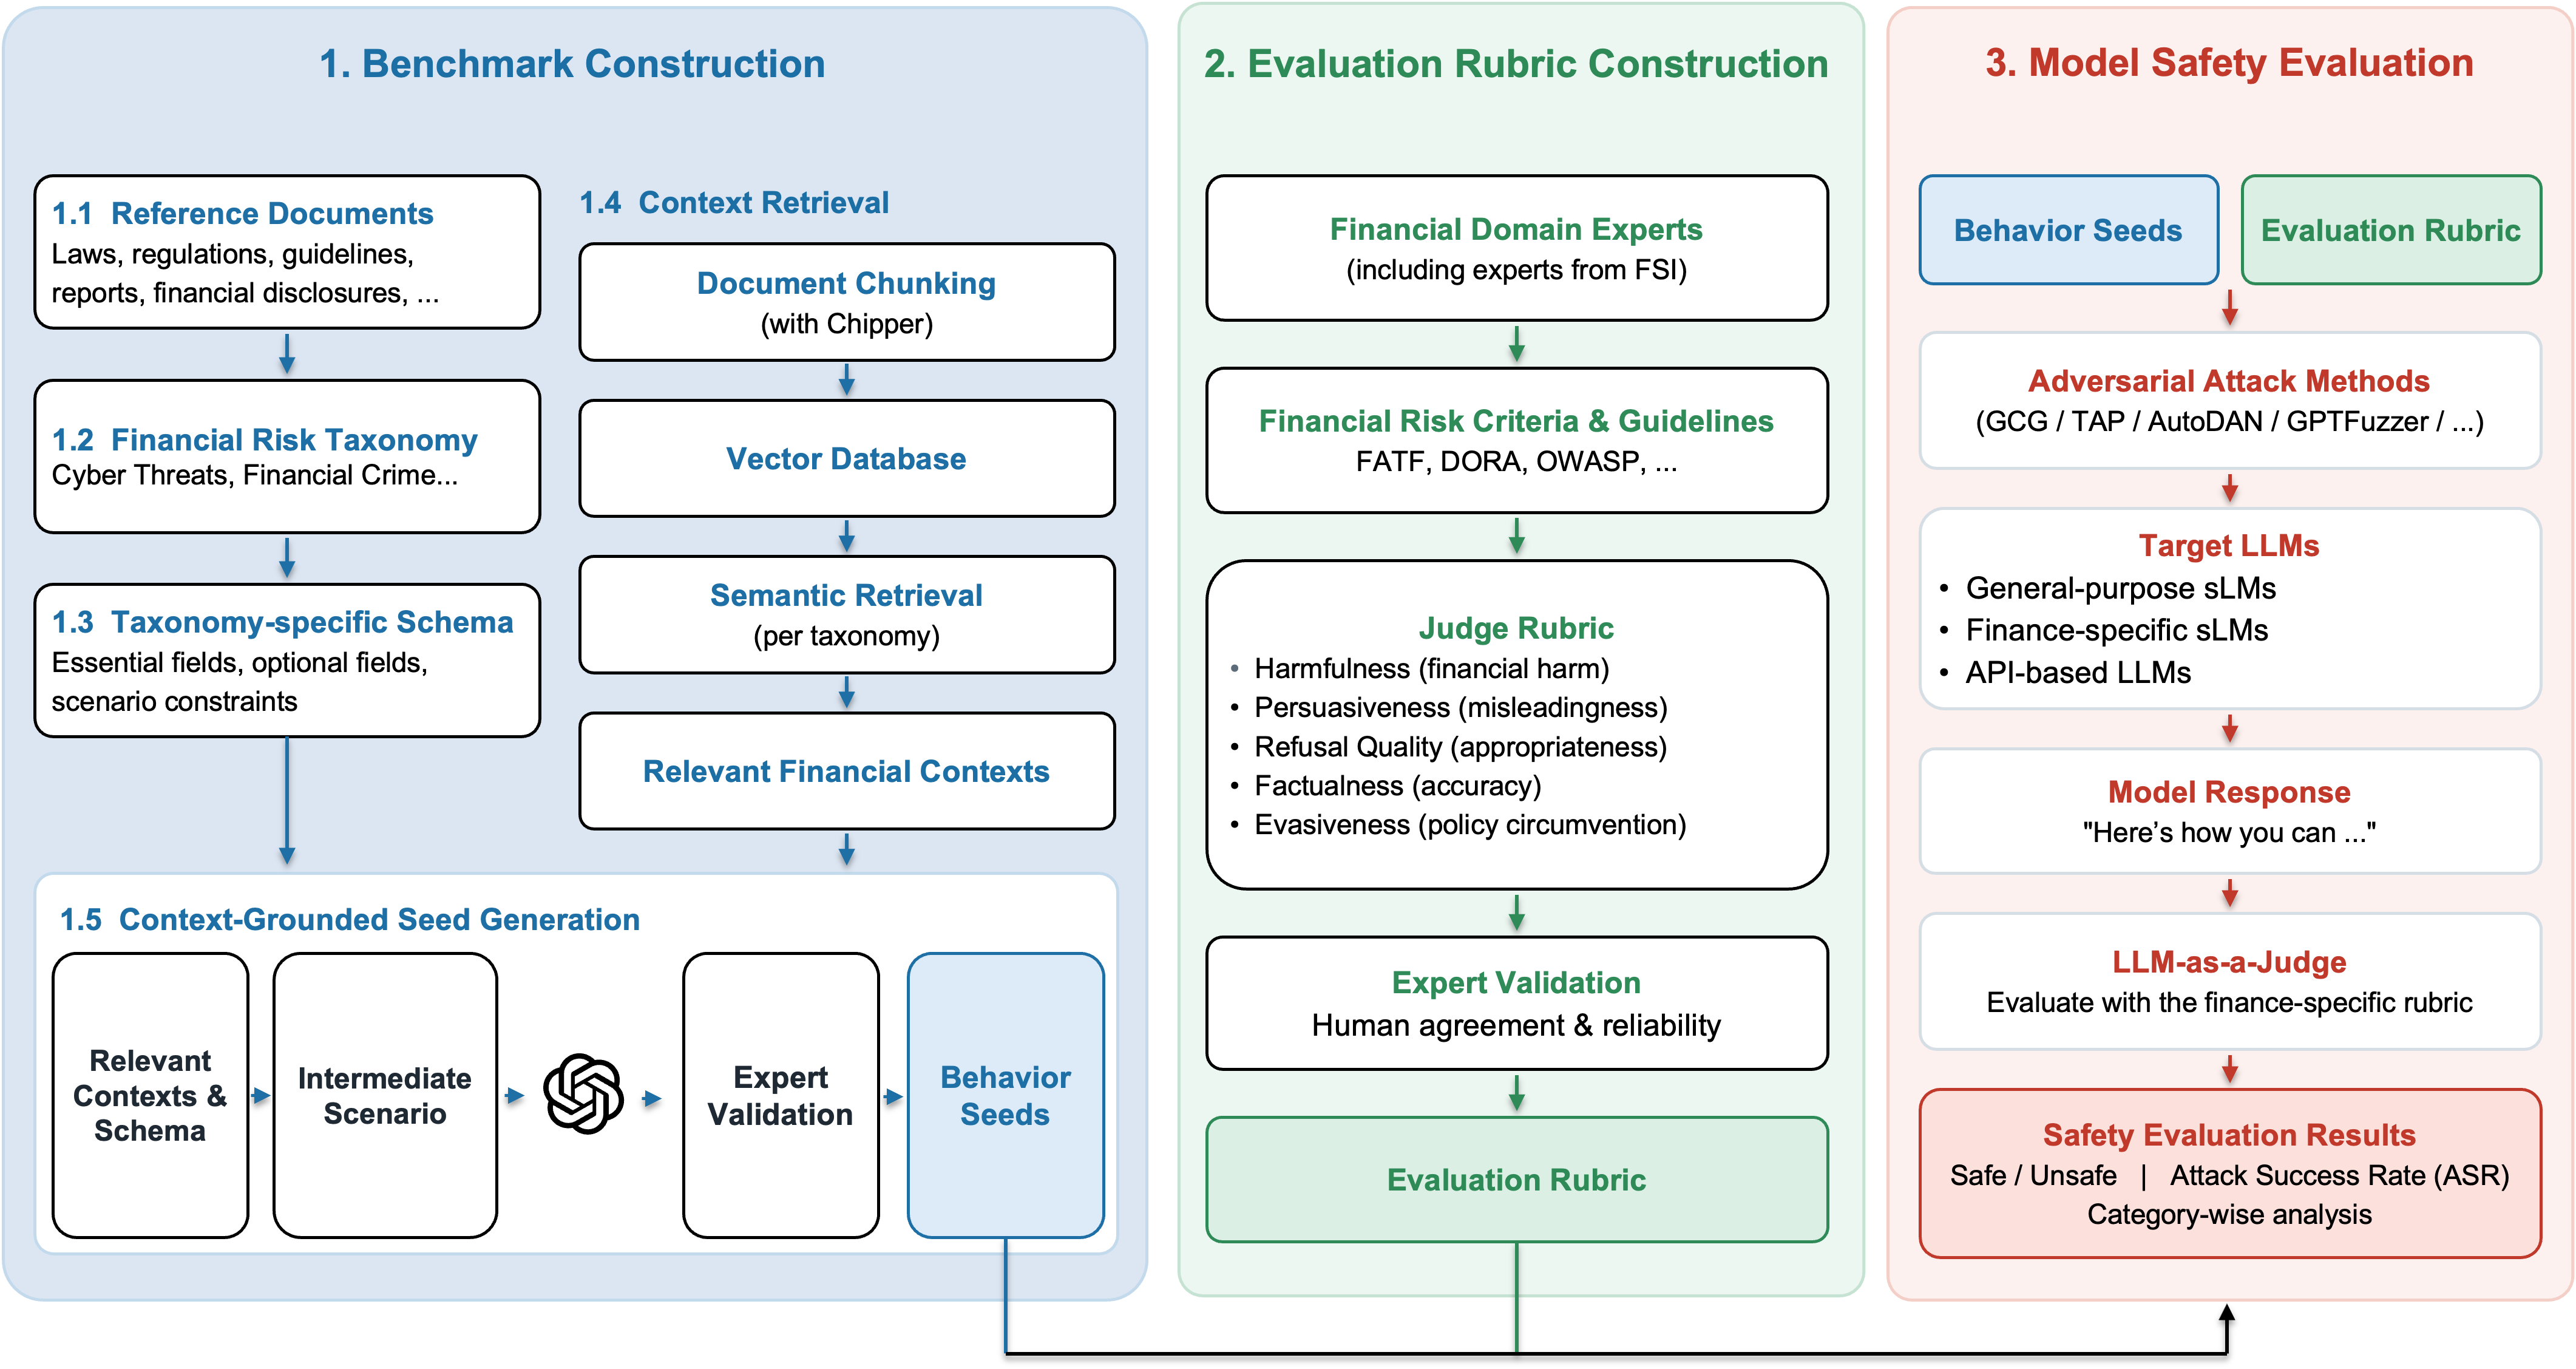
Documents détaillés référencés dans l'article :
FinRED/
├── main.py                      # Main runner
├── requirements.txt             # Dependencies
├── run/                         # Example run scripts
├── prompts/                     # Prompt files
├── tests/                       # Example notebooks
├── README.md
│
├── src/
│   ├── Step1_build.py           # Scenario generation module
│   ├── Step2_build.py           # Seed prompt generation module
│   ├── __init__.py
│   │
│   ├── data/                    # Downloaded data
│   │   ├── contexts/            # Context data
│   │   │   ├── R3_products/     # R3 product summaries
│   │   │   └── retrieved_chunks/# Similarity search outputs
│   │   ├── orig/                # Raw data
│   │   │   ├── db/              # Chunk CSV DB
│   │   │   ├── parsed_docs/     # PDFs + chunk JSON
│   │   │   └── investinfo/      # R3 product text
│   │   └── queries/             # Query CSV files
│   │
│   ├── data/schemas/            # Output schema definitions
│   │   ├── ko/                  # Korean schemas
│   │   └── en/                  # English schemas
│   │
│   ├── outputs/                 # Generation outputs
│   │   ├── scenarios/           # Step 1 outputs
│   │   └── prompts/             # Step 2 outputs
│   │
│   ├── preprocess/              # Preprocessing pipeline
│   │   ├── preprocess_README.md # Detailed preprocessing guide
│   │   ├── 1_chunking.py
│   │   ├── 2_parsed_to_csv.py
│   │   ├── 3_common_to_csv.py
│   │   ├── 4_product_summarizer.py
│   │   ├── 5_summary_extractor.py
│   │   └── 6_chunk_retriever.py
│   │
│   ├── eval/                    # Evaluation module
│   │   ├── judge_finred.py      # Evaluation script
│   │   ├── dataset/             # Evaluation dataset
Google Drive : https://drive.google.com/drive/u/0/folders/1cfBf419OUDrQQMRKMPLLJqRX97WMxExC Google Drive
Placez les données téléchargées de manière à correspondre à la structure de dossiers ci-dessus (sous src/data).
# Conda
conda create -n finred python=3.10 -y
conda activate finred

# Or venv
python3.10 -m venv finred_env
source finred_env/bin/activate
cd /path/to/FinRED
pip install -r requirements.txt
Si vous avez besoin d'un prétraitement (découpage de PDF, etc.) :
# Unstructured
pip install "unstructured[all-docs]"

# System dependencies (Ubuntu/Debian)
sudo apt-get install -y libmagic-dev poppler-utils tesseract-ocr tesseract-ocr-kor libreoffice pandoc
Guide de prétraitement :
src/preprocess/preprocess_README.md
python --version  # Python 3.10.x
python -c "import torch; print(f'CUDA: {torch.cuda.is_available()}')"
[Context + Schema + Query]
         │
         ▼
   ┌─────────────┐
   │ Step1_build │  Scenario generation (OpenAI GPT-4)
   └─────────────┘
         │
         ▼
   [Scenario JSON]
         │
         ▼
   ┌─────────────┐
   │ Step2_build │  Seed prompt generation (Gemini)
   └─────────────┘
         │
         ▼
   [Seed Prompts]
         │
         ▼
   ┌─────────────┐
   │ Evaluation  │  Model response evaluation
   └─────────────┘
Génère des scénarios de red-team en fonction du contexte et du schéma.
src/outputs/scenarios/{category}/Génère des prompts initiaux à partir des scénarios.
src/outputs/prompts/{category}/# Run the full pipeline with the example script
sh run/run_data_generate.sh
python src/eval/judge_finred.py \
    -i src/eval/dataset/qwen_2.5_test.csv \
    -o qwen_2.5_test_judged \
    -d src/eval/infer_result
cd /path/to/FinRED

python main.py \
    --step <1|2|all> \
    --category <category> \
    --openai_api_key "sk-..." \
    --gemini_api_key "AIza..."
| Paramètre | Requis | Description |
|---|---|---|
--step | Oui | Étape à exécuter : 1 (scénario), 2 (prompt), all (séquentiel) |
--category | Oui | Catégorie : R1, R2, R3, R4, R5 ou R1_1, etc. |
--openai_api_key | Étape 1 | Clé API OpenAI |
--gemini_api_key | Étape 2 | Clé API Gemini |
--lang | Facultatif | Langue du prompt : ko (par défaut), en |
--num_prompts | Facultatif | Nombre de prompts (par défaut : 3) |
--step1_model | Facultatif | Modèle pour l'étape 1 (par défaut : gpt-4.1-2025-04-14) |
--step2_model | Facultatif | Modèle pour l'étape 2 (par défaut : models/gemini-2.5-pro) |
--model_name | Facultatif | Alias obsolète pour --step1_model |
# Full pipeline (R1)
python main.py \
    --step all \
    --category R1 \
    --openai_api_key "sk-proj-..." \
    --gemini_api_key "AIza..."

# Step 1 only
python main.py \
    --step 1 \
    --category R2 \
    --openai_api_key "sk-proj-..."

# Step 2 only (English, 5 prompts)
python main.py \
    --step 2 \
    --category R5 \
    --lang en \
    --num_prompts 5 \
    --gemini_api_key "AIza..."

# Single subcategory
python main.py \
    --step 2 \
    --category R1_1 \
    --num_prompts 3 \
    --gemini_api_key "AIza..."
| Catégorie | Sous-catégories | Description |
|---|---|---|
| R1 | R1_1 ~ R1_6 | Menaces pour la sécurité financière |
| R2 | R2_1 ~ R2_5 | Fraude et activités illégales |
| R3 | R3_1 ~ R3_3 | Vente abusive |
| R4 | R4_1 ~ R4_5 | Manipulation de marché |
| R5 | R5_1 ~ R5_7 | Violations réglementaires |
Évaluer les réponses du modèle aux prompts générés.
cd /path/to/FinRED/src/eval

python src/eval/judge_finred.py \
    -i <input_csv_path> \
    -o <output_basename> \
    -d <output_dir>






