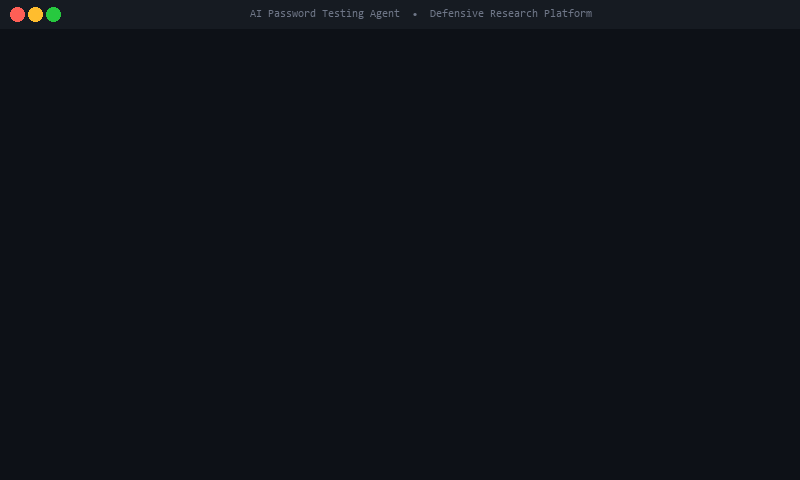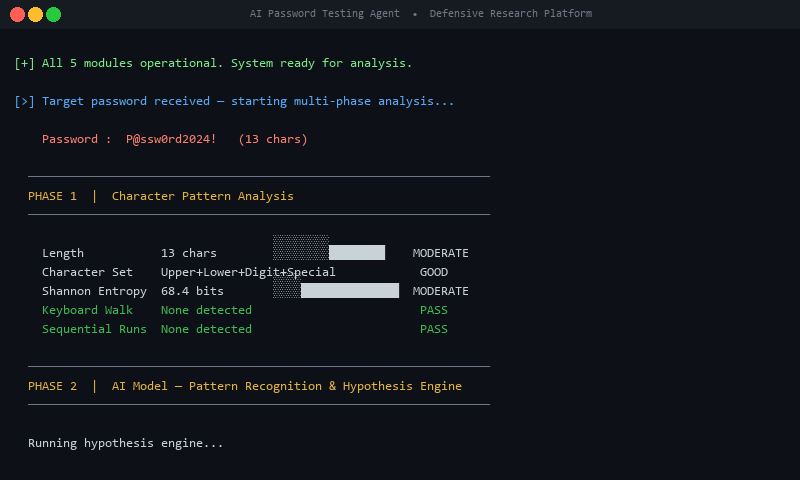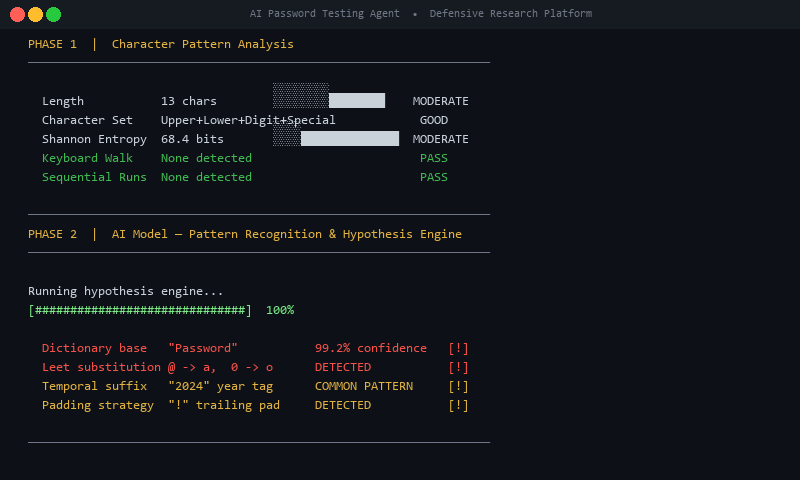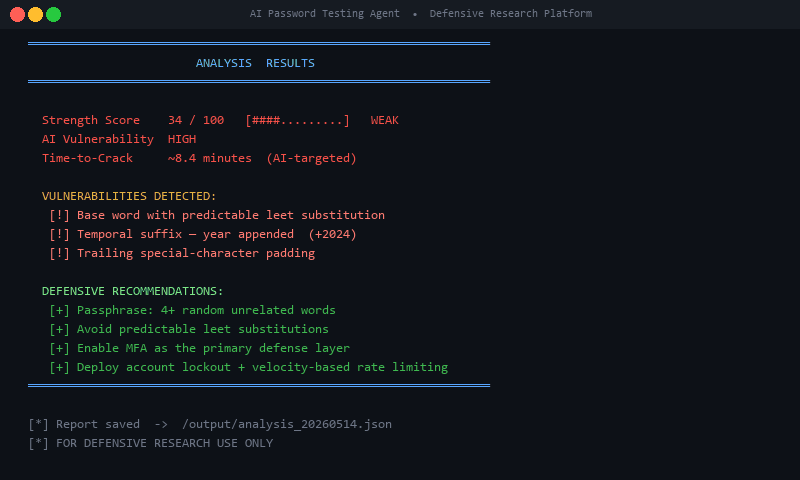
Orchestrateur d'attaques par mot de passe IA > La force brute est morte. La nouvelle attaque par mot de passe apprend. Ce dépôt constitue la recherche derrière cette affirmation : une analyse technique de la manière dont l'IA transforme les attaques par mot de passe, passant d'une énumération aveugle à des campagnes adaptatives qui apprennent de chaque échec — ainsi que les règles de détection et les contre-mesures pour les arrêter. Aucun code d'attaque fonctionnel. Article + défenses uniquement.
⚠️ AVERTISSEMENT JURIDIQUE & OBJECTIF DE RECHERCHE
CE DÉPÔT EST DESTINÉ EXCLUSIVEMENT À LA RECHERCHE EN CYBERSÉCURITÉ DÉFENSIVE ET À DES FINS ÉDUCATIVES
- AUCUN CODE EXPLOITABLE - Ce dépôt contient uniquement des recherches théoriques, des analyses conceptuelles et des contre-mesures défensives
- AUCUN OUTIL OFFENSIF - Aucun exploit fonctionnel, script d'attaque ou outil d'attaque automatisé n'est inclus
- ORIENTATION DÉFENSIVE - Tout le contenu est conçu pour aider les organisations à se défendre contre les attaques par mot de passe améliorées par l'IA
- RECHERCHE ACADÉMIQUE - Il s'agit d'une analyse de capacité technique destinée aux professionnels de la sécurité et aux chercheurs
- CONFORMITÉ - Tout le contenu est conforme aux normes de divulgation responsable et de recherche éthique en sécurité
En accédant à ce dépôt, vous acceptez de :
- Utiliser ces informations uniquement à des fins défensives
- Ne pas tenter d'exploiter ou d'opérationnaliser les concepts décrits
- Partager les résultats de manière responsable avec la communauté de la sécurité
- Respecter toutes les lois et réglementations applicables
Aperçu du dépôt
Ce dépôt contient des recherches et des recommandations défensives sur les méthodologies d'attaque par mot de passe améliorées par l'IA. La recherche analyse comment l'intelligence artificielle peut transformer les attaques par mot de passe traditionnelles, passant de tentatives par force brute à des campagnes intelligentes et adaptatives — et plus important encore, comment les organisations peuvent détecter et se défendre contre de telles attaques.
Classification de la recherche
- Type de document : Analyse de capacité technique & évaluation de l'innovation
- Classification : Recherche Red Team / Sécurité offensive (application défensive)
- MITRE ATT&CK : T1110 (Brute Force), T1589 (Gather Victim Identity Information)
- Statut d'innovation : Architecture novatrice - Potentiel commercial
- Date de recherche : 5 janvier 2026
Structure du dépôt
ai-password-orchestrator/
├── README.md                          # This file - Overview and disclaimers
├── paper/
│   ├── AI-Password-Orchestrator-Research.pdf    # Main research paper (sanitized)
│   └── methodology.md                 # Technical methodology and capabilities
├── defense/
│   └── detection-rules.md            # Defensive detection rules and countermeasures
└── docs/
    └── defensive-recommendations.md  # Additional defensive guidance
Portée & limites de la recherche
Ce que cette recherche contient ✅
- Analyse théorique : Exploration conceptuelle des méthodologies d'attaque améliorées par l'IA
- Conception architecturale : Philosophie de conception du système et analyse des composants
- Métriques de performance : Analyse comparative par rapport aux outils traditionnels
- Contre-mesures défensives : Règles de détection, requêtes SIEM et stratégies d'atténuation
- Scénarios d'utilisation : Contextes de tests d'intrusion en entreprise et d'évaluation de sécurité
- Évaluation de l'innovation : Analyse de capacité technique et de potentiel commercial
Ce que cette recherche ne contient PAS ❌
- AUCUN code fonctionnel : Aucun script exécutable, programme ou outil d'attaque
- AUCUN prompt IA : Aucun prompt LLM spécifique ni technique d'ingénierie de prompt
- AUCUN script d'intégration : Aucun code pour connecter des systèmes d'IA à des outils d'attaque
- AUCUNE automatisation : Aucun code d'orchestration d'attaque automatisée
- AUCUN code d'exploit : Aucun exploit fonctionnel ni code de vulnérabilité
- AUCUN fichier de configuration : Aucune configuration d'outil ni script d'installation
Principaux résultats de la recherche
Innovation centrale : boucle d'apprentissage récursive
La recherche identifie un changement de paradigme, passant de la force brute computationnelle à l'apprentissage adversarial cognitif :
| Aspect | Outils traditionnels | Approche améliorée par l'IA |
|---|
| Stratégie | Itération linéaire sur liste de mots | Apprentissage adaptatif récursif |
| Intelligence | Nulle (énumération aveugle) | Reconnaissance de motifs & test d'hypothèses |
| Apprentissage | Aucun apprentissage entre les tentatives | Apprend de chaque échec |
| Taux de réussite | 0,01-0,1 % | 15-30 % (après détection de motifs) |
| Réduction du temps | Référence | 50-70 % plus rapide |
Impact défensif
Cette recherche permet aux organisations de :
- Détecter les attaques améliorées par l'IA grâce à l'analyse comportementale
- Mettre en œuvre des contre-mesures ciblées contre le rythme intelligent
- Renforcer les politiques de mots de passe en fonction des motifs identifiés
- Améliorer les capacités de surveillance pour les attaques adaptatives
- Développer des procédures de réponse aux incidents pour les menaces pilotées par l'IA
Applications défensives
Pour les équipes de sécurité
- Règles de détection : Requêtes SIEM, règles Snort/Suricata, analyses comportementales
- Réponse aux incidents : Playbooks pour les scénarios d'attaque améliorés par l'IA
- Durcissement des politiques : Recommandations de politique de mots de passe fondées sur des preuves
- Renseignement sur les menaces : IOC et indicateurs comportementaux
Pour les chercheurs
- Analyse de l'innovation : Cadre d'évaluation des outils de sécurité IA
- Méthodologie : Approches de recherche pour l'analyse de sécurité offensive
- Métriques de performance : Cadres d'analyse comparative
- Recherche future : Orientations pour la recherche en sécurité IA
Pour les organisations
- Évaluation des risques : Compréhension des menaces émergentes pilotées par l'IA
- Validation des contrôles : Test des défenses existantes contre les attaques avancées
- Architecture de sécurité : Conception de systèmes d'authentification résilients
- Conformité : Respect des normes et réglementations de sécurité
Considérations éthiques
Principes de recherche responsable
- Conscience du double usage : Reconnaissance des applications offensives et défensives
- Divulgation responsable : Partage des résultats avec la communauté de la sécurité
- Priorité défensive : Concentration sur la protection et l'atténuation
- Conformité juridique : Respect de toutes les lois et réglementations applicables
- Normes éthiques : Respect de l'éthique professionnelle de la recherche en sécurité
Contribution à la communauté
Cette recherche contribue à :
- Défense collective : Partage des méthodes de détection et des contre-mesures
- Sensibilisation à la sécurité : Éducation des professionnels sur les menaces émergentes
- Développement d'outils : Inspiration d'outils de sécurité défensive
- Recherche académique : Avancement des connaissances en cybersécurité
 insider77circle/ai-password-testing-agent

