
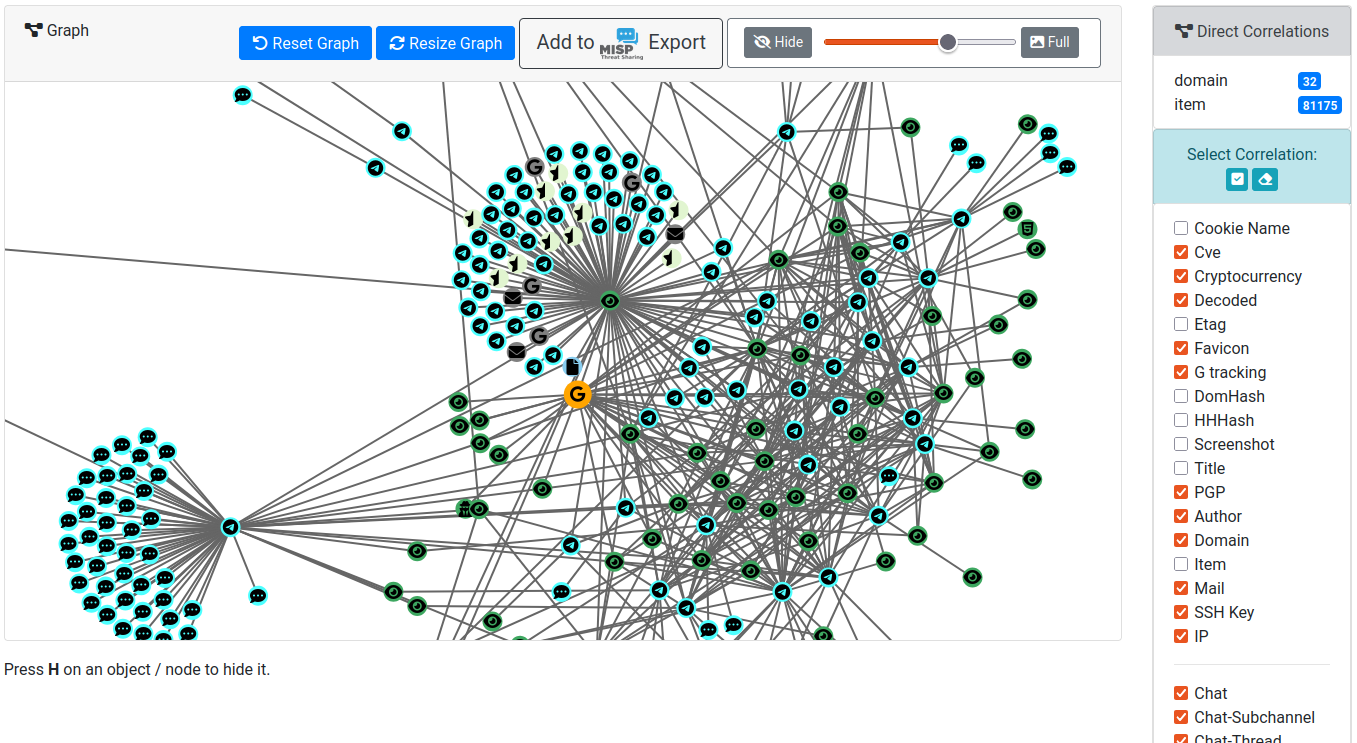
AIL-framework
 circl/ail-framework
AIL framework - Cadre d'analyse des fuites d'informations. Projet déplacé vers https://github.com/ail-project
ioc-managementosintthreat-feeds-aggregators+8
1.4k
circl/ail-frameworkAIL framework - Cadre d'analyse des fuites d'informations. Projet déplacé vers https://github.com/ail-project
 elastic/detection-rules
Développez, validez et publiez des règles de détection SIEM pour Elastic Security, avec un outillage CLI Python, l'analyse KQL, l'intégration Kibana…
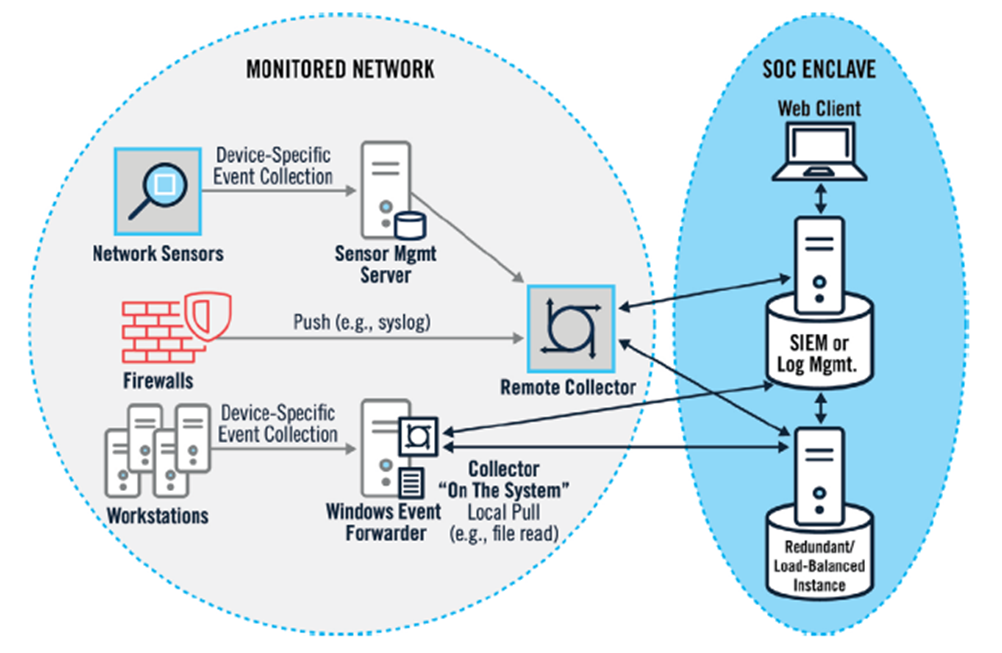 cyb3rxp/awesome-soc
Une base de connaissances organisée pour construire, exploiter et faire maturer un SOC (y compris un CSIRT).
 hasamba/dfir-companion
Serveur compagnon de forensique DFIR + extension de capture
 projectdiscovery/awesome-search-queries
Liste communautaire de requêtes de recherche pour divers produits sur plusieurs moteurs de recherche.
 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency micro sandboxes
 sigmahq/sigma
Répertoire principal des règles Sigma
 aboutcode-org/vulnerablecode
Base de données de vulnérabilités open source agrégeant des données CVE provenant de multiples sources avec une interface Web et une API. Mappe les…
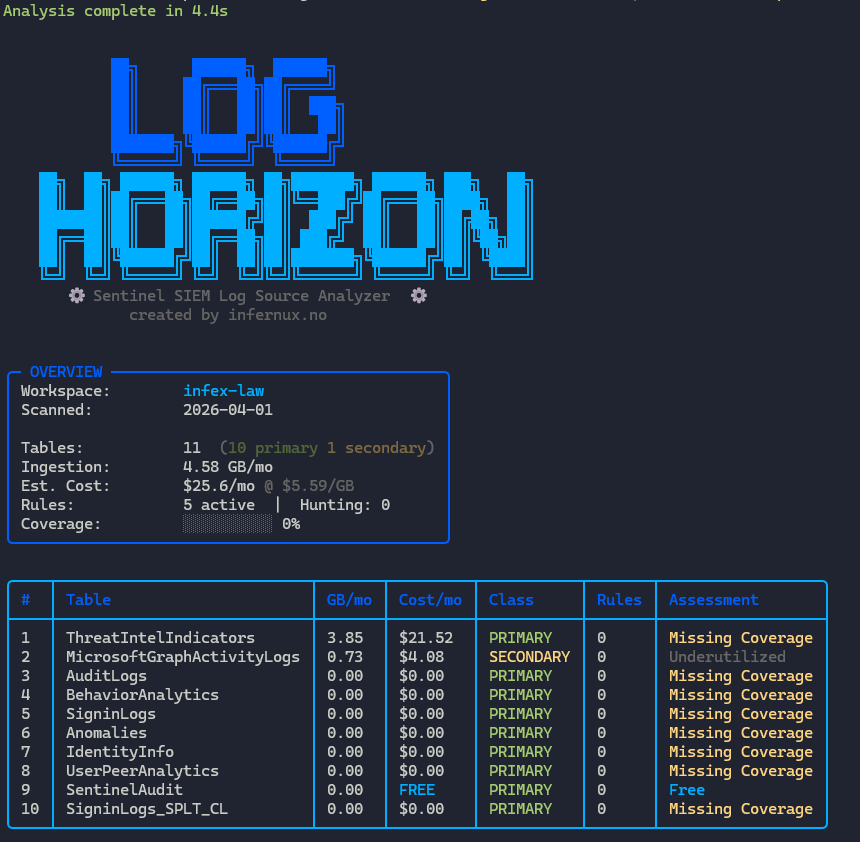 lnfernux/log-horizon
Analyseur de sources de logs SIEM Microsoft Sentinel
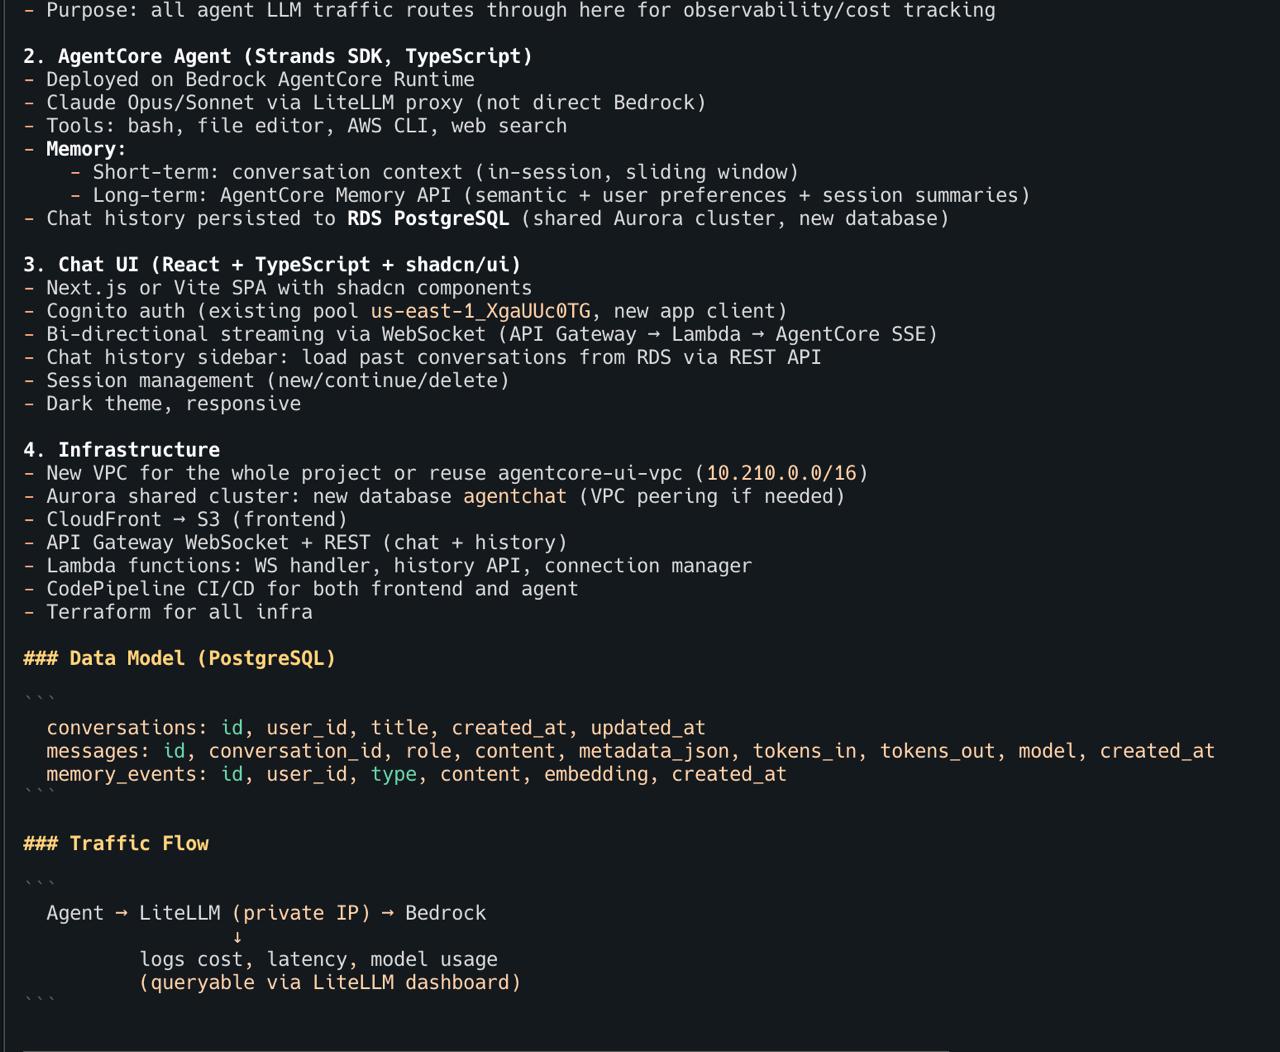 inceptionstack/lowkey
Déployez des agents de codage IA auto-hébergés (OpenClaw, Claude Code, Codex) dans votre compte AWS avec CloudFormation, des profils IAM et un…
 mrwadams/stride-gpt
Un outil de modélisation des menaces alimenté par l'IA qui utilise les modèles GPT d'OpenAI pour générer des modèles de menaces pour une application…
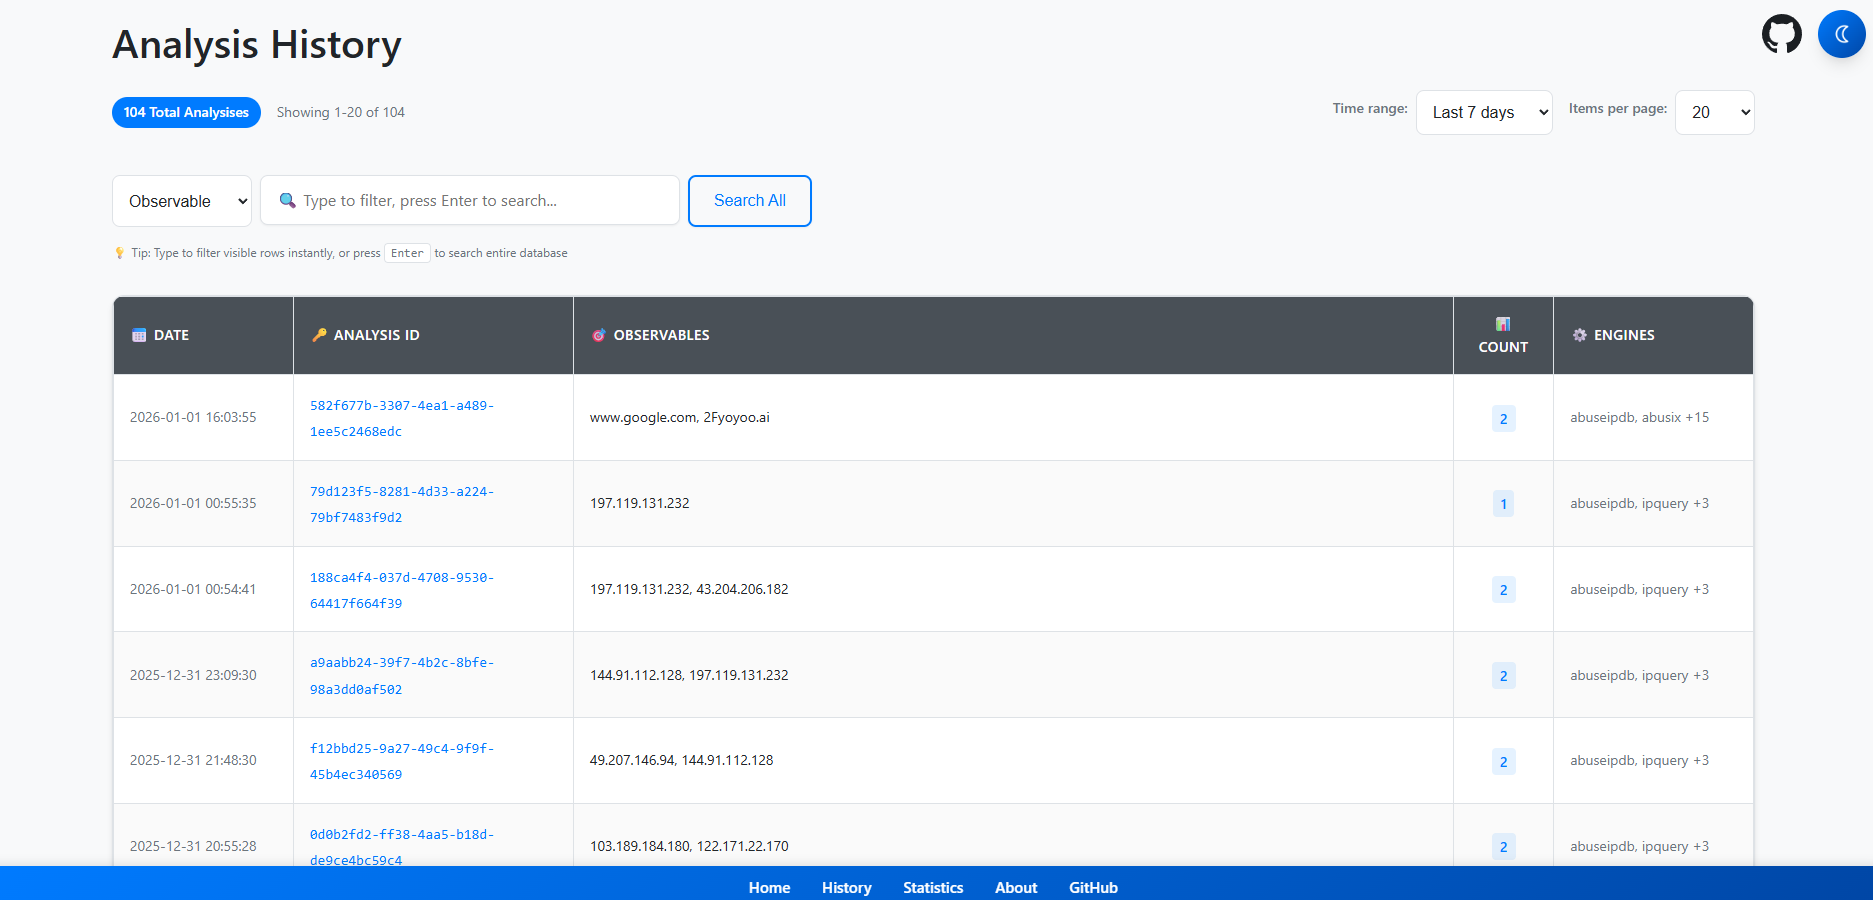 stanfrbd/cyberbro
A simple application that extracts your IoCs from garbage input and checks their reputation using multiple CTI services.
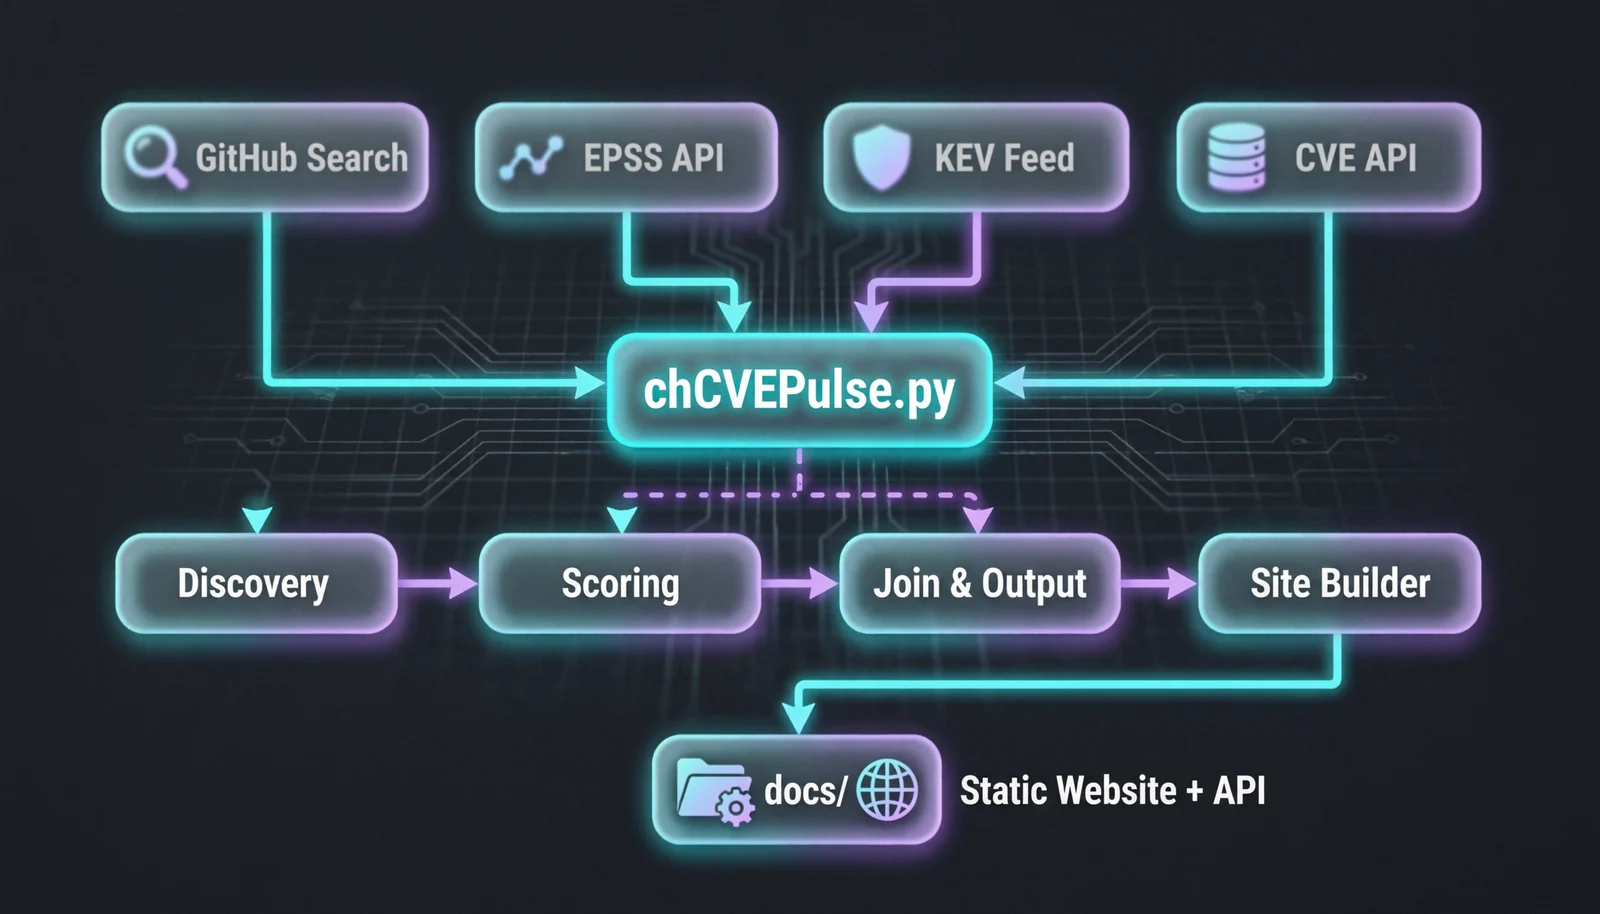 ch4120n/ch4120n-cve-pulse
Agrégateur de PoC (Proof-of-Concepts) CVE en direct avec recherche intelligente et renseignement sur les menaces
 corelight/quipu
Un environnement de travail de bureau pour écrire, valider, compiler et tester des règles YARA.
 google/osv.dev
Base de données open source de vulnérabilités et service de triage.
 laramies/theharvester
E-mails, sous-domaines et noms Harvester - OSINT
 atomdrift-project/scan
Détection de malwares 0-day pour les binaires, le code source et les scripts (qui ne craint pas)
 mandiant/vulnerability-disclosures
Dépôt organisé de divulgations de vulnérabilités de Mandiant, incluant les CVE découvertes via la recherche interne, les évaluations d'équipes rouges…