

malware-ioc
 bitdefender/malware-ioc
Indicateurs de compromission pour les logiciels malveillants documentés dans les livres blancs.
ioc-managementthreat-feeds-aggregatorsmalware-analysis+4
bitdefender/malware-iocIndicateurs de compromission pour les logiciels malveillants documentés dans les livres blancs.
 lascc/dfirhub
Recherchez les artefacts forensiques Windows, voyez où chacun se trouve sur le disque et copiez la commande KAPE pour le collecter. Construit…
 jeet-ganguly/birdy-edwards
Outil automatisé de renseignement Facebook propulsé par l'IA pour le profilage de cibles, l'analyse de réseaux et le signalement de menaces.…
 google/osv.dev
Base de données open source de vulnérabilités et service de triage.
 nolabs-ai/nono
Sécurité d'exécution des agents - bac à sable d'agents sans confiance, sans configuration, sans latence

 nccgroup/dnshighjackmonitoring
Scripts de tradecraft pour aider à détecter les tentatives de détournement DNS
 fazmin/cve-intel
Moteur local de triage des CVE agrégeant 25 sources (NVD, EPSS, CISA KEV, OSV, Shodan) en scores de risque de 0 à 100, avec CLI, API REST, serveur…
 dogucyber/ankosint
Outil OSINT basé sur Python qui collecte et analyse des données publiquement disponibles à partir de sources ouvertes pour soutenir le renseignement…
 opencti-platform/connectors
Collection de connecteurs OpenCTI qui ingèrent et synchronisent le renseignement sur les menaces, les IOC et les données CTI provenant de sources…
 svdwi/bluebox
Plateforme open-source de renseignement sur les menaces pour l'analyse de logiciels malveillants et d'observables. Enrichit les IP, domaines, URL et…
 anpa1200/aidebug
Analyse de logiciels malveillants axée sur les preuves avec inspection approfondie des PE/.NET, reconstruction Ghidra, vérifications croisées par IA,…
 alphasoc/flightsim
Un utilitaire pour générer en toute sécurité des modèles de trafic réseau malveillant et évaluer les contrôles.
 emrekybs/veiled-eye
Outil d'investigation d'identité OSINT. Pivotez depuis un e-mail, un nom d'utilisateur, un téléphone ou un portefeuille sur 46 sources vers un profil…
 ssc-ict-innovatie/nl-kat-coordination
Framework de scan réseau modulaire qui intègre divers outils et bases de données externes pour détecter les vulnérabilités et les erreurs de…
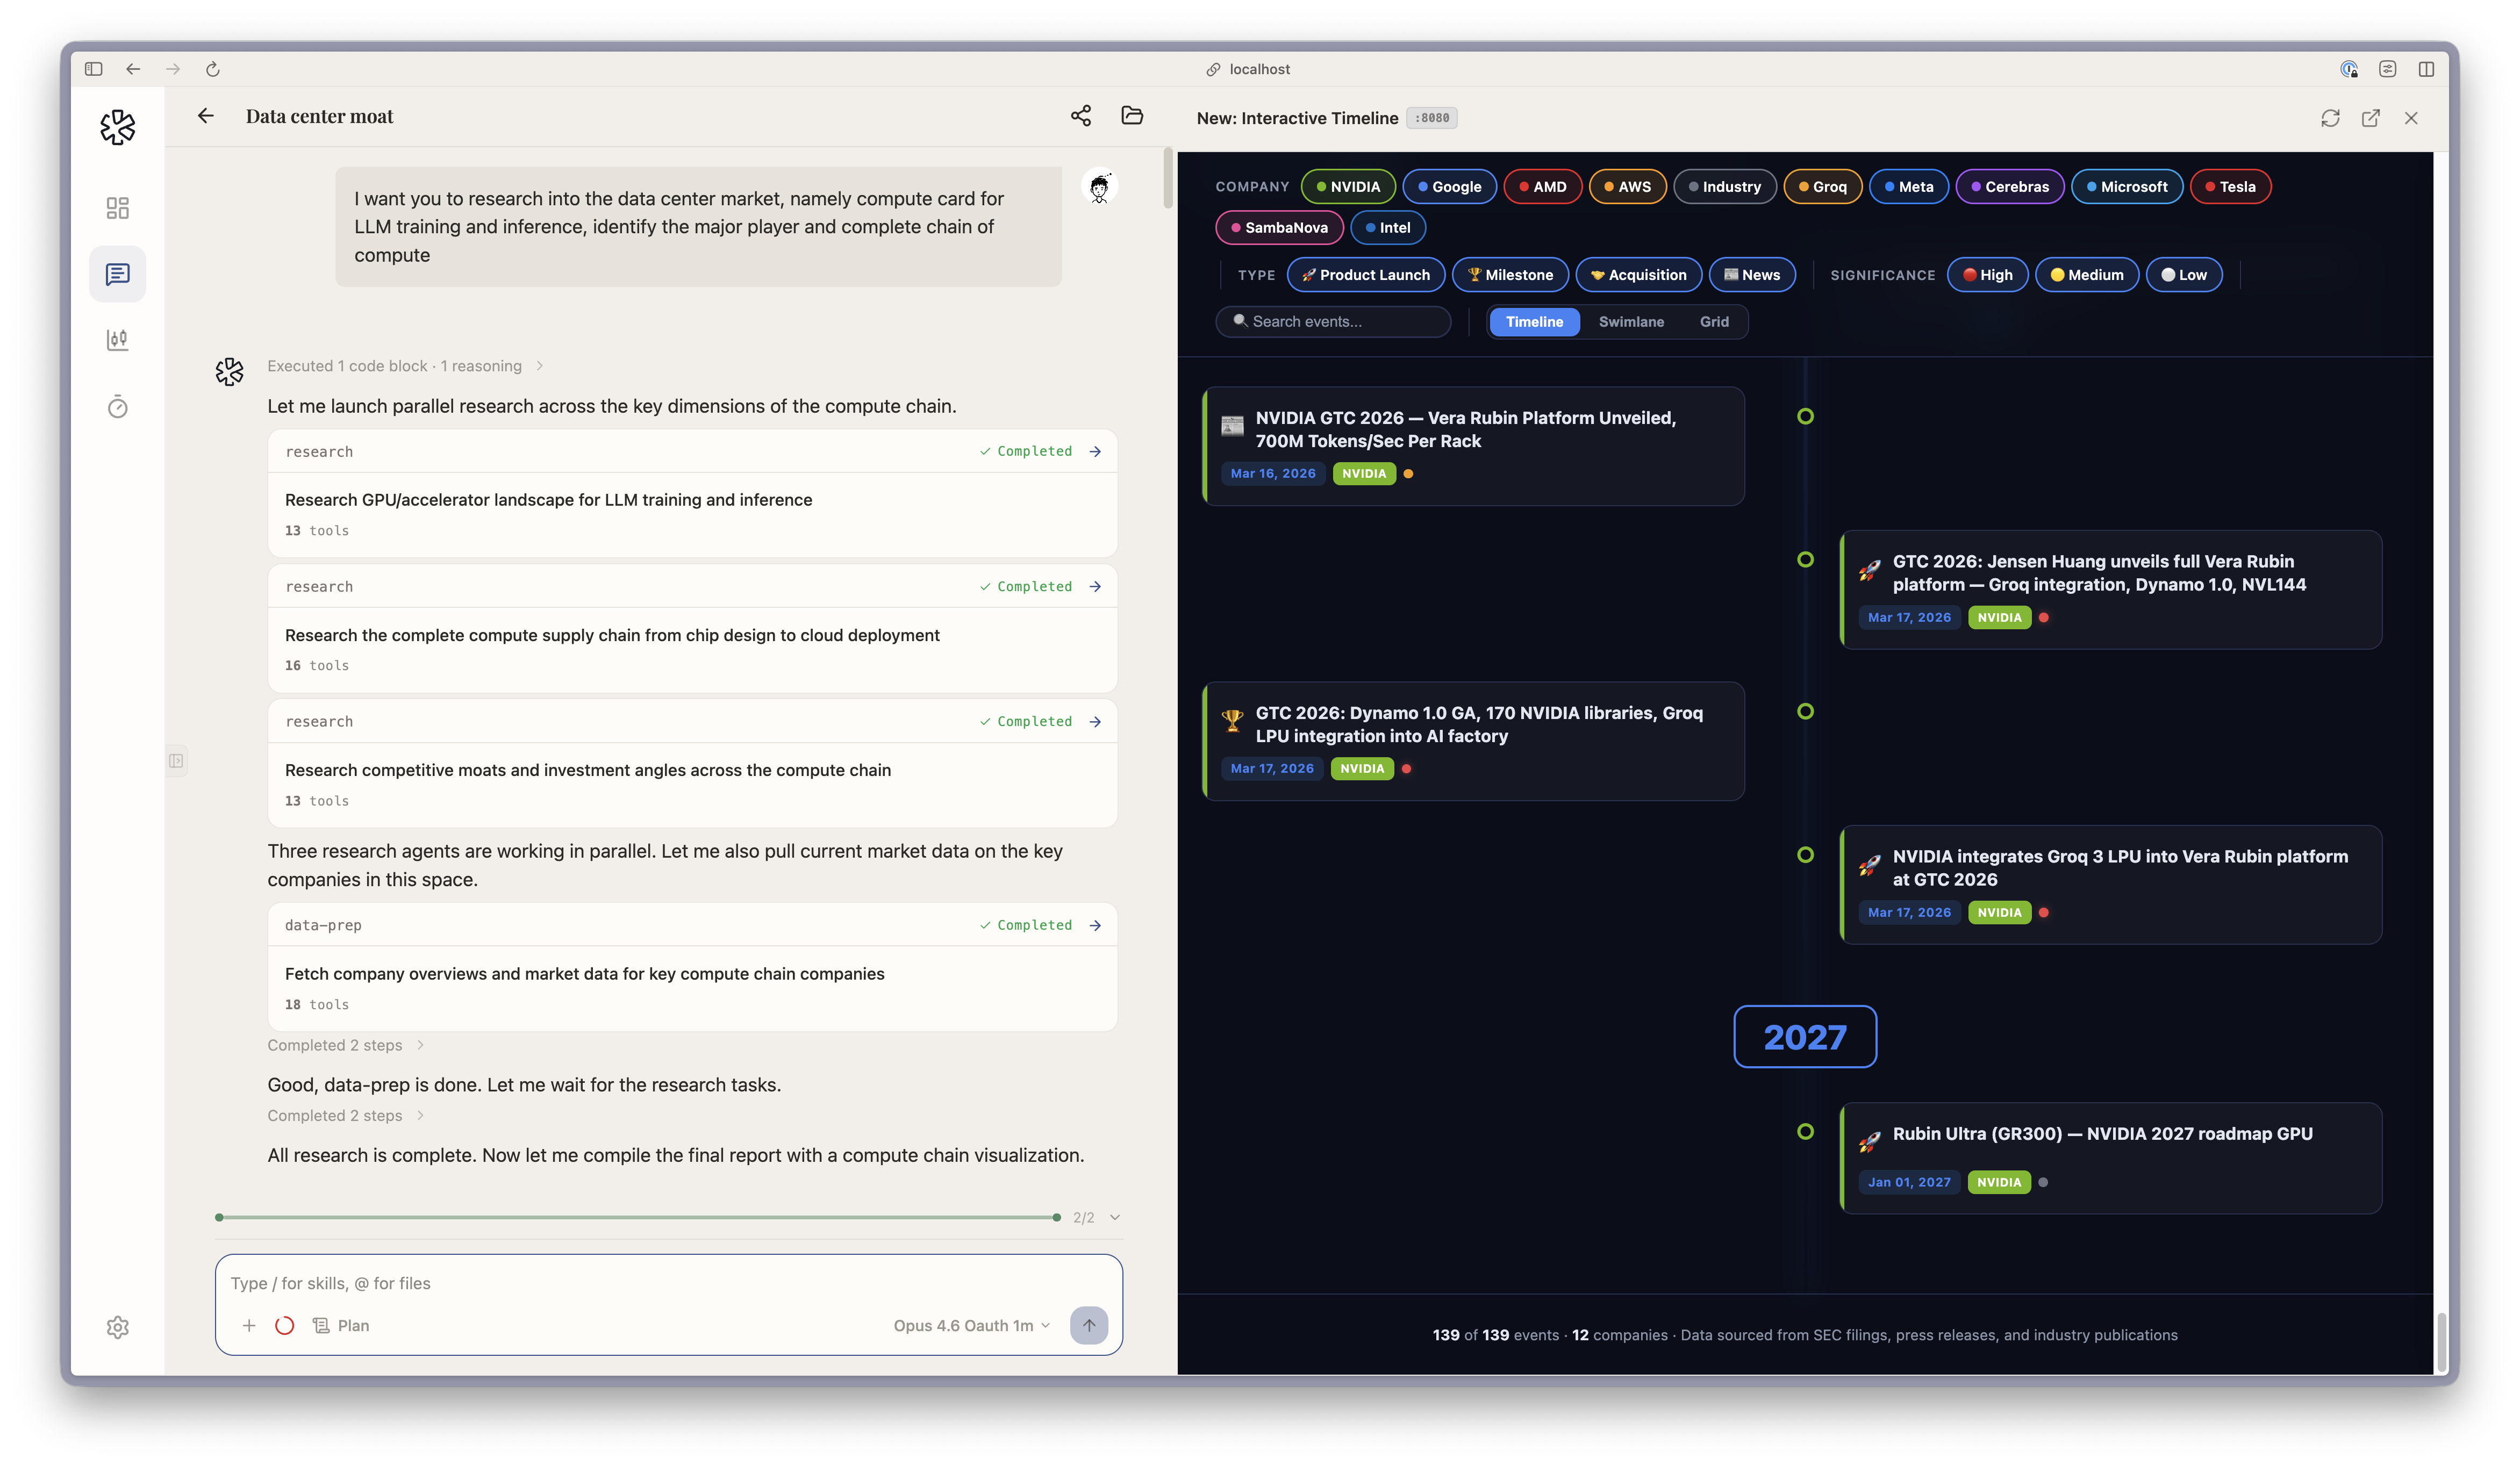 ginlix-ai/langalpha
Cadre OSINT automatisé pour la reconnaissance, la collecte de données et le renseignement sur les menaces, avec des robots d'exploration, des…
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 intelligencex/sdk
SDK pour interroger le moteur de recherche et l'archive de données Intelligence X, prenant en charge des sélecteurs comme l'e-mail, le domaine, l'IP…