

redamon
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
osintpenetration-testing-frameworksprivilege-escalation+8
2.3k
samugit83/redamonAutonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 nuf1p/loaderville
Une collection de loaders d'accès initial à utiliser dans des environnements d'entreprise durcis
 mandiant/vulnerability-disclosures
Dépôt organisé de divulgations de vulnérabilités de Mandiant, incluant les CVE découvertes via la recherche interne, les évaluations d'équipes rouges…
 forefy/reburp
A Burp Suite extension that exposes the full Montoya API as a local REST API, with Swagger UI
 0xthearchitect/beatbox
🧊Disposable environments on your own computer
 usestrix/strix
Outil open-source de test d'intrusion basé sur l'IA pour détecter et corriger les vulnérabilités de votre application.
 cookiengineer/exocomp
Self-hosted multi-agent environment for Go with LLM-powered pentesting agents (exploiter, reverser, threathunter, webscanner) that automate…
 ch0pin/medusa
Mobile Edge-Dynamic Unified Security Analysis
 oscerd/process-injection-playground
Une collection d'échantillons et de matériel liés à l'injection de processus.
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
 qyvora/qyvora-toha3ee
Framework d’exploitation réseau et MITM basé sur Go pour les tests d’intrusion autorisés, la reconnaissance réseau, l’interception de trafic, les…
 stevendamianakis/autopi
Cadre de red teaming adaptatif guidé par taxonomie qui balaye les techniques d'injection de prompt et affine les tentatives échouées afin de…
 trappsec-dev/trappsec
Framework open-source pour intégrer des routes leurres réalistes et des champs de miel dans les API afin de détecter les attaquants qui sondent la…
 bc-security/empire
Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.
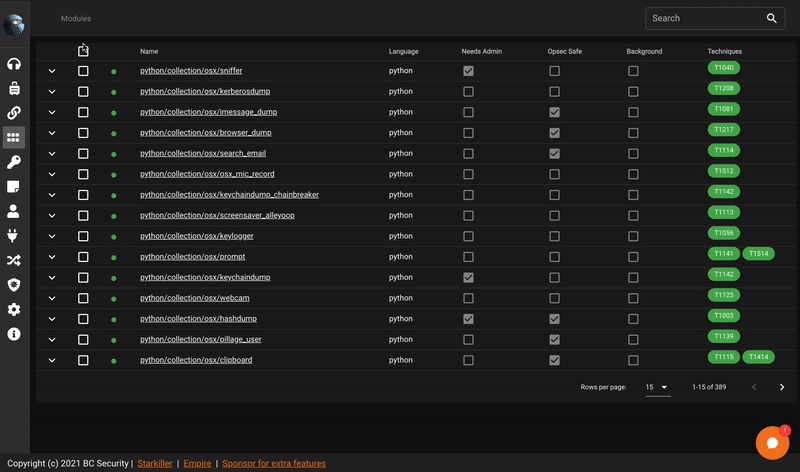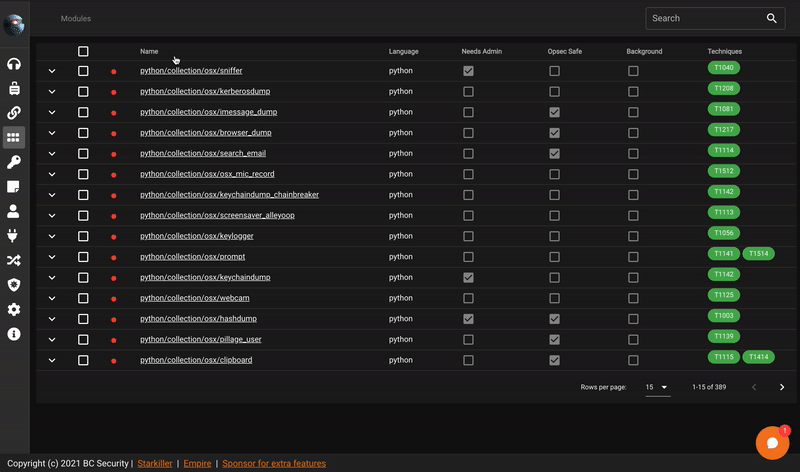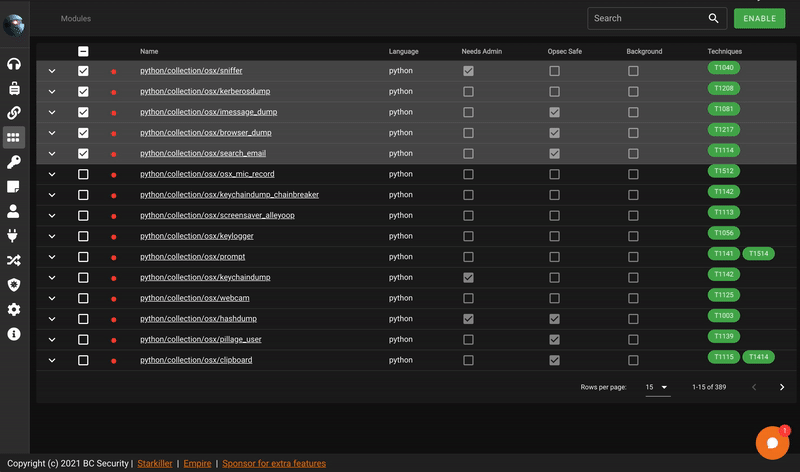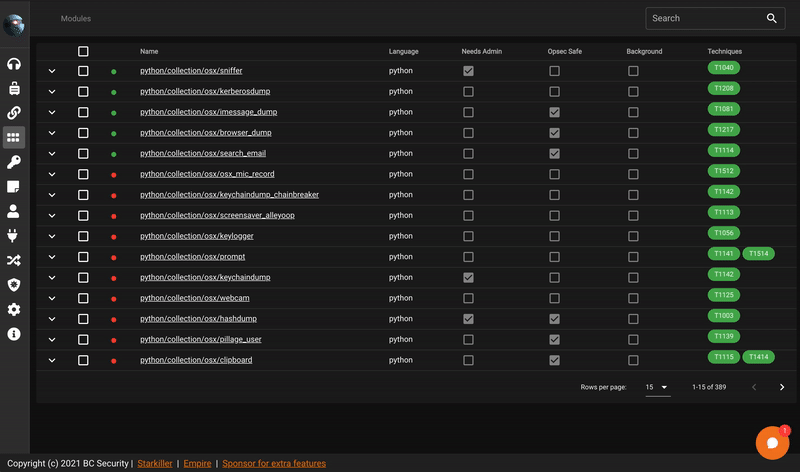 bc-security/starkiller
Starkiller est une interface frontale pour PowerShell Empire.
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 nvidia/garak
Scanneur de vulnérabilités LLM modulaire qui détecte les hallucinations, les fuites de données, les injections de prompts, les jailbreaks et la…
 fortra/impacket
Bibliothèque Python pour la manipulation de protocoles réseau bas niveau, proposant des implémentations SMB, MSRPC, Kerberos et WMI avec des outils…