
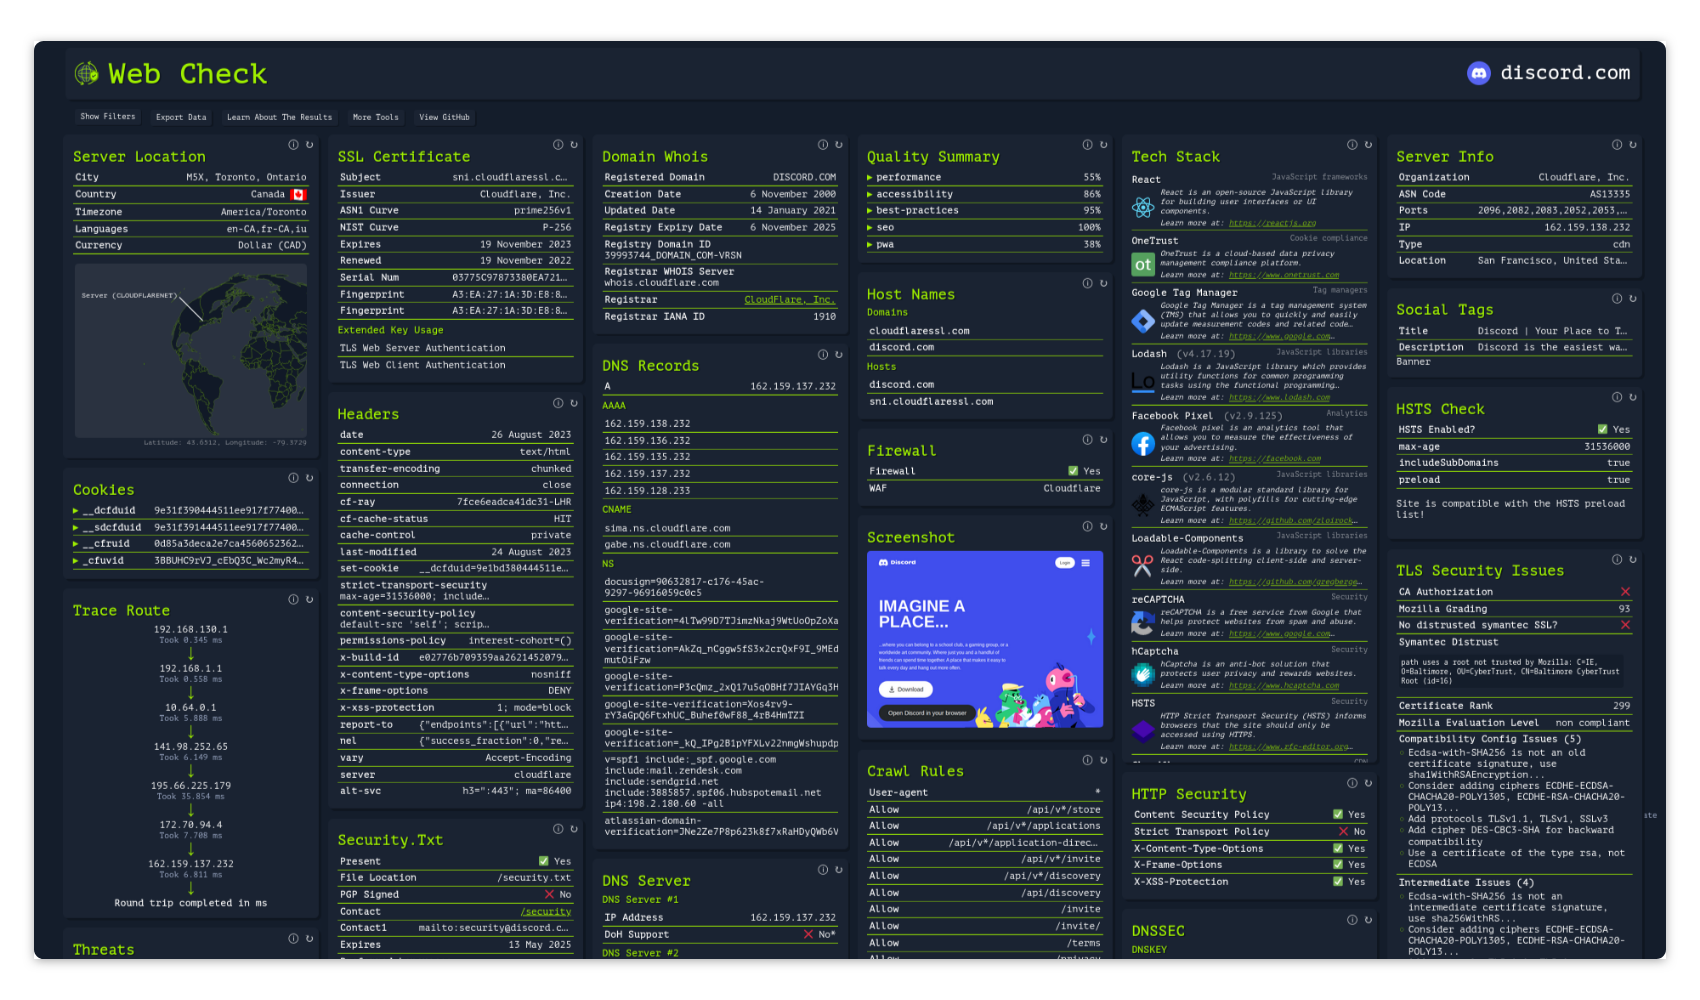
web-check
 lissy93/web-check
🕵️♂️ Outil OSINT tout-en-un pour analyser n'importe quel site web
osintreconnaissancenetwork-mapping+10
34.5kil y a 8 jours
lissy93/web-check🕵️♂️ Outil OSINT tout-en-un pour analyser n'importe quel site web

 cyberdev-tools/nsec3-x
Le successeur moderne et ultra-rapide de nsec3walker. Un moteur de forensique NSEC3 spécialisé, développé en Go pour la collecte rapide de zones et…
 findomain/findomain
La solution la plus rapide et complète pour la reconnaissance de domaines. Prend en charge la capture d'écran, le scan de ports, la vérification…
 brn1337/mailauthcheck
Script Bash qui audite SPF, DKIM, DMARC, DNSSEC, MTA-STS et l'hygiène DNS afin d'évaluer l'exposition d'un domaine à l'usurpation d'e-mail et au…
 bcoles/kasld
KASLD dérandomise la disposition de la mémoire virtuelle et physique du noyau Linux depuis un processus local, en utilisant tout ce que son point de…
 edoardottt/scilla
Outil de collecte d'informations - DNS / Sous-domaines / Ports / Répertoires énumération
 edoardottt/awesome-hacker-search-engines
A curated list of awesome search engines useful during Penetration testing, Vulnerability assessments, Red/Blue Team operations, Bug Bounty and more
 reloading01/certstream-server-rust
High-performance Certificate Transparency (CT) monitoring tool written in Rust. Real-time stream of newly issued SSL/TLS certificates from CT logs.…
 fknmega/aether
Agent de recherche OSINT et de sécurité piloté par l'IA qui construit un graphe de connaissances en direct à partir de données publiques, avec des…
 threatrecall/zettelforge
Mémoire agentive pour la CTI en Python — graphes de connaissances STIX, résolution d'alias d'acteurs de menace, RAG hors ligne en priorité, serveur…
 pikpikcu/airecon
AIRecon est un agent de cybersécurité autonome qui combine un grand modèle de langage auto-hébergé (Ollama) avec un bac à sable Docker Kali Linux et…
 epi052/feroxbuster
Un outil de découverte de contenu récursif, rapide et simple, écrit en Rust.
 specterops/sharphound
Collecte les métadonnées des objets Active Directory, les appartenances aux groupes, les sessions, les ACL et les relations d'approbation pour…
 dedsecinside/torbot
Parcourt les sites .onion via Tor pour collecter les titres de pages, les noms d'hôtes et les relations de liens, en exportant des arborescences JSON…
 thomaspoppelgaard/netscaler-ctx697096-checker
Vérificateur en lecture seule pour Citrix NetScaler CTX697096 (CVE-2026-88771–88778) : vérifie la build, les préconditions des CVE et les risques de…
 piratesshield/arise-xti
Pipeline de gestion de la surface d'attaque externe piloté par l'IA : 28 modules pour la reconnaissance, l'énumération de sous-domaines/DNS,…
 cybersecurity91/redforge
Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants,…
 rapid7/recog
Reconnaissance de modèles pour les hôtes, services et contenus