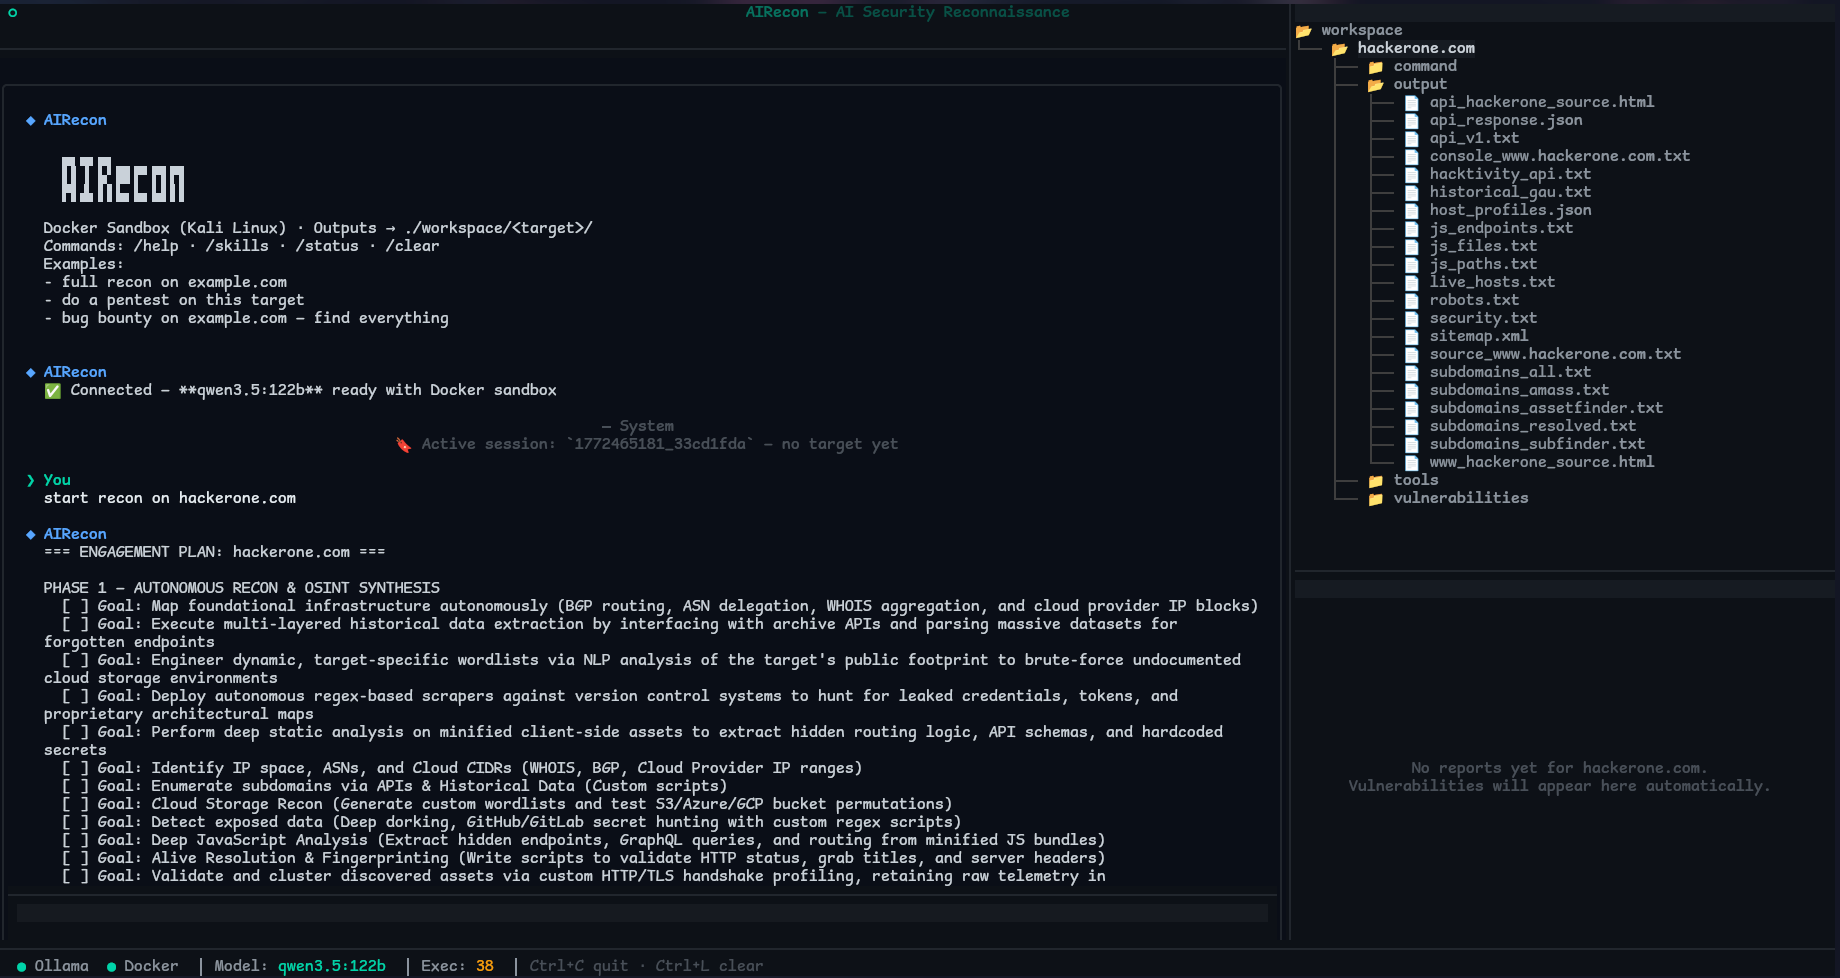

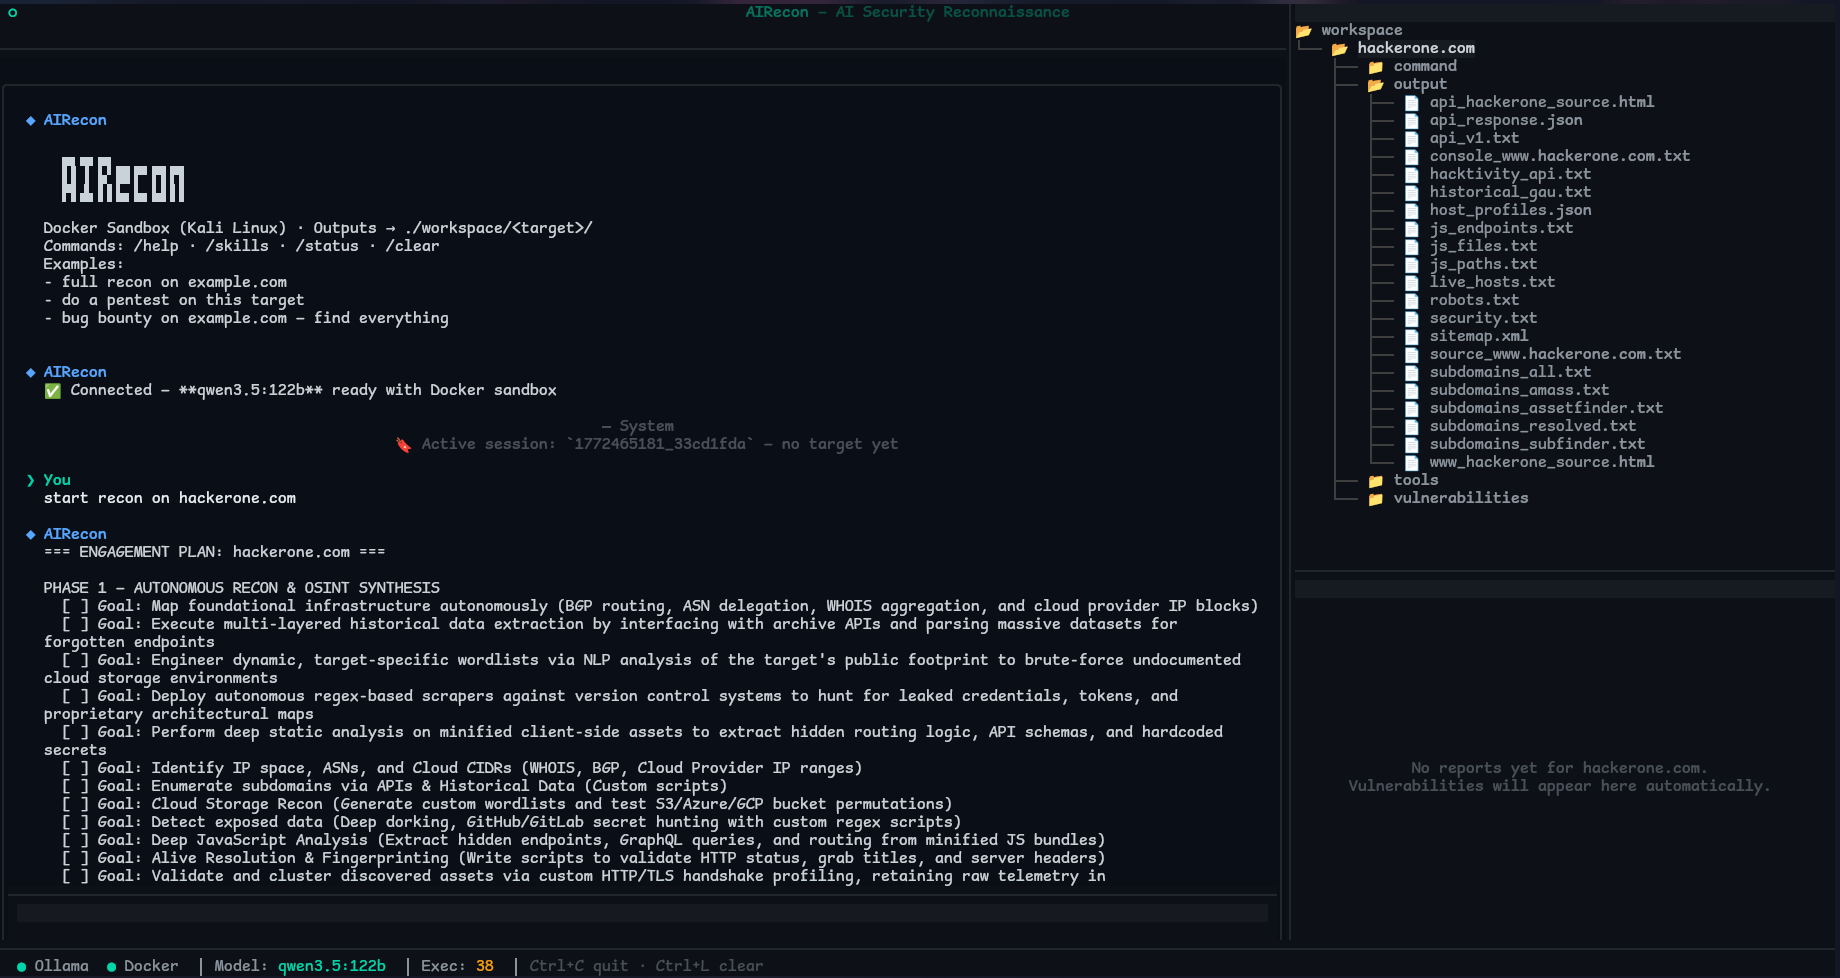
AIRecon est un agent de cybersécurité autonome qui combine un grand modèle de langage auto-hébergé (Ollama) avec un bac à sable Docker Kali Linux et une interface TUI Textual. Il est conçu pour automatiser les évaluations de sécurité, les tests d'intrusion et la reconnaissance bug bounty — sans aucune clé API ni dépendance au cloud.




AIRecon est un agent autonome de test d'intrusion qui pilote n'importe quelle passerelle LLM compatible OpenAI (LiteLLM / vLLM / un endpoint hébergé — ou une passerelle locale faisant proxy vers un Ollama local) avec un bac à sable Docker Kali Linux, une intégration native du proxy Caido, un pipeline structuré RECON → ANALYSIS → EXPLOIT → REPORT, et une TUI Textual en temps réel.
Indépendant du backend par conception. Pointez AIRecon vers une passerelle locale (LiteLLM / vLLM, ou une passerelle faisant proxy vers un Ollama local) pour un fonctionnement entièrement hors ligne / privé, ou vers un endpoint hébergé compatible OpenAI/Anthropic/Gemini pour une qualité de raisonnement maximale. La prise en charge du raisonnement est détectée automatiquement à l'exécution — aucun codage en dur par modèle.
Swiftproxy fournit plus de 90M d'IP résidentielles propres réparties sur plus de 220 localisations, prenant en charge HTTP(S)/SOCKS5, la rotation d'IP, les sessions persistantes (Sticky Sessions) et le ciblage géographique précis. Il aide les workflows de recherche et de reconnaissance propulsés par l'IA à accéder aux sites web de manière fiable depuis différentes localisations, ce qui le rend adapté à la recherche web, à la collecte de données, au scraping et à l'accès géolocalisé.
Un test gratuit est disponible, avec 10 % de réduction en utilisant le code PROXY90.
AIRecon communique avec une seule passerelle compatible OpenAI, vous choisissez donc le compromis — exécutez un modèle local pour la confidentialité et un coût d'API nul, ou un modèle hébergé pour une qualité de raisonnement optimale. Le même agent, pipeline, bac à sable et outillage fonctionnent dans les deux cas.
| Fonctionnalité | AIRecon |
|---|---|
| Backend | N'importe quelle passerelle compatible OpenAI (LiteLLM / vLLM / hébergée) |
| Entièrement hors ligne / sans clés API | Oui — lors de l'utilisation d'une passerelle locale (vLLM, ou une passerelle → Ollama local) |
| Détection du raisonnement | Automatique à l'exécution (aucun codage en dur du nom de modèle) |
| Intégration Caido | Native |
| Garde de périmètre + journal d'audit | Oui — refuse les cibles hors périmètre, journalise chaque commande |
| Apprentissage uniquement vérifié | Oui — le cerveau capitalise sur les découvertes prouvées, pas sur le bruit |
| Reprise de session (chat + appels d'outils) | Oui |
| Base de connaissances locale | ~1,09M d'enregistrements (facultatif) |
§FUZZ§), findings, scope, sitemap, intercept.dataset_search de manière autonome avant de tenter des techniques inconnues — ancrant ses décisions dans des données indexées réelles.RECON → ANALYSIS → EXPLOIT → REPORT
Chaque phase a des objectifs spécifiques, des outils recommandés et des critères de transition automatiques. L'application des phases est souple — l'agent est guidé mais jamais bloqué. Les points de contrôle s'exécutent toutes les 5 (évaluation de phase), 10 (auto-évaluation) et 15 (compression du contexte) itérations.
AIRecon ne fine-tune pas le LLM. Son « apprentissage » est une télémétrie locale et structurée qui guide le choix des outils et évite de répéter les chemins échoués.
Persistance locale (tout sur disque, aucun cloud) :
~/.airecon/memory/airecon.db stockant les sessions, les découvertes, les motifs, le renseignement sur les cibles, l'utilisation des outils, les performances des modèles, l'utilisation des compétences et les découvertes de chaînes d'attaque.~/.airecon/learning/global_learning.json (statistiques de performance des outils, motifs de stratégie, journal d'observations, insights distillés).~/.airecon/memory/by_target/ lorsqu'ils sont persistés, contenant les endpoints, les vulnérabilités, les contournements de WAF, les paramètres sensibles et les endpoints d'authentification.workspace/<target>/payload_memory.json lorsque la persistance de session s'exécute.
