
VMkatz
 nikaiw/vmkatz
Extract Windows credentials directly from VM memory snapshots and virtual disks
password-crackingmemory-forensicsvulnerability-analysis+7
nikaiw/vmkatzExtract Windows credentials directly from VM memory snapshots and virtual disks
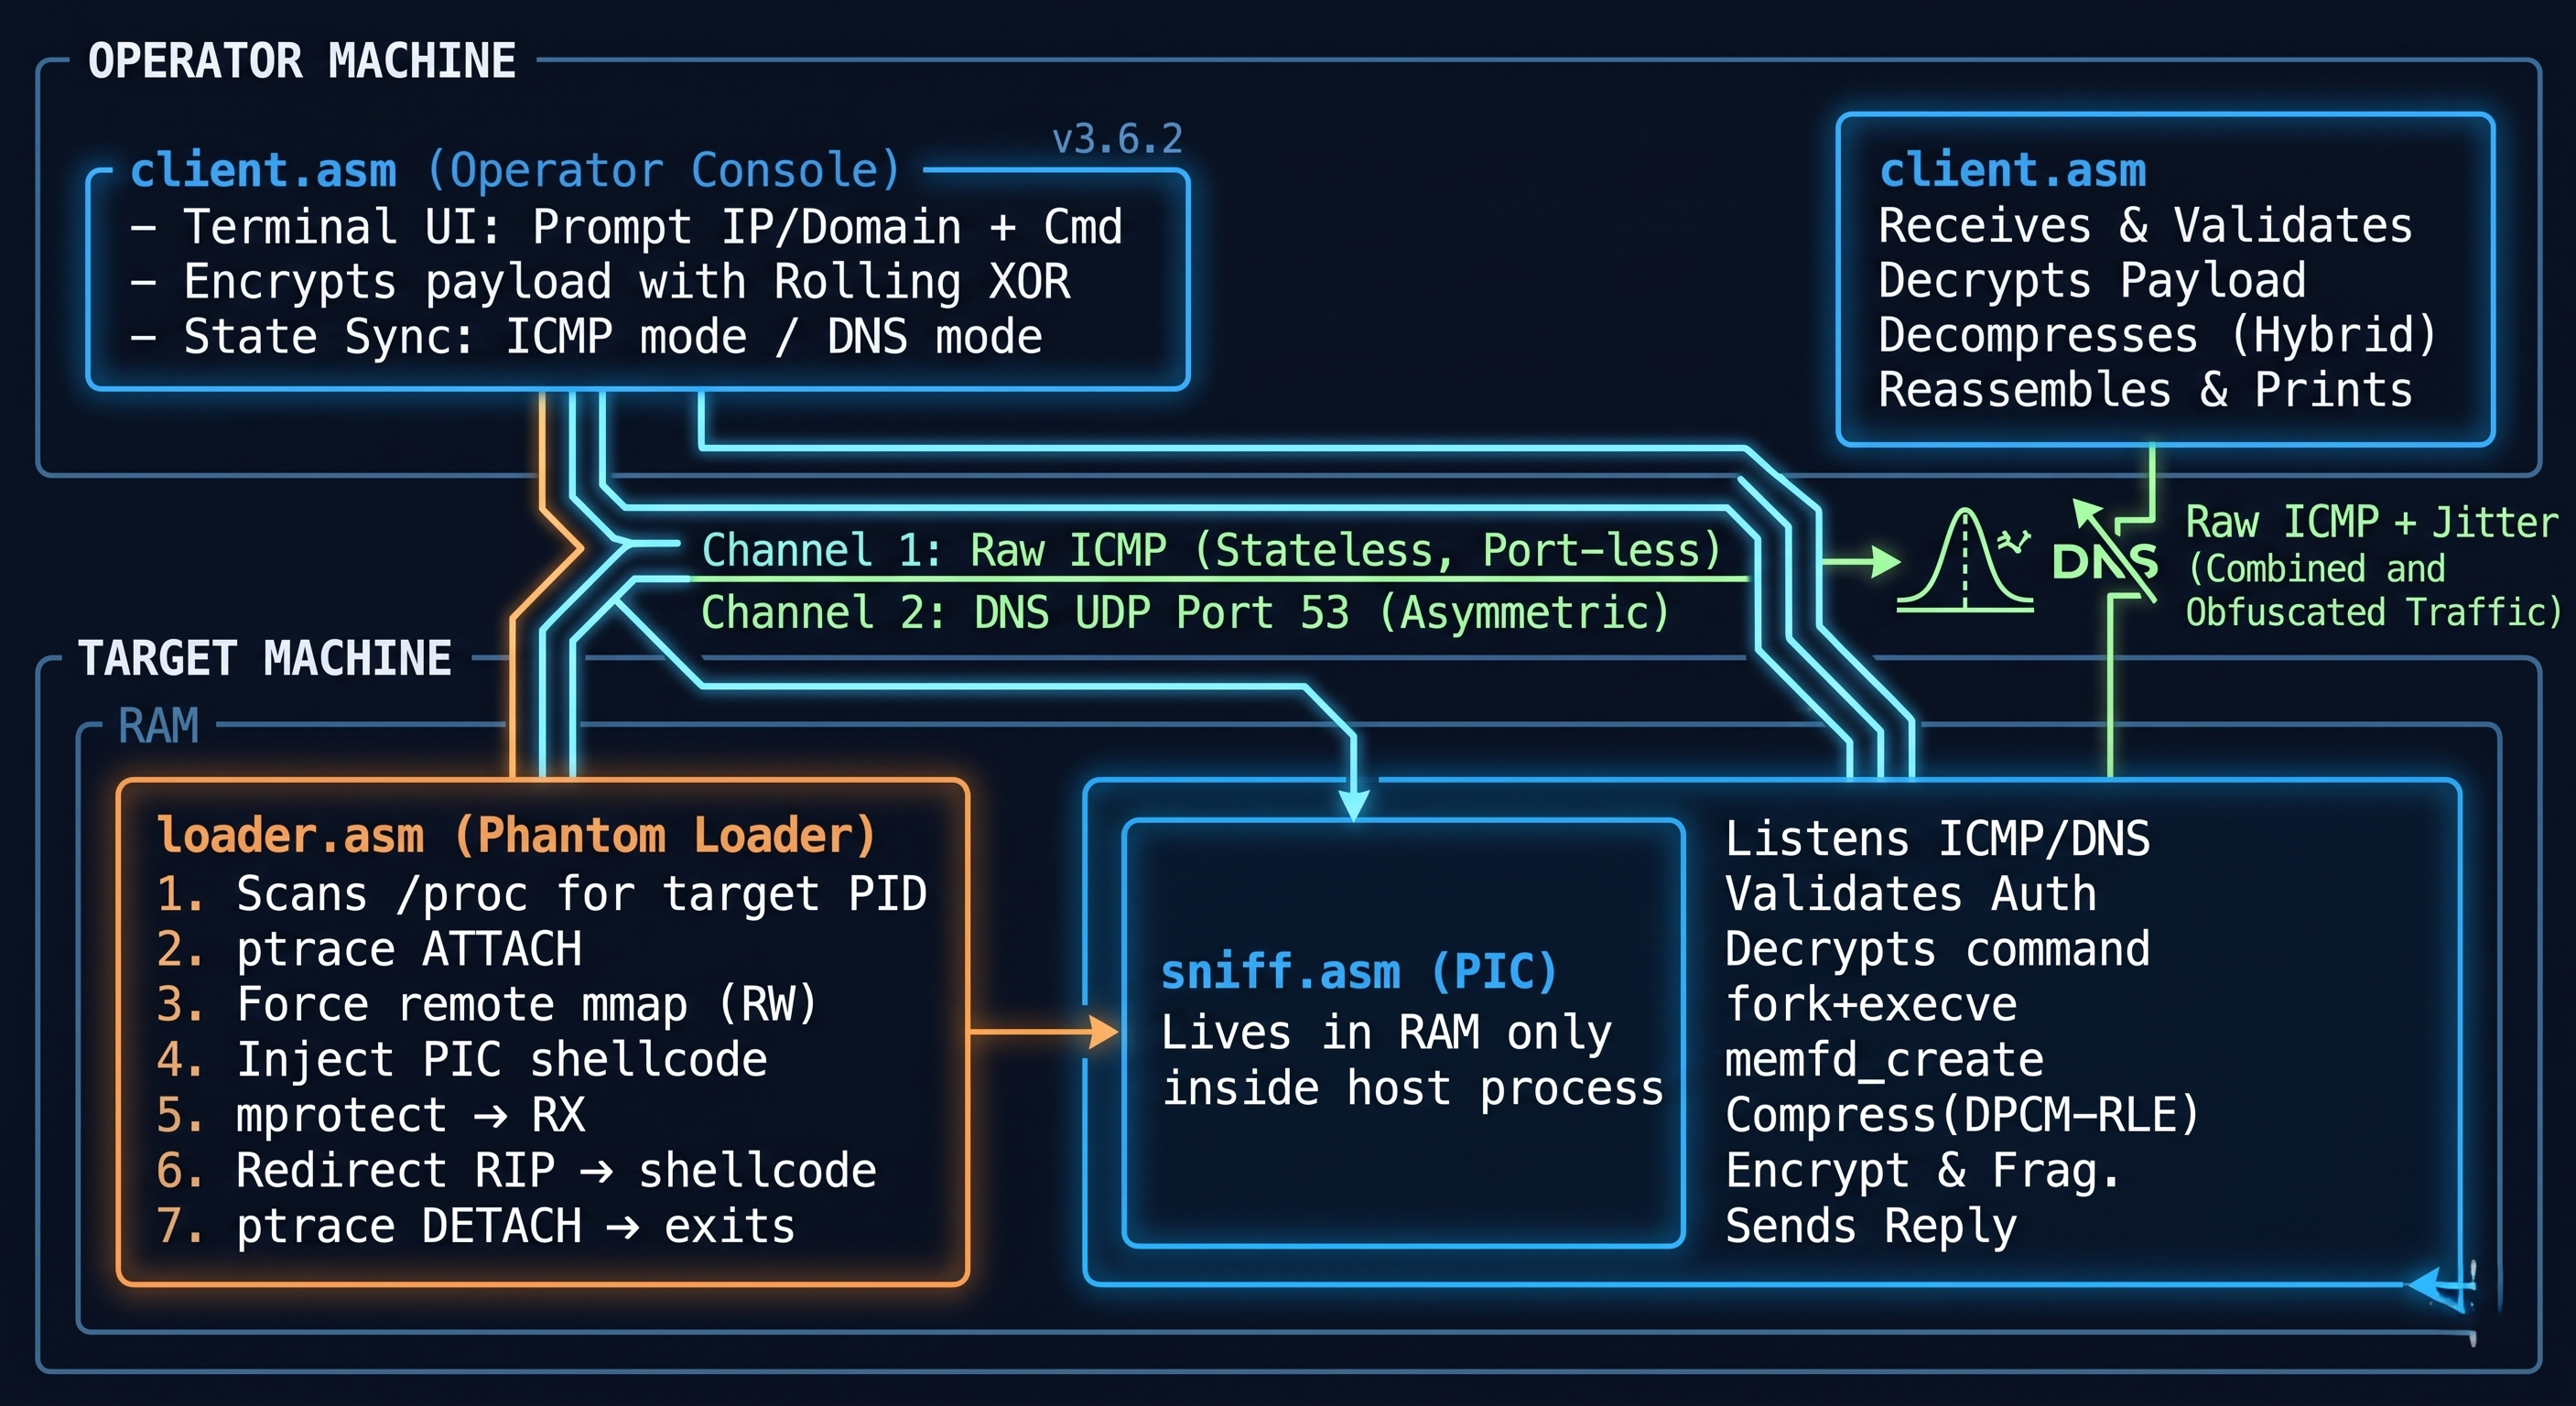 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Framework C2 en assembly x64 sans fichier avec pivotement de protocole ICMP/DNS à double canal, exécution directe d'appels système et injection de…
 flangvik/sharpcollection
Builds nocturnes d'outils offensifs C# courants, fraîchement issus de leurs branches master respectives, construits et publiés de manière CDI à…
 mafifrizi/ares
Plateforme autonome d'engagement red-team avec orchestration de modules MITRE ATT&CK, résolution de chemins d'attaque par DAG, contrôles OPSEC,…
 specterops/sharphound
Collecte les métadonnées des objets Active Directory, les appartenances aux groupes, les sessions, les ACL et les relations d'approbation pour…
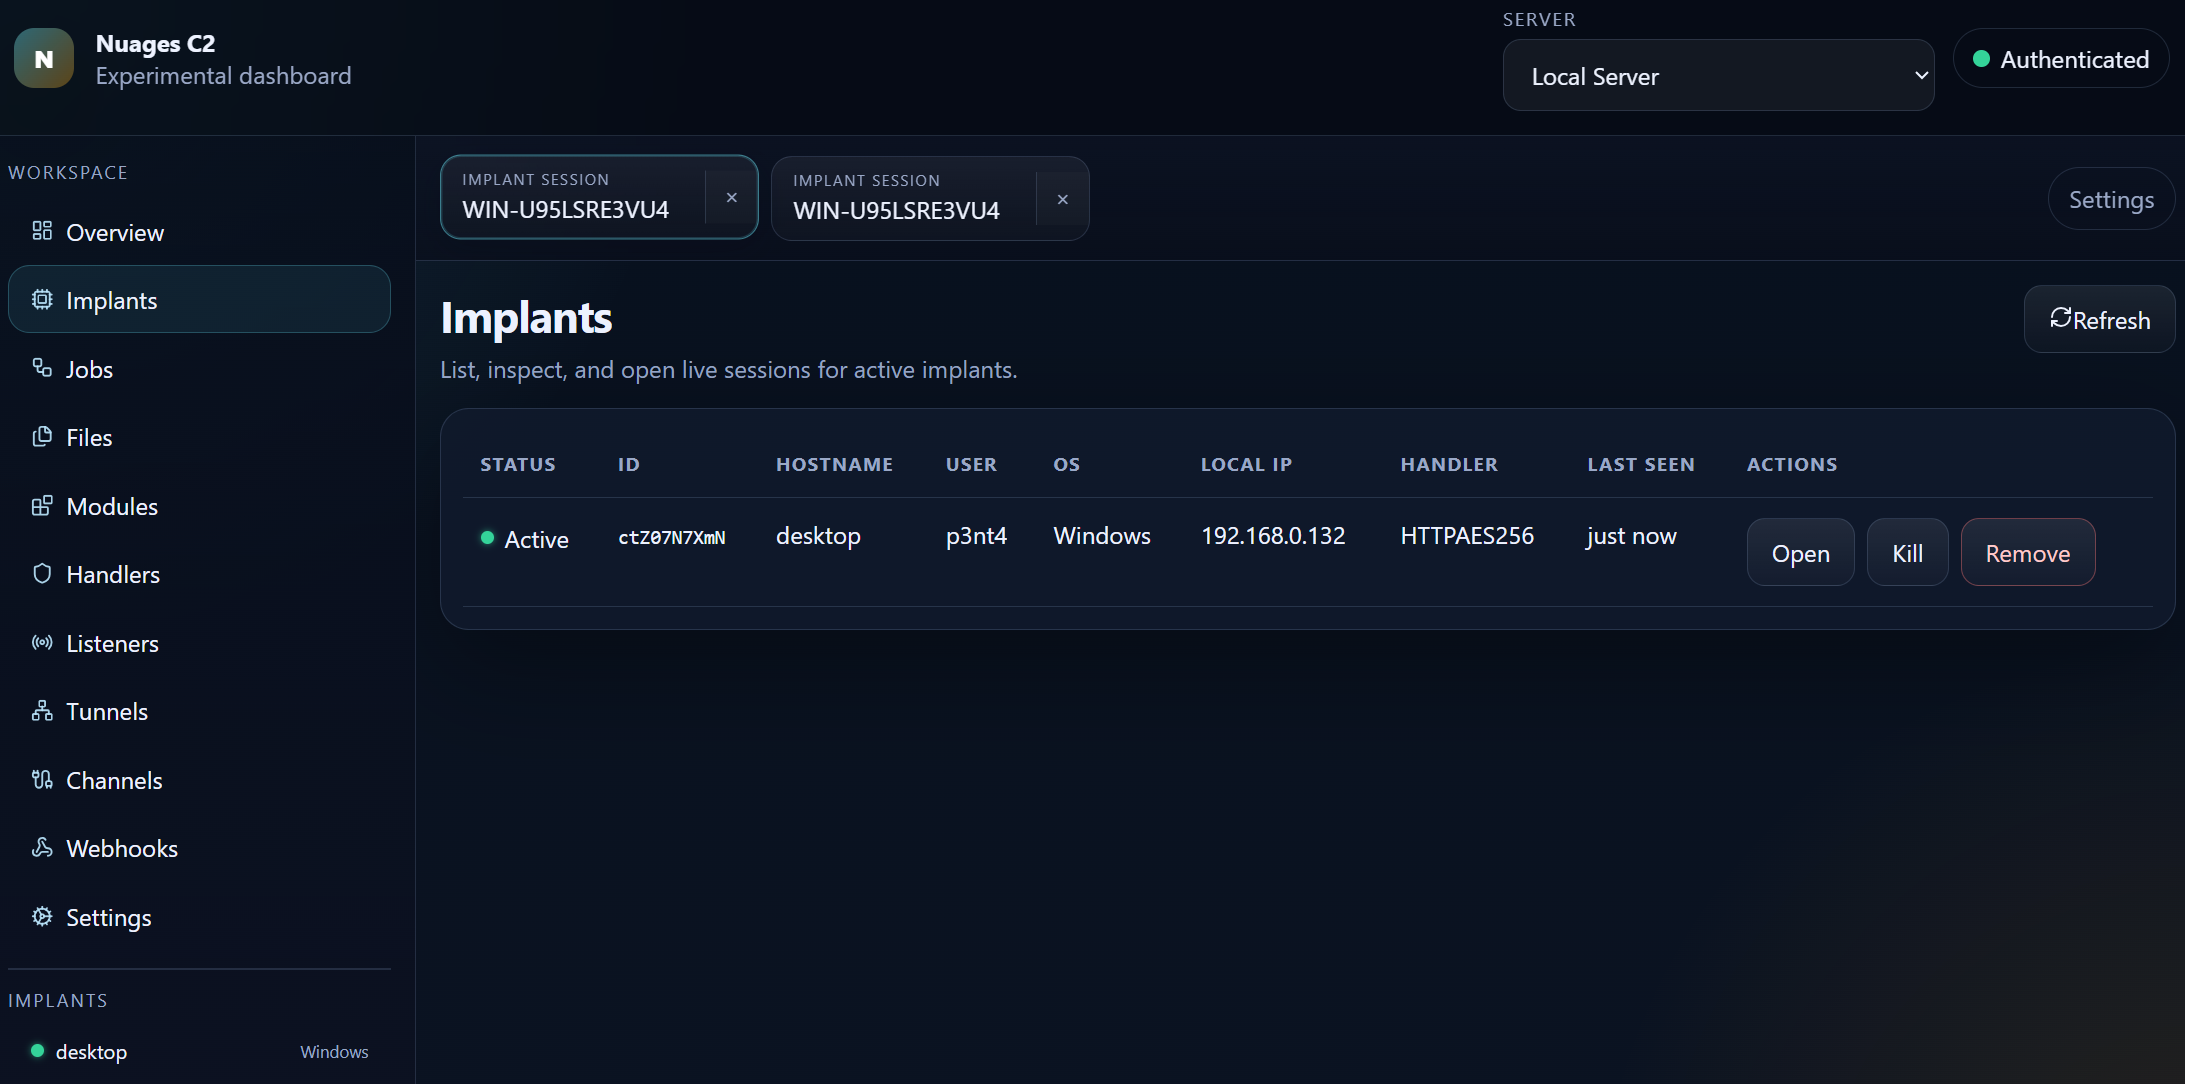 p3nt4/nuages
Un framework C2 modulaire
 richlegrand/bitbang-cli
Établissez un accès distant sécurisé à une machine avec un shell interactif, le transfert de fichiers et un proxy web via WebRTC peer-to-peer chiffré…
 fortra/impacket
Bibliothèque Python pour la manipulation de protocoles réseau bas niveau, proposant des implémentations SMB, MSRPC, Kerberos et WMI avec des outils…
 shadow1ng/fscan
Un outil de scan complet pour réseau interne, permettant un scan automatisé en un clic et une couverture exhaustive des vulnérabilités.(An intranet…
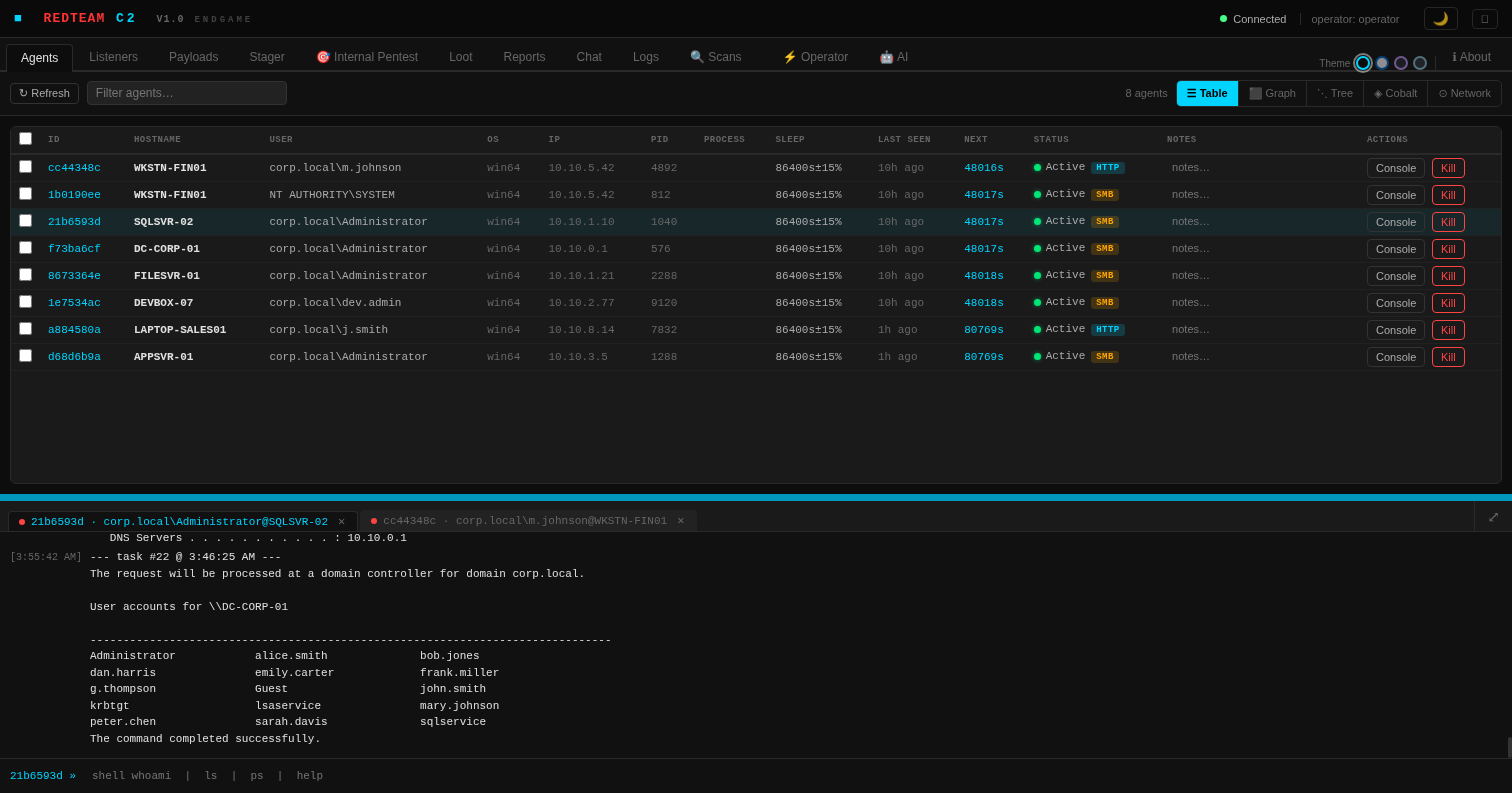 endgamec2framework/endgame
ENDGAME C2 FRAMEWORK — C2 piloté par IA pour les opérations professionnelles de red team
 k3ystr0k3r/metis
Framework d'exploitation Python modulaire avec une console de style Metasploit, des modules Exploit et Auxiliary à enregistrement automatique, des…
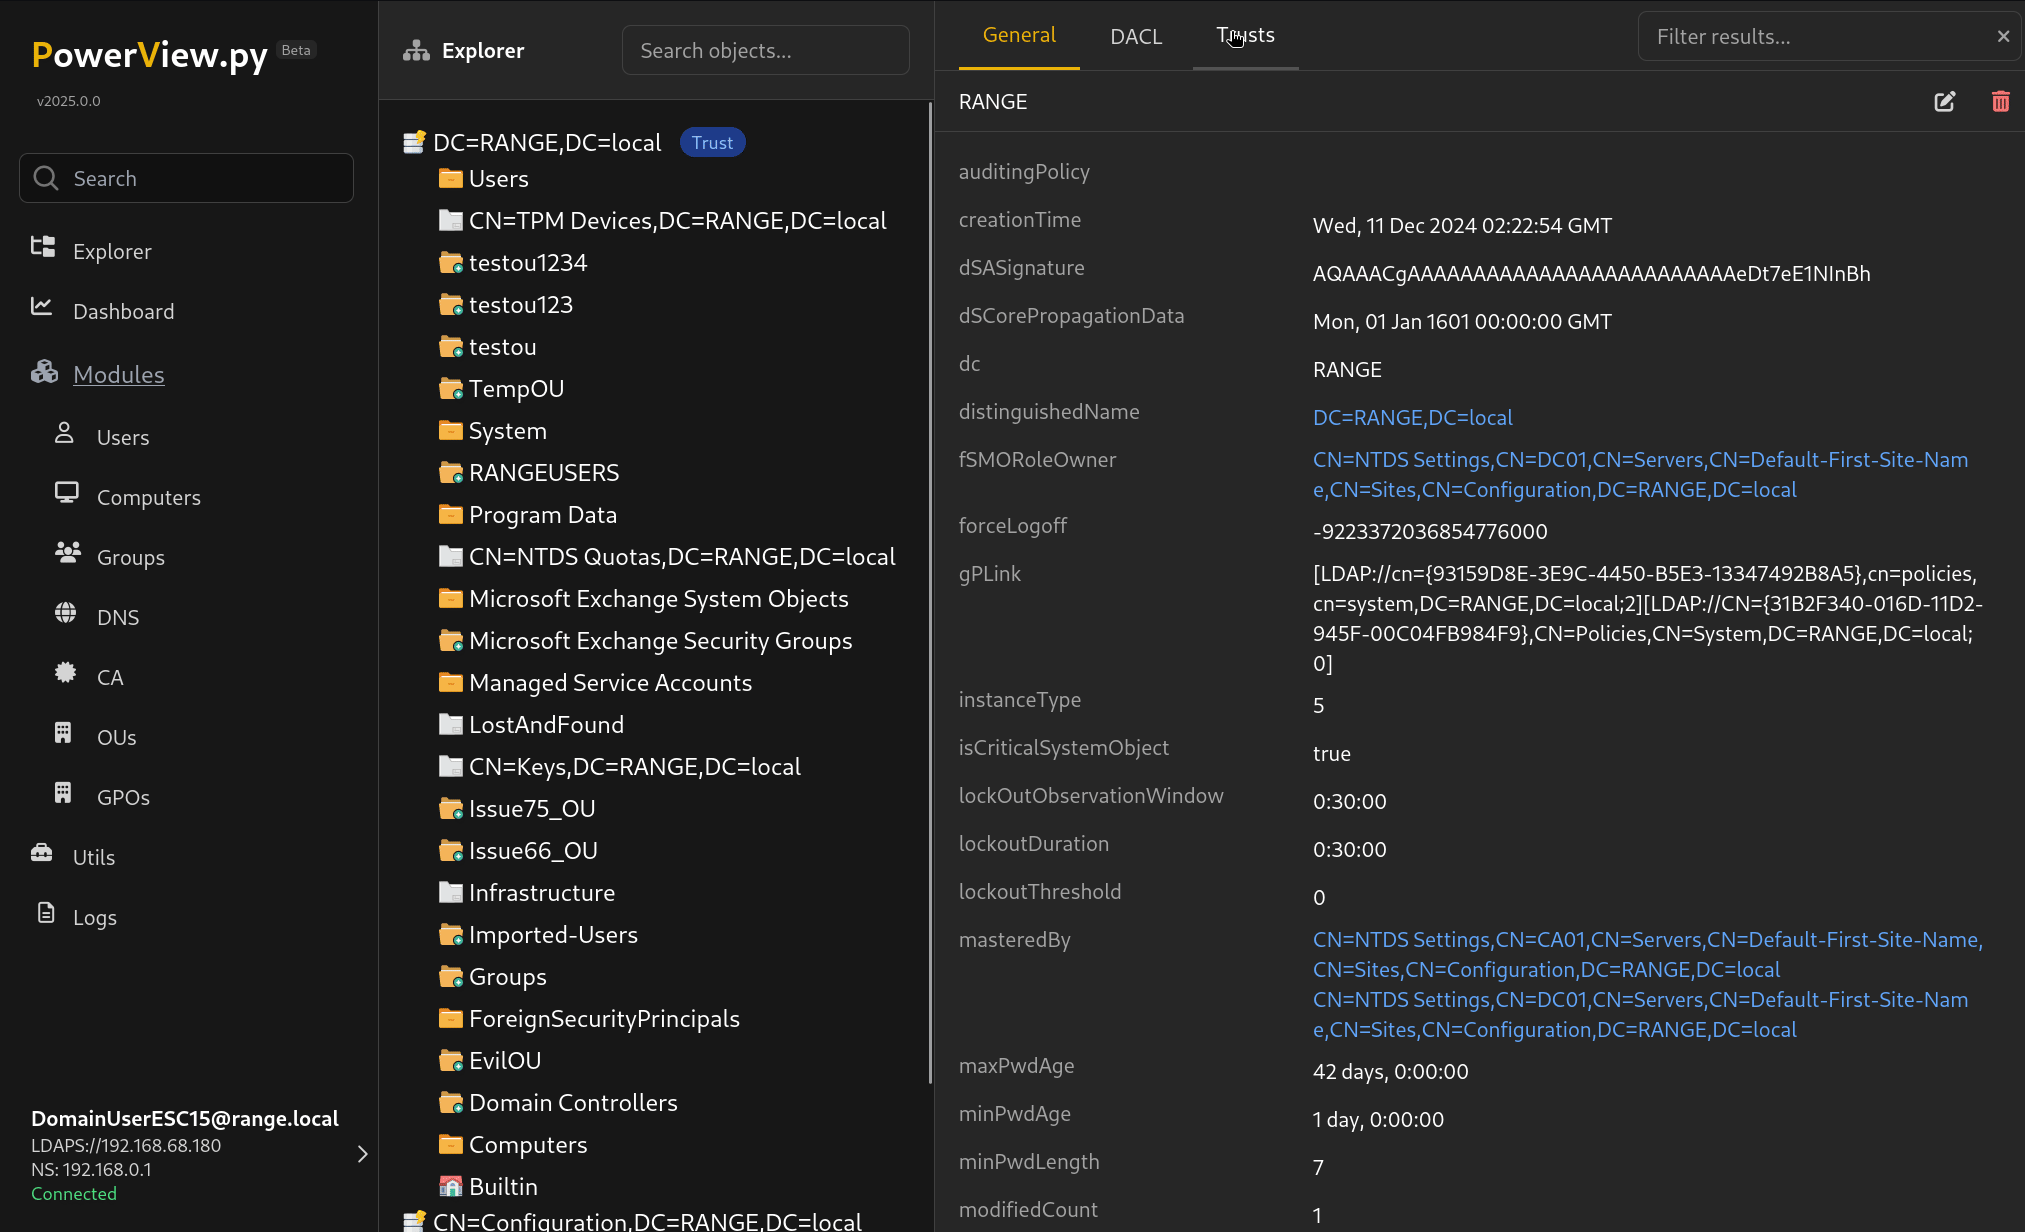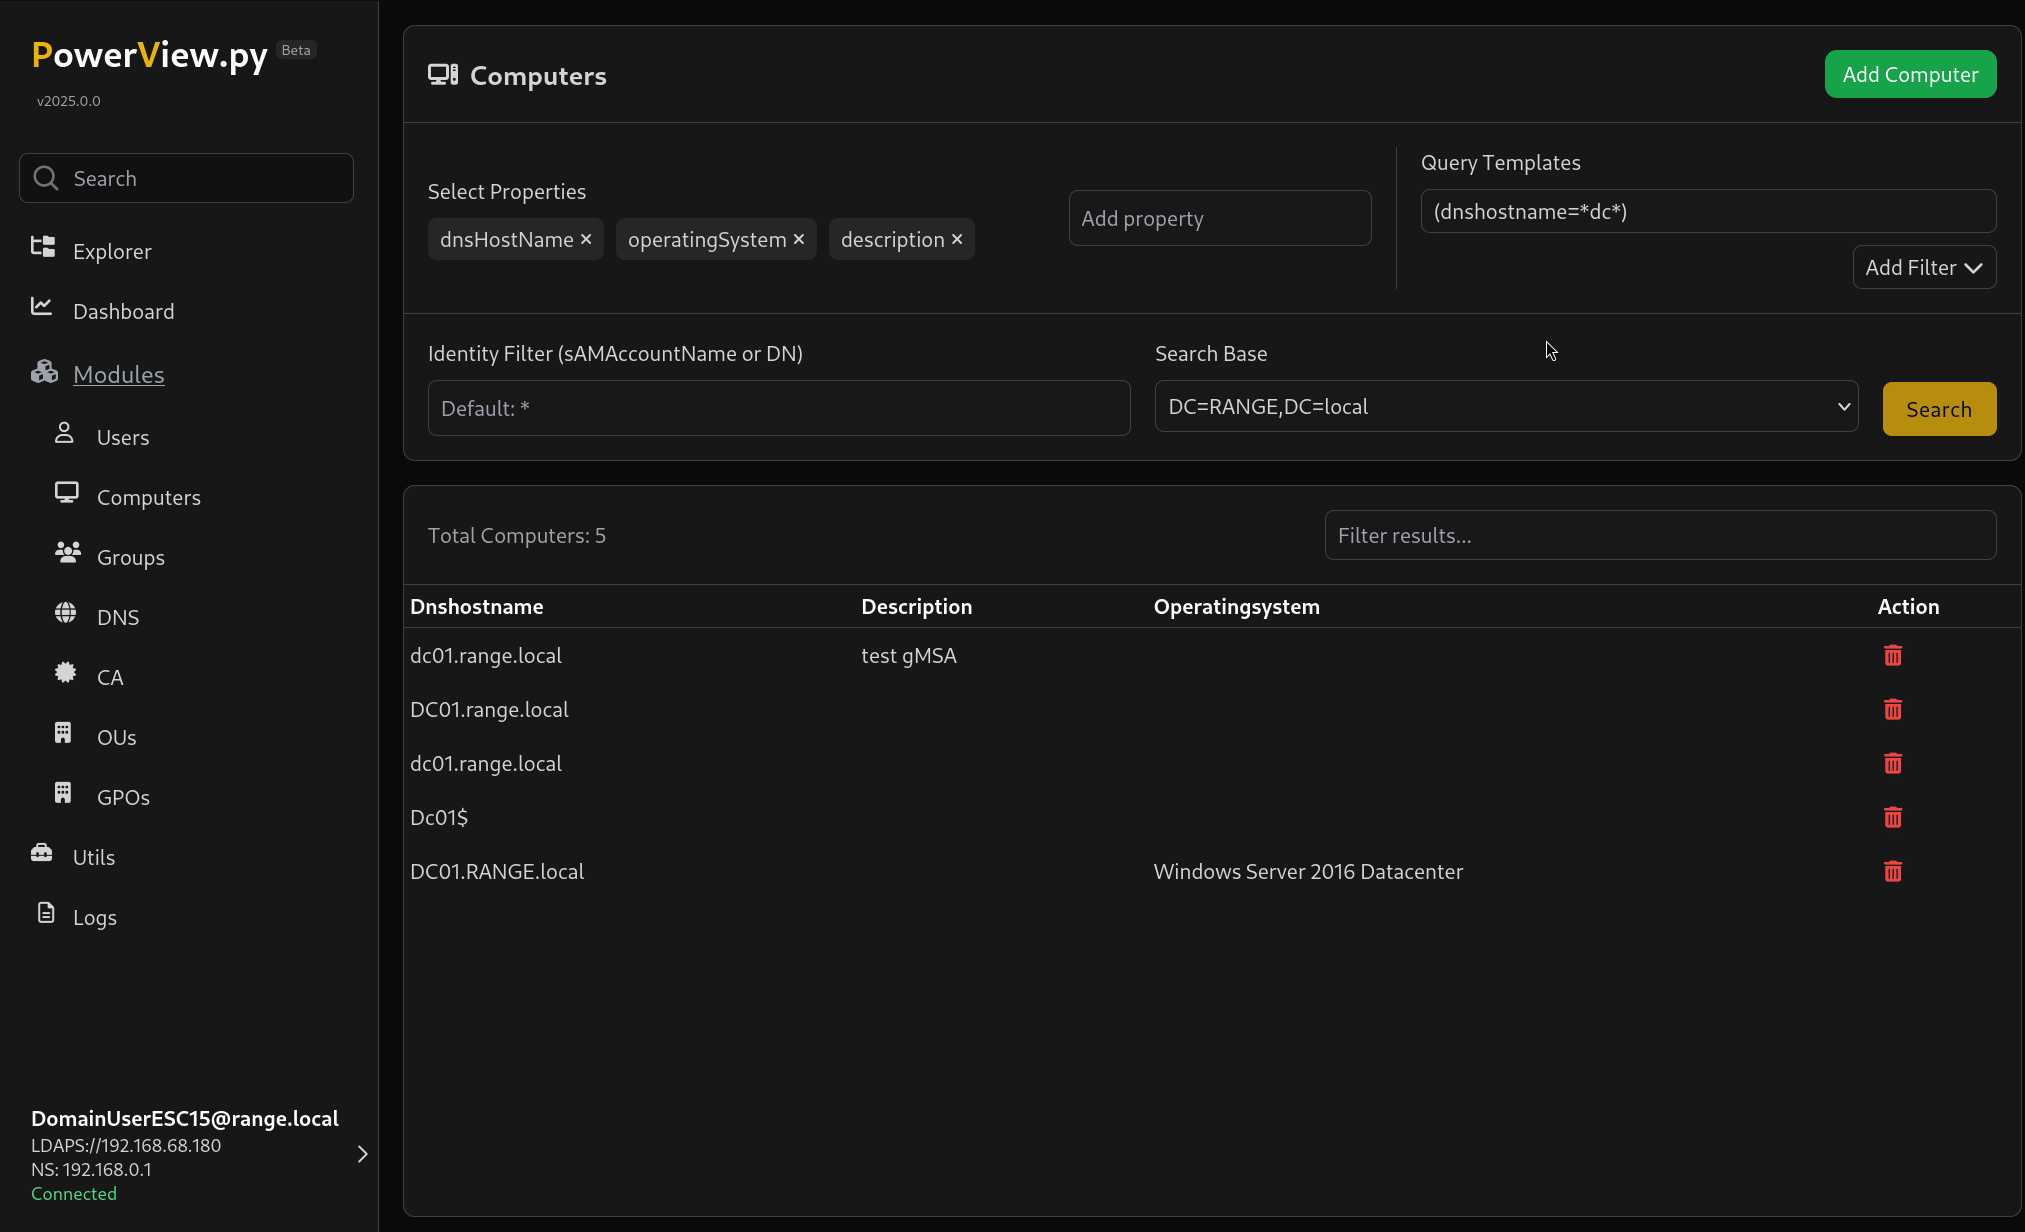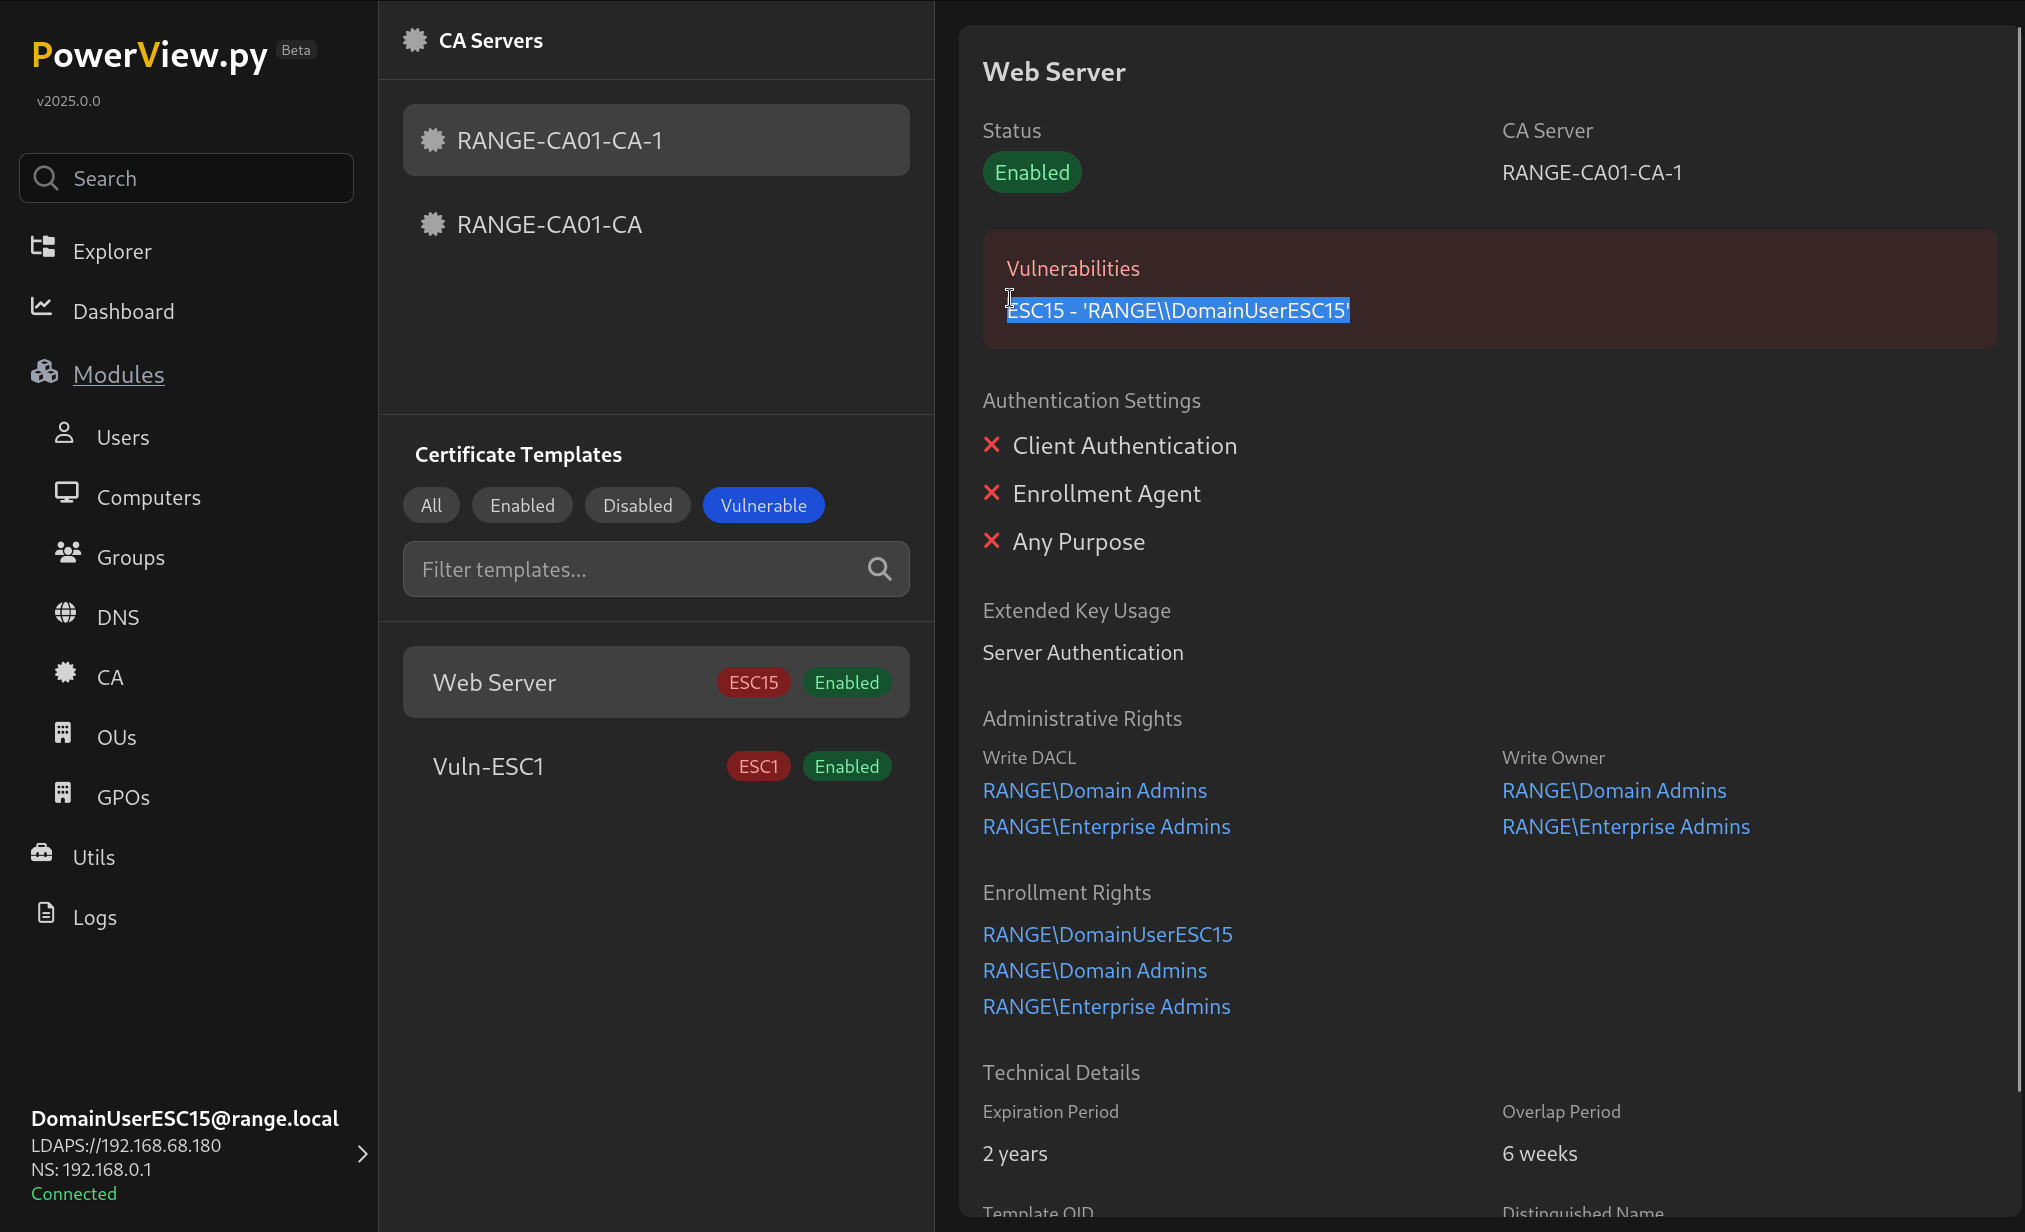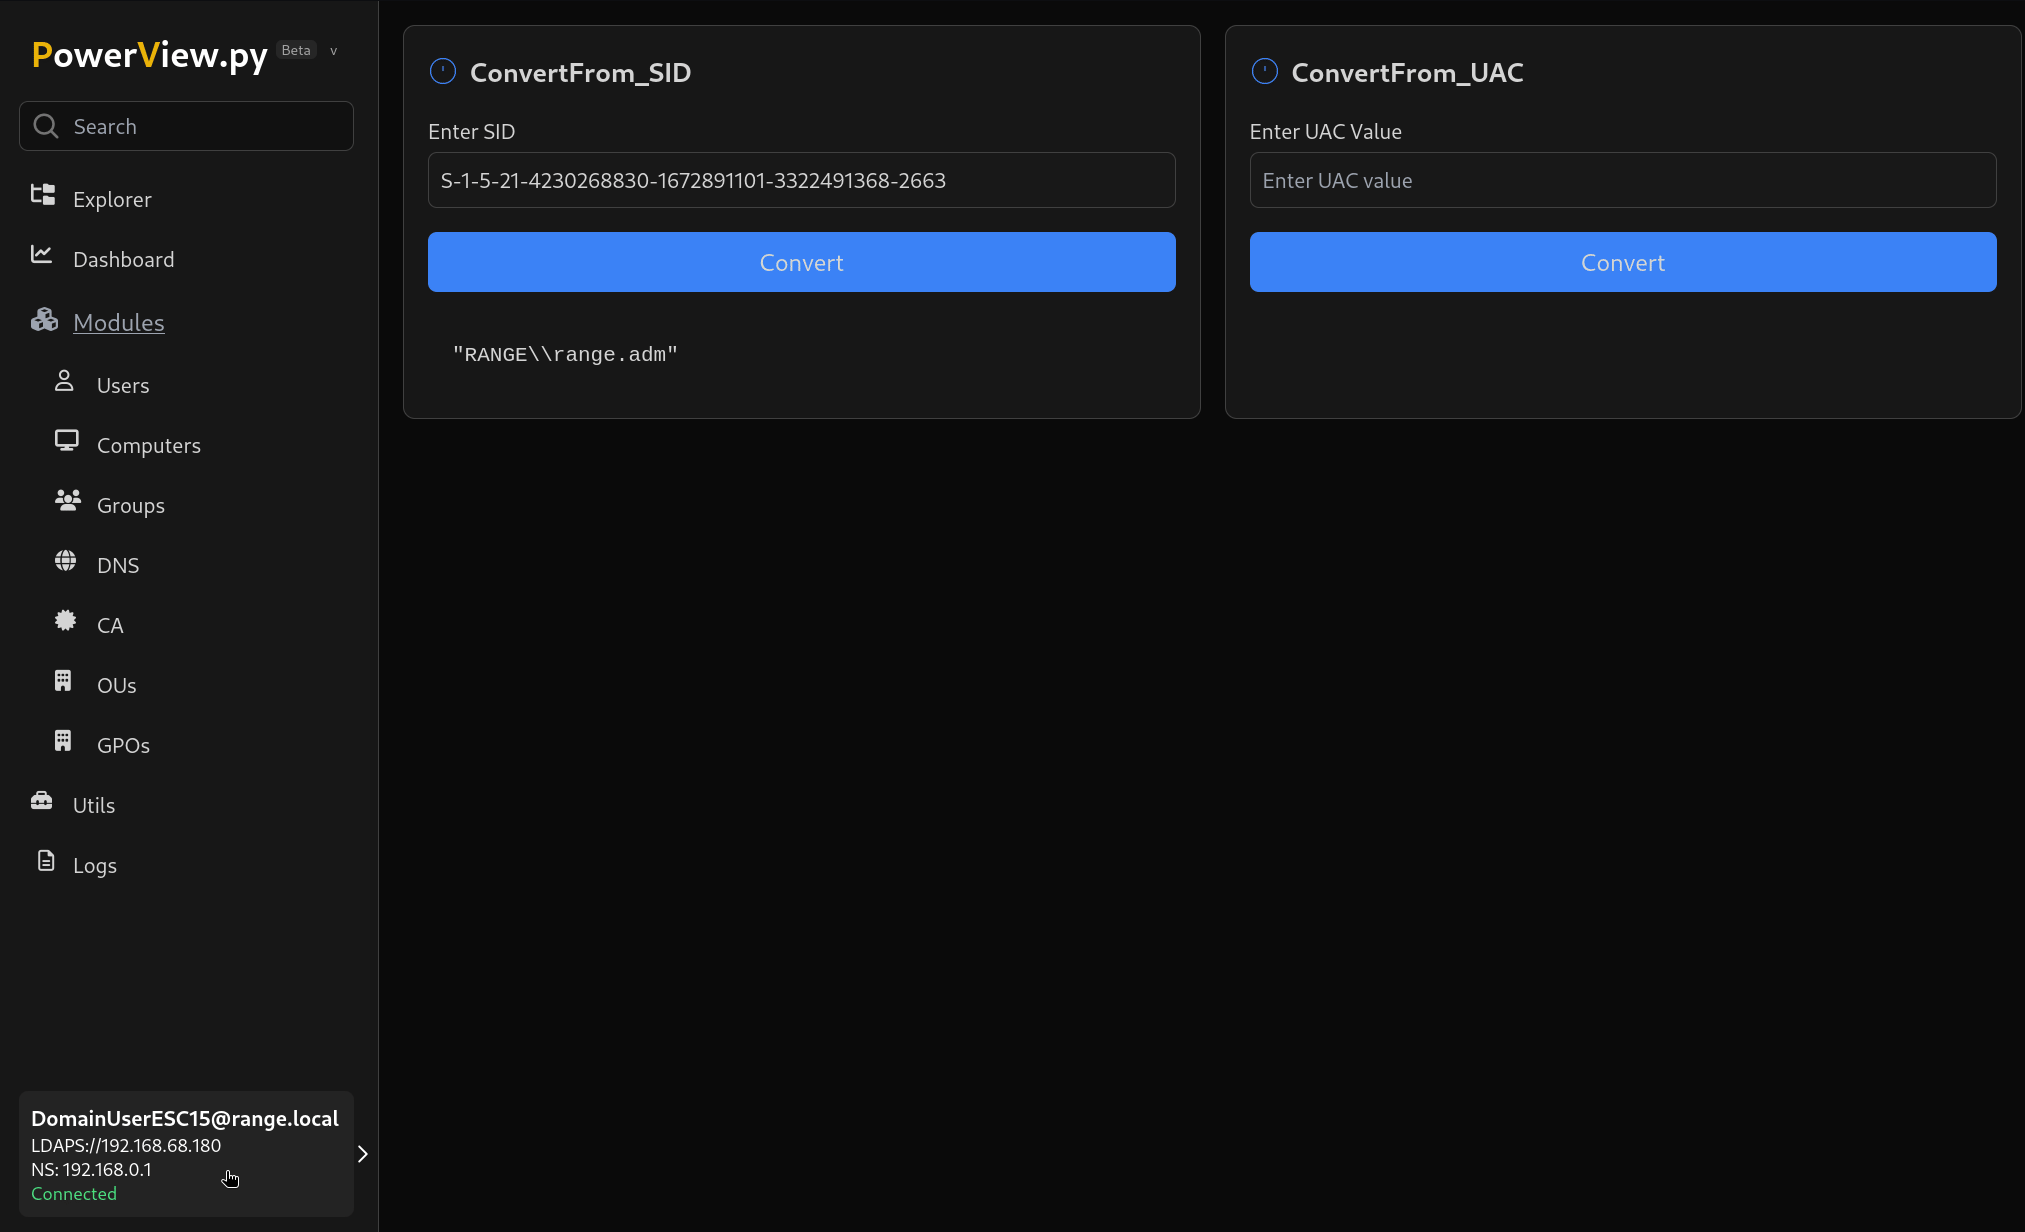 aniqfakhrul/powerview.py
Powerview on steroids
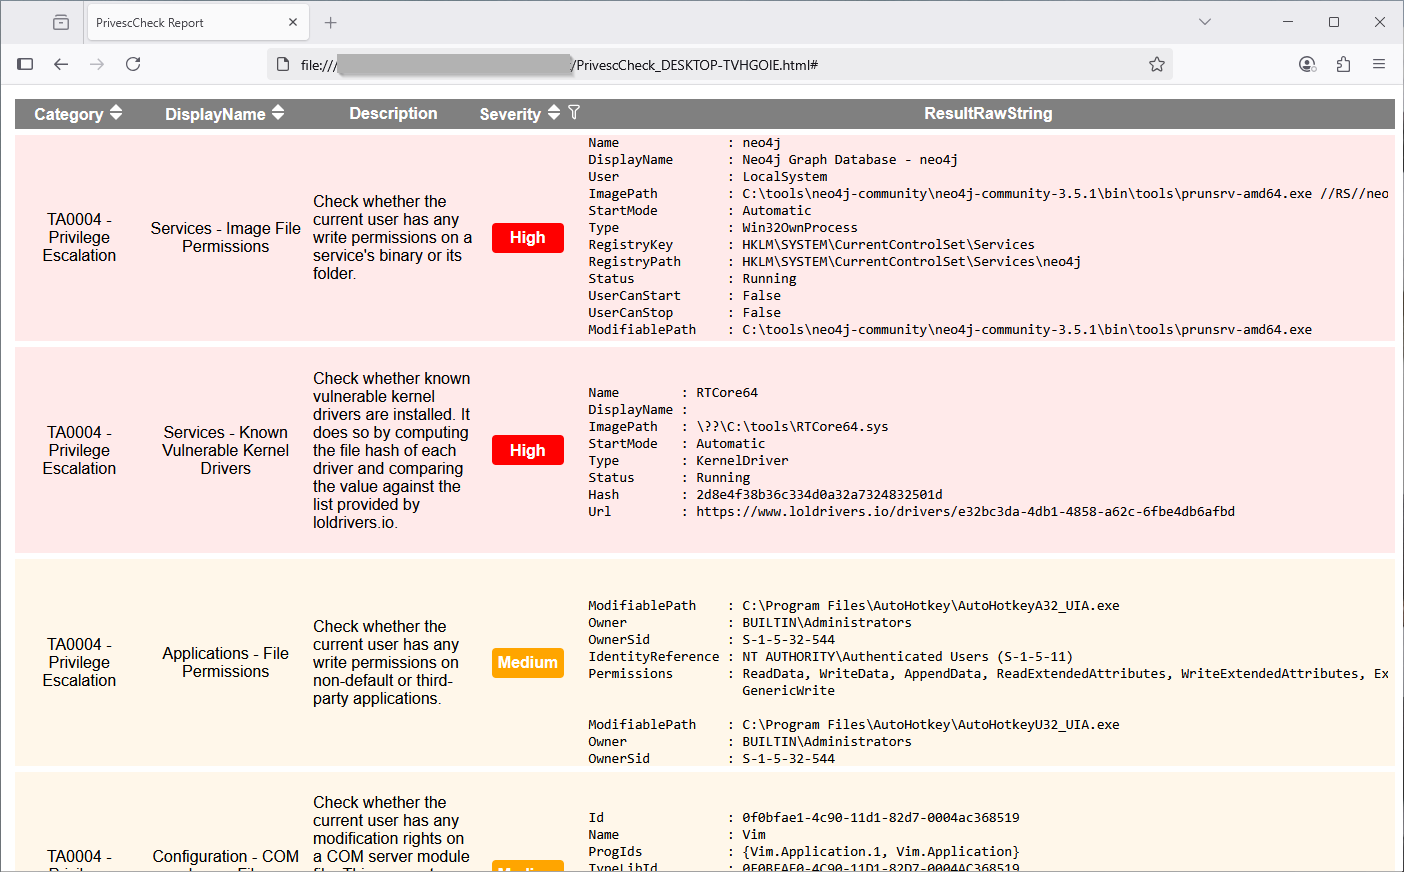 itm4n/privesccheck
Privilege Escalation Enumeration Script for Windows
 yaklang/yakit
Plateforme de test d'intrusion tout-en-un avec proxy MITM, fuzzer web, gestionnaire de connexion inverse et système de plugins pour les tests de…
 qyvora/qyvora-toha3ee
Go-based network exploitation and MITM framework for authorized penetration testing, network reconnaissance, traffic interception, wireless security…
 g13net/lockjaw
Framework C2 Windows modulaire avec un teamserver Rust, un implant Zig, des appels système indirects, un contournement de l'AMSI, une injection…
 b3rt1ng/koi
Gestionnaire de reverse shell multi-session avec mise à niveau PTY, modules de post-exploitation, tunneling de couche 3, obfuscation de payload pour…
 mayyhem/sharpsccm
Outil de post-exploitation en C# pour abuser de Microsoft Configuration Manager (SCCM) afin d'effectuer des mouvements latéraux, de collecter des…