
evil-winrm
 hackplayers/evil-winrm
Le shell WinRM ultime pour le hacking/pentesting
payload-generationexploitationpost-exploitation+3
5.4k
hackplayers/evil-winrmLe shell WinRM ultime pour le hacking/pentesting
 alessandroz/beroot
Projet d'élévation de privilèges - Windows / Linux / Mac
 xaitax/sploitscan
Agrège les détails des CVE, les bases de données d'exploits et les scores EPSS avec une évaluation des risques par IA et l'import de scanners de…
 cyberblackhole/domain-to-webapp
Script Bash qui énumère les sous-domaines via Subfinder, résout les adresses IP et identifie les applications web actives hébergées sur un domaine…
 nshalabi/attack-tools
Modèle de données relationnelles SQLite pour MITRE ATT&CK, accompagné d'un outil de planification d'émulation d'adversaires, enrichi avec les tests…
 rustdesk/rustdesk
Une application de bureau à distance open-source conçue pour l'auto-hébergement, comme alternative à TeamViewer.
 shadow1ng/fscan
Un outil de scan complet pour réseau interne, permettant un scan automatisé en un clic et une couverture exhaustive des vulnérabilités.(An intranet…
 ticarpi/jwt_tool
:snake: Un kit pour tester, ajuster et craquer les JSON Web Tokens
 shuvonsec/claude-bug-bounty
Kit de chasse aux bogues propulsé par l'IA, qui fonctionne avec ou sans abonnement.
 commando-x/vuln-bank
Plateforme bancaire intentionnellement vulnérable pour pratiquer les tests de sécurité d'applications web, d'API et d'IA/LLM, la revue de code…
 oritera/cairn
Moteur de recherche dans l'espace d'états piloté par LLM pour les tests d'intrusion autonomes, la résolution de CTF et la recherche de…
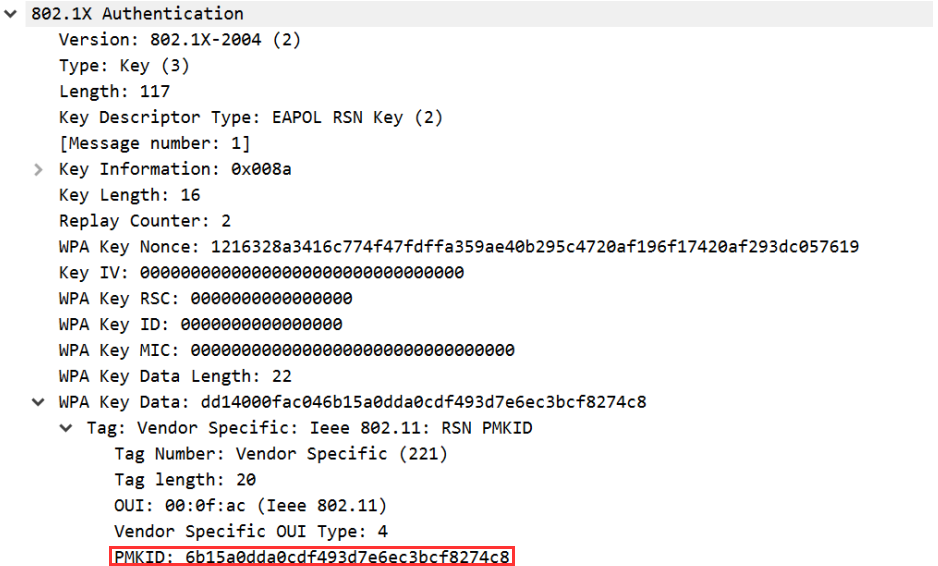 n0mi1k/pmkidcracker
Un outil pour casser une phrase de passe WPA2 avec la valeur PMKID sans clients ni désauthentification
 capture0x/aws-pentest
CLI d'évaluation automatisée de la sécurité AWS avec 30 modules couvrant l'escalade de privilèges IAM, l'exposition S3, le calcul, le réseau, la…
 ge0rg3/requests-ip-rotator
Une bibliothèque Python pour utiliser le vaste pool d'IP d'AWS API Gateway comme proxy afin de générer des IP pseudo-infinies pour le web scraping et…
 hackmanit/web-cache-vulnerability-scanner
Scanner CLI basé sur Go pour le web cache poisoning et la deception. Supporte 10 techniques de poisoning, plusieurs méthodes de deception, un crawler…
 screetsec/vegile
Cet outil mettra en place vos backdoors/rootkits ; une fois la backdoor installée, elle cachera votre processus spécifique, rendra votre session…
 coreruleset/ftw
Framework piloté par YAML pour tester les règles de pare-feu d'applications Web (WAF) en utilisant les références OWASP Core Rule Set. Automatise la…
 hahwul/dalfox
Fast XSS scanner with parameter analysis, WAF fingerprinting, and DOM/AST verification. Supports reflected, stored, and DOM-based XSS detection via…