 nshalabi/attack-tools
Modèle de données relationnelles SQLite pour MITRE ATT&CK, accompagné d'un outil de planification d'émulation d'adversaires, enrichi avec les tests ATOMIC de Red Canary et les plans d'émulation APT3.


Utilitaires pour travailler avec le framework MITRE™ ATT&CK™, incluant un modèle de données relationnel et un outil de planification d'émulation d'adversaire.
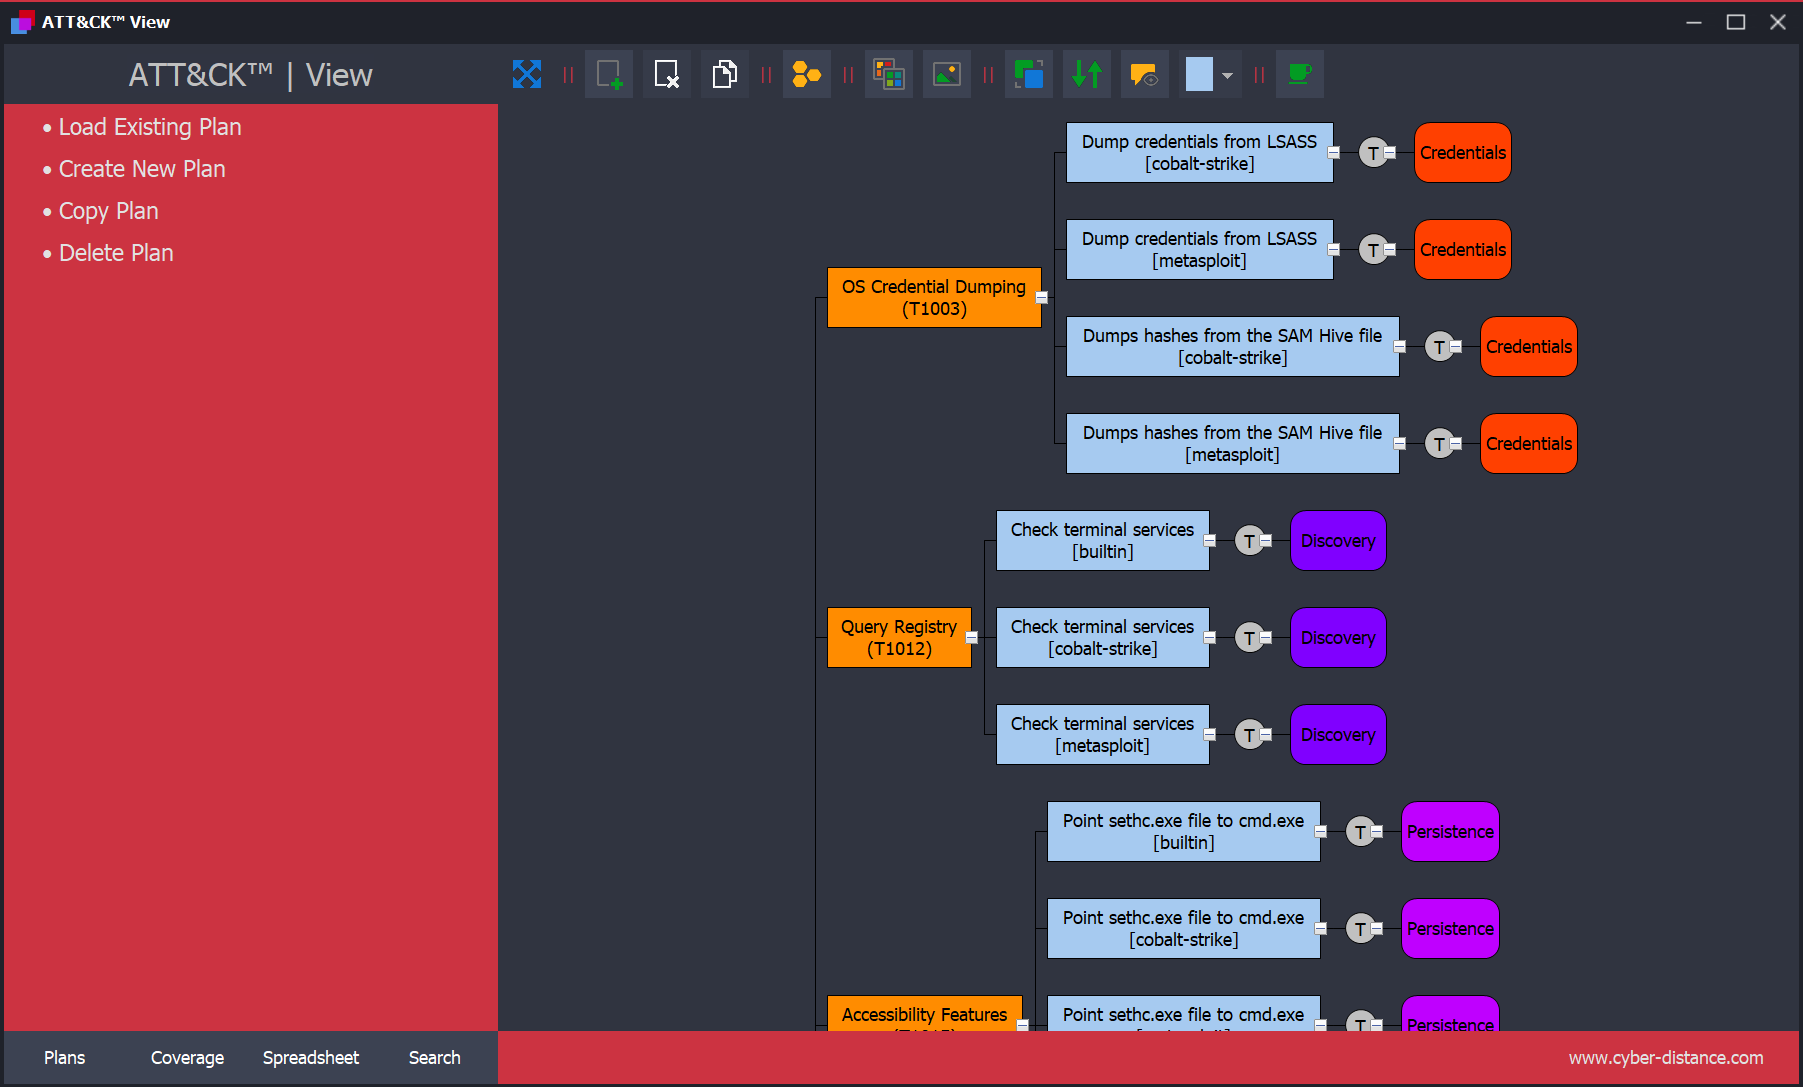
ATT&CK™ View est un outil de planification destiné à aider les défenseurs à concevoir des plans d'émulation d'adversaire à l'aide du framework MITRE™ ATT&CK™.
Il fournit une approche structurée et est livré avec un plan complet d'émulation d'adversaire pour APT3 (développé par MITRE™). Il sert également d'exemple d'utilisation du modèle de données relationnel et de la manière d'enrichir (étendre) le modèle avec des données supplémentaires telles que les tests Red Canary ATOMIC™.
(Source : MITRE Adversary Emulation Plans)
Le framework ATT&CK™ est largement utilisé, mais de nombreux cas d'usage nécessitent des outils compatibles ATT&CK.
Ce dépôt fournit une base de données relationnelle (SQLite) pour simplifier l'intégration et permettre la création d'outils personnalisés ou la fusion d'ATT&CK avec d'autres frameworks.
Pensez en termes de modèle de données plutôt que de technologie de base de données sous-jacente — le schéma peut être adapté à n'importe quel SGBD.
Exemple de modèle conceptuel (implémentable dans n'importe quel SGBDR) :

Voici des exemples de requêtes SQL pour explorer la base de données ATT&CK™.
Pour les exécuter, utilisez n'importe quel outil de gestion SQLite (voir SQLite Management Tools).
SELECT name
FROM sdos_object
WHERE type IS "attack-pattern";
SORTIE
| nom |
|---|
| .bash_profile and .bashrc |
| Access Token Manipulation |
| Accessibility Features |
| Account Discovery |
| Account Manipulation |
| ... |
SELECT id, name
FROM sdos_object
WHERE type IS "attack-pattern";
SORTIE
| id | name |
|---|---|
| attack-pattern--01df3350-ce05-4bdf-bdf8-0a919a66d4a8 | .bash_profile and .bashrc |
| attack-pattern--dcaa092b-7de9-4a21-977f-7fcb77e89c48 | Access Token Manipulation |
| attack-pattern--9b99b83a-1aac-4e29-b975-b374950551a3 | Accessibility Features |
| attack-pattern--72b74d71-8169-42aa-92e0-e7b04b9f5a08 | Account Discovery |
| attack-pattern--a10641f4-87b4-45a3-a906-92a149cb2c27 | Account Manipulation |
| ... | |
Le champ id est une clé unique qui sera fréquemment utilisée dans de nombreuses requêtes SQL
Les références externes sont stockées dans la table external_references ; comme une technique ATT&CK™ peut avoir une ou plusieurs références, le lien entre les deux tables est l'identifiant de la technique (voir la requête précédente). Je vais lister plusieurs façons d'accéder aux références externes
SELECT name, external_id
FROM sdos_object INNER JOIN external_references
  ON sdos_object.id = external_references.fk_object_id
WHERE sdos_object.type IS "attack-pattern"
  AND external_references.source_name IS "mitre-attack";
SORTIE
| name | external_id |
|---|---|
| .bash_profile and .bashrc | T1156 |
| Access Token Manipulation | T1134 |
| Accessibility Features | T1015 |
| Account Discovery | T1087 |
| Account Manipulation | T1098 |
| ... | |
SELECT name, external_id
FROM sdos_object INNER JOIN external_references
  ON sdos_object.id = external_references.fk_object_id
WHERE sdos_object.type IS "attack-pattern"
  AND x_mitre_platforms_windows IS "true"
  AND external_references.source_name IS "mitre-attack";
SORTIE
| nom | external_id |
|---|---|
| Access Token Manipulation | T1134 |
| Accessibility Features | T1015 |
| Account Discovery | T1087 |
| Account Manipulation | T1098 |
| AppCert DLLs | T1182 |
| ... | |
SELECT name, description
FROM sdos_object
WHERE type IS "malware";
SORTIE
| nom | description |
|---|---|
| 3PARA RAT | 3PARA RAT est un outil d'accès à distance (RAT) programmé en C++ qui a été utilisé par Putter Panda. (Citation: CrowdStrike Putter Panda) Alias : 3PARA RAT |
| 4H RAT | 4H RAT est un logiciel malveillant utilisé par Putter Panda depuis au moins 2007. (Citation: CrowdStrike Putter Panda) Alias : 4H RAT |
| ADVSTORESHELL | ADVSTORESHELL est une porte dérobée d'espionnage utilisée par APT28 au moins de 2012 à 2016. Elle est généralement employée pour l'espionnage à long terme et est déployée sur des cibles jugées intéressantes après une phase de reconnaissance. (Citation: Kaspersky Sofacy) (Citation: ESET Sednit Part 2) Alias : ADVSTORESHELL, NETUI, EVILTOSS, AZZY, Sedreco |
| ASPXSpy | ASPXSpy est un shell web. Il a été modifié par les acteurs du Threat Group-3390 pour créer la version ASPXTool. (Citation: Dell TG-3390) Alias : ASPXSpy, ASPXTool |
| Agent.btz | Agent.btz est un ver qui se propage principalement via des périphériques amovibles tels que les clés USB. Il aurait infecté des réseaux militaires américains en 2008. (Citation: Securelist Agent.btz) Alias : Agent.btz |
| ... | |
SELECT name, description
FROM sdos_object
WHERE type IS "intrusion-set";
SORTIE

