

EvilOSX
 marten4n6/evilosx
Un RAT malveillant (outil d'administration à distance) pour macOS / OS X.
password-crackingprivilege-escalationpayload-generation+6
2.4kil y a 5 ans
marten4n6/evilosxUn RAT malveillant (outil d'administration à distance) pour macOS / OS X.
 designativedave/androrat
Outil d'administration à distance pour appareils Android
 tarunkant/gopherus
Cet outil génère un lien gopher pour exploiter les SSRF et obtenir une RCE sur divers serveurs.
 monoxgas/srdi
Implémentation en shellcode de l'injection de DLL réflective. Convertit les DLL en shellcode indépendant de la position.
 thewover/donut
Génère du shellcode indépendant de la position pour x86, x64 ou AMD64+x86 qui charge des assemblies .NET, des fichiers PE et d'autres charges utiles…
 keystone-engine/keystone
Framework d'assembleur multi-architecture qui convertit le code source assembleur en code machine pour Arm, x86, MIPS, PowerPC, RISC-V, et plus…
 sabri-zaki/easy_hack
Hackez le monde avec Termux
 besimorhino/powercat
netshell inclut toutes les fonctionnalités de PowerShell version 2
 t3l3machus/villain
Villain est un framework C2 de haut niveau (stade 0/1) capable de gérer de multiples shells reverse TCP et HoaxShell, d'améliorer leurs…
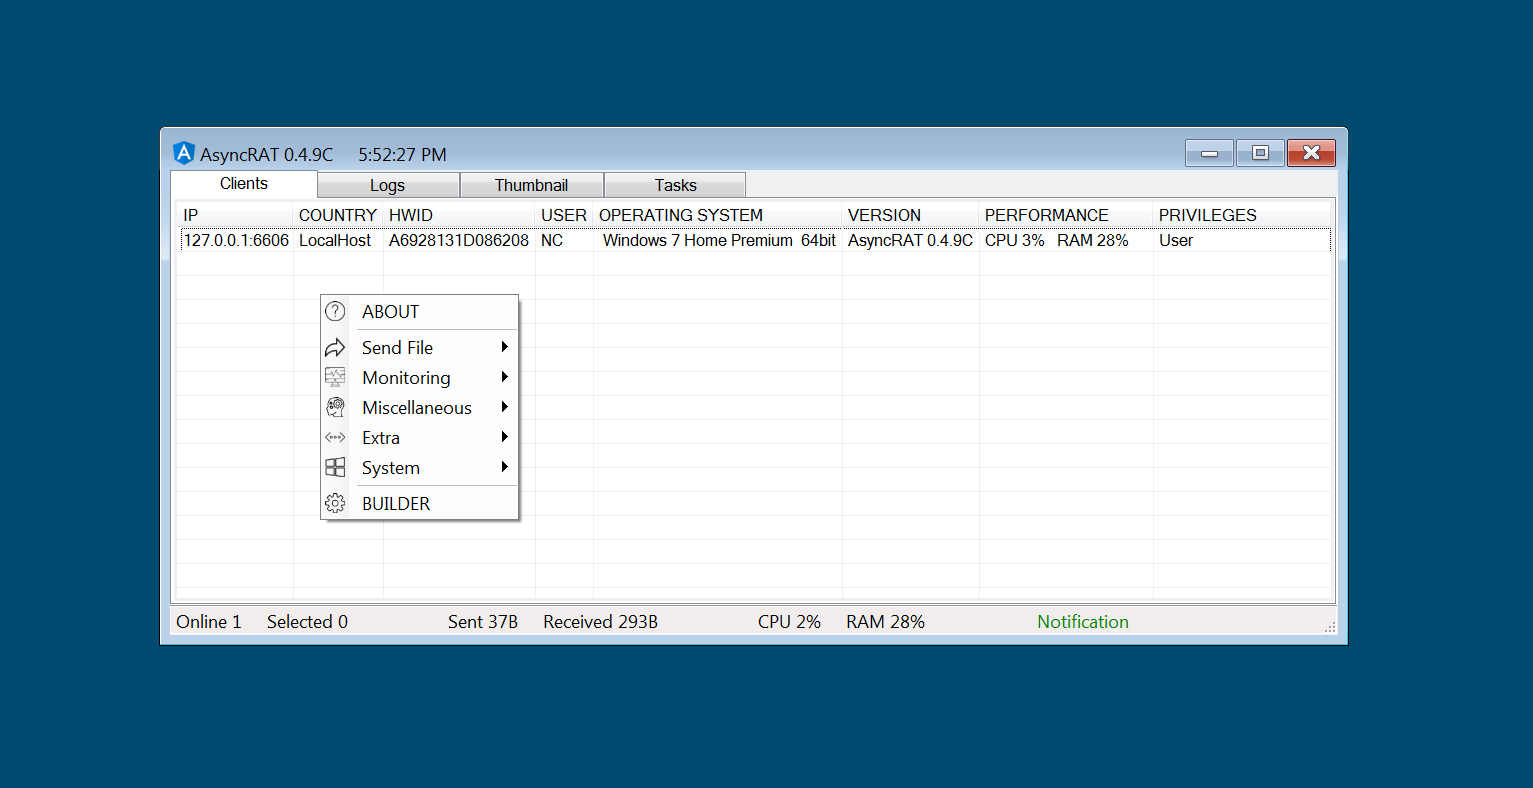 nyan-x-cat/asyncrat-c-sharp
Outil d'administration à distance open source pour Windows C# (RAT)
 cujanovic/ssrf-testing
Ressources de test SSRF (Server Side Request Forgery)
 peewpw/invoke-psimage
Encode un script PowerShell dans les pixels d'un fichier PNG et génère une oneliner à exécuter
 lucasjacks0n/eggshell
Outil d'administration à distance pour iOS/macOS/Linux
 evilcos/xssor2
XSS'OR - Hackez avec JavaScript.
 bytecode77/r77-rootkit
Rootkit ring 3 sans fichier avec installateur et persistance qui cache les processus, fichiers, connexions réseau, etc.
 mdsecactivebreach/sharpshooter
Framework de génération de payloads
 ssl/ezxss
Plateforme de détection et d'exploitation XSS aveugle avec sessions persistantes, proxy inverse et collecte automatisée d'informations pour les…