

radare2
 radareorg/radare2
Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande
android-securityembedded-systems-securitystatic-analysis+16
24.5kil y a 10h 49m
radareorg/radare2Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande
 lief-project/lief
Bibliothèque multiplateforme pour analyser, modifier et abstraire les formats exécutables ELF, PE et MachO. Prend en charge les API C++, Python et…
 frida/frida
Dépôt principal pour héberger les binaires de version
 blacktop/ipsw
Couteau suisse de recherche pour iOS/macOS
 skylot/jadx
Outil en ligne de commande et avec interface graphique pour décompiler les fichiers Android Dex et APK en code source Java lisible, avec décodage des…
 bronils/aotopsy
Static analyzer for Flutter/Dart AOT snapshots — recovers function names, class hierarchies, call graphs, and behavioral signals from libapp.so…
 amd2g2zz/kunglao-agent
The reverse-engineering expert agent: plans its own analysis path, derives every fact from raw evidence, and converges under mechanical verification…
 mitmproxy/mitmproxy
Un proxy HTTP intercepteur interactif compatible TLS pour les testeurs de pénétration et les développeurs de logiciels.
 androguard/androguard
Reverse engineering and pentesting for Android applications
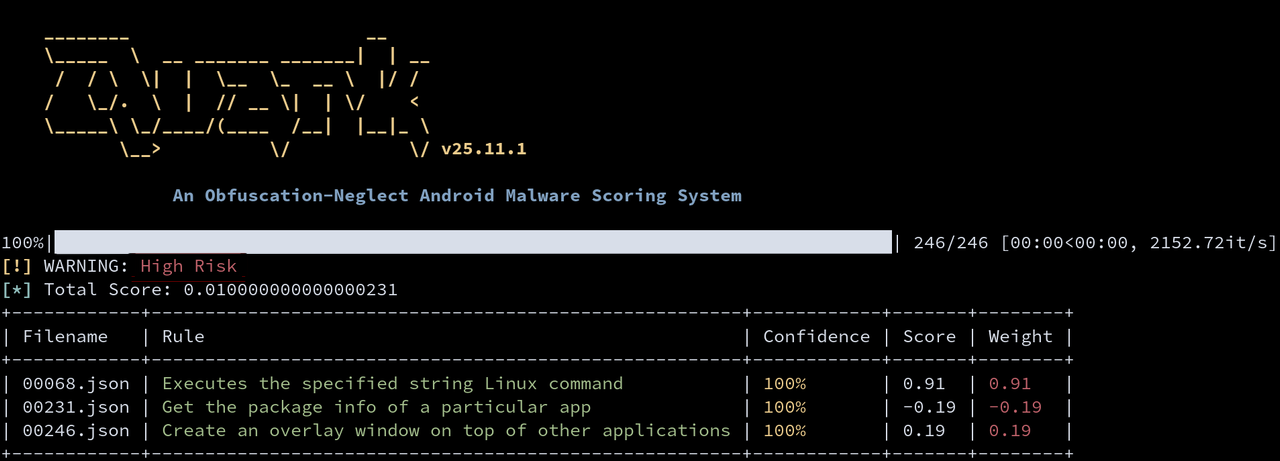 ev-flow/quark-engine
Moteur de notation de malwares Android basé sur des règles qui analyse les APK à l’aide d’analyses statique et dynamique pour détecter les…
 nowsecure/r2frida
Radare2 et Frida : mieux ensemble.
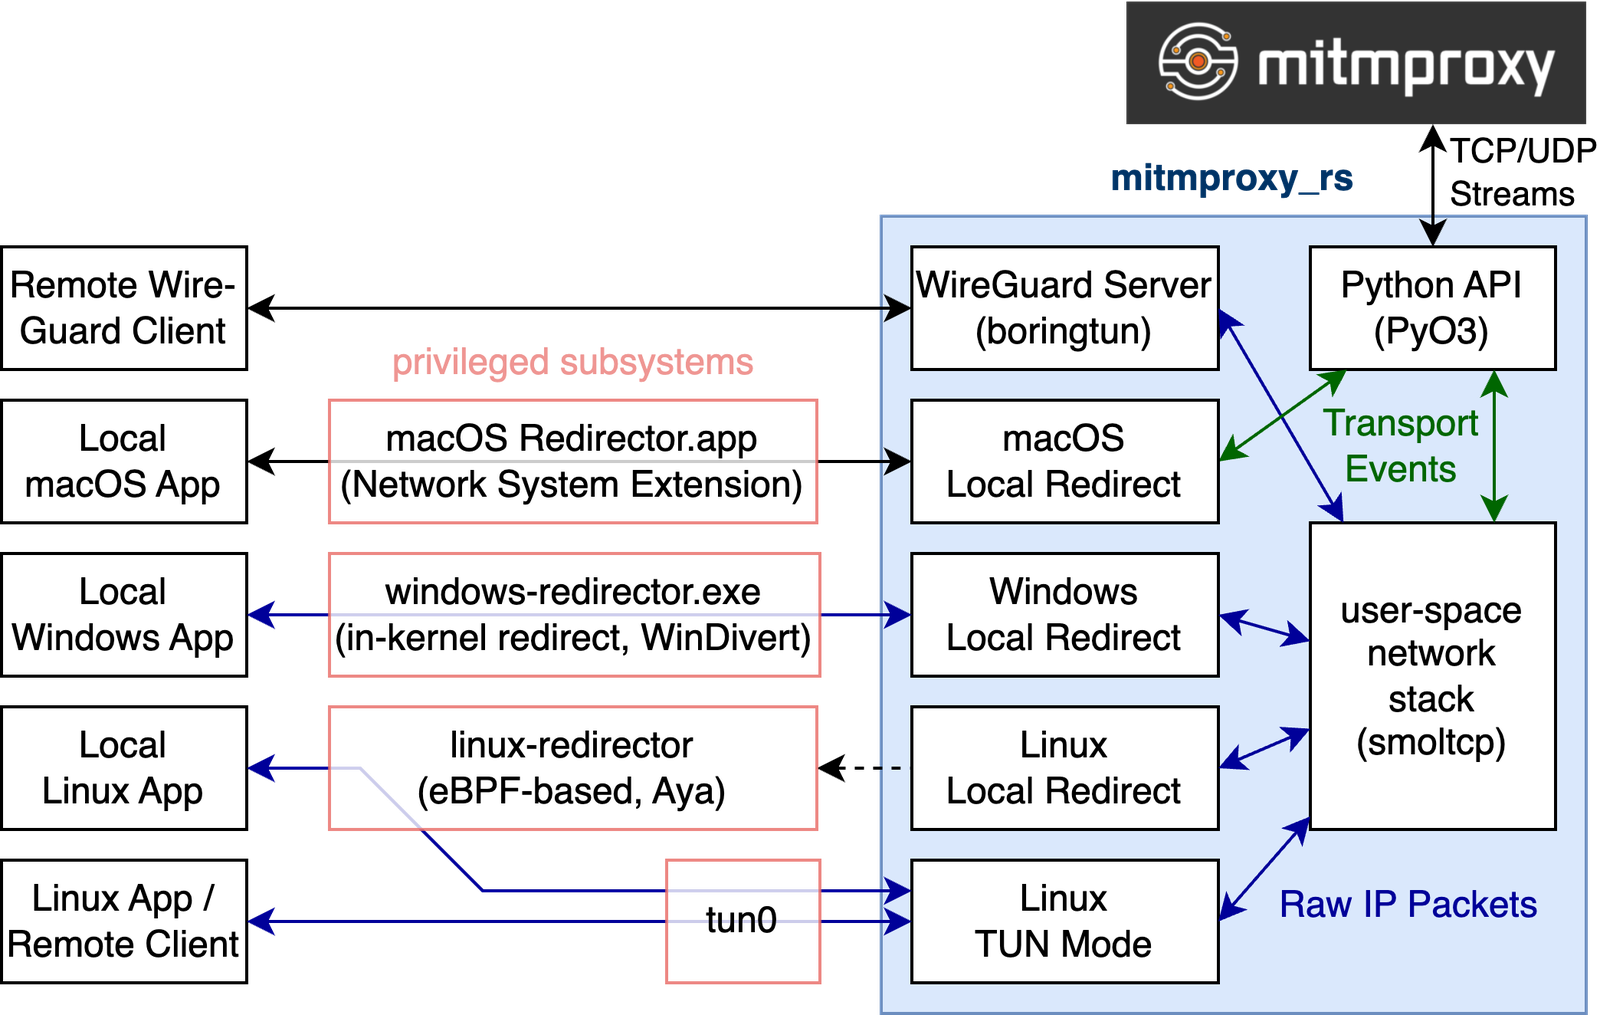 mitmproxy/mitmproxy_rs
Composants Rust pour l'interception et la redirection de trafic, permettant le proxy de périphériques WireGuard et la redirection d'applications…
 majd/ipatool
Outil en ligne de commande qui vous permet de rechercher des apps iOS, iPadOS, tvOS, visionOS et macOS sur l'App Store, et de télécharger des paquets…
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 mg1937/asc
Front-end rapide de décompilation d'APK Android qui interroge directement les artefacts DEX compilés, extrayant les classes et les références…
 nationalsecurityagency/ghidra
Ghidra est un framework de rétro-ingénierie logicielle (SRE)
 owasp/mastg
Guide OWASP complet pour les tests de sécurité des applications mobiles, le reverse engineering et la vérification des faiblesses MASVS/MASWE via des…
 secforce/droidground
Un terrain de jeu flexible pour les défis CTF Android.