

siem
 ekitji/siem
Requêtes et techniques SIEM sélectionnées pour la découverte offensive de l'élévation de privilèges Windows, des ACL mal configurées, des services,…
defensive-toolsprivilege-escalationvulnerability-analysis+7
59
ekitji/siemRequêtes et techniques SIEM sélectionnées pour la découverte offensive de l'élévation de privilèges Windows, des ACL mal configurées, des services,…
 zizmorcore/zizmor
Static analysis tool for CI/CD systems that detects and fixes security issues in GitHub Actions, Dependabot, and pre-commit configurations, including…
 praetorian-inc/nerva
Fast service fingerprinting CLI for 170+ protocols (TCP/UDP/SCTP) - built by Praetorian
 vercel-labs/deepsec
Scanner de vulnérabilités basé sur des agents pour les bases de code à grande échelle. Utilise des LLM pour trouver des problèmes de sécurité…
 jakehildreth/locksmith2
Une boîte à outils AD CS pour les administrateurs AD, les professionnels de la sécurité défensive et les red teamers mal intentionnés
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 corazawaf/coraza
Bibliothèque de pare-feu d'applications Web basée sur Go, compatible avec les règles ModSecurity SecLang et l'ensemble de règles de base OWASP v4,…
 santandersecurityresearch/corsair_scan
Scanner automatisé de mauvaises configurations CORS qui teste l'injection d'en-tête Origin, la réflexion de wildcard et la fuite d'identifiants à…
 nccgroup/scoutsuite
Outil d'audit de sécurité multi-cloud qui exploite les API des fournisseurs cloud pour collecter des données de configuration, évaluer la posture de…
 zeus-labs/zeuscloud
Plateforme de sécurité cloud open-source qui découvre les chemins d'attaque, identifie les mauvaises configurations, visualise les accès IAM et…
 sleventyeleven/linuxprivchecker
Script d'énumération Linux local qui identifie les vecteurs d'escalade de privilèges incluant les mauvaises configurations, les fichiers modifiables…
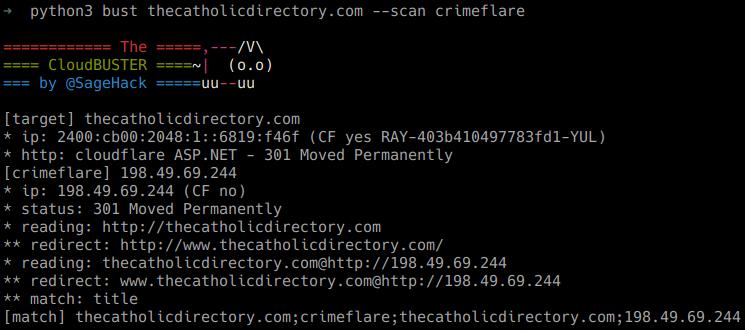 sagehack/cloud-buster
Un résolveur Cloudflare qui fonctionne
 opencspm/opencspm
Moteur ouvert de gestion de posture de sécurité cloud
 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
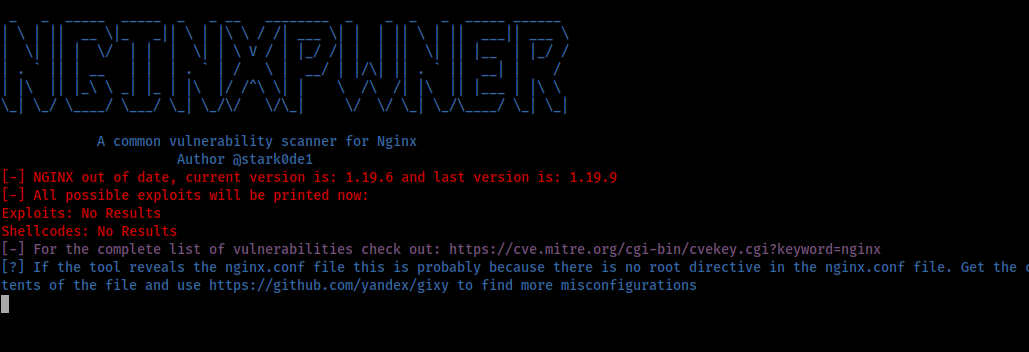 stark0de/nginxpwner
Nginxpwner est un outil simple pour rechercher les erreurs de configuration et les vulnérabilités courantes de Nginx.
 samhaxr/hackbox
HackBox est un outil puissant et complet qui combine une variété de techniques pour les évaluations de sécurité des applications web et des réseaux,…
 owasp/donkai
DonkAI est un laboratoire pratique pour l'OWASP Top 10 des applications LLM (2025) - aucun vrai LLM n'est requis.
 vivian.maes/bad-secure-rails-app
Application Ruby on Rails volontairement non sécurisée conçue pour étudier les vulnérabilités du Top 10 OWASP et pratiquer les techniques de test de…