
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
nginxpwner — Nginxpwner est un outil simple pour rechercher les erreurs de configuration et les vulnérabilités courantes de Nginx. | Kitploit
Outils/GitHubGitHub/stark0de/nginxpwner
Scanners de VulnérabilitésExploitation d'Applications WebCollecte d'InformationsSécurité WebTests d'IntrusionMauvaise ConfigurationArchived
GitHubstark0de/nginxpwner

nginxpwner

Nginxpwner est un outil simple pour rechercher les erreurs de configuration et les vulnérabilités courantes de Nginx.

Voir le dépôt
1.6k14992il y a 2 ansPas encore vérifié
Partager

Nginxpwner

Nginxpwner est un outil simple pour rechercher les erreurs de configuration Nginx courantes et les vulnérabilités.

Installation :

cd /opt
git clone https://github.com/stark0de/nginxpwner
cd nginxpwner
chmod +x install.sh
./install.sh

Installation avec Docker

git clone https://github.com/stark0de/nginxpwner
cd nginxpwner
sudo docker build -t nginxpwner:latest .

Exécuter l'image

sudo docker run -it nginxpwner:latest /bin/bash

Utilisation :

Onglet Target dans Burp, sélectionnez l'hôte, clic droit, copier toutes les URL de cet hôte, copier dans un fichier

cat urllist | unfurl paths | cut -d"/" -f2-3 | sort -u > /tmp/pathlist 

Ou bien obtenez la liste des chemins que vous avez déjà découverts dans l'application d'une autre manière. Note : les chemins ne doivent pas commencer par /

Enfin :

python3 nginxpwner.py https://example.com /tmp/pathlist

Remarques :

Il vérifie en fait :

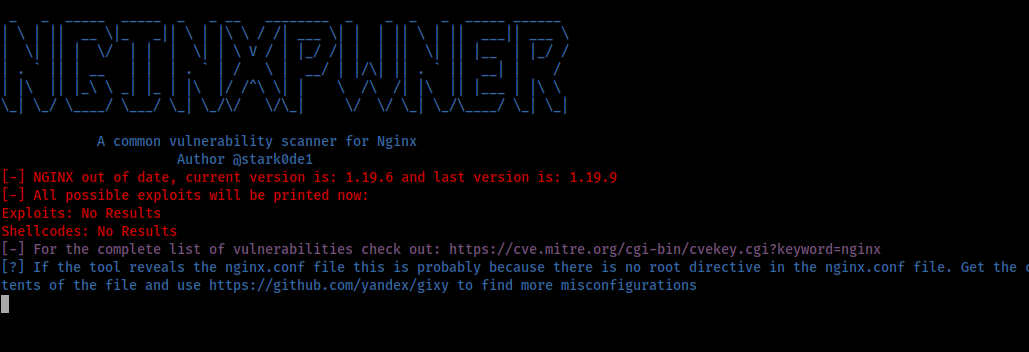
  • Obtient la version de Nginx et trouve ses exploits possibles avec searchsploit et indique si elle est obsolète
  • Envoie une wordlist spécifique à Nginx via gobuster
  • Vérifie s'il est vulnérable à CRLF via une erreur de configuration courante utilisant $uri dans les redirections
  • Vérifie la présence de CRLF dans tous les chemins fournis
  • Vérifie si la méthode HTTP PURGE est accessible depuis l'extérieur
  • Vérifie les fuites de variables mal configurées
  • Vérifie les vulnérabilités de path traversal via merge_slashes désactivé
  • Teste les différences de longueur des réponses lors de l'utilisation d'en-têtes hop-by-hop (ex : X-Forwarded-Host)
  • Utilise Kyubi pour tester les vulnérabilités de path traversal via un alias mal configuré
  • Teste le contournement 401/403 à l'aide de X-Accel-Redirect
  • Affiche la charge utile pour vérifier une erreur de lecture du backend brut
  • Vérifie si le site utilise PHP et suggère quelques tests spécifiques à Nginx pour les sites PHP
  • Teste la vulnérabilité commune de débordement d'entier dans le module range filter de Nginx (CVE-2017-7529)

L'outil utilise l'en-tête Server dans la réponse pour effectuer certains tests. Il existe d'autres CMS et autres construits sur Nginx comme Centminmod, OpenResty, Pantheon ou Tengine par exemple qui ne renvoient pas cet en-tête. Dans ce cas, veuillez utiliser nginx-pwner-no-server-header.py avec les mêmes paramètres que l'autre script.

De plus, pour que la recherche d'exploit fonctionne correctement, vous devez exécuter : searchsploit -u dans Kali de temps en temps

L'outil ne vérifie pas les vulnérabilités d'empoisonnement/tromperie du cache web ni le détournement de requêtes, vous devez tester cela avec des outils spécifiques à ces vulnérabilités. NginxPwner est principalement axé sur les erreurs de configuration que les développeurs peuvent avoir introduites dans le nginx.conf sans en avoir conscience.

Merci à shibli2700 pour son excellent outil Kyubi https://github.com/shibli2700/Kyubi et à tous les contributeurs de gobuster. Remerciements également à Detectify (qui a en fait découvert beaucoup de ces erreurs de configuration dans NGINX)


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




