Collect-MemoryDump
Script PowerShell automatisé pour l'acquisition de mémoire Windows médico-légale, incluant les vidages sur incident/bruts, la collecte du fichier…

Script PowerShell automatisé pour l'acquisition de mémoire Windows médico-légale, incluant les vidages sur incident/bruts, la collecte du fichier…

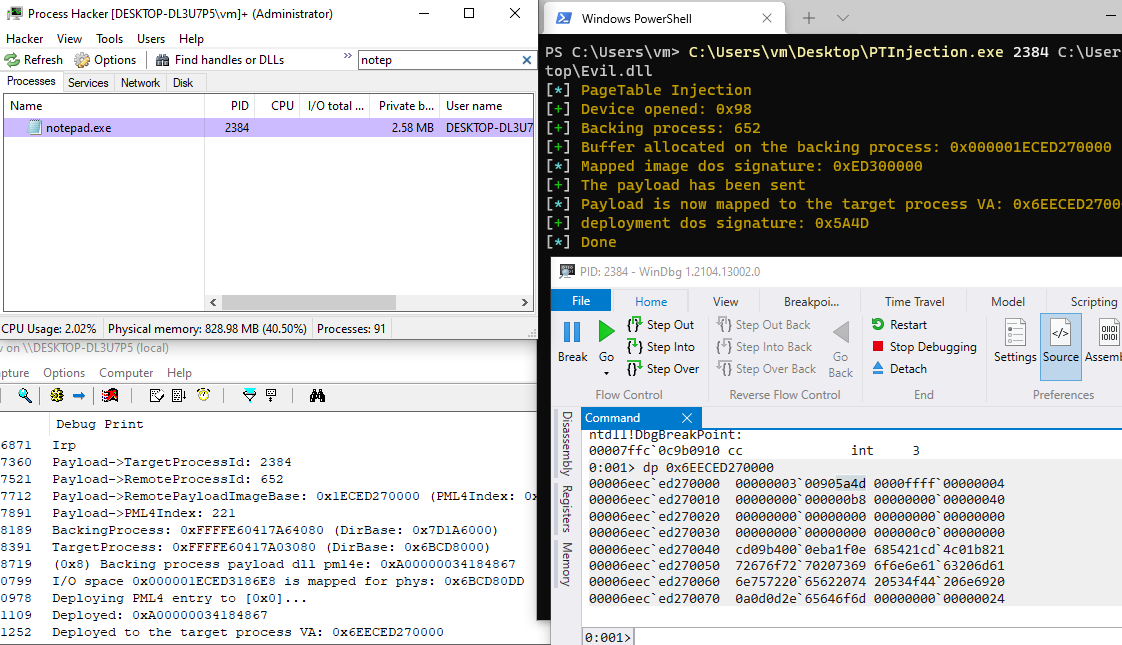
Injection de code, injecter un payload malveillant via les tables de pages pml4.

Bindings Golang pour PE-sieve

Plugin Volatility pour extraire X captures d'écran d'un dump mémoire

Projet de recherche expérimental sur un EDR en mode noyau, axé sur la détection explicable de schémas d'exécution suspects en mémoire, produisant des…

Module de débogage matériel du noyau permettant de vider les opérations des rootkits et d'inspecter l'activité au niveau du noyau pour l'analyse de…

Agent de détection d'injection mémoire (PoC) basé sur ETW, à des fins de recherche offensive et défensive

Dépôt principal regroupant tous les projets d'outils liés à Cisco ASA du NCC Group.

Petite boîte à outils pour extraire des informations et vider les chaînes sensibles des processus Windows.

Un canari conçu pour minimiser l'impact de certains acteurs de ransomware.

Outil d'analyse de mémoire en direct pour détecter les DLL .NET chargées par réflexion en scannant les régions mémoire des processus à la recherche…

Outil d'analyse du tas pour ptmalloc

Experimental détecteur de correctifs de section .text Windows

libtalloc est un script Python destiné à être utilisé avec GDB, qui permet d'analyser l'« allocateur trivial » (talloc).

SLUBStick exploitation de CVE-2022-2588. Conversion d'une DF en primitive arbitraire de lecture/écriture mémoire cross-cache via la manipulation de…

Obsuscation du sommeil basée sur ROP pour contourner les scanners mémoire

truffleproc — chassez les secrets dans la mémoire des processus (mashup de TruffleHog et gdb)

Utilitaire en ligne de commande Windows pour lire, écrire et exécuter du code en mode noyau depuis un contexte Administrateur en utilisant une…