

mcp-reverse
 1llu50ry/mcp-reverse
Serveur MCP exposant plus de 180 outils de rétro-ingénierie qui agrègent Ghidra, IDA, x64dbg, Frida et 56 autres backends avec des analyseurs de…
dynamic-analysis-sandboxingexploit-frameworksreverse-engineering+9
582
1llu50ry/mcp-reverseServeur MCP exposant plus de 180 outils de rétro-ingénierie qui agrègent Ghidra, IDA, x64dbg, Frida et 56 autres backends avec des analyseurs de…
 ngwg/ceasta
Désassembleur, décompilateur et débogueur de style x64dbg pour les binaires PE/ELF, avec un listing de style IDA, des graphes de fonctions, des…
 wazuh/wazuh
Open-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…
 recurse-labs/recurse
IDE d'ingénierie inverse agentique avec un désassembleur multi-architecture en pur Rust, un décompilateur natif, un débogueur et un agent LLM pour…
 akatorich/kernelflirt
Débogueur au niveau du noyau Windows avec une interface de type OllyDbg/IDA, points d'arrêt logiciels et matériels, symboles PDB, décompilateur et 17…
 misp/misp
MISP (logiciel de base) - Plateforme open source de renseignement sur les menaces et de partage
 storytold/craft-anything
Pure-Rust reverse-engineering engine with 314 CLI/MCP inspection tools (disassembly, decompilation, strings, call graphs) that studies any app, site…
 rasetsuu/vmp-devirt
Plateforme de recherche pour la dévirtualisation de VMProtect assistée par trace : les front-ends de version alimentent un backend partagé…
 hack-with-github/awesome-hacking
Une collection de diverses listes géniales pour hackeurs, testeurs d'intrusion et chercheurs en sécurité
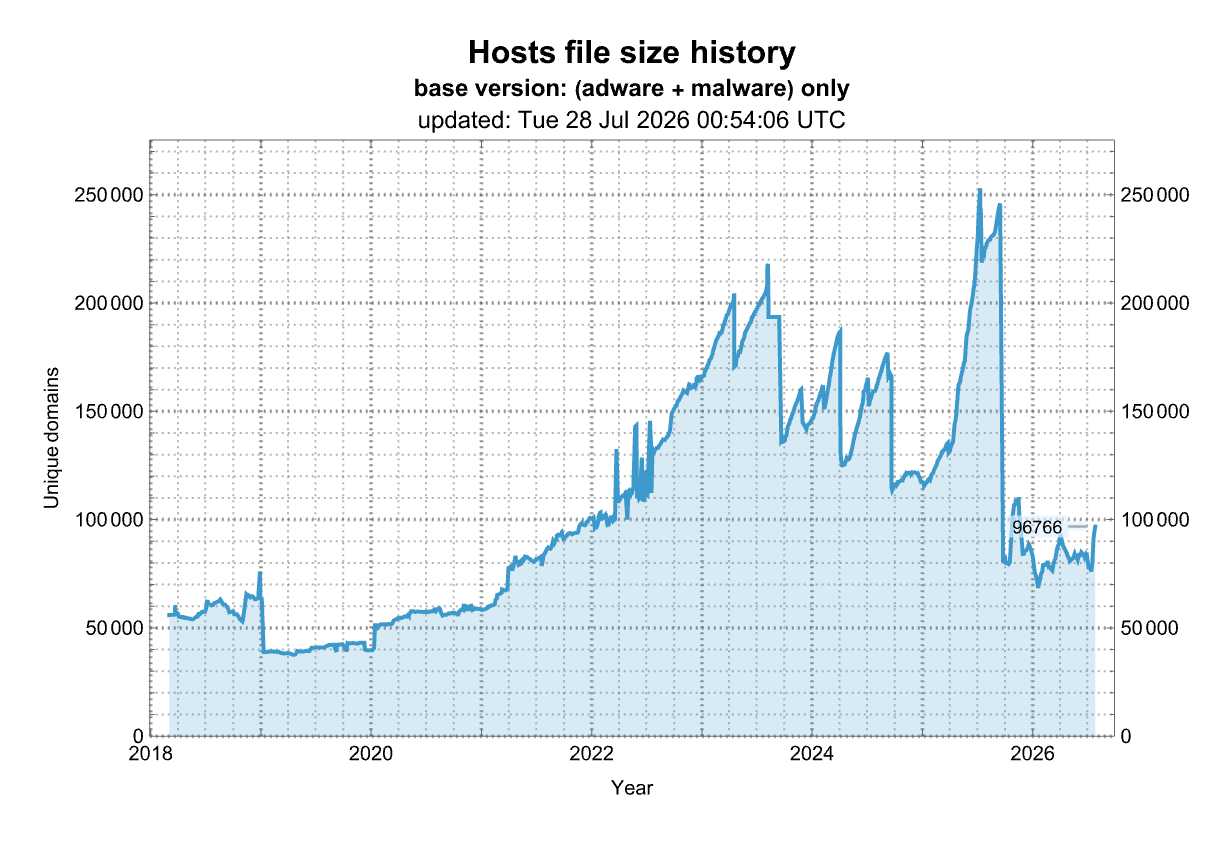 stevenblack/hosts
🔒 Consolidating and extending hosts files from several well-curated sources. Optionally pick extensions for porn, social media, and other categories.
 tihanyin/rex-skill
REx@Skill - Compétence d'exécution agentique de rétro-ingénierie pour la découverte de vulnérabilités binaires
 1-3-7/disrobe
Suite CLI Rust qui décompresse statiquement, désobfusque et dépaquette le code natif, le bytecode, les scripts, les firmwares et les paquets…
 danoszz/penthera
Agent de cybersécurité hors ligne pour vos applications et vos outils de codage IA. R&D ouverte : mesurée publiquement, améliorée à chaque version.
 stamparm/maltrail
Système de détection de trafic malveillant en temps réel utilisant des listes noires publiques, des traces statiques de logiciels malveillants et une…
 hfiref0x/kdu
Utilitaire de pilote du noyau Windows qui exploite des pilotes signés vulnérables (BYOVD) pour contourner DSE, charger des pilotes non signés,…
 radareorg/radare2
UNIX-like reverse engineering framework and command-line toolset
 atomdrift-project/scan
0-day malware detection for binaries, source & scripts (that doesn't suck)
 mobsf/mobile-security-framework-mobsf
Framework de test de sécurité automatisé pour applications mobiles Android, iOS et Windows. Effectue une analyse statique et dynamique, une détection…