
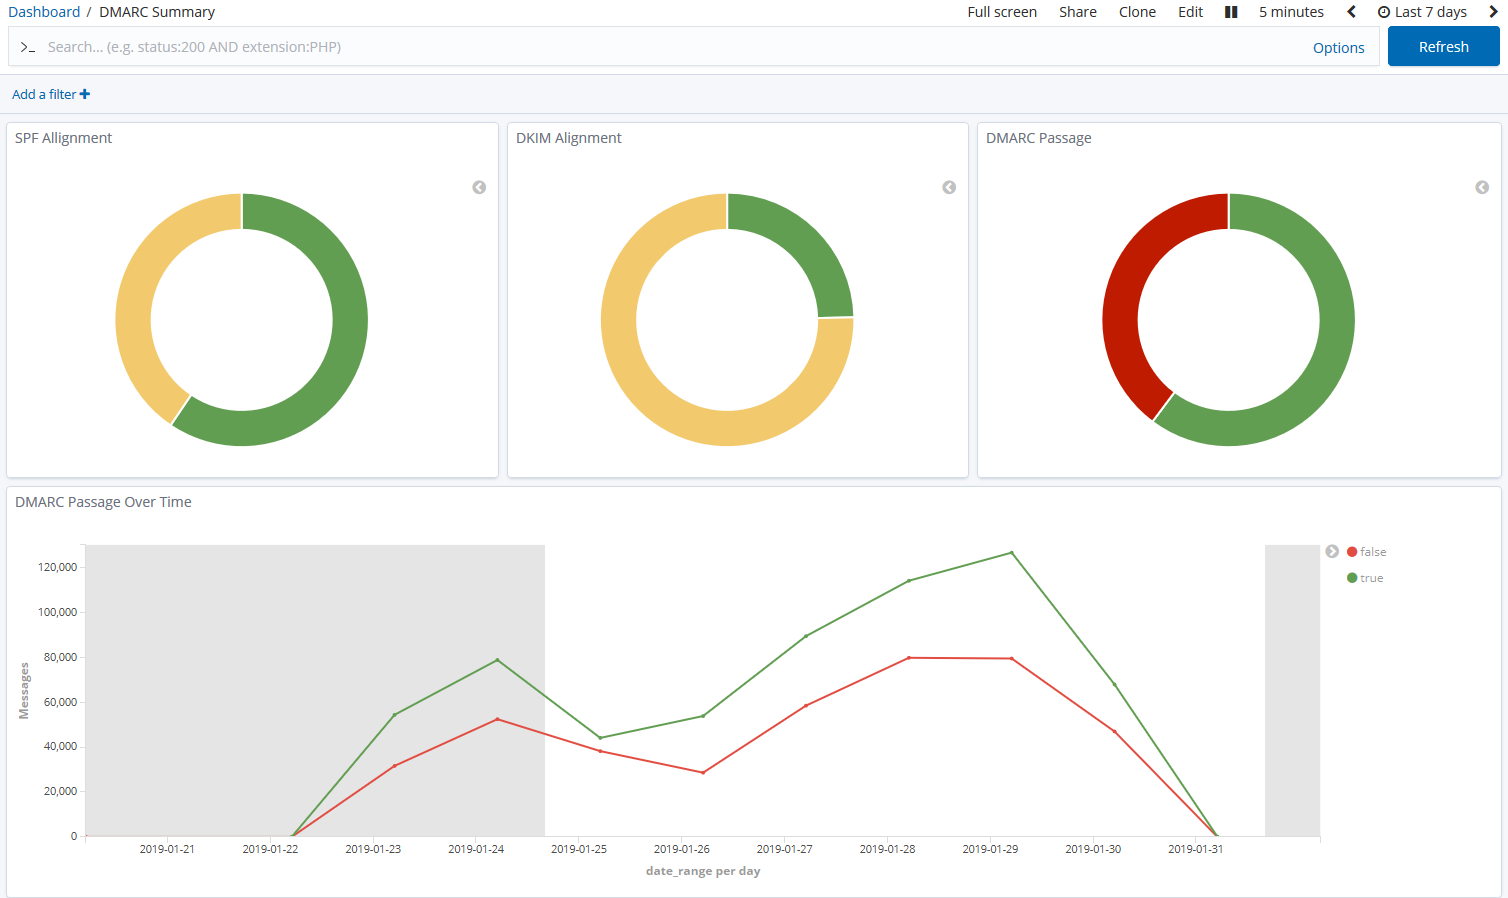
parsedmarc
 domainaware/parsedmarc
Un paquet Python et une CLI pour analyser les rapports DMARC agrégés et forensiques.
defensive-toolsauthenticationemail-security+2
1.3k
domainaware/parsedmarcUn paquet Python et une CLI pour analyser les rapports DMARC agrégés et forensiques.
 imthenachoman/how-to-secure-a-linux-server
Guide étape par étape pour durcir un serveur Linux, couvrant la sécurité SSH, les pare-feux, la détection d'intrusion, l'audit, et la configuration…
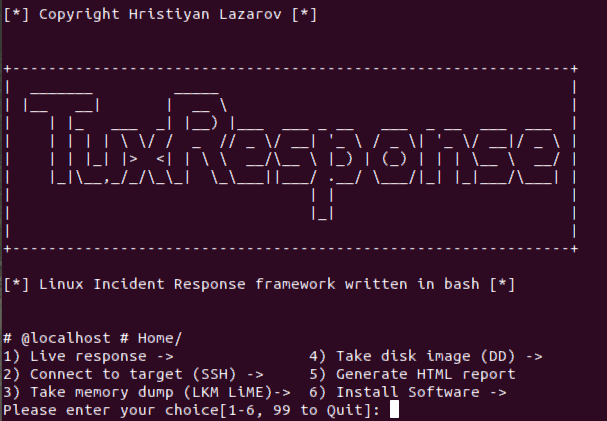 la3ar0v/tuxresponse
Script automatisé de réponse aux incidents Linux avec triage en direct, acquisition mémoire (LiME), imagerie disque, analyse YARA et génération de…
 activecm/rita
Real Intelligence Threat Analytics (RITA) est un framework de détection des communications de commande et de contrôle par analyse du trafic réseau.
 sonitbahl/sshintel
Honeypot SSH autonome permettant de capturer les interactions des attaquants et de les transformer en renseignements de sécurité structurés.
 adamwhitehat/judge-jury-and-executable
Un scanner d'analyse médico-légale du système de fichiers et un outil de chasse aux menaces. Analyse les systèmes de fichiers au niveau MFT et OS et…
 abrignoni/aleapp
Android Logs Events And Protobuf Parser
 betterdb-inc/monitor
Real-time monitoring and slowlog analysis for Valkey and Redis databases with anomaly detection, ACL auditing, and Prometheus metrics export.
 umidguluzada/cyberdefense-lab
Un laboratoire complet de cybersécurité Blue Team intégrant pfSense, Suricata et ELK Stack pour la surveillance réseau et la détection de menaces.
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
# Procédure pas à pas pour analyste SOC : investigation et remédiation de CVE-2024-3400 (injection de commande PAN-OS) Couvre la détection,…
 philippeabraxas-jpg/responsible-alliance-protocol
La sécurité ne peut pas être une instruction de prompt. TBP fournit une frontière externe au niveau de la couche d'exécution pour les agents…
 icemoonhsv/tats
Analysez et suivez les jetons OAuth 2.0, OIDC et Microsoft Entra ID à partir des captures de Burp, mitmproxy ou Chrome DevTools. Visualisez les…
 d3vl/l3mon
Système de surveillance réseau basé sur le web offrant un suivi de bande passante en temps réel, des métriques de performance des serveurs et des…
 kreotic/sentrygrid
Plateforme de détection des menaces pilotée par le ML et de surveillance continue, conçue pour les architectures fédérales de zero trust.
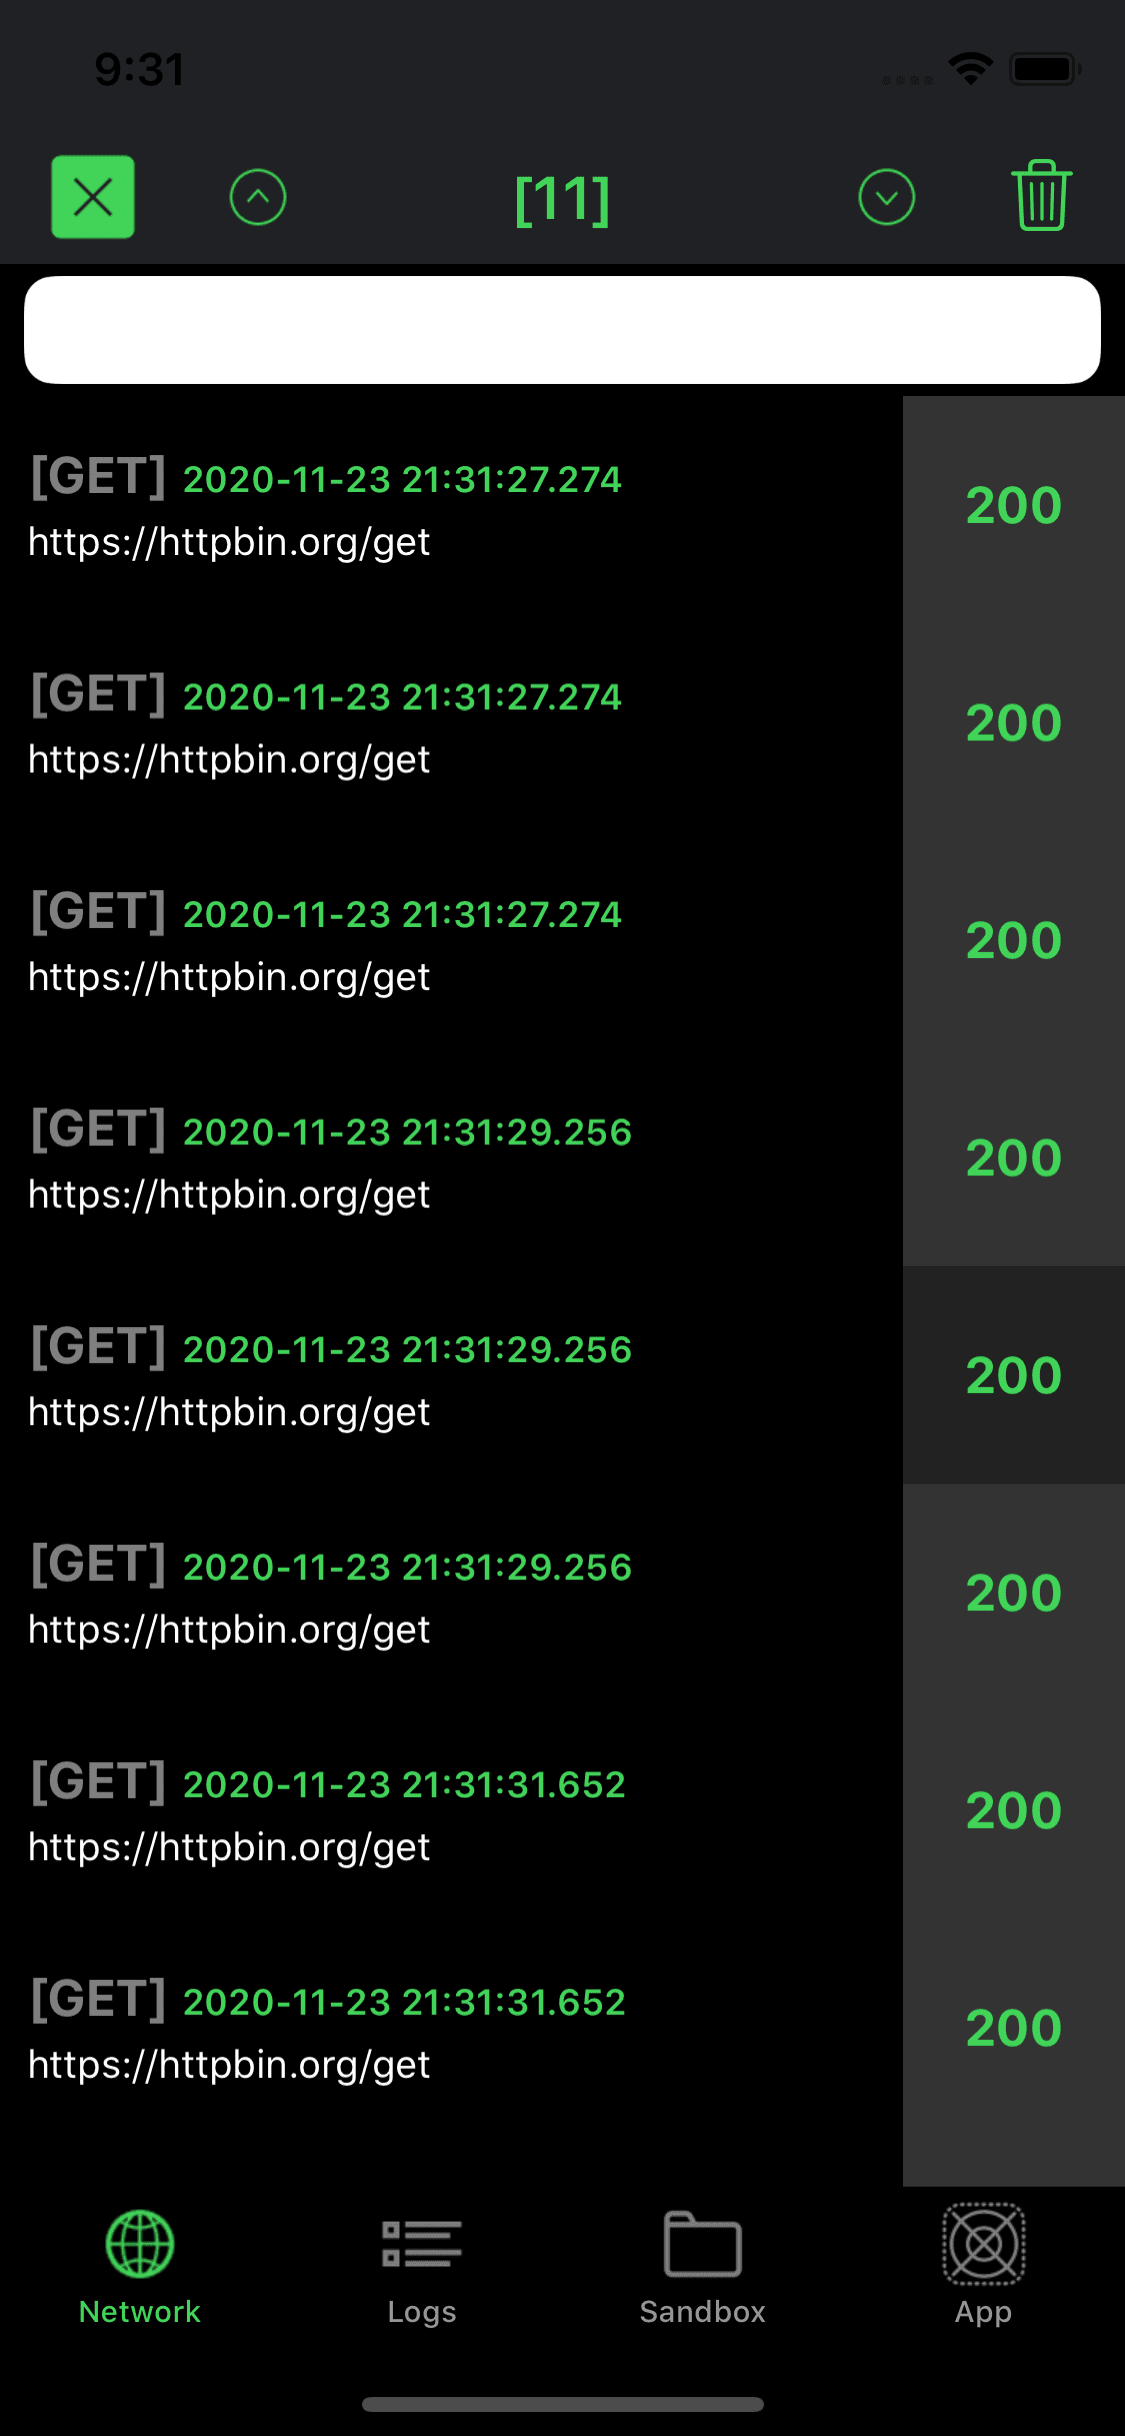 cocoadebug/cocoadebug
Outil de débogage iOS 🚀
 cyberdefenders/detectionlabelk
DetectionLabELK est un fork de DetectionLab avec la stack ELK à la place de Splunk.
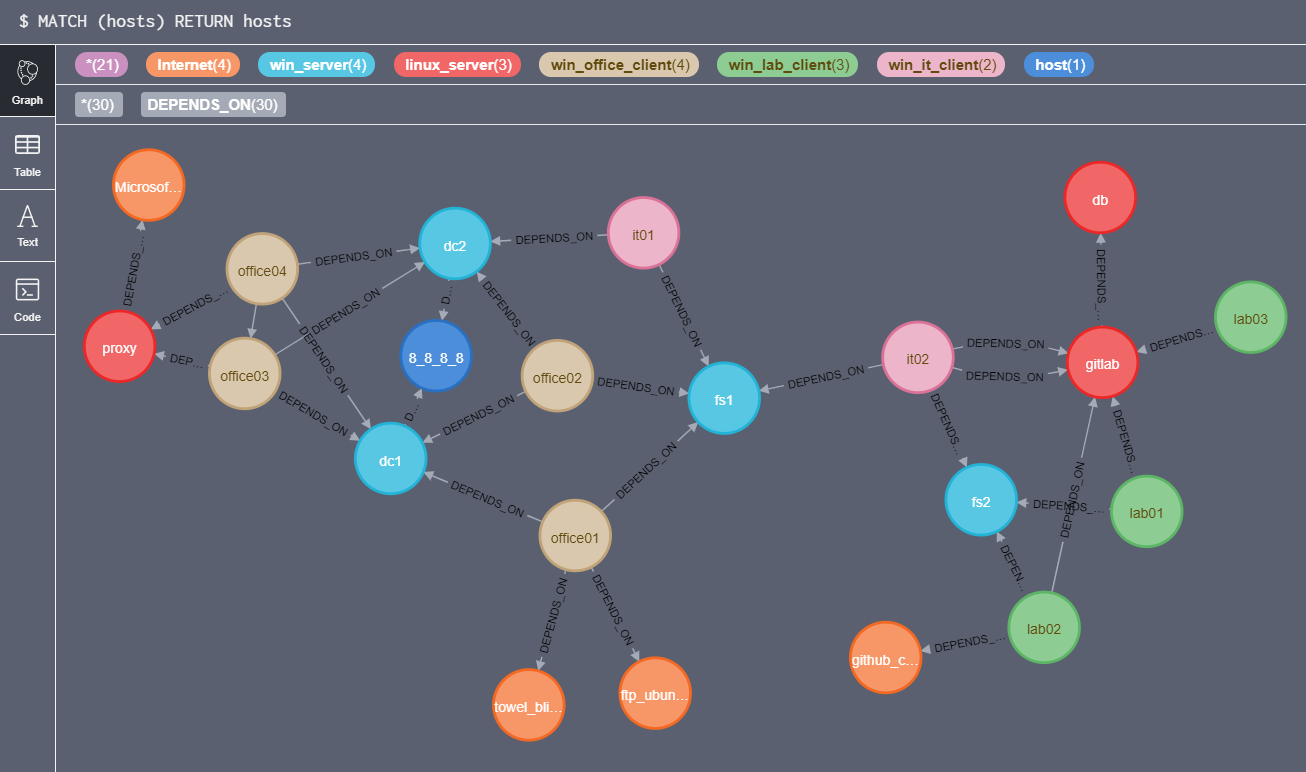 trinitor/netstat2neo4j
créer des instructions CREATE Cypher pour Neo4j à partir de fichiers netstat de plusieurs machines
 corelight/ecs-templates
Modèles Elastic Common Schema pour Corelight ou Zeek