

Kage-DFIR-toolkit
 karim852/kage-dfir-toolkit
Windows host DFIR triage console that chains artefact collection, Sigma-correlated timelines, YARA scans, socket and account inspection, indicator…
defensive-toolsioc-managementvulnerability-analysis+8
karim852/kage-dfir-toolkitWindows host DFIR triage console that chains artefact collection, Sigma-correlated timelines, YARA scans, socket and account inspection, indicator…
 threatray/threat-research
IoCs et règles YARA de Threatray Threat Research
 chaitanyakrishna/iocscraper
IOCPARSER.COM est un service rapide et fiable qui vous permet d'extraire des IOCs et des renseignements de différentes sources de données.
 kavan00/android-projector-c2-malware
Analyse d'un réseau C2 de beamers chinois - SilentSDK-Analysis
 0xtoxin/malware-iocs
Just my findings of malwares
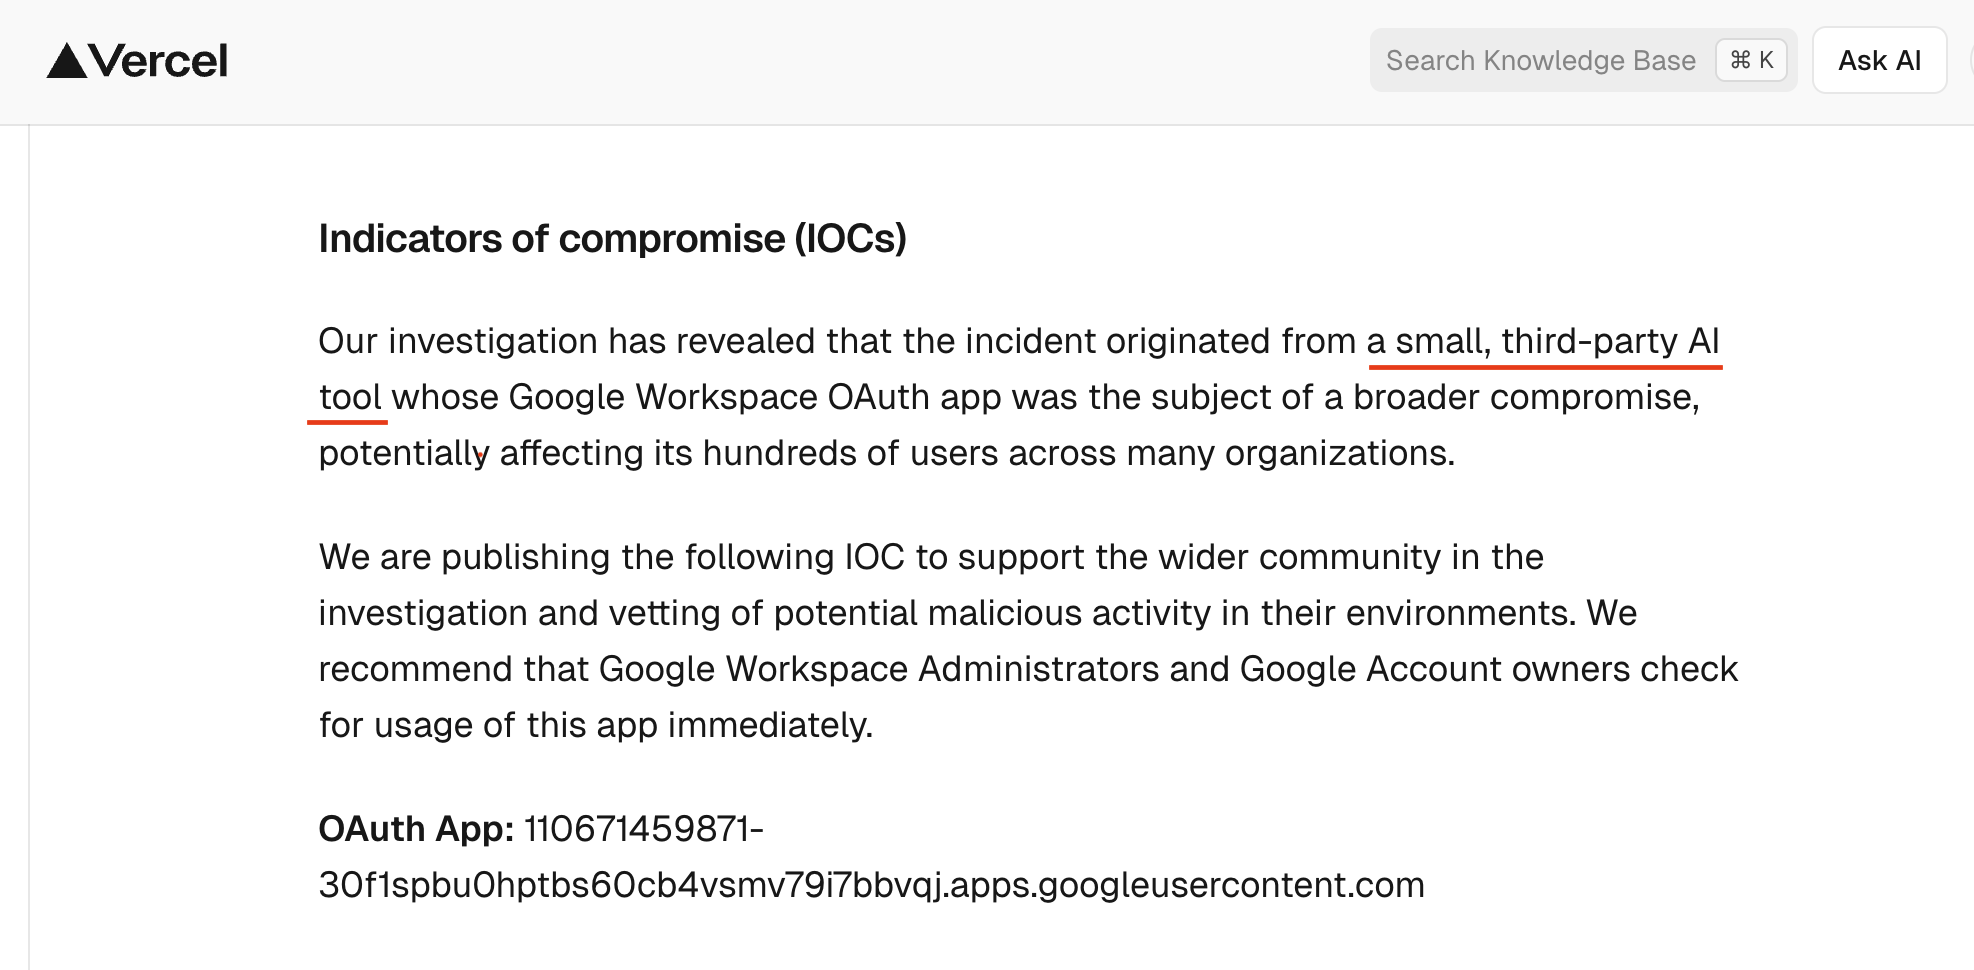 opensourcemalware/vercel-april2026-incident-response
Ceci est un playbook de réponse aux incidents que nous avons créé pour la compromission d'avril 2026 de Vercel.
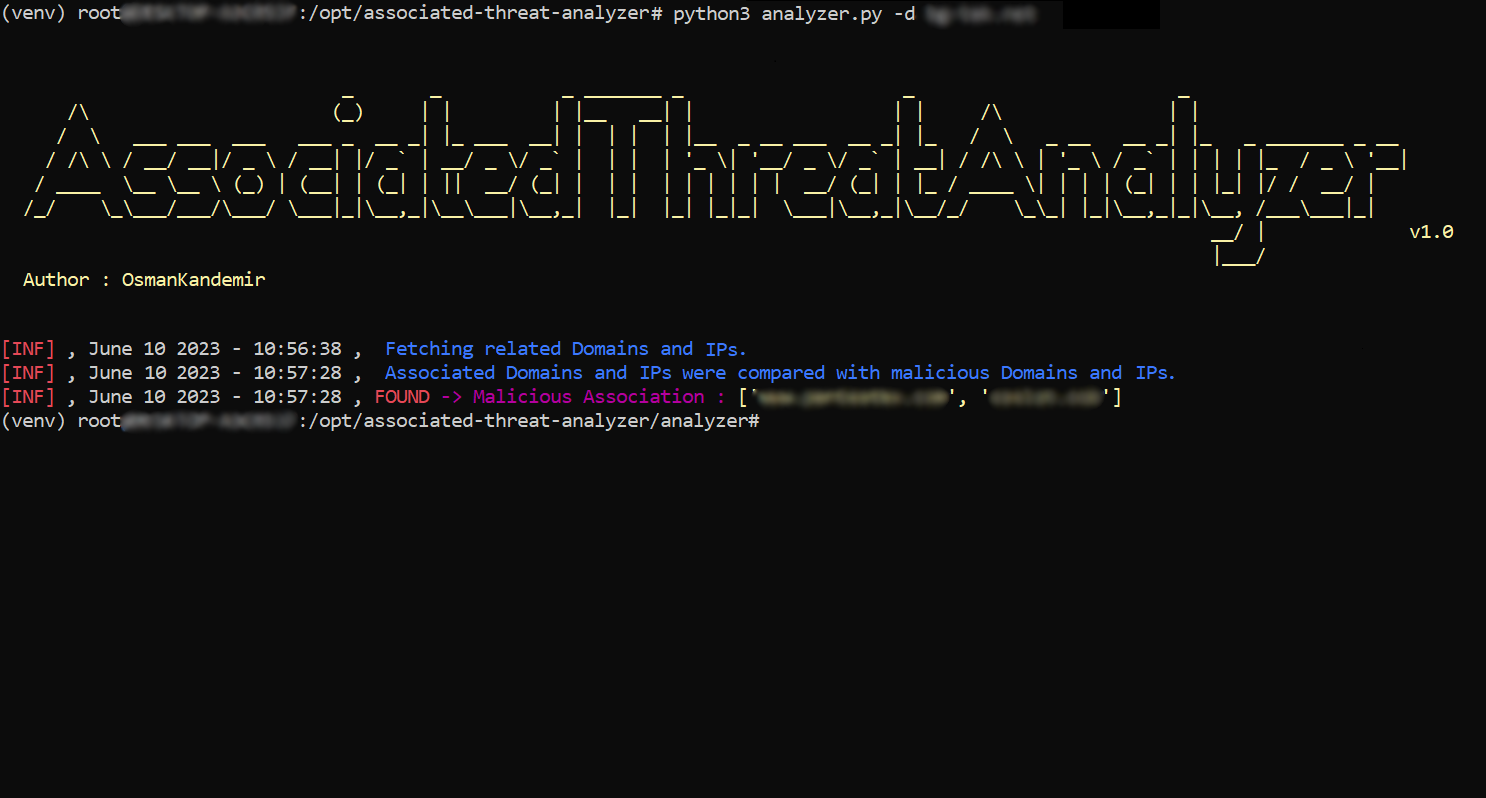 osmankandemir/associated-threat-analyzer
Détecte les adresses IPv4 malveillantes et les noms de domaine associés à une application web en comparant avec des listes locales de renseignements…
 abdaullahag/threatlens
Python CLI tool for rapid IOC analysis (IPs, Domains, CVEs) using 6 free Threat Intel APIs. Outputs: Color-coded Excel, JSON, CSV. Uses: VT, Shodan,…
 inquest/python-inquestlabs
Une interface Pythonic et un outil en ligne de commande pour interagir avec l'API InQuest Labs.
 ignacioj/whacamole
Analyse de la mémoire vive détectant les IOCs de malwares dans les processus, modules, handles, tokens, threads, assemblies .NET, espace d'adressage…
 onapsis/cve-2020-6287_recon-scanner
Analyseur de vulnérabilités en boîte noire et analyseur d'indicateurs de compromission pour CVE-2020-6287 (RECON) dans les applications SAP NetWeaver…
 darksp33d/hyperhives-macos-infostealer-analysis
Analyse statique complète du voleur d'informations HyperHives macOS Rust — 571 valeurs de configuration déchiffrées, infrastructure C2, attribution…
 hasamba/dfir-companion
Serveur compagnon de forensique DFIR + extension de capture
 sifalcon/detection
Collection organisée de règles de détection et d'IOC extraits d'interventions DFIR et d'analyses de malwares pour appuyer la chasse aux menaces, la…
 afine-com/glassworm-hunter
Détecte les payloads d'attaque de la chaîne d'approvisionnement GlassWorm en analysant les extensions VS Code, les packages npm/PyPI et les dépôts…
 shadow0ps/cve-2023-20198-scanner
Ceci est un scanner d'empreintes de webshell conçu pour identifier les implants sur les WebUI Cisco IOS XE affectés par CVE-2023-20198 et…
 dnszlsk/muad-dib
Détection en temps réel des menaces sur la chaîne d'approvisionnement npm/PyPI. Analyse des chaînes comportementales, analyse AST, flux IOC et moteur…
 professorquantumuniverse/veto
Client Android open-source pour VirusTotal. Analysez des fichiers, des URL et des applications installées contre plus de 70 moteurs antivirus.…