
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/osmankandemir/associated-threat-analyzer
Gestion des Indicateurs de Compromission (IOC)ReconnaissanceCollecte d'InformationsRenseignement sur les Menaces
GitHubosmankandemir/associated-threat-analyzer

associated-threat-analyzer

Détecte les adresses IPv4 malveillantes et les noms de domaine associés à une application web en comparant avec des listes locales de renseignements sur les menaces contenant des indicateurs malveillants connus.

Voir le dépôt
Partager
41533il y a 3 ansVérifié par Kitploit

Logo

Threat-Analyzer Version License Python Version Docker

Associated-Threat-Analyzer

NOTE : Que disent les lois sur la vie privée à propos du partage de domaines et d'IP malveillants ? Veuillez consulter ; USAGE_POLICY.md LICENSE

Description

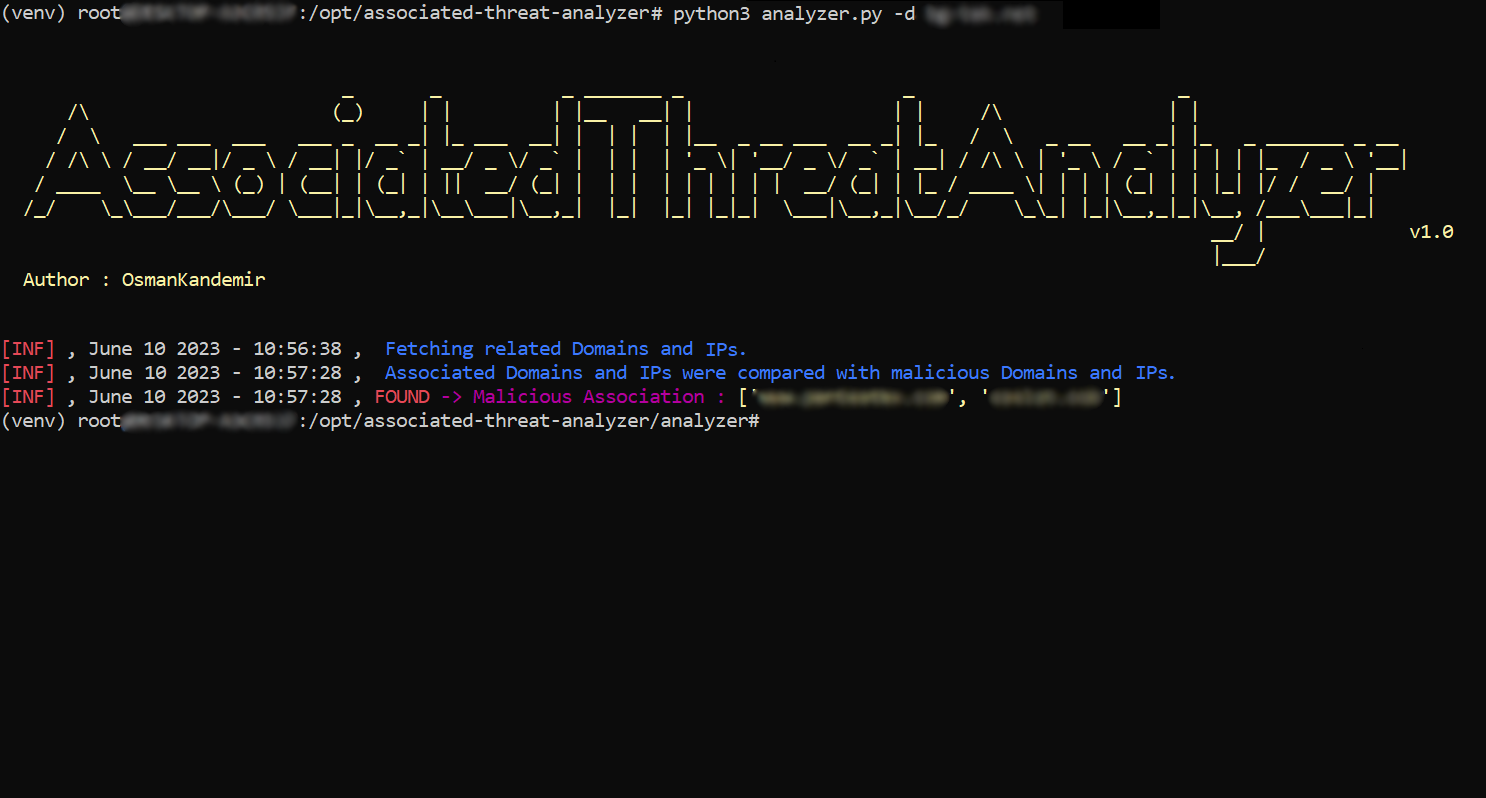
Associated-Threat-Analyzer détecte les adresses IPv4 et les noms de domaine malveillants associés à votre application web en utilisant des listes locales de domaines malveillants et d'IPv4.
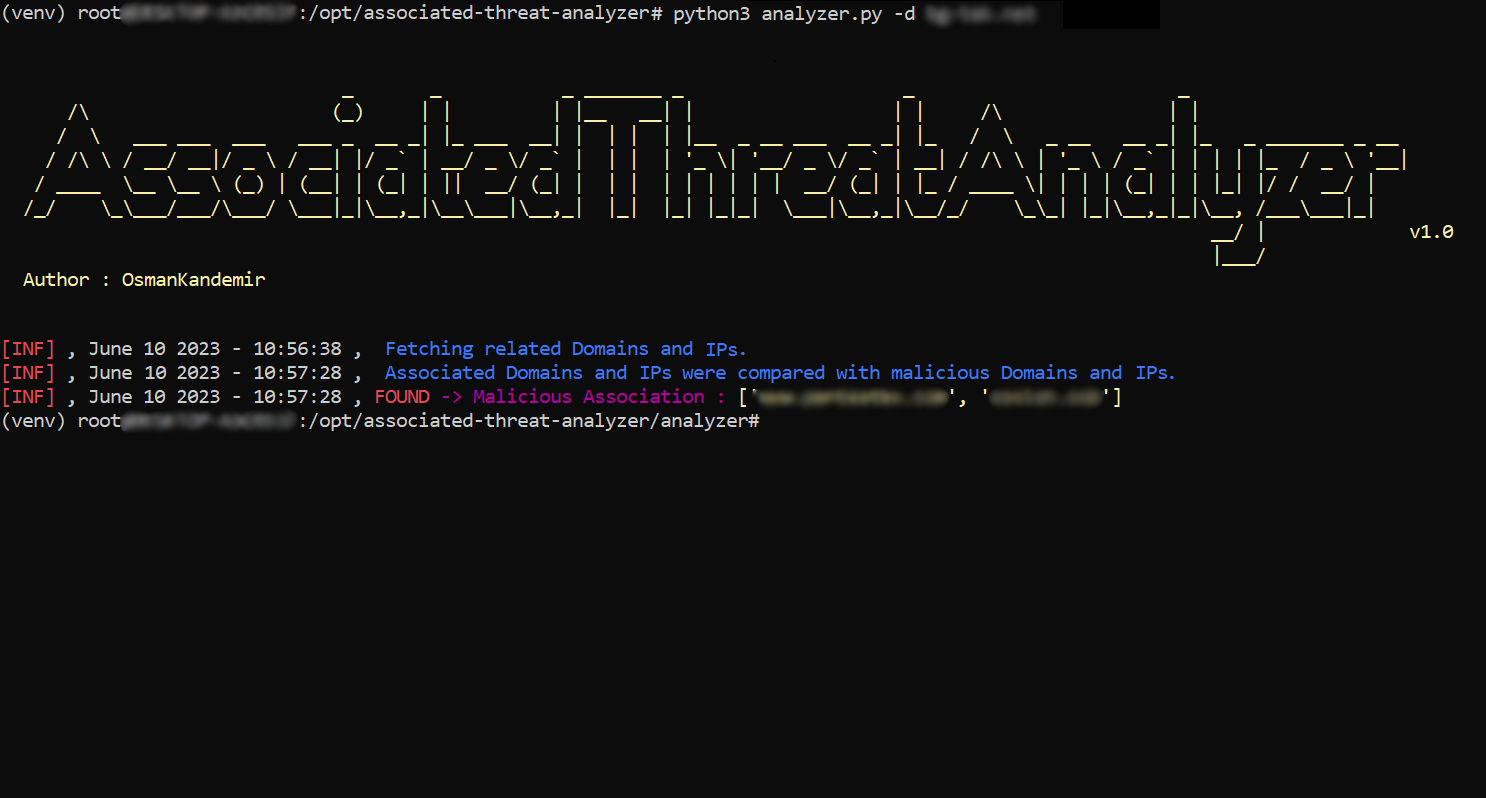
Capture d'écran

Screenshot

Installation

Depuis Git

git clone https://github.com/OsmanKandemir/associated-threat-analyzer.git
cd associated-threat-analyzer && pip3 install -r requirements.txt
python3 analyzer.py -d target-web.com

Depuis Dockerfile

Avertissement : Si vous souhaitez exécuter un conteneur Docker, Associated-Threat-Analyzer recommande d'utiliser vos propres listes d'IP et de domaines malveillants, car le mainteneur peut ne pas mettre à jour les listes par défaut sur l'image Docker.
docker build -t osmankandemir/threatanalyzer .
docker run osmankandemir/threatanalyzer -d target-web.com

Depuis DockerHub

docker pull osmankandemir/threatanalyzer
docker run osmankandemir/threatanalyzer -d target-web.com

Utilisation

-d DOMAIN , --domain DOMAIN Cible en entrée. --domain target-web1.com
-t DOMAINSFILE, --DomainsFile Liste de domaines malveillants pour comparaison. -t SampleMaliciousDomains.txt
-i IPSFILE, --IPsFile Liste d'IP malveillants pour comparaison. -i SampleMaliciousIPs.txt
-o JSON, --json JSON  Sortie JSON. --json

FAIT

  • Analyse de premier niveau de votre domaine.

Liste TODO

  • Analyse de troisième niveau ou plus approfondie des fichiers statiques pour l'application web cible.
Autre projet GitHub lié. Vous pouvez y jeter un coup d'œil.
Trouve les domaines et adresses IPv4 associés pour faire de la veille sur les menaces après qu'Indicator-Intelligence v1.1.1 collecte les fichiers statiques

https://github.com/OsmanKandemir/indicator-intelligence

Sources par défaut d'IP et de domaines malveillants

https://github.com/stamparm/blackbook

https://github.com/stamparm/ipsum

Développement et Contribution

Voir ; CONTRIBUTING.md

Licence

Copyright (c) 2023 Osman Kandemir
Sous licence GPL-3.0.

Dons

Si vous aimez Associated Threat Analyzer et souhaitez montrer votre soutien, vous pouvez utiliser la fonction Buy A Coffee ou Github Sponsors pour le développeur via le bouton ci-dessous.

Ou

Parrainez-moi : https://github.com/sponsors/OsmanKandemir 😊
Offrez-moi un café

Votre soutien sera grandement apprécié😊

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    343
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    295

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →