Unit42-timely-threat-intel

Une collection de fichiers avec des indicateurs soutenant les publications sur les réseaux sociaux de l'équipe Unit 42 de Palo Alto Networks pour…

Une collection de fichiers avec des indicateurs soutenant les publications sur les réseaux sociaux de l'équipe Unit 42 de Palo Alto Networks pour…

Sandbox d'analyse de malware basée sur Python qui s'intègre à Sysinternals Procmon pour collecter, analyser et rapporter automatiquement les…

Visibilité sur l'activité des agents IA sur les endpoints, avec détection sur l'appareil, blocage optionnel avant action et reconstruction forensique.

ThePhish : un outil automatisé d'analyse d'e-mails de phishing

Clusters et éléments à attacher aux événements ou attributs MISP (comme les acteurs de la menace)

Collections STIX 2.1 de la base de connaissances MITRE ATT&CK, fournissant les tactiques et techniques des adversaires pour le renseignement sur les…

Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…

IntelMQ est une solution pour les équipes de sécurité informatique permettant de collecter et de traiter des flux de sécurité à l'aide d'un protocole…

Wrapper Multi-Packer permettant d'enchaîner divers packers, obfuscateurs et autres arsenaux orientés Red Team. Doté de watermarking d'artefacts, de…

Catalogue organisé d'outils de surveillance et de gestion à distance (RMM) abusés par des acteurs malveillants, avec profils YAML, règles de…

A simple application that extracts your IoCs from garbage input and checks their reputation using multiple CTI services.

Menaces IoCs d’Intel + bribes de matière noire. Publié par Gen Threat Labs.

Curated Intelligence collabore avec des analystes du monde entier pour fournir des informations utiles aux organisations en Ukraine qui recherchent…

Indicateurs de compromission

Outil automatisé d'agrégation de renseignements sur les menaces qui extrait et normalise des indicateurs de multiples sources (flux OSINT, rapports…

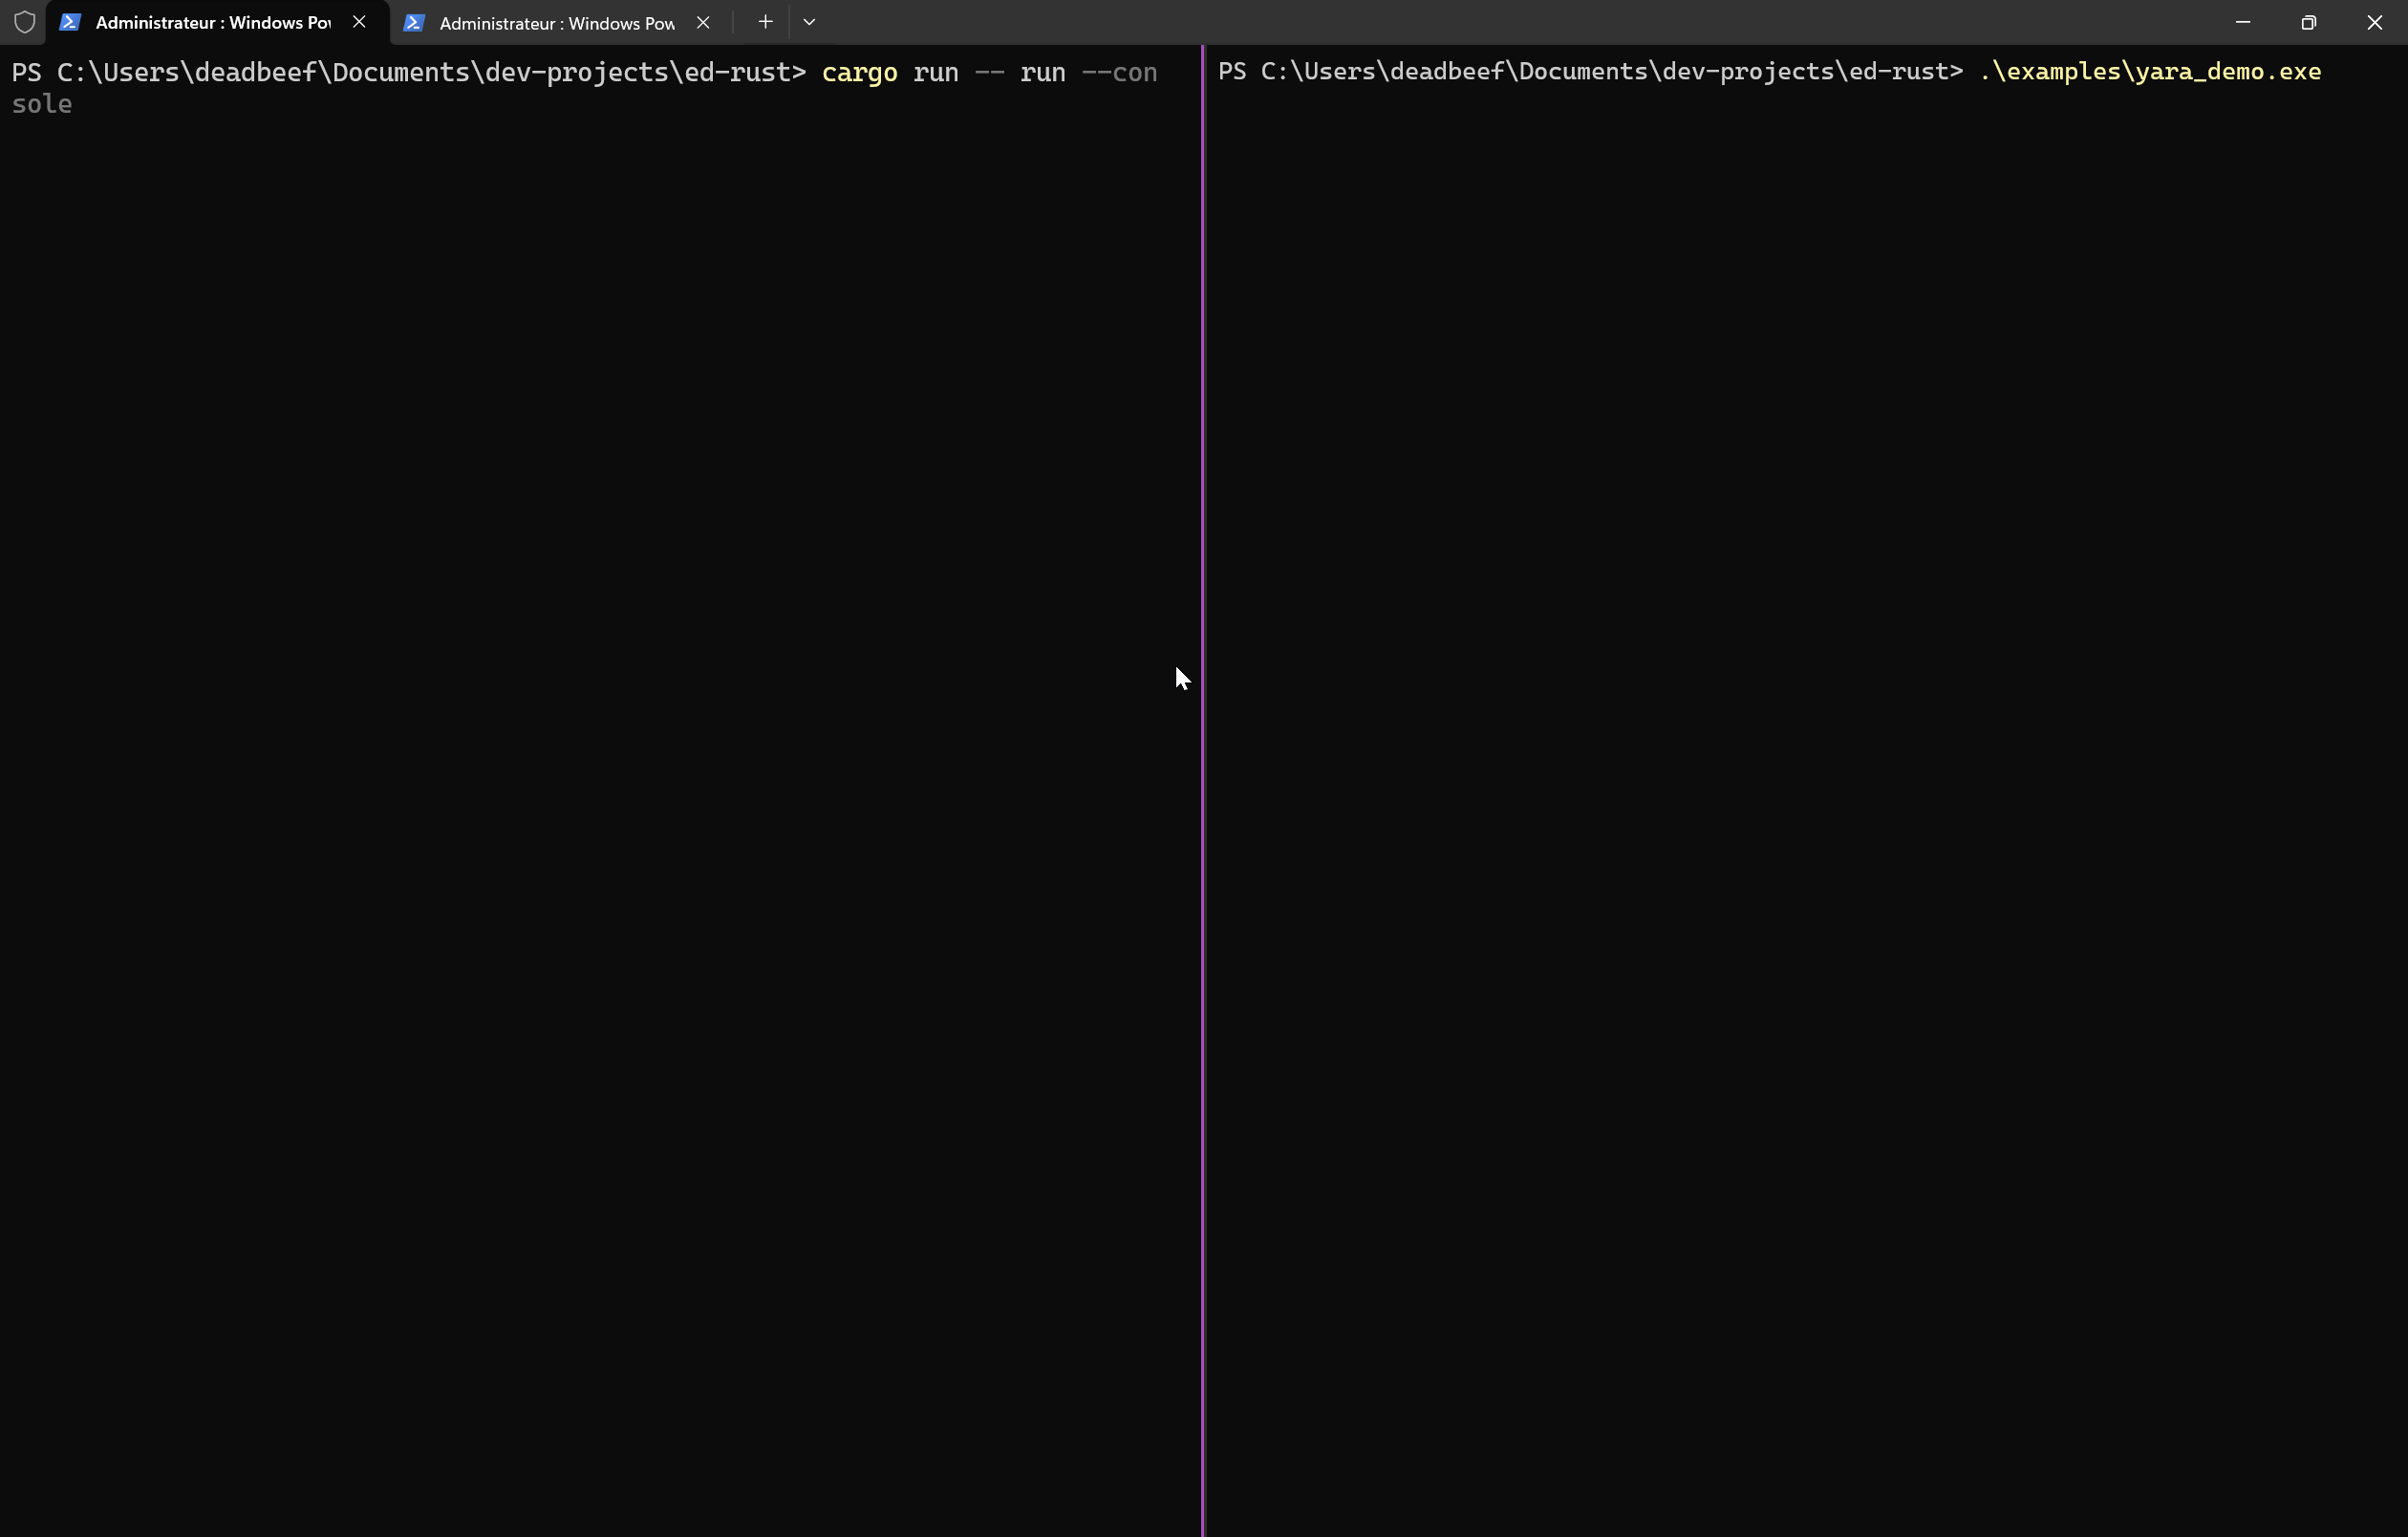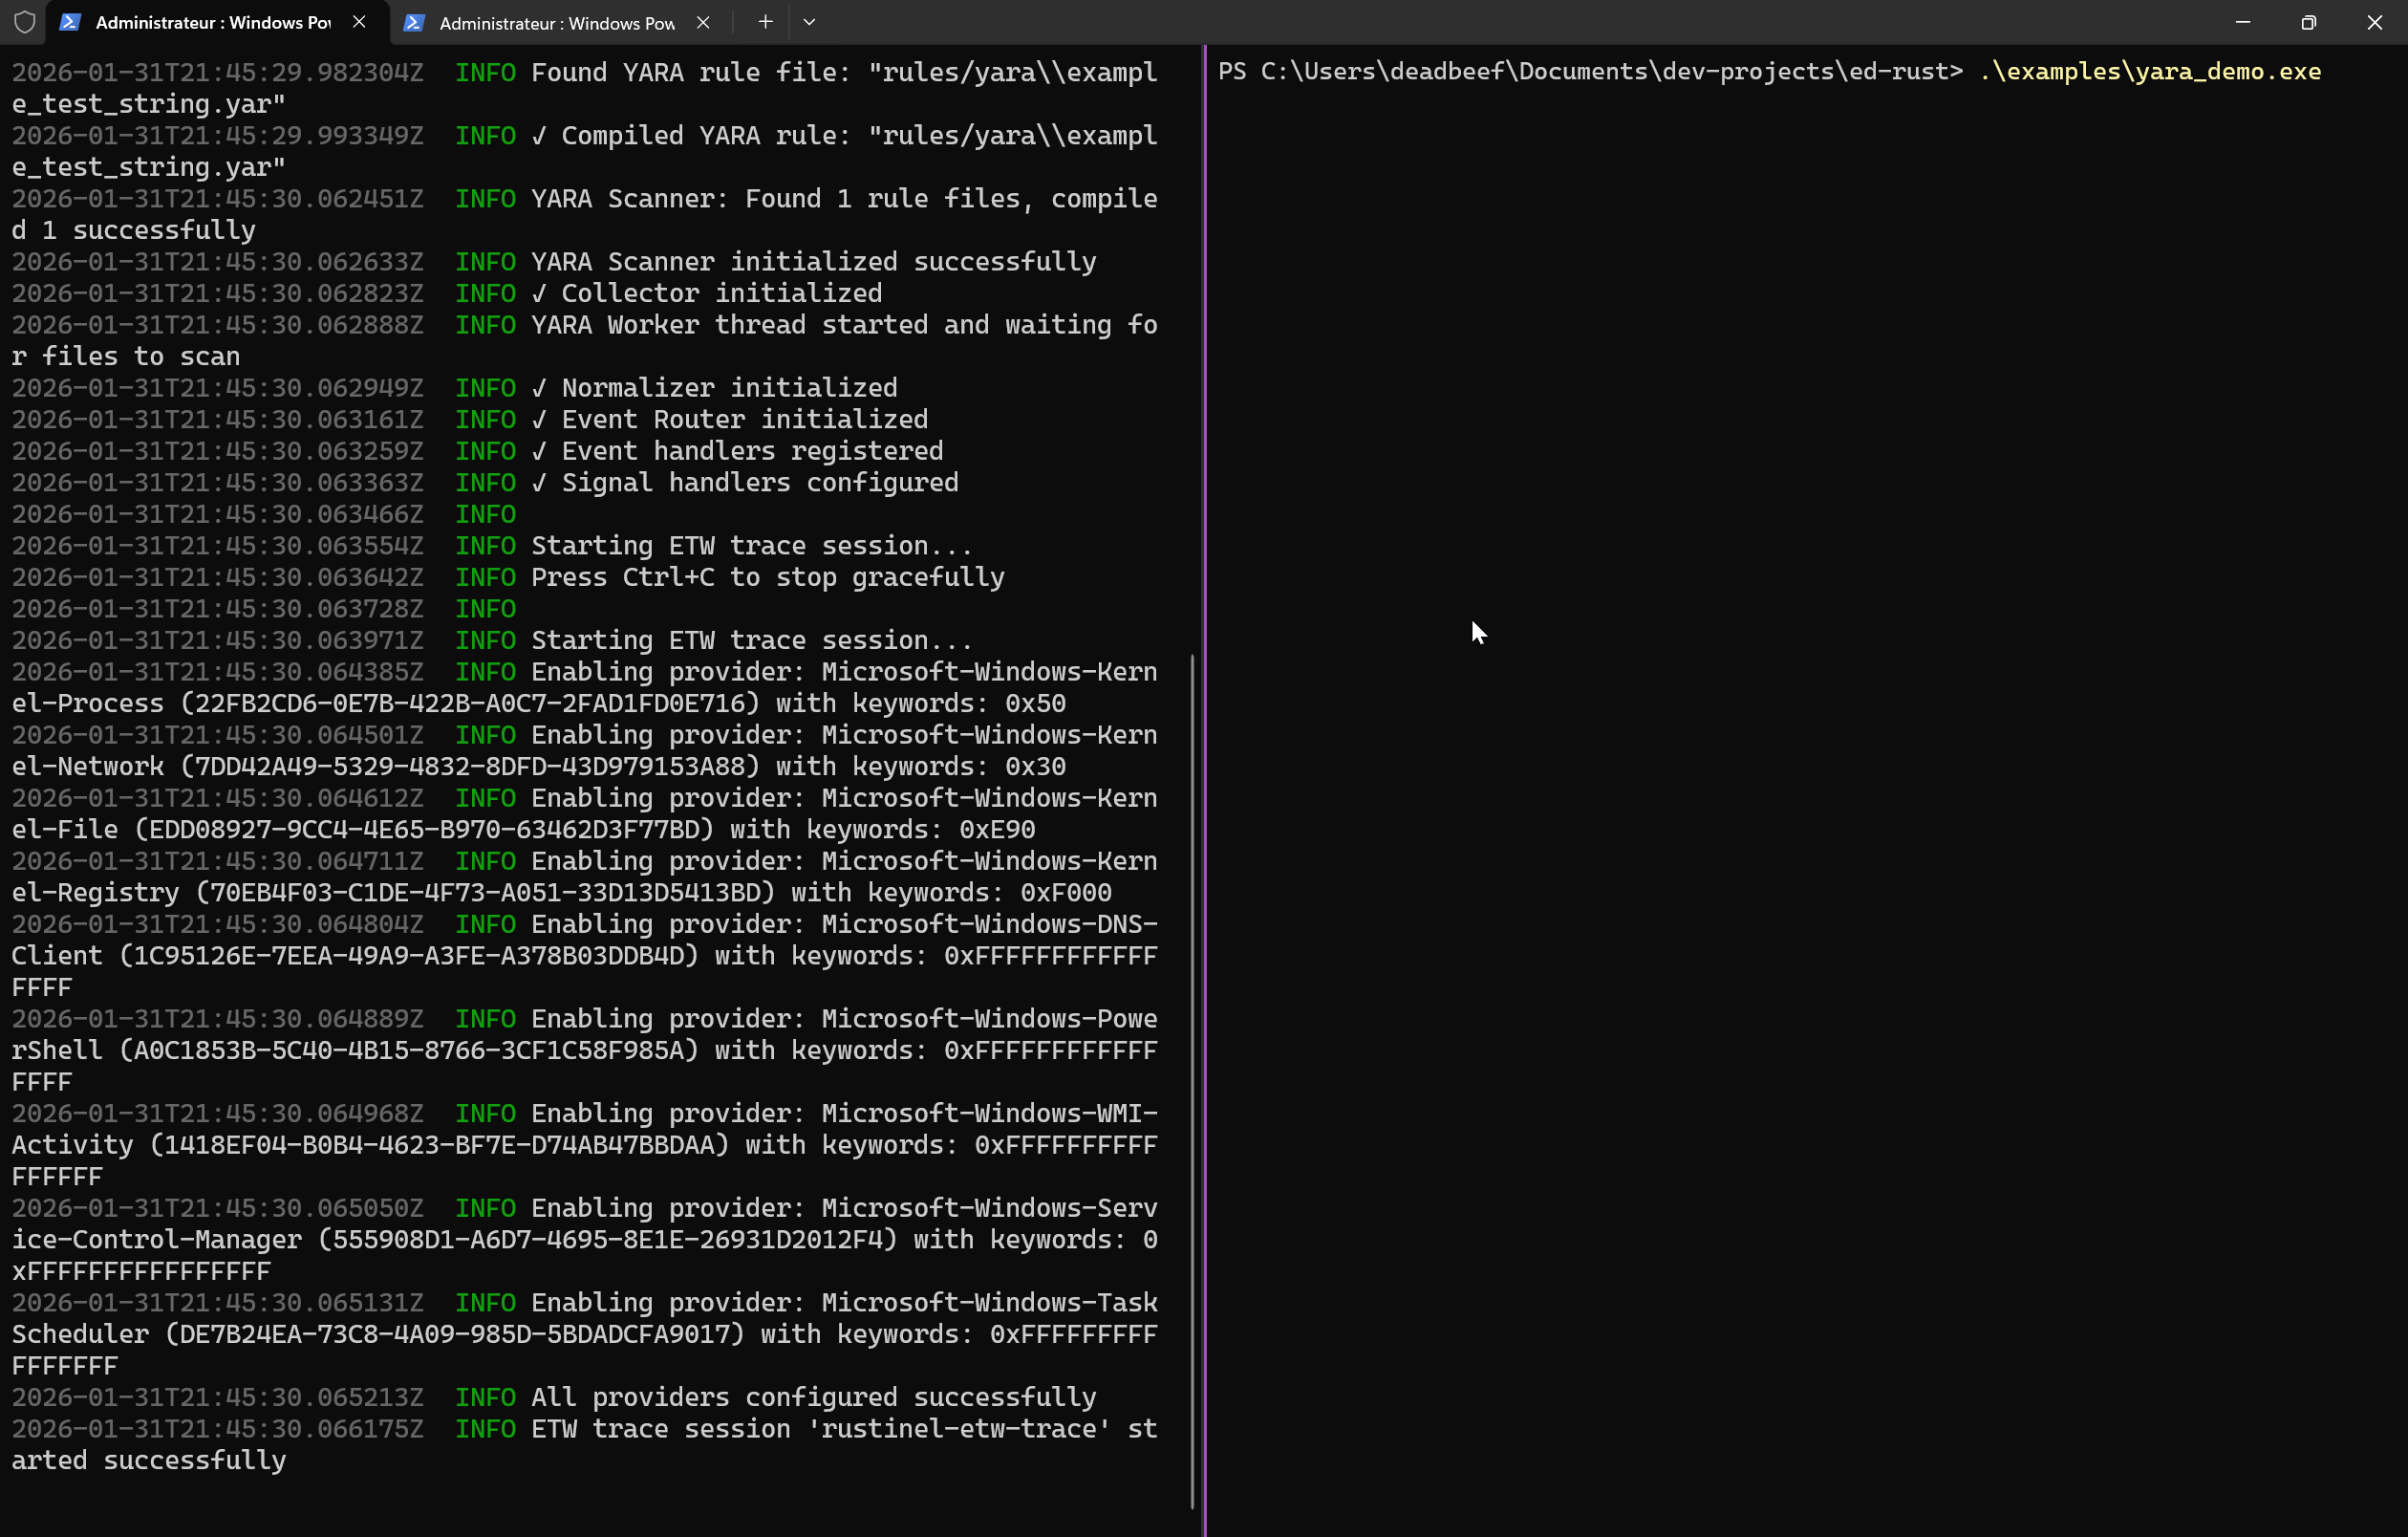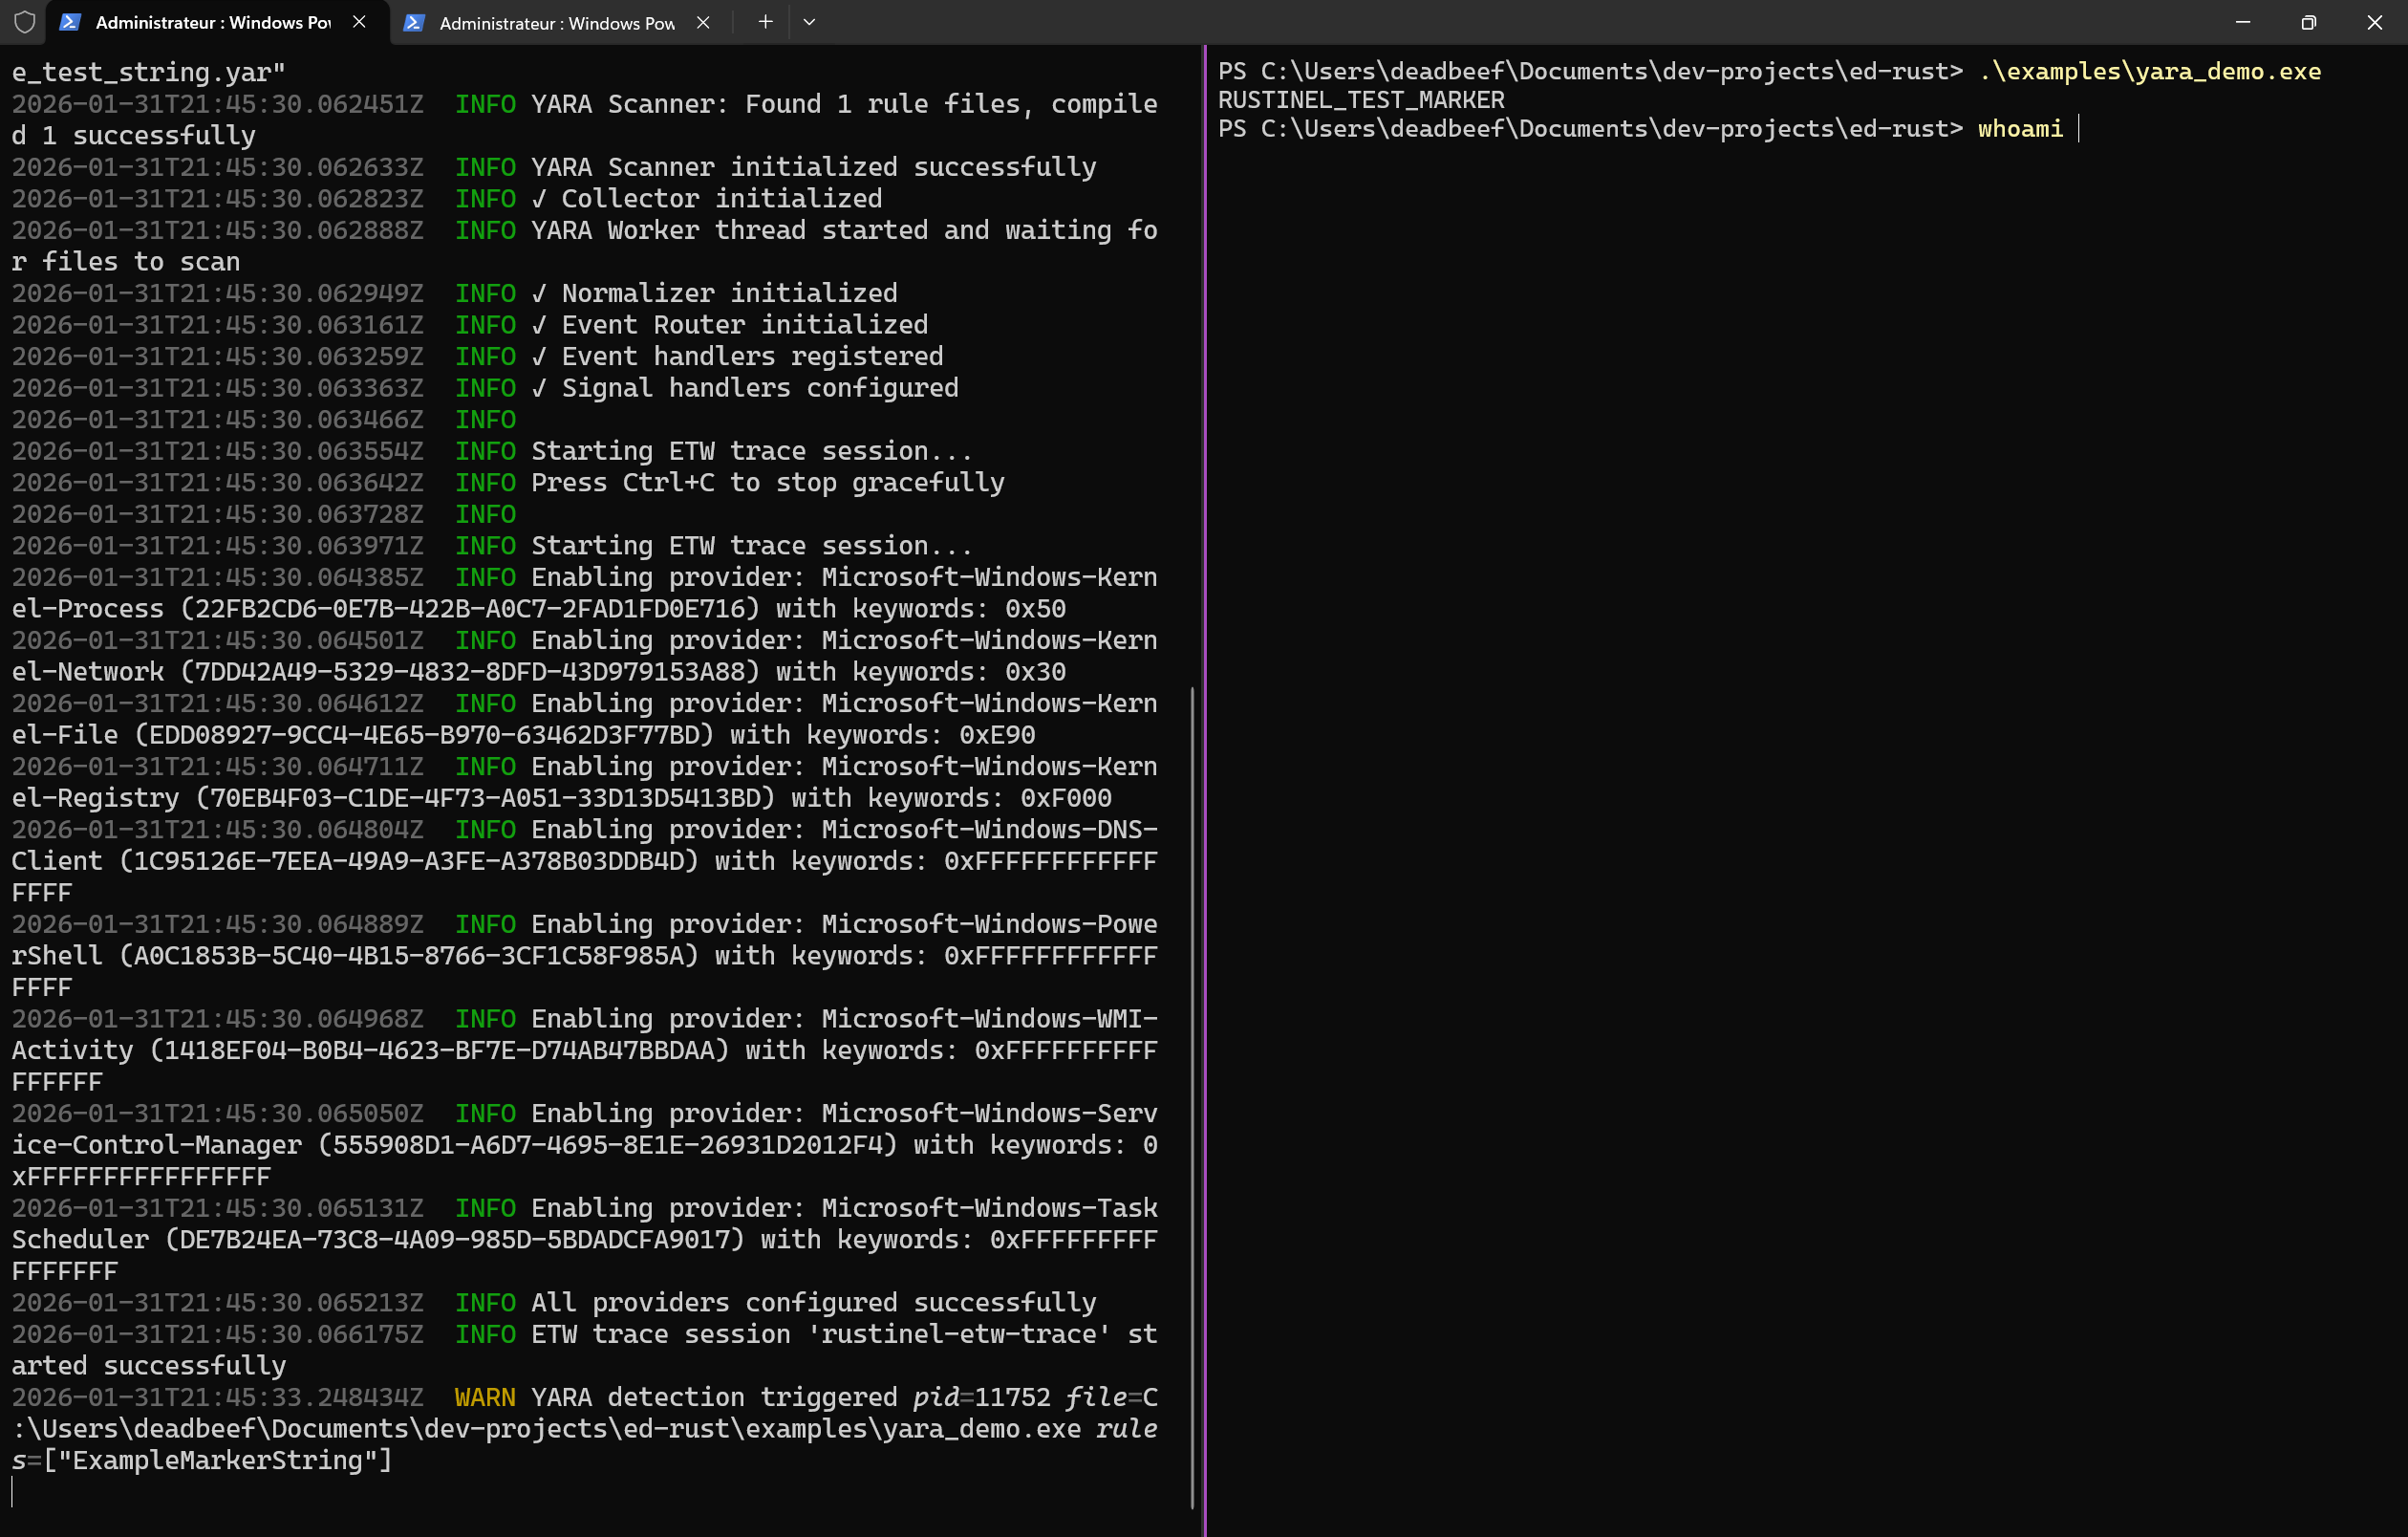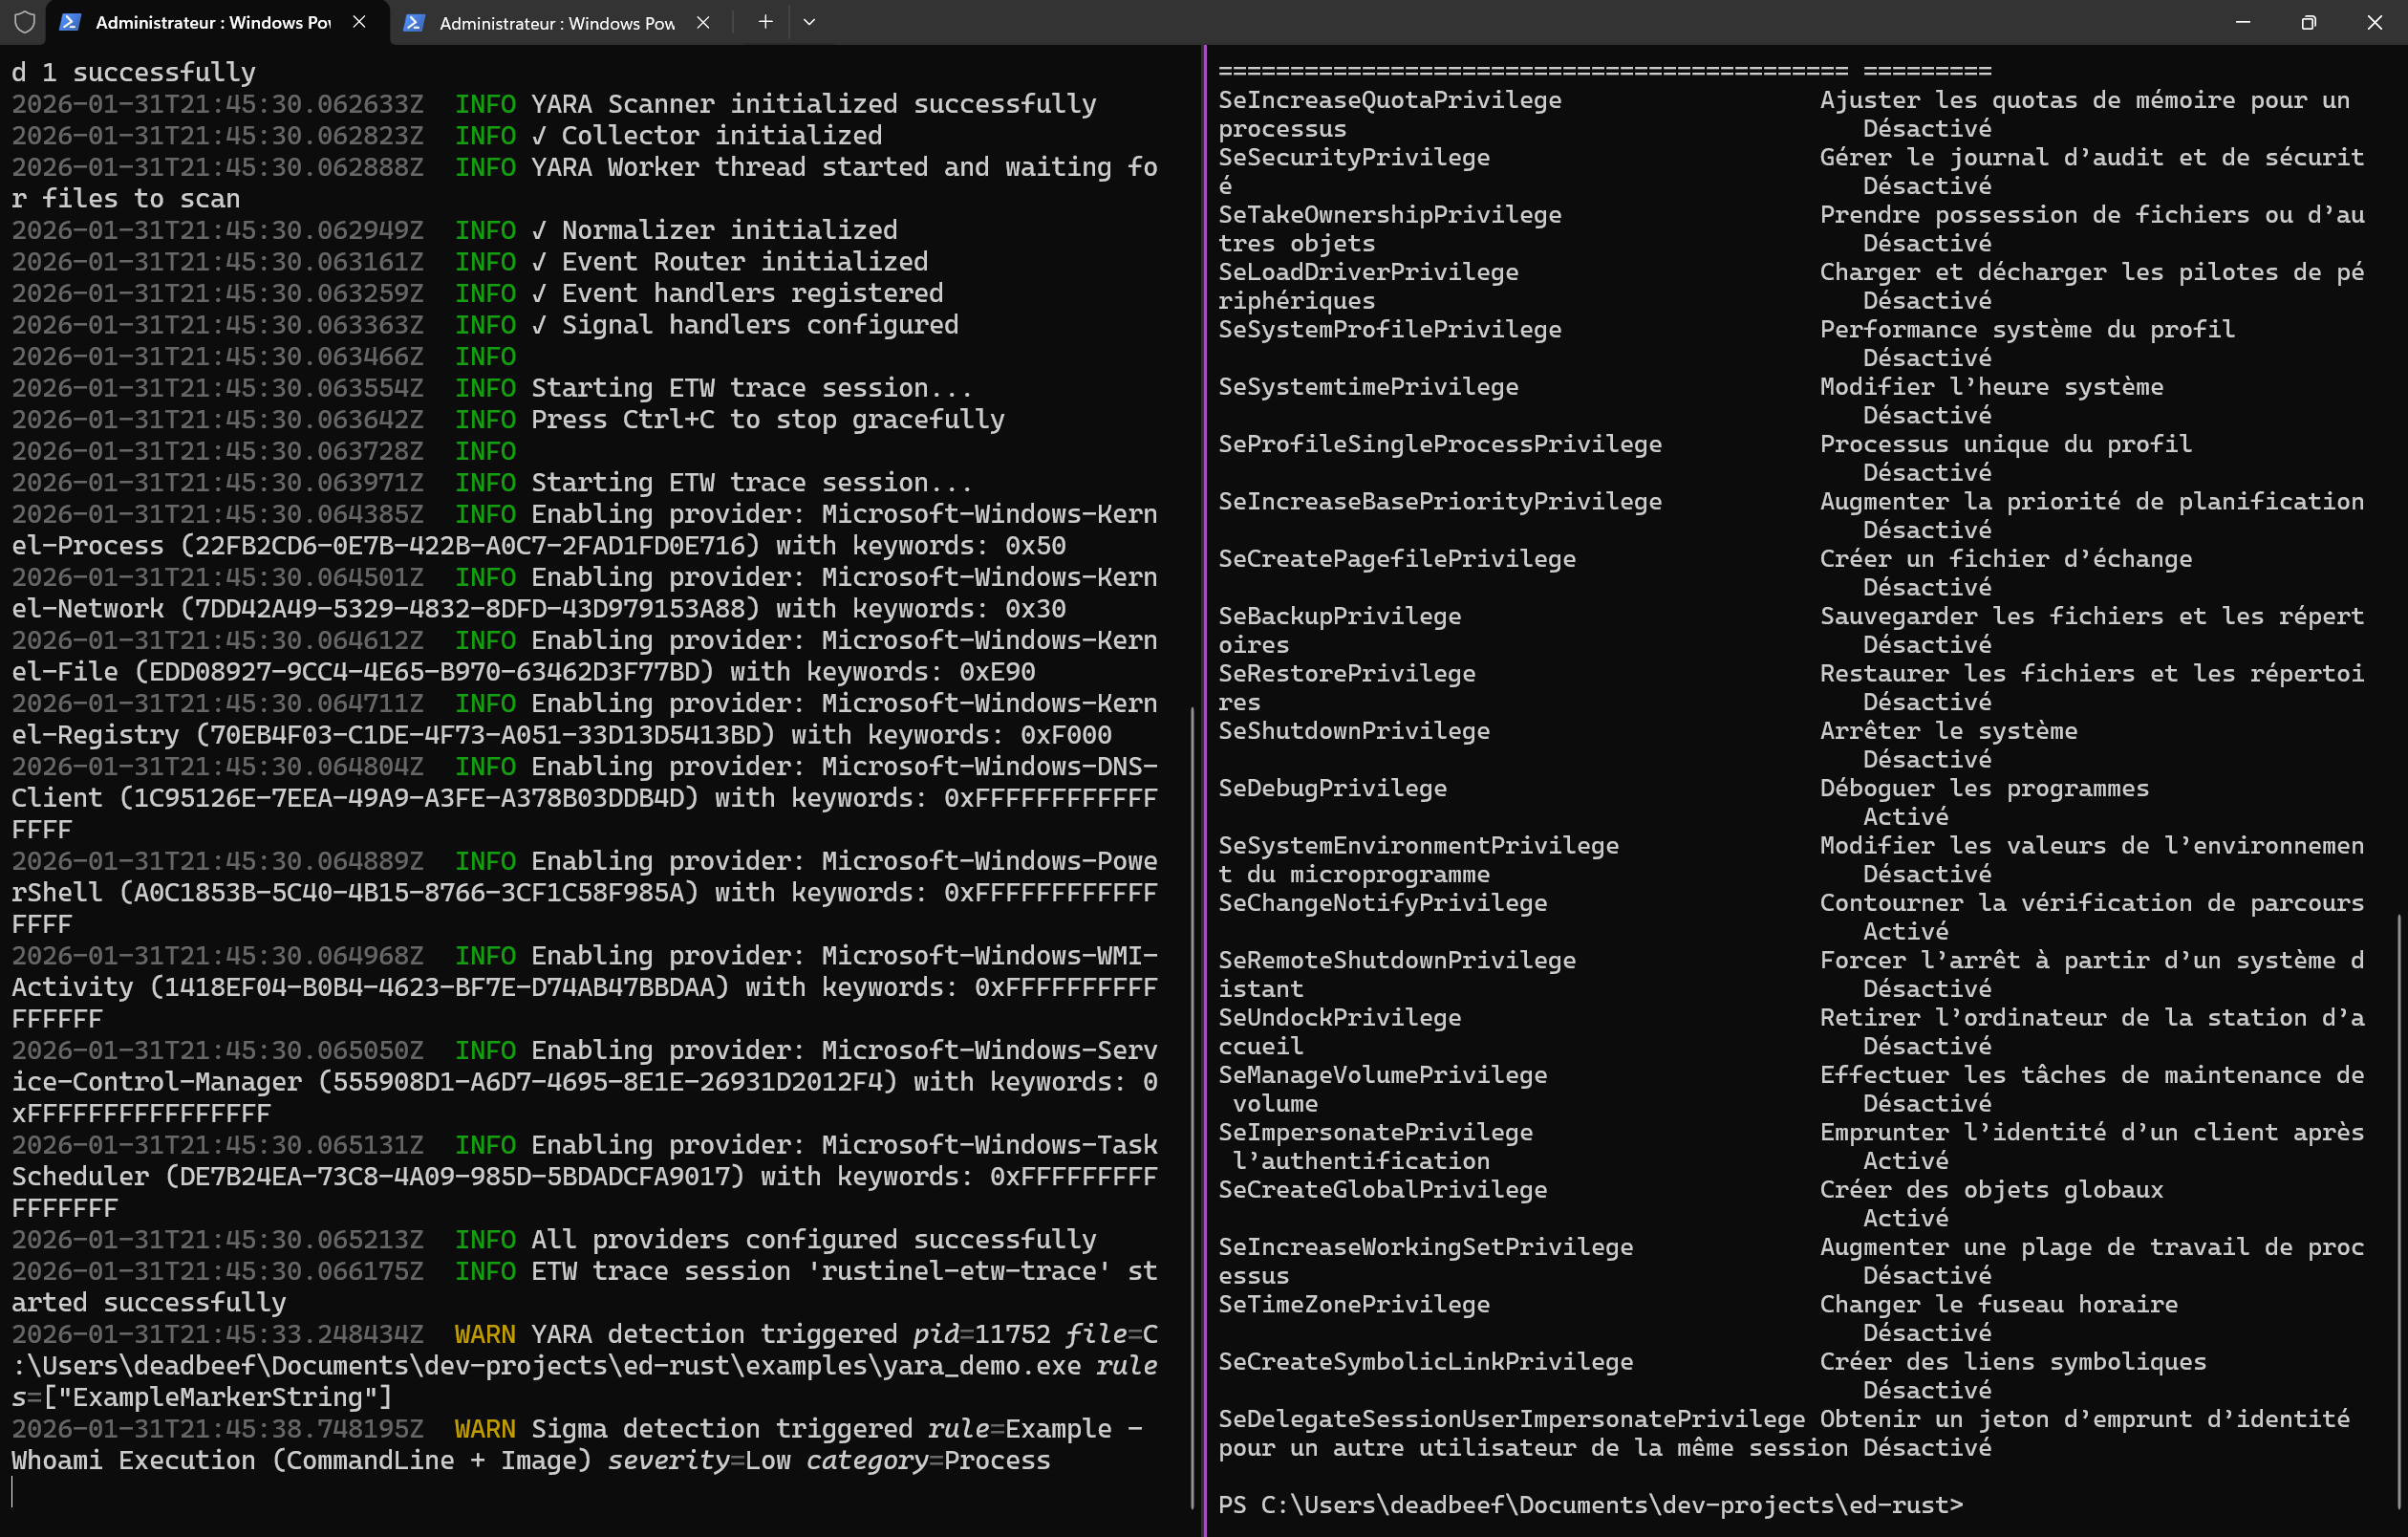
Endpoint detection for Windows, Linux, and macOS. Sigma, YARA, and IOC rules on native telemetry. Written in Rust. No cloud account required.

Agrégateur automatisé de données de vulnérabilités qui collecte les avis de sécurité de NVD, OSV, Alpine, Red Hat et plus de 20 autres sources dans…

Signatures et IoCs issus des articles de blog publics de Volexity.